
Pishinga simulācija
Identificējiet neaizsargātus lietotājus, novērtējiet uzņēmuma uzņēmību pret sociālās inženierijas uzbrukumiem un nodrošiniet mērķtiecīgas apmācības, lai samazinātu drošības riskus, ko rada ar e-pastu saistīti draudi.
Mēs nodrošinām nepārtrauktu, uz mākslīgo intelektu balstītu drošības un „dark web“ uzraudzību, kā arī sertificētus penetrācijas testu ziņojumus, kas atbilst šādiem standartiem: SOC 2 Type II, ISO 27001, NIS2 utt.
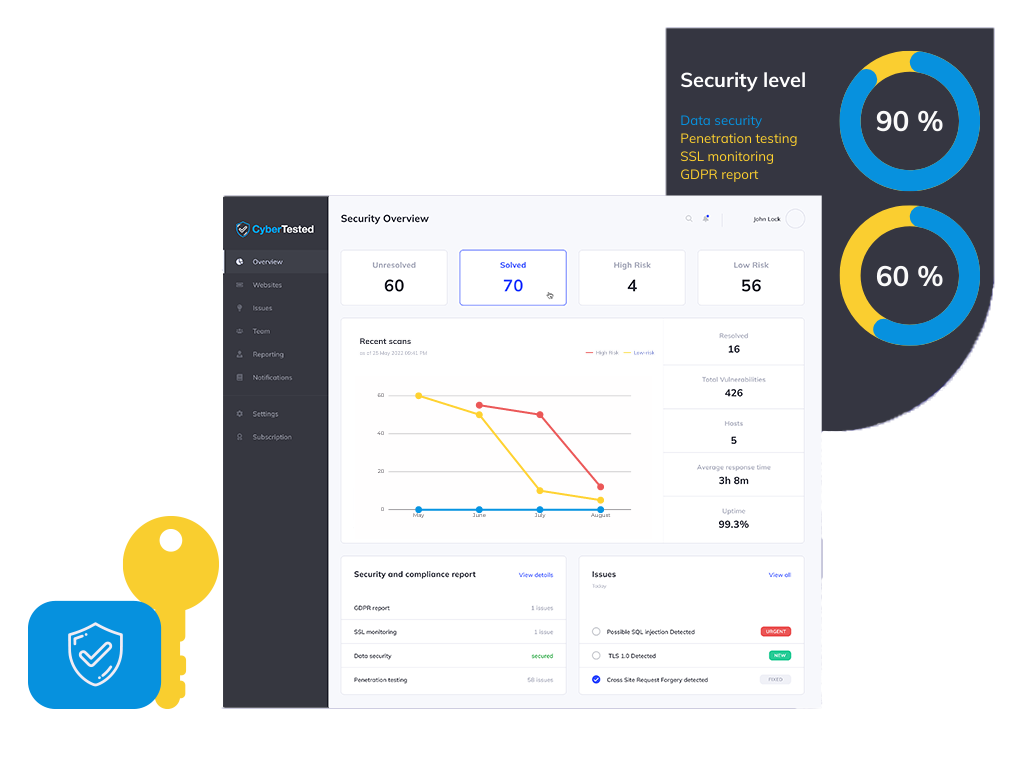
Noskatieties mūsu demonstrācijas video, lai uzzinātu, kā „CyberTested“ mākslīgā intelekta platforma 24 stundas diennaktī, 7 dienas nedēļā aizsargā jūsu uzņēmumu no kiberdraudiem.
Mūsu automatizētā programmatūra nepārtraukti pārbauda jūsu tīmekļa vietnes, e-pastus un serverus, meklējot ievainojamības, ļaunprogrammatūru un atbilstības riskus, tādējādi palīdzot jums nodrošināt drošību, atbilstību normatīvajām prasībām un rīkoties bez raizēm.

Uz mākslīgo intelektu balstīts automatizēts drošības pārbaužu risinājums jūsu lietojumprogrammām. Atklājiet visas problēmas jau iepriekš, pirms lietotāji sāk par tām sūdzēties.

Sekojiet līdzi noplūdušajām piekļuves datiem, datu noplūdēm, apdraudējumu izraisītāju diskusijām un ekspluatācijas līdzekļu tirdzniecības vietnēm, lai būtu vienu soli priekšā potenciāliem drošības incidentiem.

Nepārtraukta (24/7) tīmekļa vietņu, mobilo lietotņu un mākoņinfrastruktūras ievainojamību pārbaude. OWASP Top 10, SQL-injekcija, XSS, atbilstība GDPR.

Nodrošiniet visaptverošas apmācības par apdraudējumu apzināšanos, drošības praksi un reaģēšanu uz incidentiem, lai visā organizācijā veidotu drošības apzinātu kultūru.
Identificējiet neaizsargātus lietotājus, novērtējiet uzņēmuma uzņēmību pret sociālās inženierijas uzbrukumiem un nodrošiniet mērķtiecīgas apmācības, lai samazinātu drošības riskus, ko rada ar e-pastu saistīti draudi.
Proaktīva aizsardzība 24 stundas diennaktī, 7 dienas nedēļā, kas aptur uzbrukumus, pirms tie izplatās. Ar mākslīgā intelekta palīdzību tiek atfiltrēts nevajadzīgais — atbalstīts neierobežots ierīču skaits, pieejami uzņēmumu plāni.
Tāds pats apjoms, tādas pašas trīs nedēļas. Šeit ir aprakstīts, ko katra no šīm iespējām faktiski piedāvā.
Pavelciet, lai salīdzinātu
| Ko jūs saņemat |  Sertificēta komanda un platforma, ECCC loceklis, „Mastercard“ partneris | Vidusmēra pentest uzņēmums Uz projektiem balstīts, PDF failu beigās | Automātiskais skeneris Pašapkalpošanās rīks, bez cilvēku iesaistīšanās |
|---|---|---|---|
| Sertificēts ziņojums, ko atzīst jūsu revidents | Jā — parakstīts un apliecināts | Parasti — atšķiras atkarībā no uzņēmuma | Nē — rīka neapstrādātie izvades dati |
| Rezultāti, kas uzrādīti par katru pasākumu (vidējie rādītāji, vienāds apjoms) | 50+ pārbaudīts | 20 pārbaudīts | 15 + viltus pozitīvie rezultāti |
| Tumšā tīmekļa un noplūdušo piekļuves datu uzraudzība | Iekļauts, 24 stundas diennaktī, 7 dienas nedēļā | Nav pieejams | Maksas papildu funkcija, ja tāda ir |
| E-pasta drošība — SPF, DKIM, DMARC un pikšķerēšanas testi | Ietverts | Atsevišķa iesaistīšanās | Tikai konfigurācijas pārbaude |
| Nepārtraukta drošības uzraudzība starp testiem | 24 stundas diennaktī, 7 dienas nedēļā, brīdinājumi dažu minūšu laikā | Nē — konkrēts brīdis | Plānotās pārbaudes |
| Drošības apliecinājums un sabiedrības uzticības zīmogs | Jā — pārbaudāma lapa | Vēstule pēc pieprasījuma | Nē |
| Laiks līdz pirmajam reālajam rezultātam | 60 sek. bezmaksas pārbaude | 3–6 nedēļas pēc izpētes veikšanas | Protokols, nepārbaudīts |
| Viegli iegādāties — cena norādīta internetā, nav nepieciešams iesniegt piedāvājuma pieprasījumu | Abonējieties 2 minūtēs | Piedāvājums, darba uzdevums, nedēļas | Karte, pašapkalpošanās |
| Eiropas akreditācija un datu glabāšana ES teritorijā | ECCC loceklis · ES pārstāvniecība | Atšķiras | Bieži vien tiek izvietots ASV |
Partneri, klienti un rezultāti
Kā organizācijas locekļi mēs darbojamies saskaņā ar ECCC kompetences sistēmu un varam novirzīt atbilstošos klientus uz ES kiberdrošības finansēšanas programmām.
Izvēlēts, lai sniegtu drošības testēšanas pakalpojumus un atbalstu PCI DSS piemērošanas jomas noteikšanā tirgotājiem un finanšu tehnoloģiju uzņēmumiem Mastercard ekosistēmā.
Standarti, pēc kuriem mēs strādājam

To izsniedz tikai tad, kad katrs kritiskais trūkums ir novērsts un to atkārtoti pārbaudījis tas pats testētājs, kurš to atklāja.
Aktīvā lapa ar tās atsauces numuru — klienti un iepirkumu nodaļa to pārbauda, neatsūtot jums e-pastu.
NIS2, PCI DSS, ISO 27001 vai SOC 2 — katrs pants atsevišķi izskatīts — revidenta darbs jau ir paveikts.
Sertificēti testētāji. Tās pašas kvalifikācijas, ko jūsu auditors jau atzīst.
„Offensive Security Certified Professional“ — sertifikācija par padziļinātu iekļūšanas testēšanu
Sertificēts informācijas sistēmu drošības speciālists — nozares zelta standarts
Ekspertu sertifikācija tīmekļa lietojumprogrammu iekļūšanas testēšanā. XSS, SQLi, RCE utt.
Sertificēts informācijas drošības vadītājs — informācijas drošības pārvaldība
Vadošais auditors — informācijas drošības vadības sistēmas
Drošības operāciju centrs · CompTIA · Informācija par drošību
SecOps Group sertificēts mākslīgā intelekta un mašīnmācīšanās speciālists
Uzlabotas OPSEC taktikas un aizsardzības apiešanas stratēģijas
Vidējās izmaksas, kas uzņēmumam rodas datu noplūdes gadījumā 2022. gadā , ir 150 miljoni ASV dolāru. 88 % uzņēmumos, kuros ir vairāk nekā 1 miljons mapju, vairāk nekā 100 000 mapju ir pieejamas ikvienam.
Saskaņā ar ekspertu prognozēm līdz 2025. gadam kibernoziedzības radītās izmaksas pasaulē sasniegs 10,5 triljonus dolāru. Līdz 2019. gadam bija pazaudēti vai nozagti aptuveni 14 miljardi datu ierakstu.
Mēs iepazīstinām ar programmatūru, kas pārbauda tīmekļa vietņu, mobilo lietotņu un mākoņpakalpojumu serveru iekārtu drošības ievainojamības. Ar šīs programmatūras palīdzību mēs pārbaudīsim SQL injekcijas, XSS, atbilstību GDPR, nepareizas konfigurācijas un citus drošības jautājumus.
Ar mākslīgā intelekta (AI) palīdzību tiks veikts automātisks iekļūšanas tests 24 stundas diennaktī, 7 dienas nedēļā, un, pamatojoties uz tā rezultātiem, tiks sagatavoti periodiski ziņojumi, kuros katru reizi tiks iekļautas norādes par kļūdu novēršanu!
Izlaušanās pārskats un tests tiks veikti saskaņā ar OWASP izlaušanās pārbaudes vadlīnijām mūsu ekspertu uzraudzībā. Izmantojot šīs metodes, mēs sniedzam unikālu ieskatu drošības riskiem, kas bieži vien paliek nepamanīti.
Mēs ņemam vērā starptautisko standartu PCI DSS 3.2, ISO/IEC 27001:2013, ISO/IEC 27002:2013 un ISO/IEC TR 27008:2011 labāko praksi.
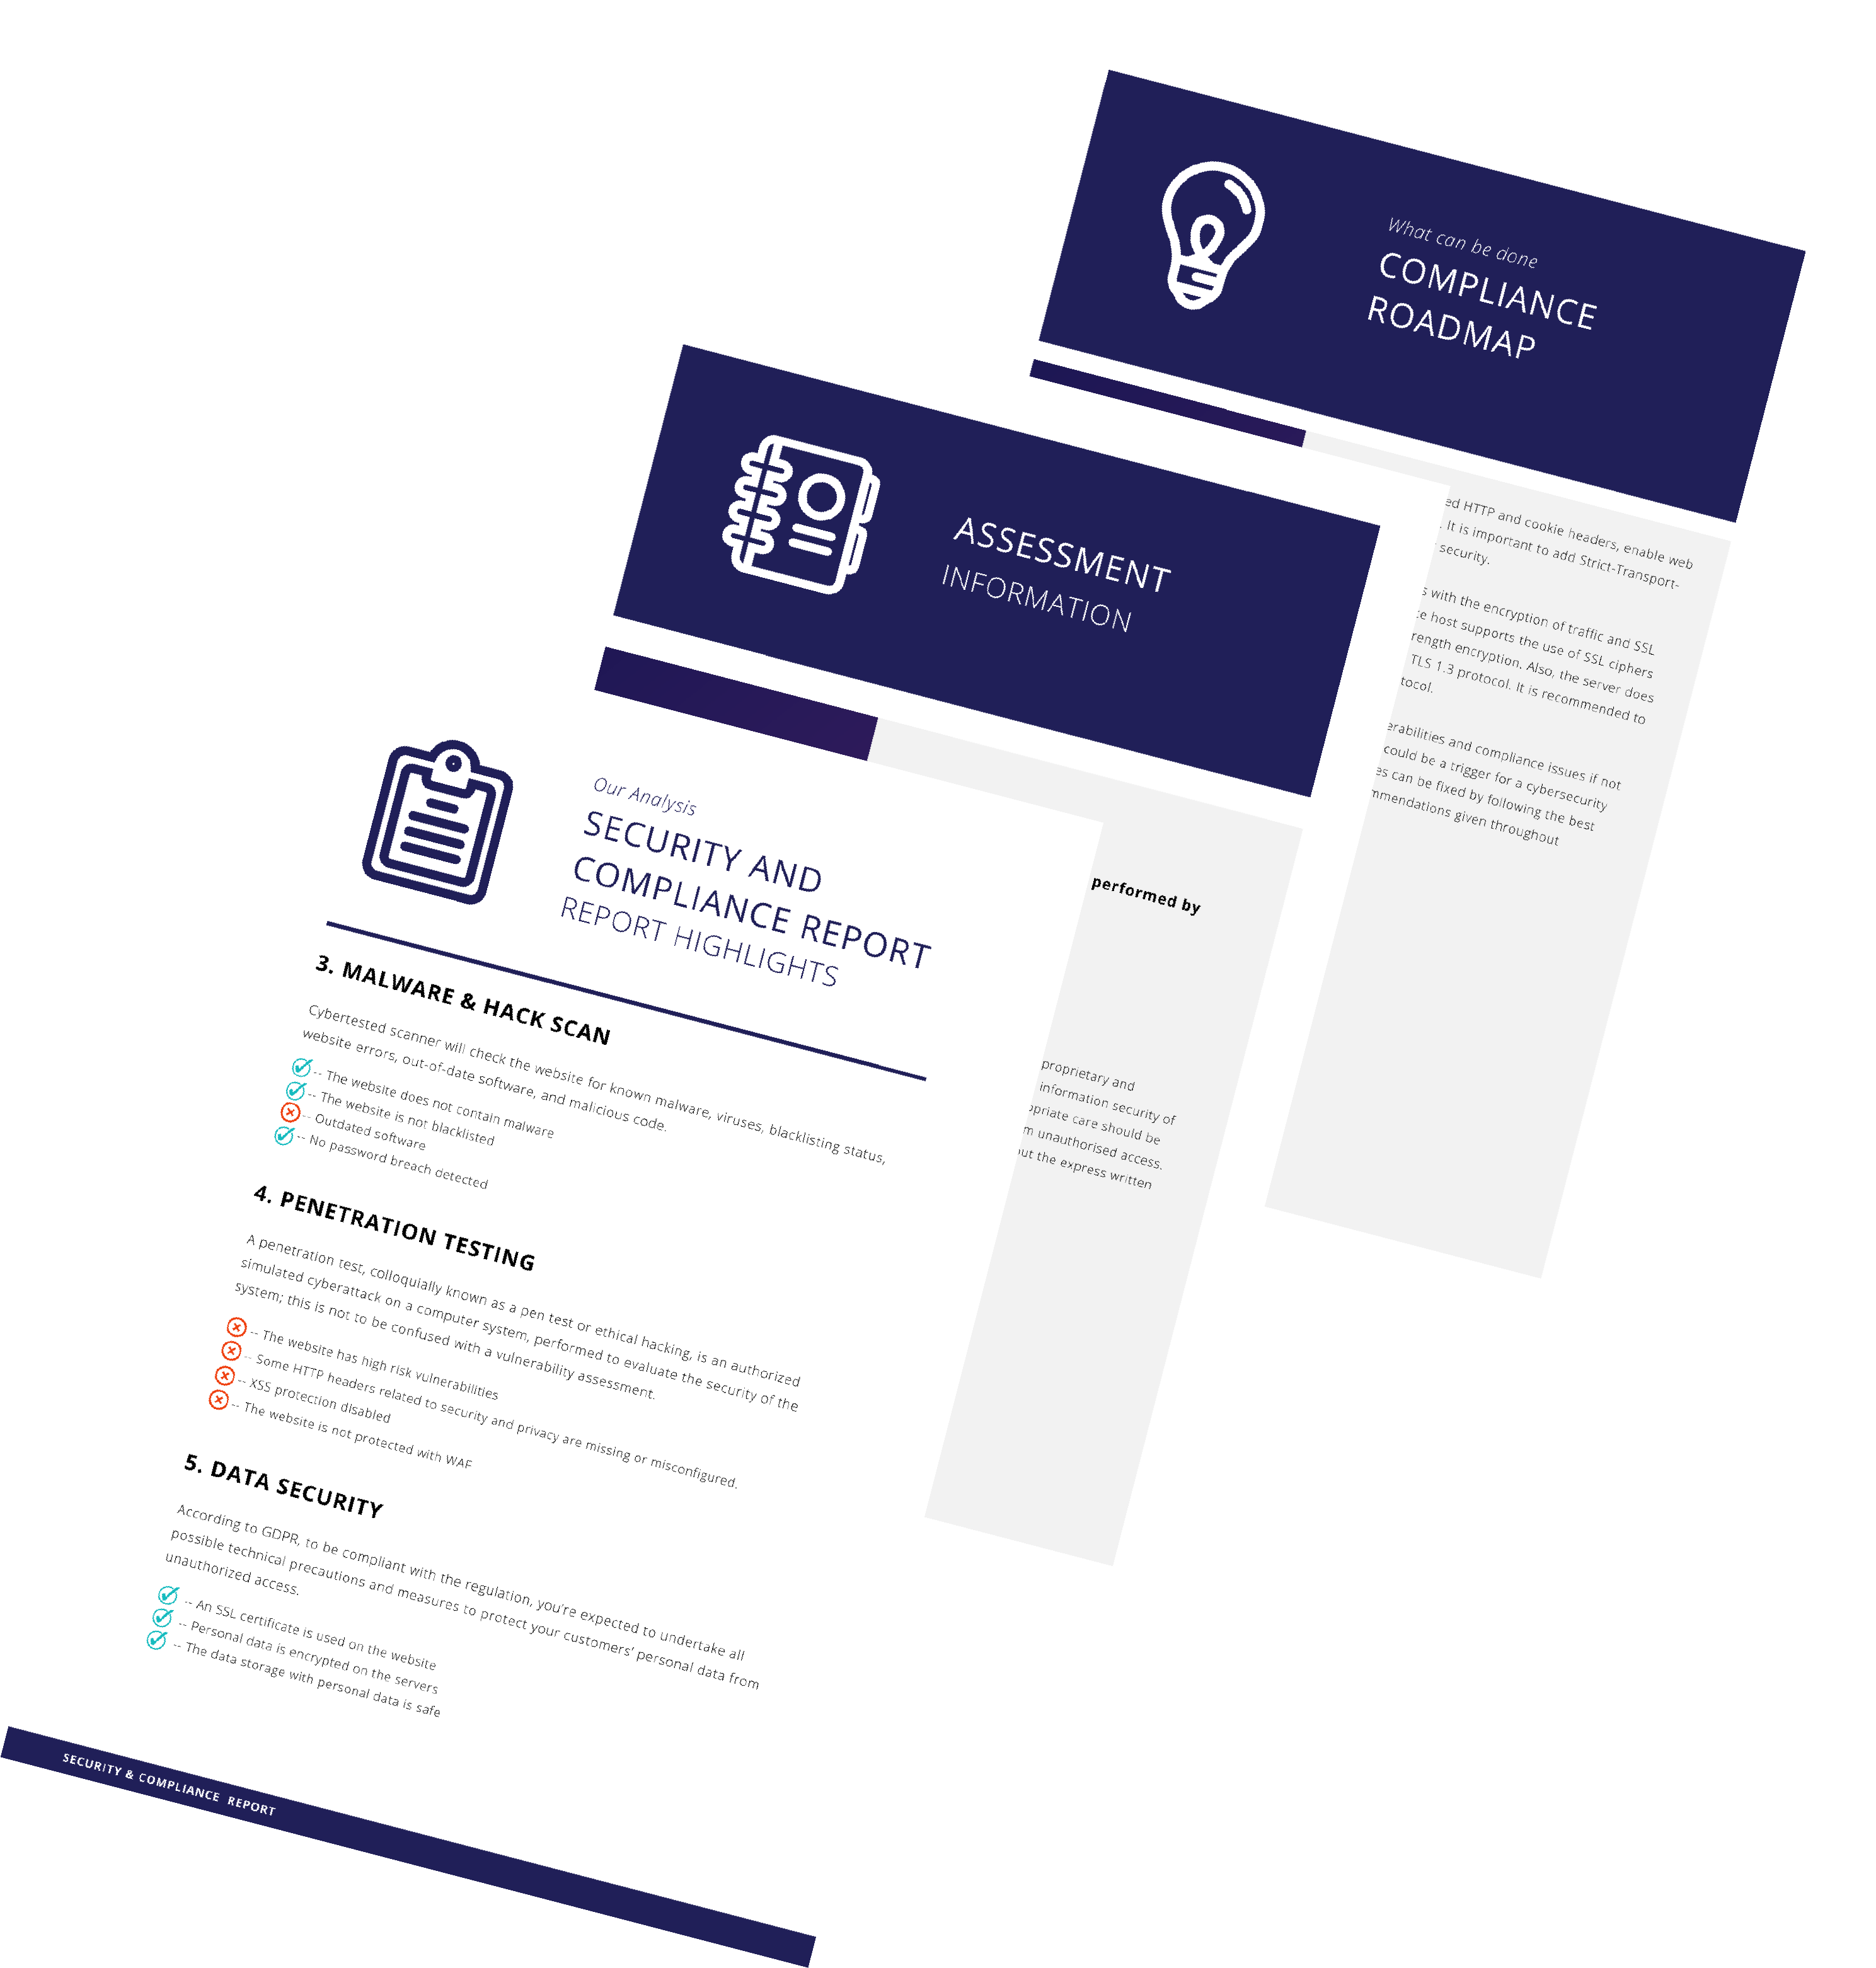
Atklājiet savu visvairāk apdraudēto sistēmu vājās vietas un nodrošiniet atbilstību normatīvajām prasībām. Izvēlieties piemērotu kiberdrošības risinājumu.

Mūsu risinājums nepārtraukti (24/7) pārbaudīs jūsu tīmekļa vietni un izveidos drošības un atbilstības pārskatus, lai identificētu kiberdraudus.

Mūsu risinājums nepārtraukti, 24 stundas diennaktī, 7 dienas nedēļā pārbaudīs jūsu tīmekļa vietni un izveidos drošības un atbilstības pārskatus, lai identificētu kiberdraudus.

Vulnerabilitātes novēršanas process ir darba plūsma, kuras ietvaros tiek novērsti vai neitralizēti atklātie trūkumi.
Vadošā kiberdrošības platforma, kas piedāvā ar mākslīgo intelektu balstītus iekļūšanas testus, tumšā tīmekļa uzraudzību un visaptverošus drošības novērtējumus, lai nodrošinātu jūsu uzņēmuma aizsardzību 24 stundas diennaktī, 7 dienas nedēļā.
+44 (203) 808-9317
contact at cybertested.com
Nepārtraukta uzraudzība

Ar Eiropas kiberdrošības kompetences centra un tā dalībnieku atbalstu