
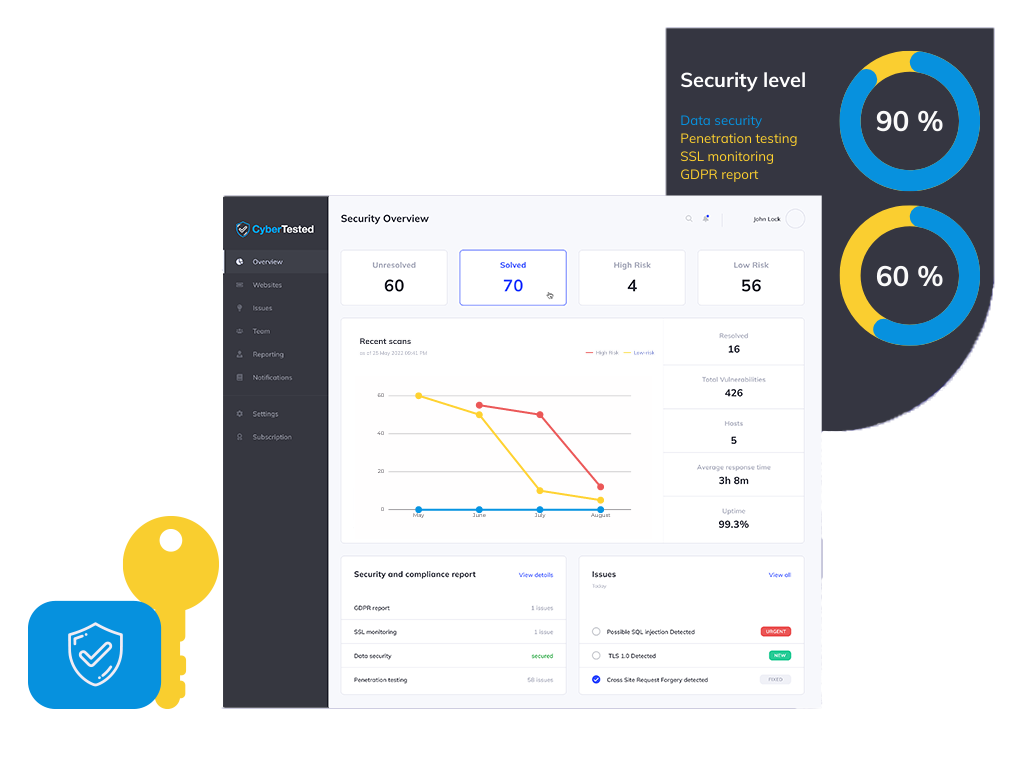

Simulazione di phishing
Identificare gli utenti vulnerabili, valutare la loro esposizione agli attacchi di ingegneria sociale e fornire una formazione mirata per ridurre i rischi per la sicurezza derivanti dalle minacce via e-mail.
Forniamo servizi continui di sicurezza basati sull'intelligenza artificiale e di monitoraggio del dark web, con report certificati di test di penetrazione, conformi agli standard: SOC 2 Tipo II, ISO 27001, NIS2, ecc.
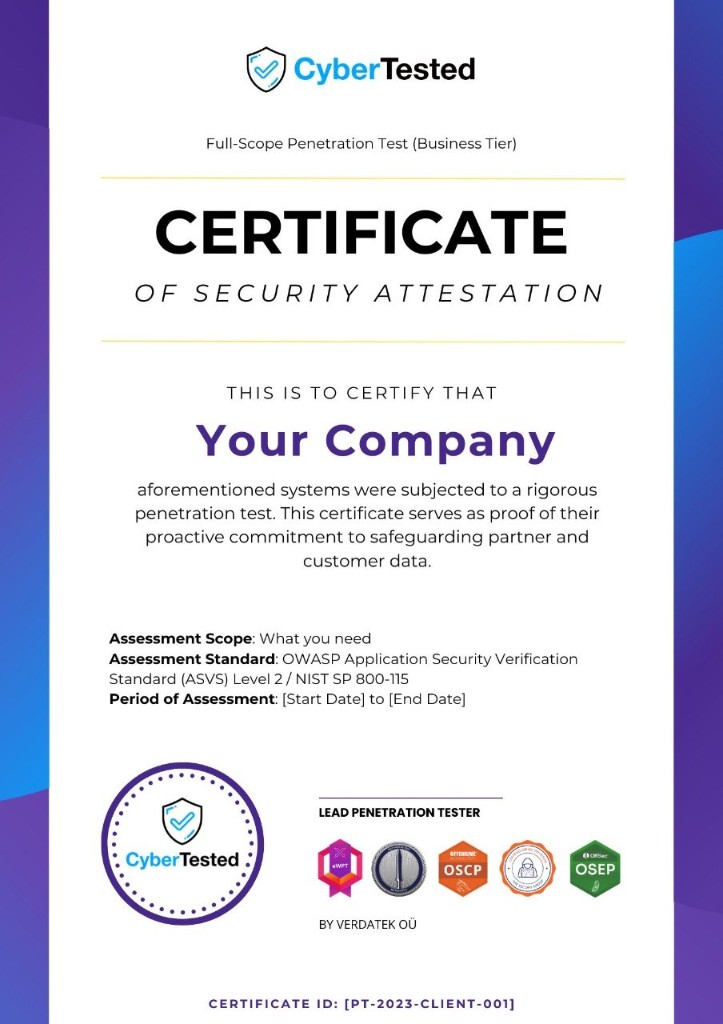
Include un'attestazione di sicurezza per DORA, NIS2 e ISO 27001.
Guarda il nostro video dimostrativo per scoprire come la piattaforma basata sull'intelligenza artificiale di CyberTested protegge la tua azienda dalle minacce informatiche 24 ore su 24, 7 giorni su 7.
Il nostro software automatizzato esegue scansioni continue dei vostri siti web, delle vostre e-mail e dei vostri server alla ricerca di vulnerabilità, malware e rischi di non conformità, aiutandovi a garantire la sicurezza, la conformità e la tranquillità.

Soluzione automatizzata di pen testing basata sull'intelligenza artificiale per le tue applicazioni. Individua tutti i problemi in anticipo, prima ancora che gli utenti se ne lamentino.

Tieni sotto controllo le credenziali trapelate, le violazioni dei dati, le discussioni tra gli autori delle minacce e i mercati degli exploit per anticipare potenziali incidenti di sicurezza.

Scansione delle vulnerabilità 24 ore su 24, 7 giorni su 7, per siti web, app mobili e infrastrutture cloud. OWASP Top 10, SQL injection, XSS, conformità al GDPR.

Offri una formazione completa sulla consapevolezza delle minacce, sulle pratiche di sicurezza e sulla risposta agli incidenti, al fine di promuovere una cultura attenta alla sicurezza in tutta l’organizzazione.
Identificare gli utenti vulnerabili, valutare la loro esposizione agli attacchi di ingegneria sociale e fornire una formazione mirata per ridurre i rischi per la sicurezza derivanti dalle minacce via e-mail.
Difese proattive 24 ore su 24, 7 giorni su 7, che bloccano gli attacchi prima che si diffondano. Il supporto dell’intelligenza artificiale filtra il rumore di fondo: supporto illimitato per i dispositivi, con piani aziendali disponibili.
Stesso ambito, stesse tre settimane. Ecco cosa offre effettivamente ciascuna opzione.
Scorri per confrontare
| Cosa ottieni |  Team e piattaforma certificati, membro dell'ECCC, partner di Mastercard | Azienda media specializzata in test di penetrazione Basato su progetti, con PDF alla fine | Scanner automatico Strumento self-service, senza intervento umano |
|---|---|---|---|
| Relazione certificata accettata dal vostro revisore | Sì — firmato e autenticato | Di solito — varia a seconda dello studio | No — output grezzo dello strumento |
| Risultati riportati per ogni intervento (media, stesso ambito) | 50+ verificato | 20 verificato | 15 + falsi positivi |
| Monitoraggio del dark web e delle credenziali trapelate | Incluso, 24 ore su 24, 7 giorni su 7 | Non disponibile | Eventuale componente aggiuntivo a pagamento |
| Sicurezza delle e-mail — SPF, DKIM, DMARC e test di phishing | Incluso | Impegno separato | Solo controllo della configurazione |
| Monitoraggio continuo della sicurezza tra un test e l'altro | 24 ore su 24, 7 giorni su 7, avvisi in pochi minuti | No — momento specifico | Scansioni programmate |
| Attestato di sicurezza e sigillo di fiducia pubblica | Sì — pagina verificabile | Lettera di richiesta | No |
| Quanto tempo ci vorrà per ottenere il tuo primo risultato concreto? | 60 sec scansione gratuita | 3–6 settimane dopo la valutazione iniziale | Verbale, non verificato |
| Facile da acquistare — prezzi disponibili online, nessuna richiesta di offerta | Iscriviti in 2 minuti | Preventivo, capitolato d'appalto, settimane | Tessera, self-service |
| Accreditamento europeo e residenza dei dati nell’UE | Membro dell'ECCC · Ospitato dall'UE | Varia | Spesso ospitati negli Stati Uniti |
Partner, clienti e risultati
In qualità di membri, operiamo in conformità con il quadro di competenze dell’ECCC e possiamo indirizzare i clienti idonei verso i programmi di finanziamento dell’UE nel settore della sicurezza informatica.
Selezionata per fornire servizi di test di sicurezza e supporto nella definizione dell’ambito di applicazione dello standard PCI DSS a esercenti e aziende fintech nell’ecosistema Mastercard.
Ha firmato i Codici di Condotta ed Etica e si è autovalutato rispetto agli standard CREST. Siamo diventati un'organizzazione CREST Pathway.
Gli standard a cui ci atteniamo

Viene emesso solo dopo che ogni problema critico è stato risolto e sottoposto a un nuovo test da parte del tester che lo ha individuato.
Una pagina attiva con il proprio numero di riferimento: i clienti e l'ufficio acquisti possono consultarla senza dovervi inviare un’e-mail.
NIS2, PCI DSS, ISO 27001 o SOC 2, citati articolo per articolo: il lavoro del revisore è già fatto.
Tester certificati. Le stesse credenziali già riconosciute dal vostro revisore.
Offensive Security Certified Professional - Certificazione avanzata in penetration testing
Certified Information Systems Security Professional - Lo standard di riferimento del settore
Certificazione di esperto in test di penetrazione delle applicazioni web. XSS, SQLi, RCE, ecc.
Responsabile certificato della sicurezza informatica - Gestione della sicurezza informatica
Auditor capo - Sistemi di gestione della sicurezza delle informazioni
Centro operativo di sicurezza · CompTIA · Informazioni sulla sicurezza
Professionista certificato in intelligenza artificiale e machine learning dal SecOps Group
Tattiche avanzate di OPSEC e strategie per aggirare i sistemi di difesa
Nel 2022 il costo medio delle violazioni dei dati per le aziende è pari a 150 milioni di dollari. Nell'88% delle aziende con oltre 1 milione di cartelle, più di 100.000 cartelle sono accessibili a chiunque.
Secondo le previsioni degli esperti, entro il 2025 i costi globali della criminalità informatica raggiungeranno i 10,5 trilioni di dollari. Fino al 2019 sono stati persi o rubati circa 14 miliardi di record di dati.
Presentiamo un software che esegue la scansione delle vulnerabilità di siti web, applicazioni mobili e infrastrutture di server cloud. Grazie a questo software, verificheremo la presenza di attacchi SQL injection, XSS, la conformità al GDPR, configurazioni errate e altri problemi di sicurezza.
Verrà effettuato un test di penetrazione automatico, supportato dall'intelligenza artificiale (IA), 24 ore su 24, 7 giorni su 7, sulla base del quale verranno generati rapporti periodici, ciascuno dei quali includerà istruzioni per la correzione dei bug!
Il rapporto e il test di penetrazione saranno eseguiti in conformità con le linee guida OWASP in materia di penetrazione, sotto la supervisione dei nostri esperti. Grazie a queste tecniche, forniamo una visione approfondita dei rischi di sicurezza che spesso vengono trascurati.
Teniamo conto delle buone pratiche previste dagli standard internazionali PCI DSS 3.2, ISO/IEC 27001:2013, ISO/IEC 27002:2013 e ISO/IEC TR 27008:2011.
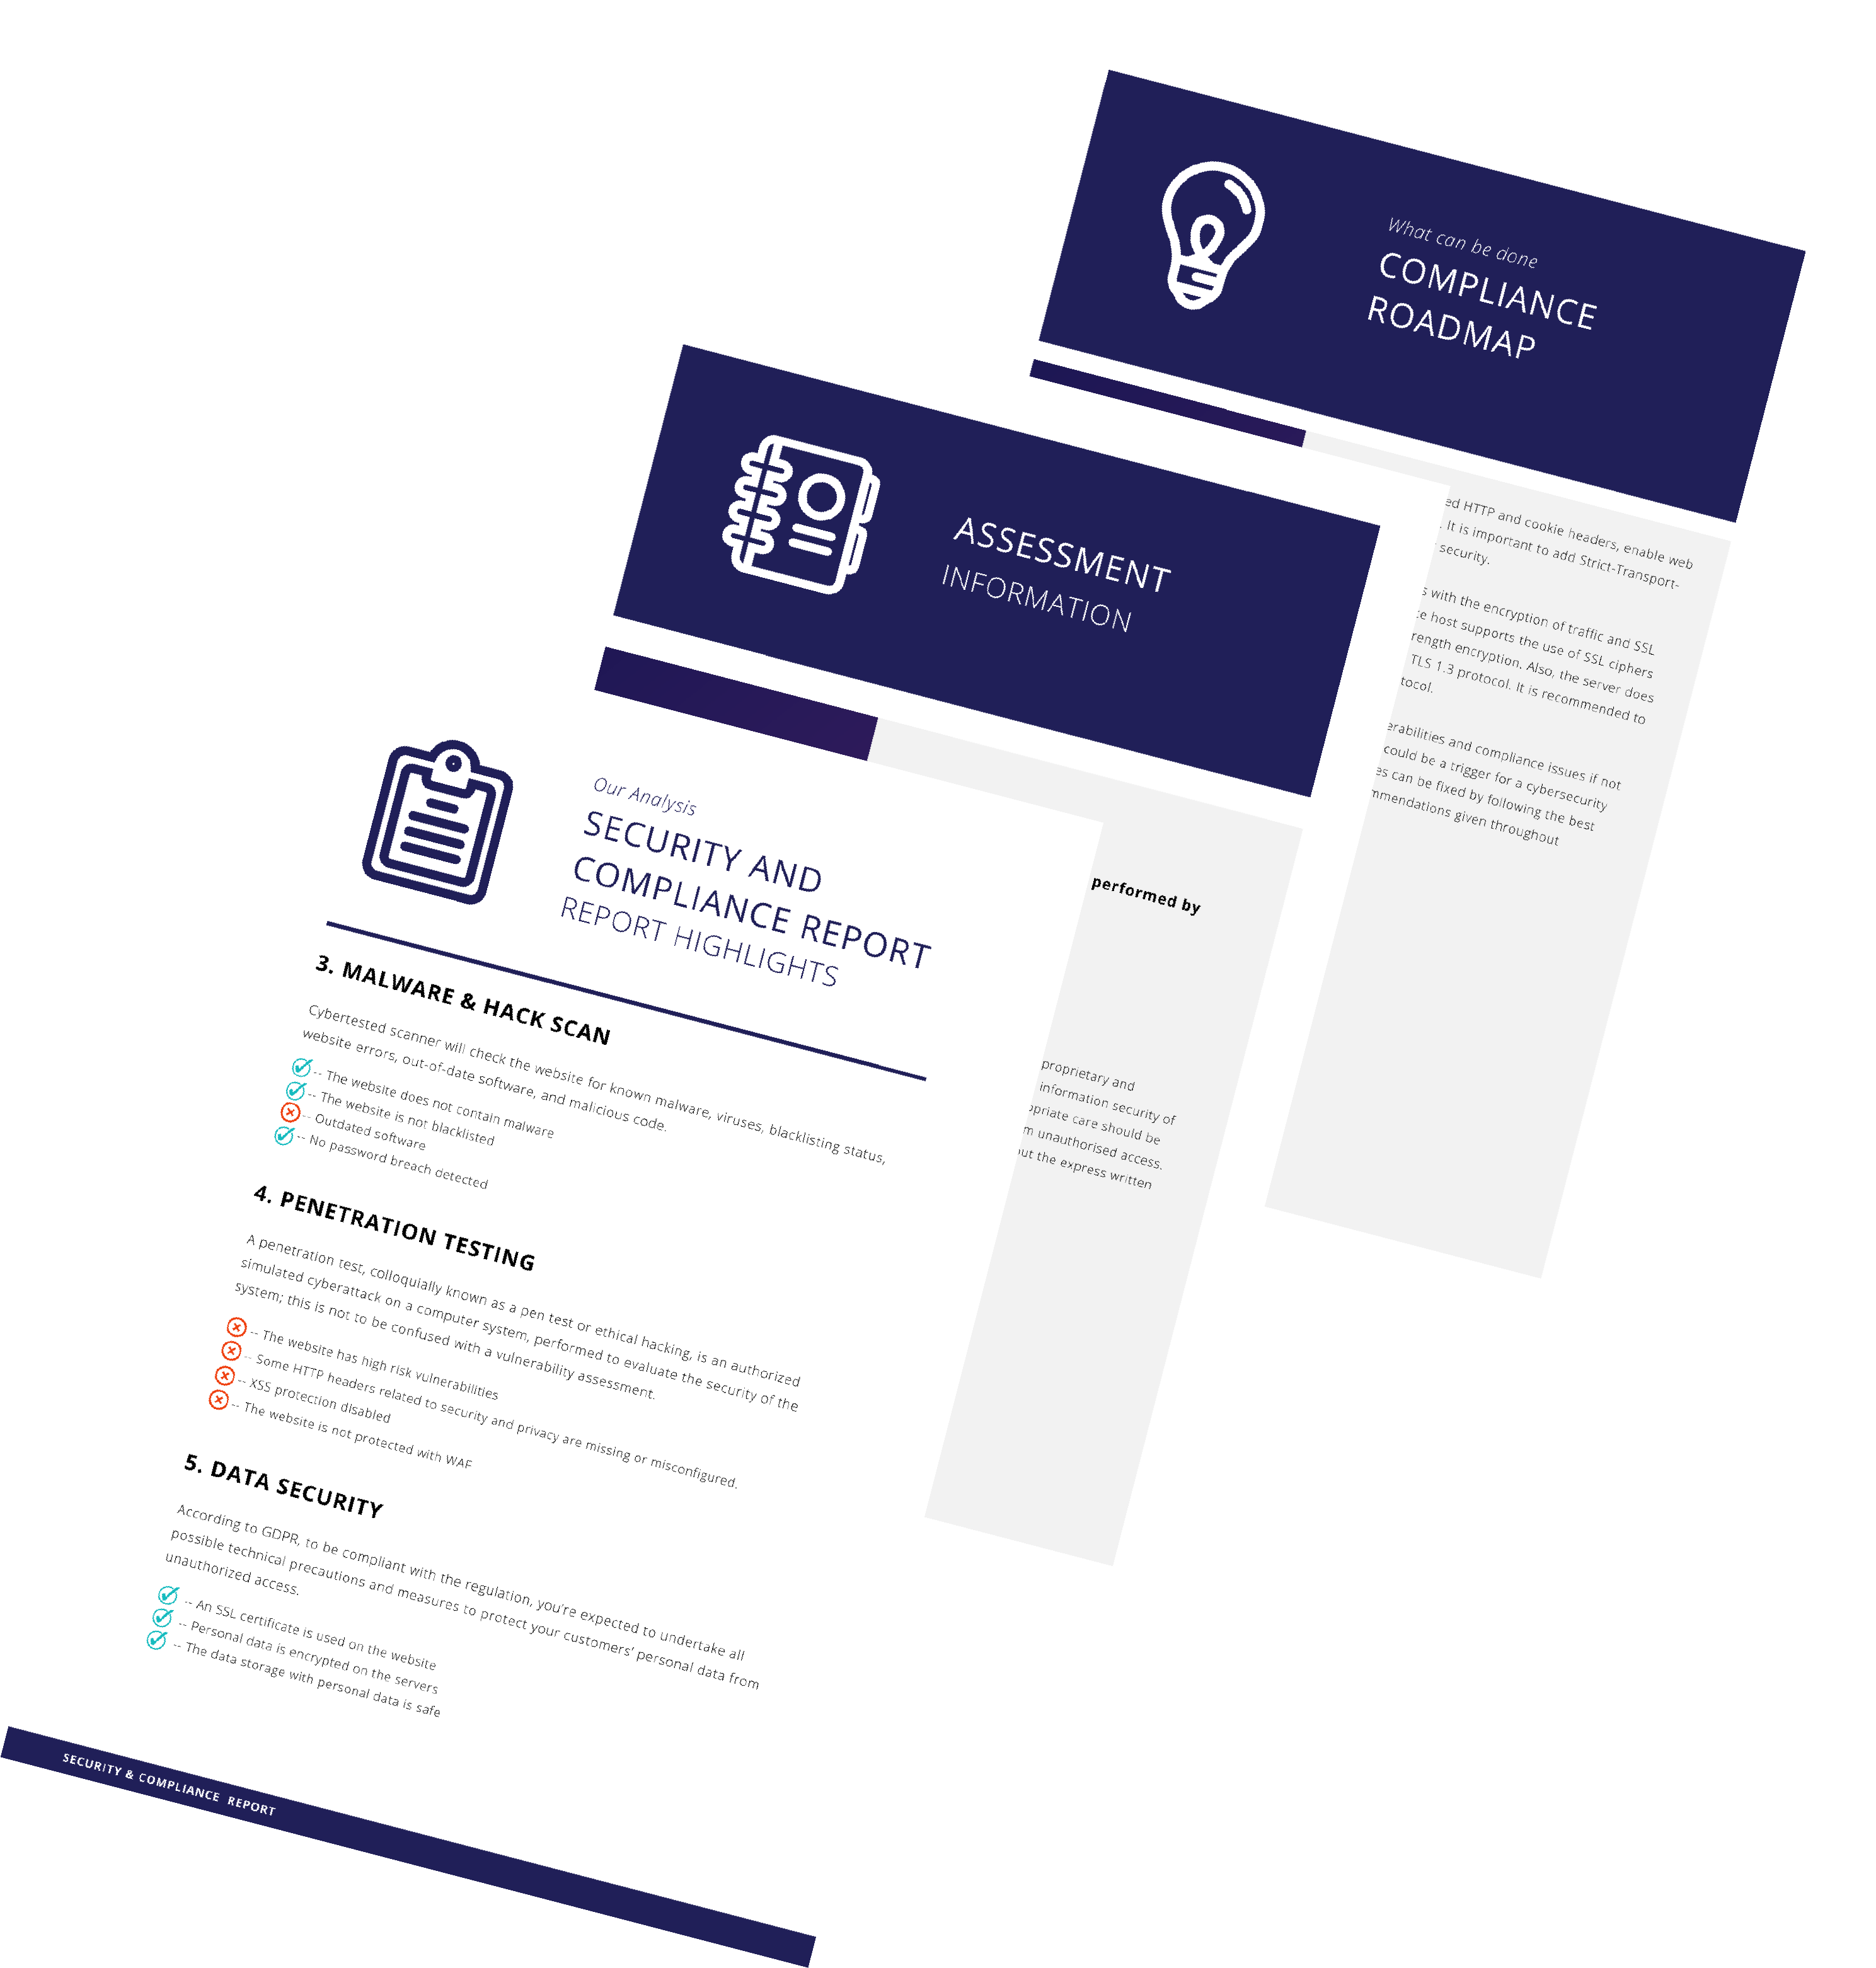
Individua i punti deboli dei tuoi sistemi più esposti e soddisfa i requisiti di conformità. Scegli la soluzione di sicurezza informatica più adatta.

La nostra soluzione monitorerà il vostro sito web 24 ore su 24, 7 giorni su 7, e genererà report sulla sicurezza e sulla conformità per individuare le minacce informatiche.

La nostra soluzione monitorerà il vostro sito web 24 ore su 24, 7 giorni su 7, e genererà report sulla sicurezza e sulla conformità per individuare eventuali minacce informatiche.

Il processo di correzione delle vulnerabilità è un flusso di lavoro che risolve o neutralizza le vulnerabilità individuate.
Lascia che ChatGPT, Gemini, Grok o Perplexity condividano ciò che sanno. Clicca un pulsante e scopri cosa dice la tua AI preferita su CyberTested.
Piattaforma leader nel settore della sicurezza informatica che offre test di penetrazione basati sull'intelligenza artificiale, monitoraggio del dark web e valutazioni complete della sicurezza per proteggere la tua azienda 24 ore su 24, 7 giorni su 7.
+44 (203) 808-9317
contact at cybertested.com
Monitoraggio 24 ore su 24, 7 giorni su 7
Con il sostegno del Centro europeo di competenza per la sicurezza informatica e dei suoi membri