
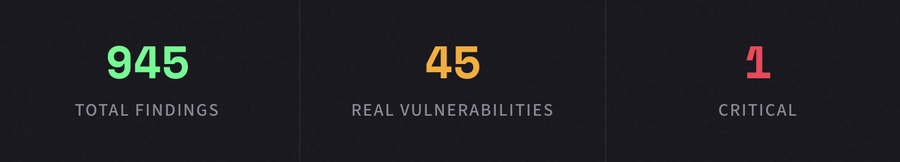
945 знахідок. 900 були шумом. 45 були реальними. 1 була критичною. Ось як виглядає безпека коду на основі ШІ.
Традиційні інструменти статичного аналізу створені для світу, де кожен рядок коду пишуть люди. Вони зіставляють шаблони з відомими сигнатурами вразливостей, позначають сотні потенційних проблем і залишають вашій команді самостійно відокремлювати сигнал від шуму.
Ця модель руйнується. Стрімко.
З розвитком розробки за допомогою ШІ — того, що галузь почала називати «вайб-кодингом» — код генерується швидше, ніж будь-яка команда людей здатна переглянути його вручну. Копілоти, генератори коду та агенти ШІ випускають функції за хвилини, на які раніше йшли дні. Швидкість вражаюча. Але й ризик — теж.
Тому що код, який пише себе сам, все одно потребує когось, хто стоїть у нього за спиною.
Сканування OpenClaw
Ми направили CyberTested Code на OpenClaw — загальнодоступну кодову базу з відкритим вихідним кодом — щоб перевірити наш рушій на реальному проєкті. Жодних синтетичних тестів. Жодних спеціально підібраних репозиторіїв. Лише чистий код, проаналізований від початку до кінця.
Результати розповіли чітку історію: наш рушій позначив 945 знахідок по всій кодовій базі. З них приблизно 900 виявилися шумом — низькодостовірні, позбавлені контексту сповіщення, які традиційні сканери видають тисячами. Саме такі знахідки засипають команди безпеки рутинною роботою й підривають довіру до інструментів.
Але 45 із цих знахідок були реальними вразливостями. І одна з них — критичною.
Критична знахідка Наш ШІ-рушій виявив критичну вразливість, яку традиційні сканери класифікували б як чистий код. Він виглядав синтаксично правильним, проходив лінтинг і відповідав поширеним шаблонам — але логіка була вразливою для експлуатації.
Що пропускають традиційні сканери
Ось незручна правда про традиційні інструменти безпеки: вони створені для виявлення того, що вже відомо. Регулярні вирази, відомі сигнатури CVE, перевірка версій залежностей. Це необхідно, але недостатньо — особливо коли код, згенерований ШІ, вводить нові шаблони, які не відповідають жодному існуючому набору правил.
Наш рушій виявив класи вразливостей, які традиційні сканери стабільно пропускають:
Обходи автентифікації
Логічні шляхи, де перевірки автентифікації були присутні, але структурно неефективні — правильне проміжне програмне забезпечення, неправильний порядок виконання, вразливі умови гонки.
⚡
Вади бізнес-логіки
Код, який проходить усі лінтери та сканери, але містить логічні суперечності, які зловмисник може використати для підвищення привілеїв або маніпуляцій зі станом.
🔗
Шаблони перехоплення сесій
Непомітні слабкі місця в обробці сесій — передбачувані токени, недостатня інвалідація, неправильне прив'язування — що створюють вікна для захоплення сесій.
Саме такі помилки виглядають як чистий код — аж поки перестають ним бути. Вони проходять перевірку коду. Вони проходять CI. Вони потрапляють у продакшн. І чекають.
Три сканування. Один звіт. Повна видимість.
CyberTested Code — це не черговий сканер, прикручений до вашого пайплайну. Це ШІ-нативний рушій безпеки, створений з нуля для розуміння коду так, як його розуміє зловмисник — контекстуально, цілісно та творчо.
Кожне сканування створює єдиний звіт за трьома різними типами аналізу, призначений для того, щоб ваша команда мала повну видимість того, що насправді відбувається у вашій кодовій базі. Не стіна сповіщень. Не таблиця CVE. Пріоритизована, контекстуалізована оцінка реальних ризиків.
Співвідношення сигналу до шуму має значення. Коли 900 із 945 знахідок є шумом, вам не потрібен більший потік даних — вам потрібен фільтр, який дійсно працює. Саме це ми і створили.
Створено для ери Vibe Coding
Якщо ви розробляєте з AI, ви випускаєте продукти швидше, ніж будь-коли. Ваші процеси перевірки коду були розроблені для розробки в темпі людини. Ваші інструменти безпеки були розроблені для кодових баз, що ростуть поступово, а не експоненційно.
CyberTested Code був створений для цієї нової реальності. Для команд, які рухаються швидко і потребують знати — впевнено, без здогадок — що насправді ховається в коді, який вони постачають.
Ми не просимо вас сповільнитися. Ми просимо вас бачити чітко, поки ви рухаєтесь на швидкості.


