Кіберзахист та пентестинг на основі ШІ

Ми надаємо безперервний моніторинг безпеки та темного вебу на основі ШІ із сертифікованими звітами PenTesting, готовими для відповідності вимогам: SOC 2 Type II, ISO 27001, NIS2 тощо.

Що ви хочете перевірити

Включає сертифікат відповідності вимогам DORA, NIS2 та ISO 27001.

  1. 01 Що
  2. 02 Тип
  3. 03 Надіслати

Перелічіть, що потрібно протестувати — веб-сайти, API, сервери, гаманці або надайте короткий опис.

1 з 3

Виберіть один варіант.

«Чорний ящик» чи «білий ящик»Чорний ящик. Без доступу зсередини. Тестувальник починає ззовні, так само, як це зробив би зловмисник.
Біла коробка. Ви надаєте вихідний код, архітектуру та облікові дані, щоб тестувальник міг провести більш глибоку перевірку.
2 з 3

Надіслати запит

Останній крок
Демонстраційне відео CyberTested

Що таке CyberTested?

Перегляньте наше демо-відео, щоб дізнатися, як платформа CyberTested на основі ШІ захищає ваш бізнес від кіберзагроз 24/7.


Комплексне рішення з безпеки для вашого бізнесу

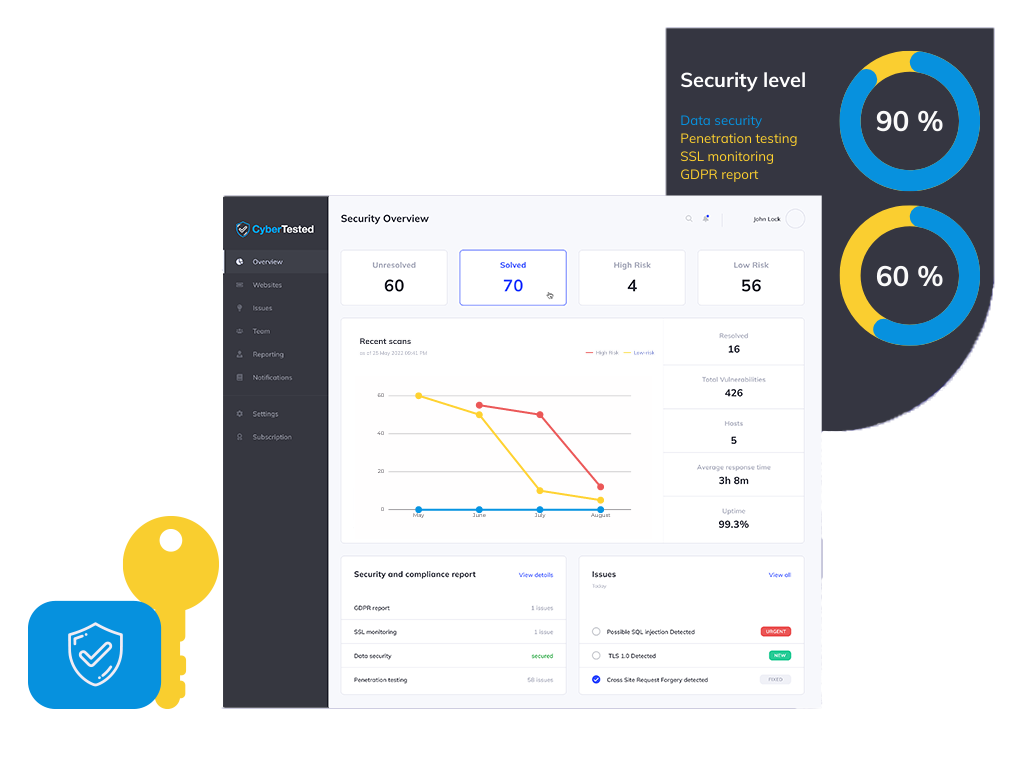
Наше автоматизоване програмне забезпечення постійно перевіряє ваші веб-сайти, електронну пошту та сервери на наявність вразливостей, шкідливого програмного забезпечення та ризиків, пов’язаних із дотриманням нормативних вимог, допомагаючи вам забезпечити безпеку, відповідність вимогам та спокій.

Тестування на проникнення

Рішення для автоматизованого пентестування ваших додатків на основі штучного інтелекту. Виявляйте всі проблеми заздалегідь, перш ніж користувачі почнуть на них скаржитися.

Аналітика загроз та «темний веб»

Відстежуйте витік облікових даних, випадки витоку інформації, обговорення зловмисників та ринки експлойтів, щоб випереджати потенційні інциденти безпеки.

Кібермоніторинг

Цілодобове сканування вразливостей веб-сайтів, мобільних додатків та хмарної інфраструктури. OWASP Top 10, SQL-ін’єкції, XSS, відповідність вимогам GDPR.

Кіберосвіта

Проведіть комплексне навчання з питань усвідомлення загроз, безпечних практик та реагування на інциденти, щоб сформувати культуру, орієнтовану на безпеку, у всій вашій організації.

Моделювання фішингової атаки

Виявляти вразливих користувачів, оцінювати їхню вразливість до атак із використанням методів соціальної інженерії та проводити цільові тренінги з метою зменшення ризиків безпеки, пов’язаних із загрозами, що надходять електронною поштою.


Захист кінцевих пристроїв

Цілодобовий проактивний захист, що зупиняє атаки ще до їхнього поширення. Штучний інтелект відфільтровує нерелевантну інформацію — підтримується необмежена кількість пристроїв, доступні корпоративні тарифи.

Компанія, що займається пентестуванням, виявляє це один раз. Сканер виявляє лише ту частину, яка є найпростішою. Ми робимо і те, і інше — постійно.

Один і той самий обсяг робіт, ті самі три тижні. Ось що насправді передбачає кожен варіант.

Проведіть пальцем, щоб порівняти

Що ви отримаєтеСертифікована команда та платформа, член ECCC, партнер MastercardТипова компанія, що займається пентестами На основі проектів, PDF-файл наприкінціАвтоматичний сканер Інструмент для самостійного обслуговування, без участі людей
Сертифікований звіт, який визнає ваш аудиторТак — підписано та засвідченоЗазвичай — залежить від компаніїНі — вихідні дані інструменту у вихідному вигляді
Результати, наведені за кожним проектом (середнє значення, однаковий обсяг робіт)50+ перевірено20 перевірено15 + помилкові спрацьовування
Моніторинг даркнету та витоків облікових данихУ комплекті, цілодобовоНе пропонуєтьсяПлатний додаток (якщо такий є)
Безпека електронної пошти — SPF, DKIM, DMARC та тести на фішингУ комплектіОкремий договірТільки перевірка конфігурації
Постійний моніторинг безпеки між тестамиЦілодобово, сповіщення за лічені хвилиниНі — певний момент часуЗаплановані сканування
Сертифікат безпеки та знак громадської довіриТак — сторінка, що піддається перевірціЛист на запитНі
Скільки часу знадобиться, щоб отримати перший реальний результат60 секунд безкоштовне скануванняЧерез 3–6 тижнів після проведення обстеженняПротокол, неперевірений
Купити легко — ціни вказані на сайті, запит на пропозицію не потрібенПідпишіться за 2 хвилиниКотирування, технічне завдання, тижніКартка, самообслуговування
Європейська акредитація та розміщення даних на території ЄСЧлен ЕККК · під егідою ЄСЗалежить від обставинЧасто розміщуються на серверах у США

Партнери, клієнти та результати

Перевірені європейськими інституціями. Обрані командами, діяльність яких вони регулюють.

Європейський центр компетенції з кібербезпеки

Як член організації, ми дотримуємося рамок компетенції ECCC і можемо направляти клієнтів, які відповідають вимогам, до програм ЄС з фінансування заходів у сфері кібербезпеки.

Партнерська програма Mastercard

Обрано для проведення тестування безпеки та надання підтримки у визначенні обсягу вимог PCI DSS для торговців та фінтех-компаній в екосистемі Mastercard.

Затверджено CREST

Затверджено CREST

Ми підписали Кодекси поведінки та етики й провели самооцінку відповідно до стандартів CREST. Ми стали організацією, що бере участь у програмі CREST Pathway.

Стандарти, яких ми дотримуємося

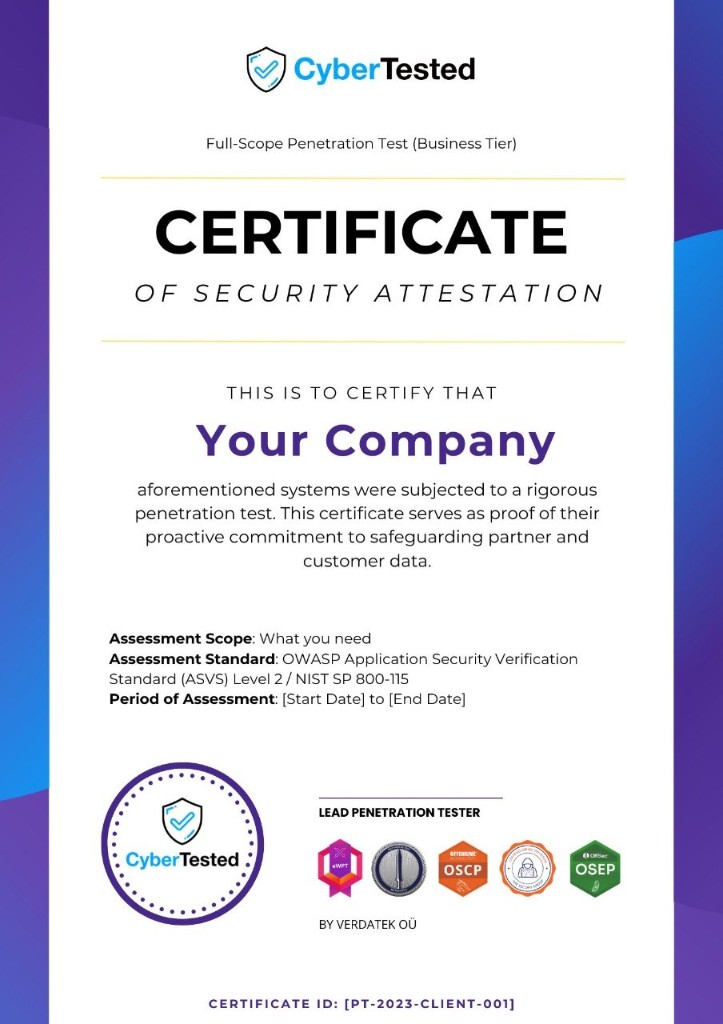
Зразок сертифіката підтвердження безпеки «CyberTested»

Більшість компаній надають вам файл у форматі PDF. Ми надаємо вам докази.


  1. Підписано та повторно перевірено

    Видається лише після того, як кожна критична помилка буде виправлена та повторно перевірена тестувальником, який її виявив.

  2. Доступне для публічної перевірки

    Сторінка в режимі реального часу за її номером — клієнти та відділ закупівель можуть перевіряти її, не надсилаючи вам електронних листів.

  3. Відповідає вашим зобов’язанням

    NIS2, PCI DSS, ISO 27001 або SOC 2 — з посиланням на кожну статтю окремо — робота аудитора вже виконана.

Професійні сертифікати та акредитації

Сертифіковані тестувальники. Ті самі кваліфікаційні документи, які вже визнає ваш аудитор.

OSCP

Certified Professional in Offensive Security — сертифікація з тестування на проникнення для досвідчених фахівців

CISSP

Сертифікований фахівець з безпеки інформаційних систем — золотий стандарт галузі

eWPTX

Сертифікація експерта з тестування веб-додатків на вразливість. XSS, SQLi, RCE тощо.

CISM

Сертифікований менеджер з інформаційної безпеки — Управління інформаційною безпекою

ISO 27001

Головний аудитор — Системи управління інформаційною безпекою

Security+

Центр операцій з безпеки · CompTIA · Інформація з безпеки

AI/ML Pro

Сертифікований фахівець з машинного навчання та штучного інтелекту від SecOps Group

Red Team Ops

Передові тактики OPSEC та стратегії обходу засобів захисту

Чи знали ви?

Середня вартість витоків даних для компанії у 2022 році становить $150 мільйонів. Понад 100 000 папок відкриті для всіх у 88% компаній з понад 1 мільйоном папок.

$10,5 трильйона — глобальні витрати на кіберзлочинність за прогнозами експертів до 2025 року. Близько 14 мільярдів записів даних було втрачено або викрадено до 2019 року.

93%
93% зловмисників можуть порушення організації мережа
72%
72% великих звіти компаній порушення безпеки або атаки
75%
75% у підприємств відсутня офіційна план реагування
66%
66% підприємств, що зазнали атак з боку хакери не змогли оговтатися

Ми — надійні експерти & ми робимо все просто

Ми представляємо програмне забезпечення, яке сканує вразливості веб-сайтів, мобільних додатків і хмарного серверного обладнання. За допомогою цього програмного забезпечення ми перевіряємо SQL-ін'єкції, XSS, відповідність GDPR, неправильні конфігурації та інші проблеми безпеки.

Автоматичний тест на проникнення, підтримуваний штучним інтелектом (ШІ), проводитиметься 24/7, на основі якого будуть генеруватися periodичні звіти, кожного разу з інструкціями з налагодження!

Сертифіковані звіти пентестингу

Звіт про проникнення та тест будуть виконані відповідно до рекомендацій OWASP з тестування на проникнення під наглядом наших експертів. За допомогою цих технік ми надаємо унікальне розуміння ризиків безпеки, які часто залишаються поза увагою.

Ми враховуємо кращі практики міжнародних стандартів PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 та ISO / IEC TR 27008 : 2011.

Проскануйте свій веб-сайт

Як це працює?

Виявіть вразливі місця у ваших системах, що найбільше піддаються ризику, та забезпечте дотримання нормативних вимог. Оберіть відповідне рішення з кібербезпеки.

Додайте свої матеріали

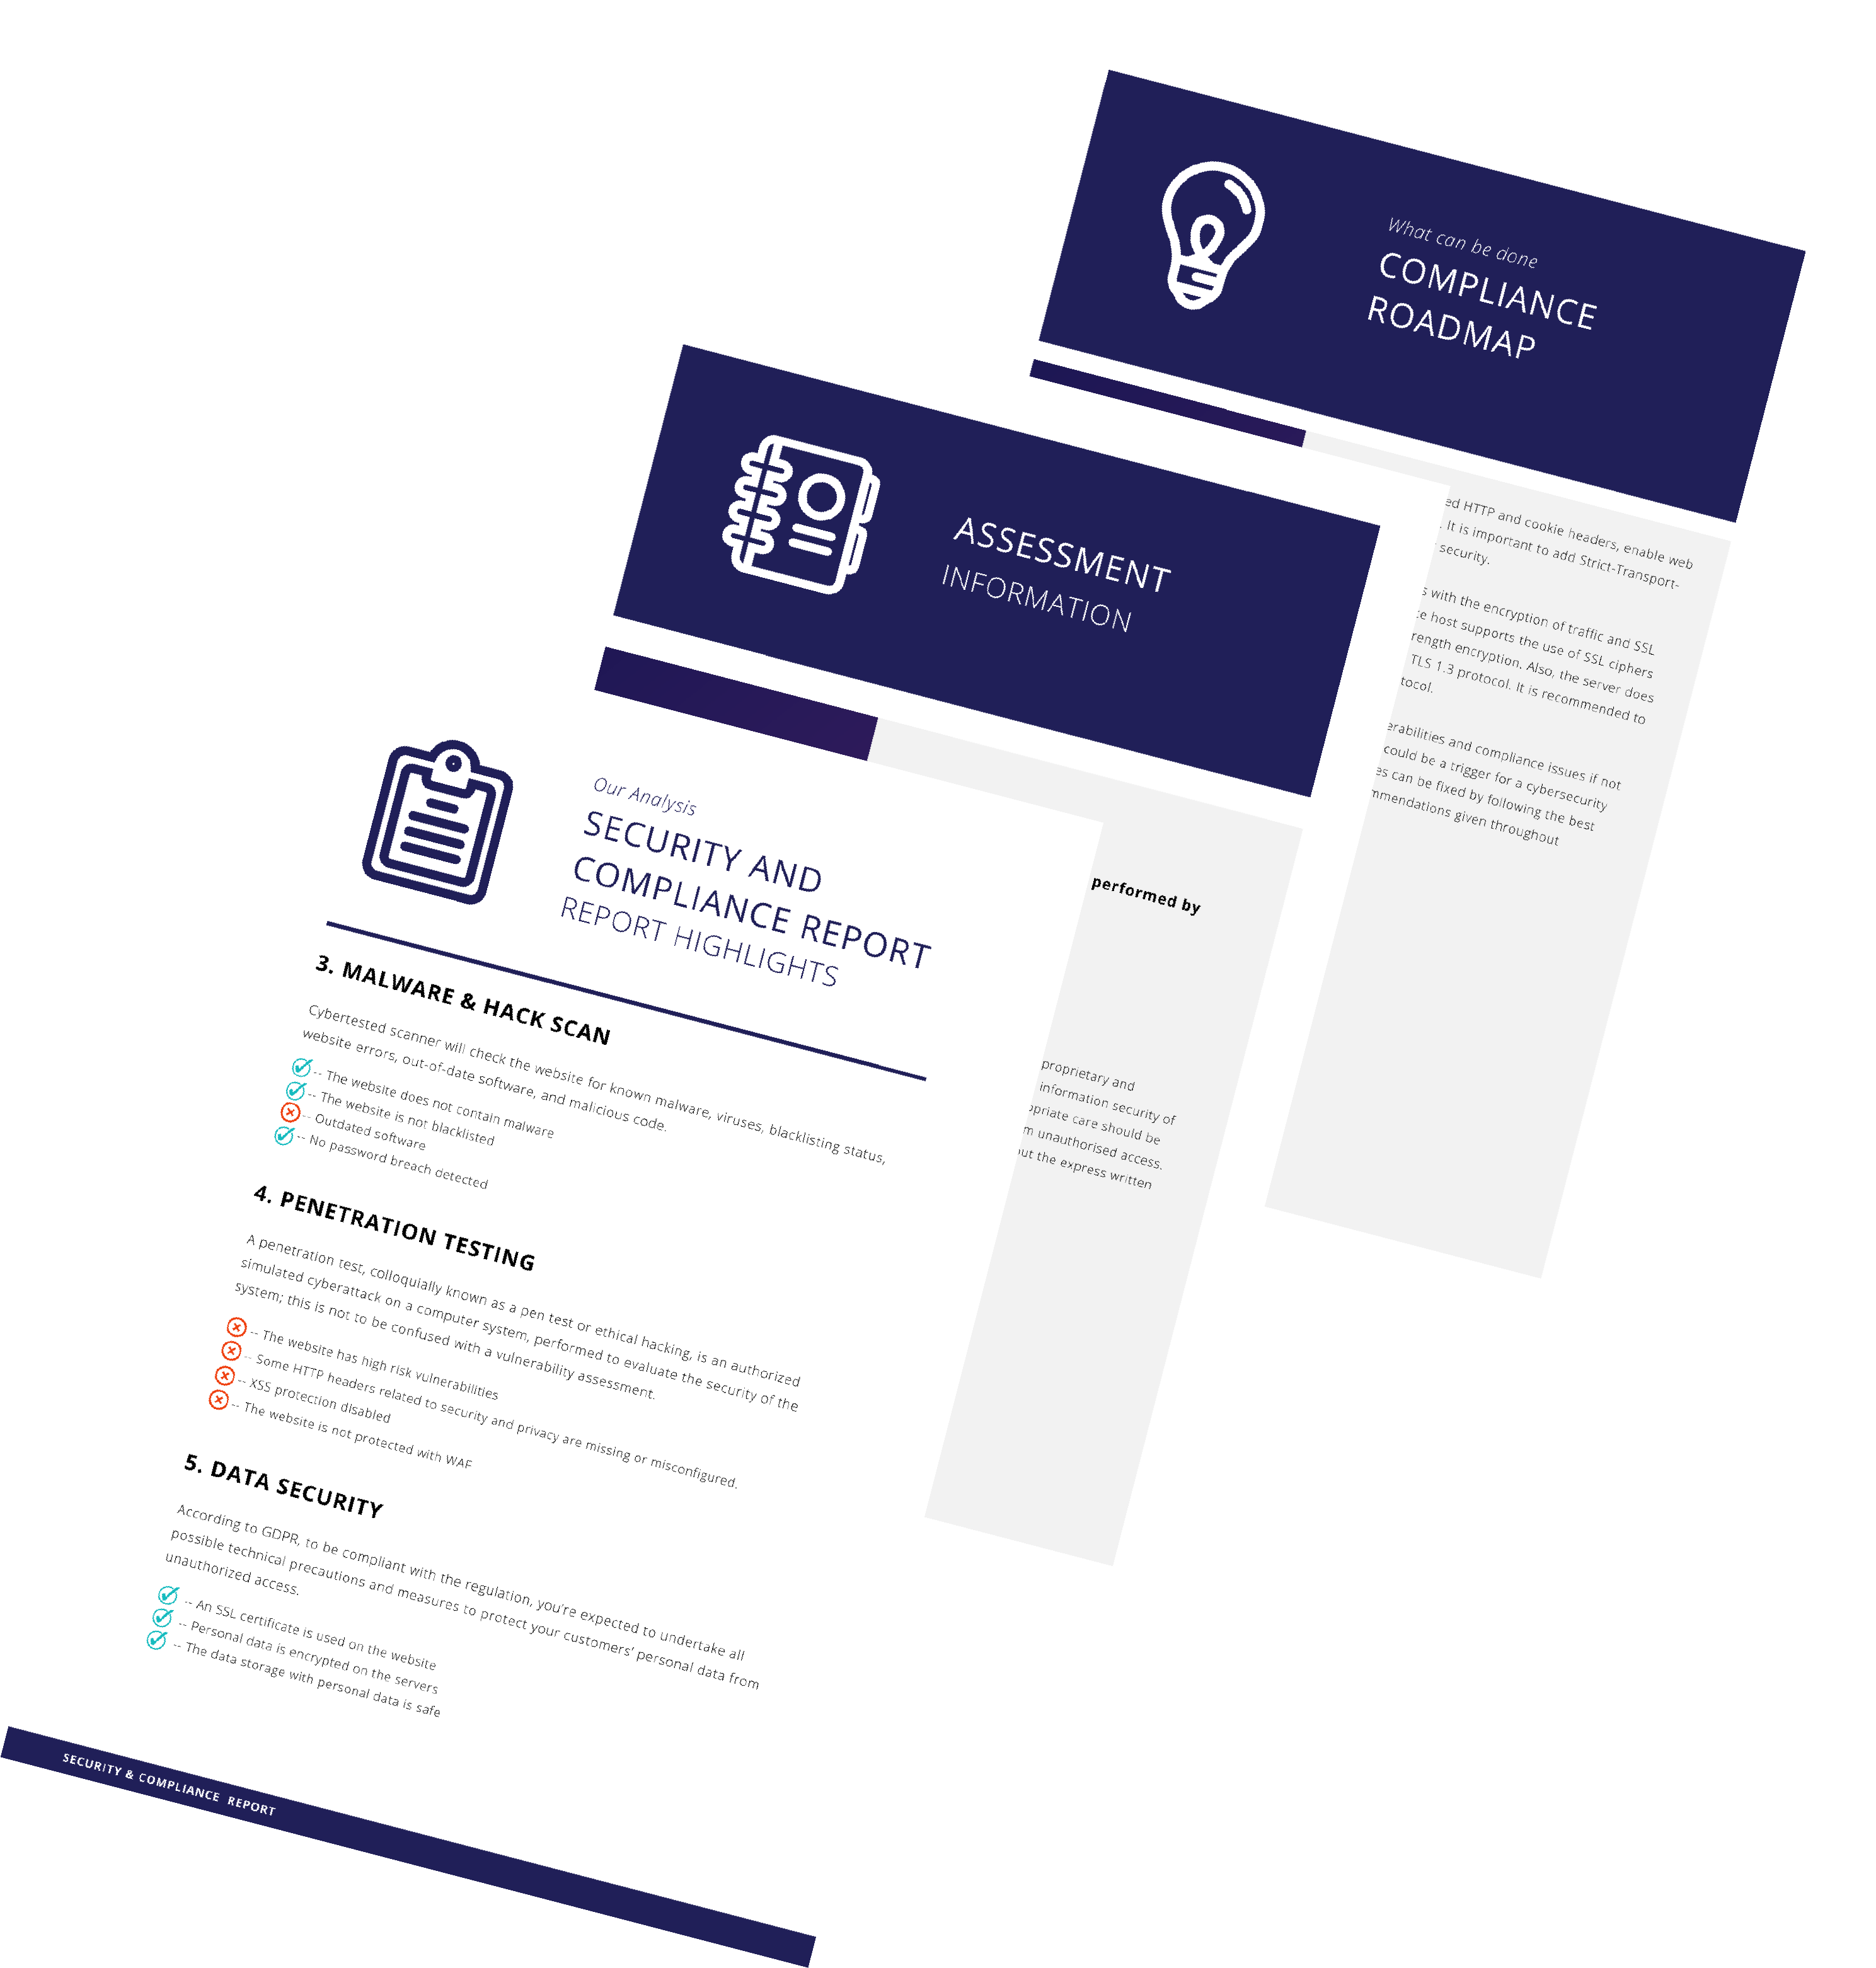
Наше рішення буде цілодобово сканувати ваш веб-сайт і формувати звіти щодо безпеки та відповідності вимогам для виявлення кіберзагроз.

Завантажити звіт про безпеку

Наше рішення буде цілодобово сканувати ваш веб-сайт і формувати звіти щодо безпеки та відповідності вимогам для виявлення кіберзагроз.

Заходи з усунення вразливостей

Процес усунення вразливостей — це робочий процес, спрямований на виправлення або нейтралізацію виявлених слабких місць.

Запитайте ШІ про CyberTested

Нехай ChatGPT, Gemini, Grok або Perplexity поділяться своїми знаннями. Натисніть кнопку і дізнайтеся, що ваш улюблений ШІ скаже про CyberTested.

Виберіть регіон та мову

Регіон
Мова
Хочете побачити, як працює CyberTested?
Замовити безкоштовну демонстрацію