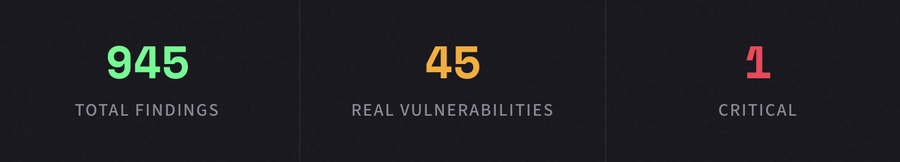
945 odkritij. 900 jih je bilo lažnih. 45 jih je bilo resničnih. 1 je bil kritičen. Tako izgleda varnost kode, zasnovane za umetno inteligenco.
Tradicionalna orodja za statično analizo so zasnovana za svet, v katerem vsako vrstico kode pišejo ljudje. Primerjajo vzorce z znanimi podpisom ranljivosti, označijo na stotine potencialnih težav, vaša ekipa pa mora nato ločiti pomembne informacije od nepomembnih.
Ta model se ruši. In to zelo hitro.
S porastom razvoja, podprtega z umetno inteligenco – kar v panogi zdaj imenujejo »vibe coding« – se koda ustvarja hitreje, kot jo lahko katerakoli človeška ekipa ročno pregleda. Kopiloti, generatorji kode in agenti umetne inteligence v nekaj minutah izdajajo funkcije, za katere je bilo prej potrebnih več dni. Hitrost je izjemna. A prav tako je izjemno tudi tveganje.
Ker tudi koda, ki se piše sama, še vedno potrebuje nekoga, ki ji krije hrbet.
Pregled OpenClaw
Program CyberTested Code smo usmerili na OpenClaw, javno dostopno odprtokodno kodno bazo, da bi naš motor podvrgli obremenitvenemu testiranju v okviru dejanskega projekta. Brez sintetičnih meril uspešnosti. Brez izbranih repozitorijev. Samo surova koda, analizirana od začetka do konca.
Rezultati so jasno pokazali: naš sistem je v celotni kodni bazi zaznal 945 ugotovitev. Od teh jih je bilo približno 900 lažnih alarmov – tistih opozoril z nizko stopnjo zanesljivosti in brez konteksta, ki jih tradicionalni skenerji izpisujejo na tisoče. To so tiste ugotovitve, ki varnostne ekipe obremenjujejo z razvrščanjem in spodkopavajo zaupanje v samo orodje.
Vendar je bilo 45 od teh ugotovitev dejanskih ranljivosti. Ena od njih je bila kritična.
Kritična ugotovitev: Naš AI-motor je odkril kritično ranljivost, ki bi jo tradicionalni skenerji opredelili kot neoporečno kodo. Sintaktično je izgledala pravilno, prestala je linting in sledila je običajnim vzorcem – vendar je bilo mogoče izkoristiti njeno logiko.
Kaj tradicionalni skenerji spregledajo
Tukaj je neprijetna resnica o običajnih varnostnih orodjih: zasnovana so tako, da zaznavajo tisto, kar že poznajo. Vzorci z izrazom Regex, znani CVE-signaturi, preverjanje različic odvisnosti. To je sicer nujno, vendar ni dovolj – še posebej, ko koda, ki jo ustvari umetna inteligenca, uvaja nove vzorce, ki ne ustrezajo nobenemu obstoječemu nizu pravil.
Naš sistem je odkril razrede ranljivosti, ki jih tradicionalni skenerji dosledno spregledajo:
Obhodi avtentifikacije
Logične poti, v katerih so bile preverjanja pristnosti sicer prisotna, a so bila strukturno neučinkovita — veljavna vmesna programska oprema, napačen vrstni red izvajanja, izkoriščljive situacije tekmovanja.
⚡
Pomanjkljivosti poslovne logike
Koda, ki uspešno prestane vse linterje in skenerje, vendar vsebuje logična protislovja, ki jih napadalec lahko izkoristi za povečanje privilegijev ali manipulacijo stanja.
🔗
Vzorci prevzema sej
Neopazne pomanjkljivosti pri upravljanju sej – predvidljivi žetoni, nezadostno razveljavljanje, nepravilno vezanje – ki omogočajo prevzem nadzora nad sejo.
To so tiste napake, ki izgledajo kot čista koda, dokler se ne pokažejo. Uspešno prestanejo pregled kode. Uspešno prestanejo CI. Se prenesejo v produkcijsko okolje. In tam čakajo.
Tri skeniranja. Eno poročilo. Popoln pregled.
CyberTested Code ni še en skener, ki bi ga preprosto dodali v vaš delovni tok. Gre za varnostni motor, zasnovan na umetni inteligenci, ki je bil od samega začetka razvit tako, da razume kodo na enak način kot napadalec – v kontekstu, celovito in ustvarjalno.
Vsak pregled ustvari enotno poročilo, ki zajema tri različne vrste analiz in je zasnovano tako, da vaši ekipi omogoča popoln vpogled v to, kar se dejansko dogaja v vaši kodni bazi. Ne gre za poplavo opozoril. Ne gre za preglednico z CVE-ji. Gre za prednostno razvrščeno in kontekstualizirano oceno dejanskega tveganja.
Razmerje med signalom in šumom je pomembno. Ko je 900 od 945 ugotovitev le šum, ne potrebujete večjega toka podatkov – potrebujete filter, ki dejansko deluje. Prav to smo razvili.
Ustvarjeno za dobo programiranja Vibe
Če razvijate z umetno inteligenco, svoje izdelke na trg spravljate hitreje kot kdaj koli prej. Vaši postopki pregledovanja kode so bili zasnovani za razvoj s človeško hitrostjo. Vaša varnostna orodja so bila zasnovana za kodne baze, ki rastejo postopoma, ne pa eksponentno.
CyberTested Code je bil razvit prav za to novo realnost. Za ekipe, ki delujejo hitro in morajo z gotovostjo – ne pa na podlagi ugibanj – vedeti, kaj se dejansko skriva v kodi, ki jo izdajajo.
Ne prosimo vas, da upočasnite. Prosimo vas, da med vožnjo z visoko hitrostjo jasno vidite.

