
Simulacija phishinga
Prepoznajte ranljive uporabnike, ocenite njihovo dovzetnost za napade s socialnim inženiringom ter zagotovite ciljno usmerjeno usposabljanje za zmanjšanje varnostnih tveganj, povezanih z grožnjami prek e-pošte.
Zagotavljamo neprekinjeno spremljanje varnosti in temnega spleta na podlagi umetne inteligence s certificiranimi poročili PenTesting, pripravljenimi za skladnost: SOC 2 tipa II, ISO 27001, NIS2 itd.
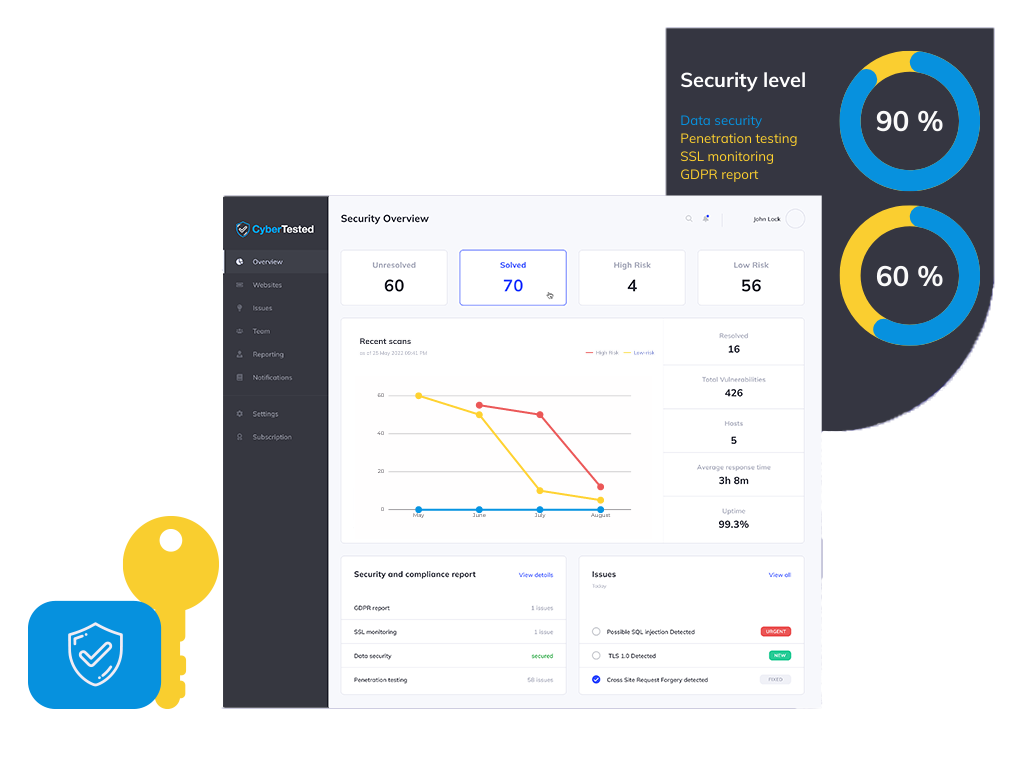
Oglejte si naš predstavitveni videoposnetek in spoznajte, kako CyberTestedova platforma, ki temelji na umetni inteligenci, ščiti vaše podjetje pred kibernetskimi grožnjami 24 ur na dan, 7 dni v tednu.
Naša avtomatizirana programska oprema nenehno pregleduje vaše spletne strani, e-pošto in strežnike ter išče ranljivosti, zlonamerno programsko opremo in tveganja v zvezi s skladnostjo – tako vam pomaga, da ostajate varni, skladni z zakonodajo in brez skrbi.

Rešitev za avtomatizirano testiranje varnosti z uporabo umetne inteligence za vaše aplikacije. Odkrijte vse težave vnaprej, preden se uporabniki začnejo pritoževati.

Spremljajte izpostavljene prijavne podatke, kršitve varnosti podatkov, razprave med akterji groženj ter trge z izkoriščevalnimi programi, da boste vedno korak pred morebitnimi varnostnimi incidenti.

24/7 skeniranje ranljivosti spletnih strani, mobilnih aplikacij in oblačne infrastrukture. OWASP Top 10, SQL-injekcija, XSS, skladnost z GDPR.

Zagotovite celovito usposabljanje o ozaveščanju o grožnjah, varnostnih praksah in odzivanju na incidente, da boste v celotni organizaciji vzpostavili kulturo, ki je osredotočena na varnost.
Prepoznajte ranljive uporabnike, ocenite njihovo dovzetnost za napade s socialnim inženiringom ter zagotovite ciljno usmerjeno usposabljanje za zmanjšanje varnostnih tveganj, povezanih z grožnjami prek e-pošte.
Proaktivna zaščita 24 ur na dan, 7 dni na teden, ki ustavi napade, še preden se razširijo. Podpora umetne inteligence odfiltrira motnje — podprte so neomejene število naprav, na voljo pa so tudi poslovni paketi.
Enak obseg, enake tri tedne. Tukaj je, kaj vsaka možnost dejansko ponuja.
Povlecite s prstom, da primerjate
| Kaj boste prejeli |  Certificirana ekipa in platforma, članica ECCC, partnerica Mastercarda | Povprečno podjetje za penetracijske teste Na podlagi projekta, PDF na koncu | Avtomatizirani skener Orodje za samostojno uporabo, brez človeškega posredovanja |
|---|---|---|---|
| Certificirano poročilo, ki ga sprejme vaš revizor | Da — podpisano in overjeno | Običajno — odvisno od podjetja | Ne — neobdelani izpis orodja |
| Ugotovitve, navedene po posameznem projektu (povprečje, enak obseg) | 50+ preverjeno | 20 preverjeno | 15 + lažni pozitivni rezultati |
| Spremljanje temnega spleta in izpostavljenih prijavnih podatkov | Vključeno, 24 ur na dan, 7 dni na teden | Ni na voljo | Plačljiv dodatek, če obstaja |
| Varnost e-pošte — SPF, DKIM, DMARC in testi za prepoznavanje lažnih e-poštnih sporočil | Vključeno | Ločena zaveza | Samo preverjanje nastavitev |
| Nenehno spremljanje varnosti med posameznimi testi | 24 ur na dan, 7 dni na teden, obvestila v nekaj minutah | Ne — časovni trenutek | Načrtovana skeniranja |
| Potrdilo o varnosti in pečat javnega zaupanja | Da — stran, ki jo je mogoče preveriti | Pismo na zahtevo | Ne |
| Čas do prvega resničnega rezultata | 60 sek brezplačno skeniranje | 3–6 tednov po določitvi obsega | Zapisnik, nepreverjen |
| Enostavno nakupovanje — cene so navedene na spletu, ni potrebno oddajati ponudb | Naročite se v 2 minutah | Ponudba, specifikacija dela, tedni | Kartica, samopostrežna |
| Evropska akreditacija in shranjevanje podatkov v EU | Član ECCC · pod okriljem EU | Odvisno | Pogosto gostujejo v ZDA |
Partnerji, stranke in rezultati
Kot član delujemo v skladu s kompetenčnim okvirom ECCC in lahko upravičene stranke usmerjamo k programom EU za financiranje na področju kibernetske varnosti.
Izbran za izvajanje varnostnega testiranja in zagotavljanje podpore pri opredeljevanju obsega skladnosti s standardom PCI DSS trgovcem in fintech podjetjem v ekosistemu Mastercard.
Standardi, po katerih delujemo

Izdaja se šele takrat, ko je vsaka kritična napaka odpravljena in jo ponovno preveri preizkuševalec, ki jo je odkril.
Stran v živo pod referenčno številko – stranke in oddelek za nabavo jo preverijo, ne da bi vam pošiljali e-pošto.
NIS2, PCI DSS, ISO 27001 ali SOC 2, navedeno po posameznih členih – delo revizorja je že opravljeno.
Certificirani preizkuševalci. Enaka potrdila, ki jih vaš revizor že priznava.
Certificirani strokovnjak za ofenzivno varnost – napredni certifikat za testiranje varnostnih ranljivosti
Certificirani strokovnjak za varnost informacijskih sistemov – zlati standard v panogi
Certifikat strokovnjaka za testiranje varnosti spletnih aplikacij. XSS, SQLi, RCE itd.
Certificirani vodja za informacijsko varnost – Upravljanje informacijske varnosti
Vodja revizorjev – Sistemi upravljanja informacijske varnosti
Center za varnostne operacije · CompTIA · Varnostne informacije
Certificirani strokovnjak za umetno inteligenco in strojno učenje, ki ga je podelila skupina SecOps
Napredne taktike OPSEC in strategije za obid obrambnih ukrepov
Povprečni stroški kršitev varnosti podatkov za podjetje v letu 2022 znašajo 150 milijonov dolarjev. V 88 % podjetij z več kot 1 milijonom map je več kot 100.000 map odprtih za vse.
10,5 bilijona dolarjev svetovnih stroškov kibernetskega kriminala po napovedih strokovnjakov do leta 2025. Do leta 2019 je bilo izgubljenih ali ukradenih približno 14 milijard podatkovnih zapisov.
Predstavljamo programsko opremo, ki pregleduje ranljivosti spletnih mest, mobilnih aplikacij in strežnikov v oblaku. S pomočjo te programske opreme bomo preverili vbrizgavanje SQL, XSS, skladnost z GDPR, nepravilne konfiguracije in druge varnostne težave.
Avtomatski penetracijski test, podprt z umetno inteligenco, se bo izvajal 24 ur na dan, 7 dni v tednu, na podlagi katerega se bodo pripravljala redna poročila, ki bodo vsakič vključevala navodila za odpravljanje napak!
Poročilo o prodoru in test bosta izvedena v skladu s smernicami OWASP za prodor pod nadzorom naših strokovnjakov. S temi tehnikami zagotavljamo edinstven vpogled v varnostna tveganja, ki so pogosto spregledana.
Upoštevamo dobre prakse mednarodnih standardov PCI DSS 3.2, ISO/IEC 27001: 2013, ISO/IEC 27002: 2013 in ISO/IEC TR 27008 : 2011.
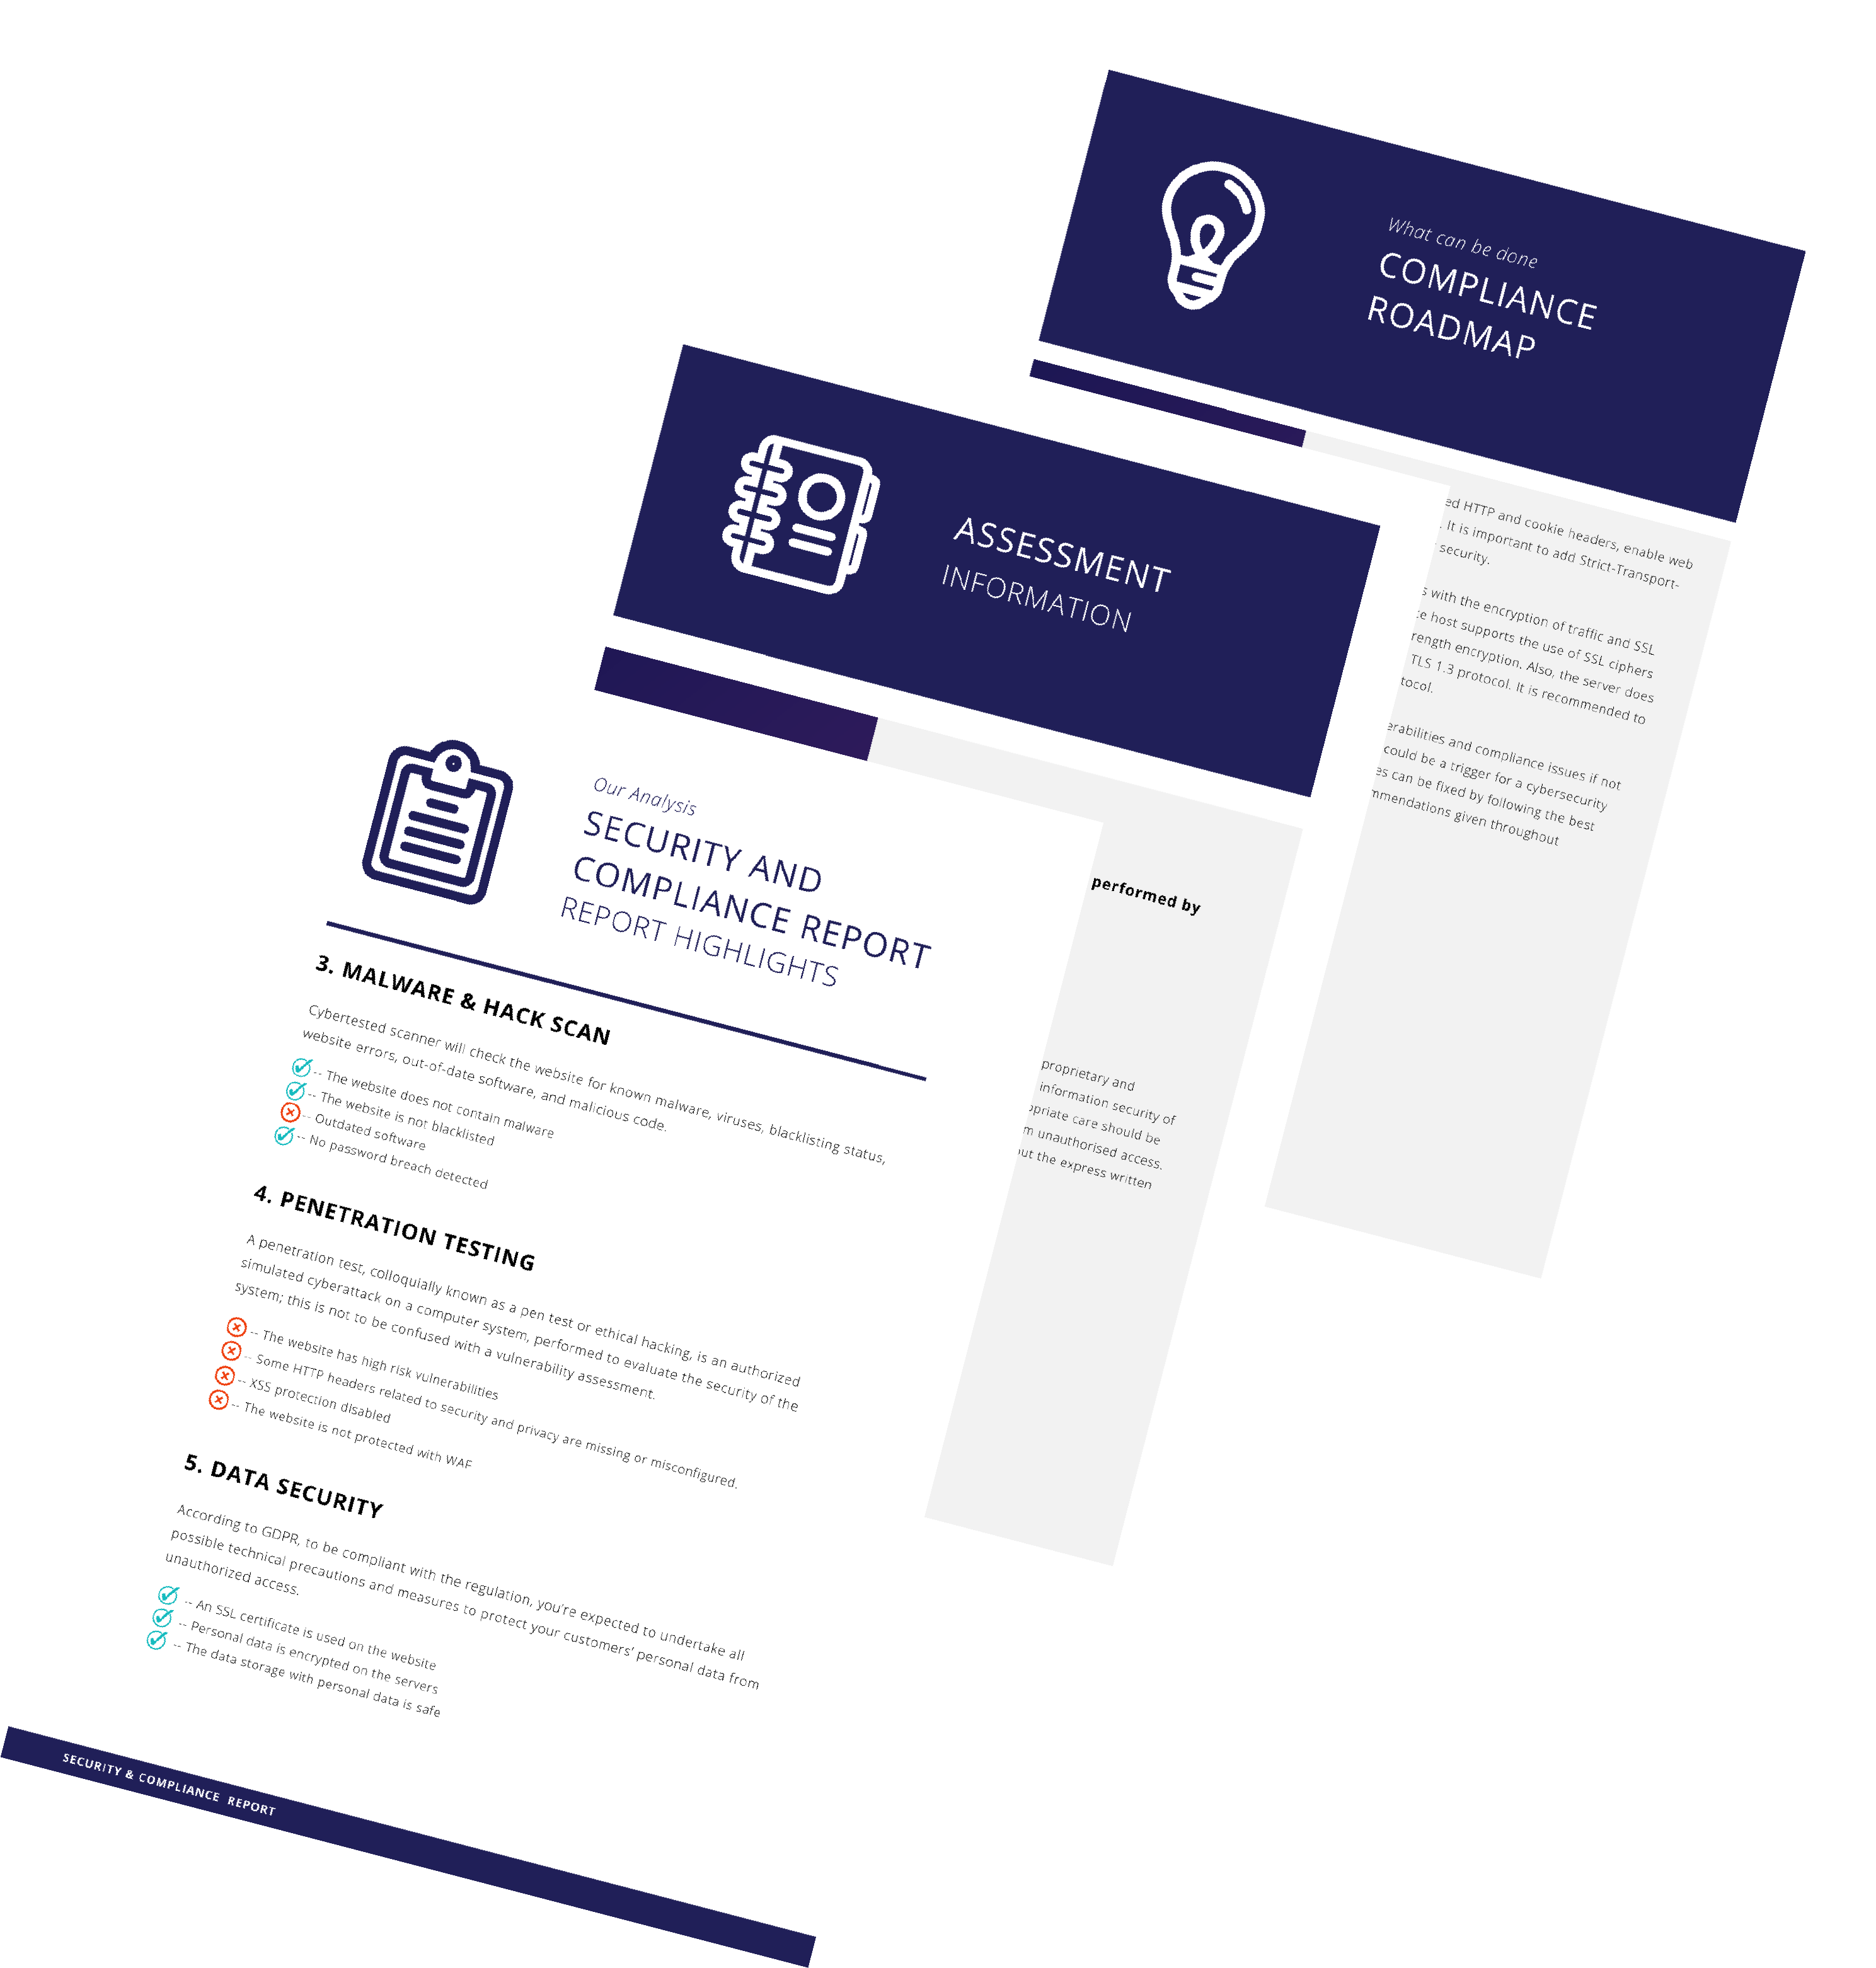
Odkrijte šibke točke v vaših najbolj izpostavljenih sistemih in izpolnite zahteve glede skladnosti. Izberite ustrezno rešitev za kibernetsko varnost.

Naša rešitev bo vašo spletno stran pregledovala 24 ur na dan, 7 dni na teden, ter pripravljala poročila o varnosti in skladnosti, da bi odkrila kibernetske grožnje.

Naša rešitev bo vašo spletno stran pregledovala 24 ur na dan, 7 dni na teden, ter pripravljala poročila o varnosti in skladnosti, da bi odkrila kibernetske grožnje.

Postopek odpravljanja ranljivosti je delovni tok, s katerim se odkrite pomanjkljivosti odpravijo ali nevtralizirajo.
Vodilna platforma za kibernetsko varnost, ki ponuja testiranje vdorov na podlagi umetne inteligence, spremljanje temnega spleta in celovite varnostne ocene za zaščito vašega podjetja 24 ur na dan, 7 dni na teden.
+44 (203) 808-9317
contact at cybertested.com
24/7 spremljanje

Ob podpori Evropskega kompetenčnega centra za kibernetsko varnost in njegovih članov