
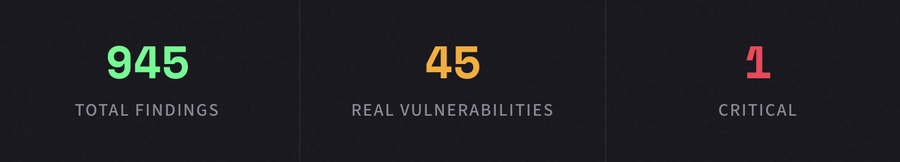
945 находок. 900 оказались шумом. 45 — реальными. 1 — критической. Вот как выглядит безопасность кода на основе ИИ.
Традиционные инструменты статического анализа созданы для мира, где каждую строку кода пишет человек. Они сопоставляют паттерны с известными сигнатурами уязвимостей, выдают сотни предупреждений о потенциальных проблемах и оставляют вашей команде разбираться, где сигнал, а где шум.
Эта модель стремительно устаревает.
С распространением разработки с помощью ИИ — того, что в индустрии начали называть «вайб-кодингом» — код генерируется быстрее, чем любая команда людей успевает проверить его вручную. Копилоты, генераторы кода и ИИ-агенты выпускают функции за минуты, на которые раньше уходили дни. Скорость поразительная. Но и риски тоже.
Потому что код, который пишет сам себя, всё равно нуждается в надёжном надзоре.
Сканирование OpenClaw
Мы направили CyberTested Code на OpenClaw — общедоступную кодовую базу с открытым исходным кодом — чтобы нагрузочно протестировать наш движок на реальном проекте. Никаких синтетических бенчмарков. Никаких специально отобранных репозиториев. Только чистый код, проанализированный от начала до конца.
Результаты рассказали чёткую историю: наш движок выявил 945 находок по всей кодовой базе. Из них около 900 оказались шумом — низкоуверенными, лишёнными контекста предупреждениями, которые традиционные сканеры выдают тысячами. Именно такие находки погребают команды безопасности под грудой задач по триажу и подрывают доверие к инструментам.
Но 45 из этих находок были реальными уязвимостями. И одна из них — критической.
Критическая находка Наш ИИ-движок обнаружил критическую уязвимость, которую традиционные сканеры признали бы чистым кодом. Синтаксически он выглядел корректно, проходил линтинг и следовал распространённым паттернам — однако логика была уязвима для эксплуатации.
Что упускают традиционные сканеры
Вот неудобная правда о традиционных инструментах безопасности: они созданы для обнаружения того, что уже известно. Regex-паттерны, сигнатуры известных CVE, проверки версий зависимостей. Всё это необходимо, но недостаточно — особенно когда сгенерированный ИИ код вводит новые паттерны, не соответствующие ни одному существующему правилу.
Наш движок выявил классы уязвимостей, которые традиционные сканеры стабильно пропускают:
Обходы аутентификации
Пути выполнения, где проверки аутентификации присутствуют, но структурно неэффективны — корректный middleware, неправильный порядок выполнения, эксплуатируемые гонки состояний.
⚡
Уязвимости бизнес-логики
Код, проходящий все линтеры и сканеры, но содержащий логические противоречия, которые злоумышленник может использовать для повышения привилегий или манипуляции состоянием.
🔗
Паттерны перехвата сессий
Скрытые слабости в управлении сессиями — предсказуемые токены, недостаточная инвалидация, некорректная привязка — создающие окна для захвата сессии.
Это именно те ошибки, которые выглядят как чистый код — до тех пор, пока не перестают им быть. Они проходят код-ревью. Проходят CI. Уходят в продакшн. И ждут своего часа.
Три сканирования. Один отчёт. Полная видимость.
CyberTested Code — это не очередной сканер, прикрученный к вашему пайплайну. Это ИИ-нативный движок безопасности, созданный с нуля для понимания кода так, как его понимает злоумышленник — контекстуально, целостно и творчески.
Каждое сканирование формирует единый отчёт по трём отдельным типам анализа, разработанный для обеспечения вашей команды полной видимостью того, что действительно происходит в вашей кодовой базе. Не стена предупреждений. Не таблица CVE. Приоритизированная, контекстуализированная оценка реальных рисков.
Соотношение сигнала и шума имеет значение. Когда 900 из 945 находок — это шум, вам нужен не более мощный поток данных, а фильтр, который действительно работает. Именно это мы и создали.
Создано для эпохи Vibe Coding
Если вы разрабатываете с помощью ИИ, вы поставляете код быстрее, чем когда-либо. Ваши процессы проверки кода были рассчитаны на разработку в человеческом темпе. Ваши инструменты безопасности были созданы для кодовых баз, которые растут постепенно, а не экспоненциально.
CyberTested Code создан для этой новой реальности. Для команд, которые движутся быстро и должны знать — с уверенностью, а не наугад — что на самом деле скрывается в коде, который они поставляют.
Мы не просим вас замедлиться. Мы просим вас видеть чётко, пока вы двигаетесь на скорости.


