

Моделирование фишинга
Выявлять уязвимых пользователей, оценивать степень подверженности атакам социальной инженерии и проводить целевые тренинги для снижения рисков безопасности, связанных с угрозами, исходящими из электронной почты.
Мы обеспечиваем непрерывный мониторинг безопасности и даркнета на основе ИИ с сертифицированными отчётами PenTesting, готовыми для соответствия требованиям: SOC 2 Type II, ISO 27001, NIS2 и др.
Включает сертификат соответствия требованиям DORA, NIS2 и ISO 27001.
Посмотрите наше демо-видео и узнайте, как платформа CyberTested на базе ИИ защищает ваш бизнес от киберугроз 24/7.
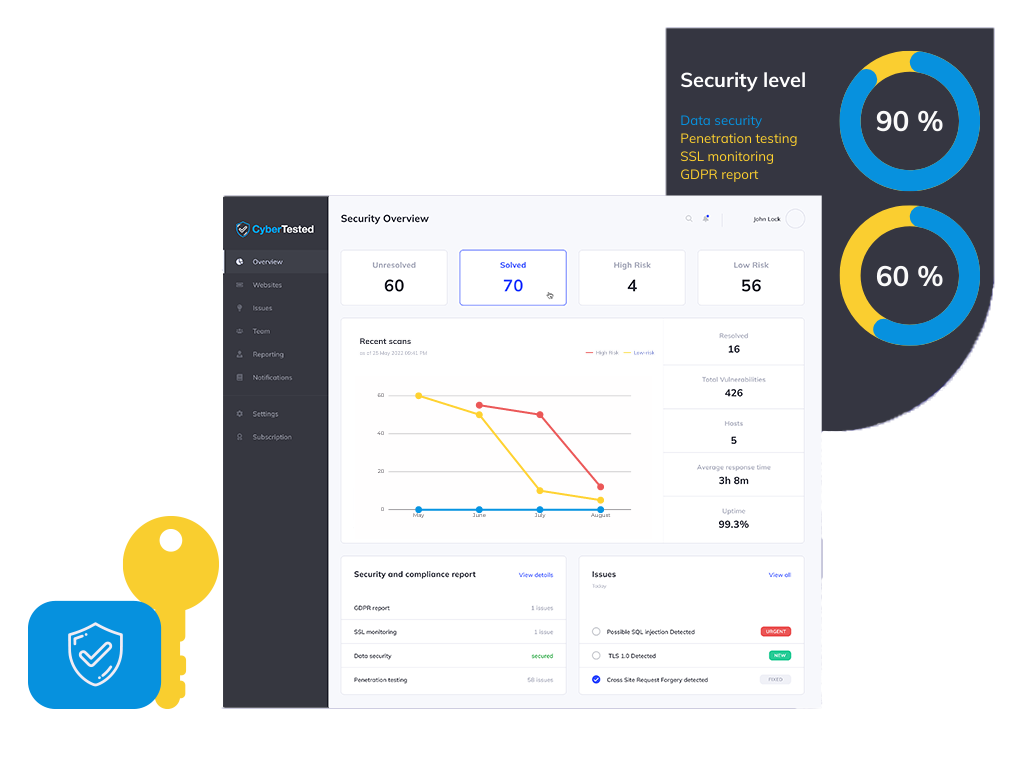
Наше автоматизированное программное обеспечение постоянно сканирует ваши веб-сайты, электронную почту и серверы на наличие уязвимостей, вредоносного ПО и рисков, связанных с несоблюдением нормативных требований, помогая вам обеспечить безопасность, соблюдать нормативные требования и не беспокоиться о проблемах.

Решение для автоматизированного тестирования на проникновение на основе искусственного интеллекта для ваших приложений. Выявляйте все проблемы заранее, прежде чем пользователи начнут жаловаться на них.

Отслеживайте утечки учетных данных, случаи утечки информации, обсуждения злоумышленников и рынки эксплойтов, чтобы опережать потенциальные инциденты безопасности.

Круглосуточное сканирование уязвимостей веб-сайтов, мобильных приложений и облачной инфраструктуры. OWASP Top 10, SQL-инъекции, XSS, соответствие требованиям GDPR.

Проведите всестороннее обучение по вопросам осведомленности об угрозах, безопасных методов работы и реагирования на инциденты, чтобы сформировать культуру, ориентированную на безопасность, во всей вашей организации.
Выявлять уязвимых пользователей, оценивать степень подверженности атакам социальной инженерии и проводить целевые тренинги для снижения рисков безопасности, связанных с угрозами, исходящими из электронной почты.
Круглосуточная проактивная защита, предотвращающая атаки до того, как они распространятся. Искусственный интеллект отфильтровывает ненужную информацию — поддерживается неограниченное количество устройств, доступны тарифные планы для предприятий.
Одинаковый объем работ, те же три недели. Вот что на самом деле предлагает каждый из вариантов.
Проведите пальцем, чтобы сравнить
| Что вы получаете |  Сертифицированная команда и платформа, член ECCC, партнер Mastercard | Типичная компания, занимающаяся пентестированием На основе проектов, PDF в конце | Автоматический сканер Инструмент самообслуживания, без участия персонала |
|---|---|---|---|
| Сертифицированный отчет, который принимает ваш аудитор | Да — подписано и заверено | Как правило — зависит от компании | Нет — исходный вывод команды |
| Результаты, представленные по каждому проекту (среднее значение, при одинаковом объеме работ) | 50+ подтверждено | 20 подтверждено | 15 + ложные срабатывания |
| Мониторинг даркнета и утечек учетных данных | Включено, круглосуточно | Не предлагается | Платное дополнение (если таковое имеется) |
| Безопасность электронной почты — SPF, DKIM, DMARC и тесты на фишинг | В комплект входит | Отдельное взаимодействие | Только проверка конфигурации |
| Непрерывный мониторинг безопасности в период между тестами | Круглосуточно, уведомления в течение нескольких минут | Нет — момент времени | Плановые проверки |
| Сертификат безопасности и знак общественного доверия | Да — страница, поддающаяся проверке | Письмо по запросу | Нет |
| Сколько времени потребуется, чтобы добиться первого реального результата | 60 секунд бесплатное сканирование | Через 3–6 недель после определения объема работ | Протокол, не проверенный |
| Купить легко — цены указаны на сайте, запрос предложений не требуется | Подпишитесь за 2 минуты | Цитата, техническое задание, недели | Карта, самообслуживание |
| Европейская аккредитация и хранение данных на территории ЕС | Член ECCC · под эгидой ЕС | Различается | Часто размещаются на серверах в США |
Партнеры, клиенты и результаты
Как член этой организации, мы руководствуемся рамочной концепцией компетенций ECCC и можем направлять клиентов, отвечающих соответствующим критериям, в программы финансирования в сфере кибербезопасности ЕС.
Выбрана для проведения тестирования систем безопасности и оказания поддержки в определении объема требований стандарта PCI DSS для продавцов и финтех-компаний в экосистеме Mastercard.

Мы подписали Кодексы поведения и этики и провели самооценку на соответствие стандартам CREST. Мы стали организацией, участвующей в программе CREST Pathway.
Стандарты, которым мы следуем

Выдается только после того, как каждый критический дефект будет устранен и повторно протестирован тем тестировщиком, который его обнаружил.
Страница в режиме реального времени по своему номеру — клиенты и сотрудники отдела закупок могут просматривать её, не обращаясь к вам по электронной почте.
NIS2, PCI DSS, ISO 27001 или SOC 2 — с подробным перечнем по каждому пункту: работа аудитора уже выполнена.
Сертифицированные тестировщики. Те же квалификационные документы, которые уже признает ваш аудитор.
Offensive Security Certified Professional — сертификация по тестированию на проникновение (продвинутый уровень)
Сертифицированный специалист по безопасности информационных систем — золотой стандарт отрасли
Сертификация эксперта по тестированию веб-приложений на уязвимости. XSS, SQLi, RCE и др.
Сертифицированный специалист по информационной безопасности — Управление информационной безопасностью
Ведущий аудитор — системы управления информационной безопасностью
Центр операций по обеспечению безопасности · CompTIA · Информация по безопасности
Сертифицированный специалист по искусственному интеллекту и машинному обучению от SecOps Group
Передовые тактики обеспечения оперативной безопасности (OPSEC) и стратегии обхода средств защиты
Средняя стоимость утечек данных для компаний в 2022 году составляет 150 миллионов долларов. Более 100 000 папок открыты для всех в 88% компаний с более чем 1 миллионом папок.
10,5 триллиона долларов — глобальные издержки от киберпреступности согласно прогнозам экспертов к 2025 году. Около 14 миллиардов записей данных было потеряно или похищено до 2019 года.
Мы предлагаем программное обеспечение, которое сканирует уязвимости веб-сайтов, мобильных приложений и облачного серверного оборудования. С его помощью мы проверяем SQL-инъекции, XSS, соответствие GDPR, неверные конфигурации и другие проблемы безопасности.
Автоматическое тестирование на проникновение с поддержкой искусственного интеллекта (ИИ) будет выполняться 24/7, на основе чего будут формироваться периодические отчёты, каждый раз включающие инструкции по устранению уязвимостей!
Отчёт о проникновении и тестирование будут выполнены в соответствии с руководящими принципами OWASP под наблюдением наших экспертов. С помощью этих методов мы обеспечиваем уникальное понимание рисков безопасности, которые часто остаются незамеченными.
Мы учитываем лучшие практики международных стандартов PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 и ISO / IEC TR 27008 : 2011.
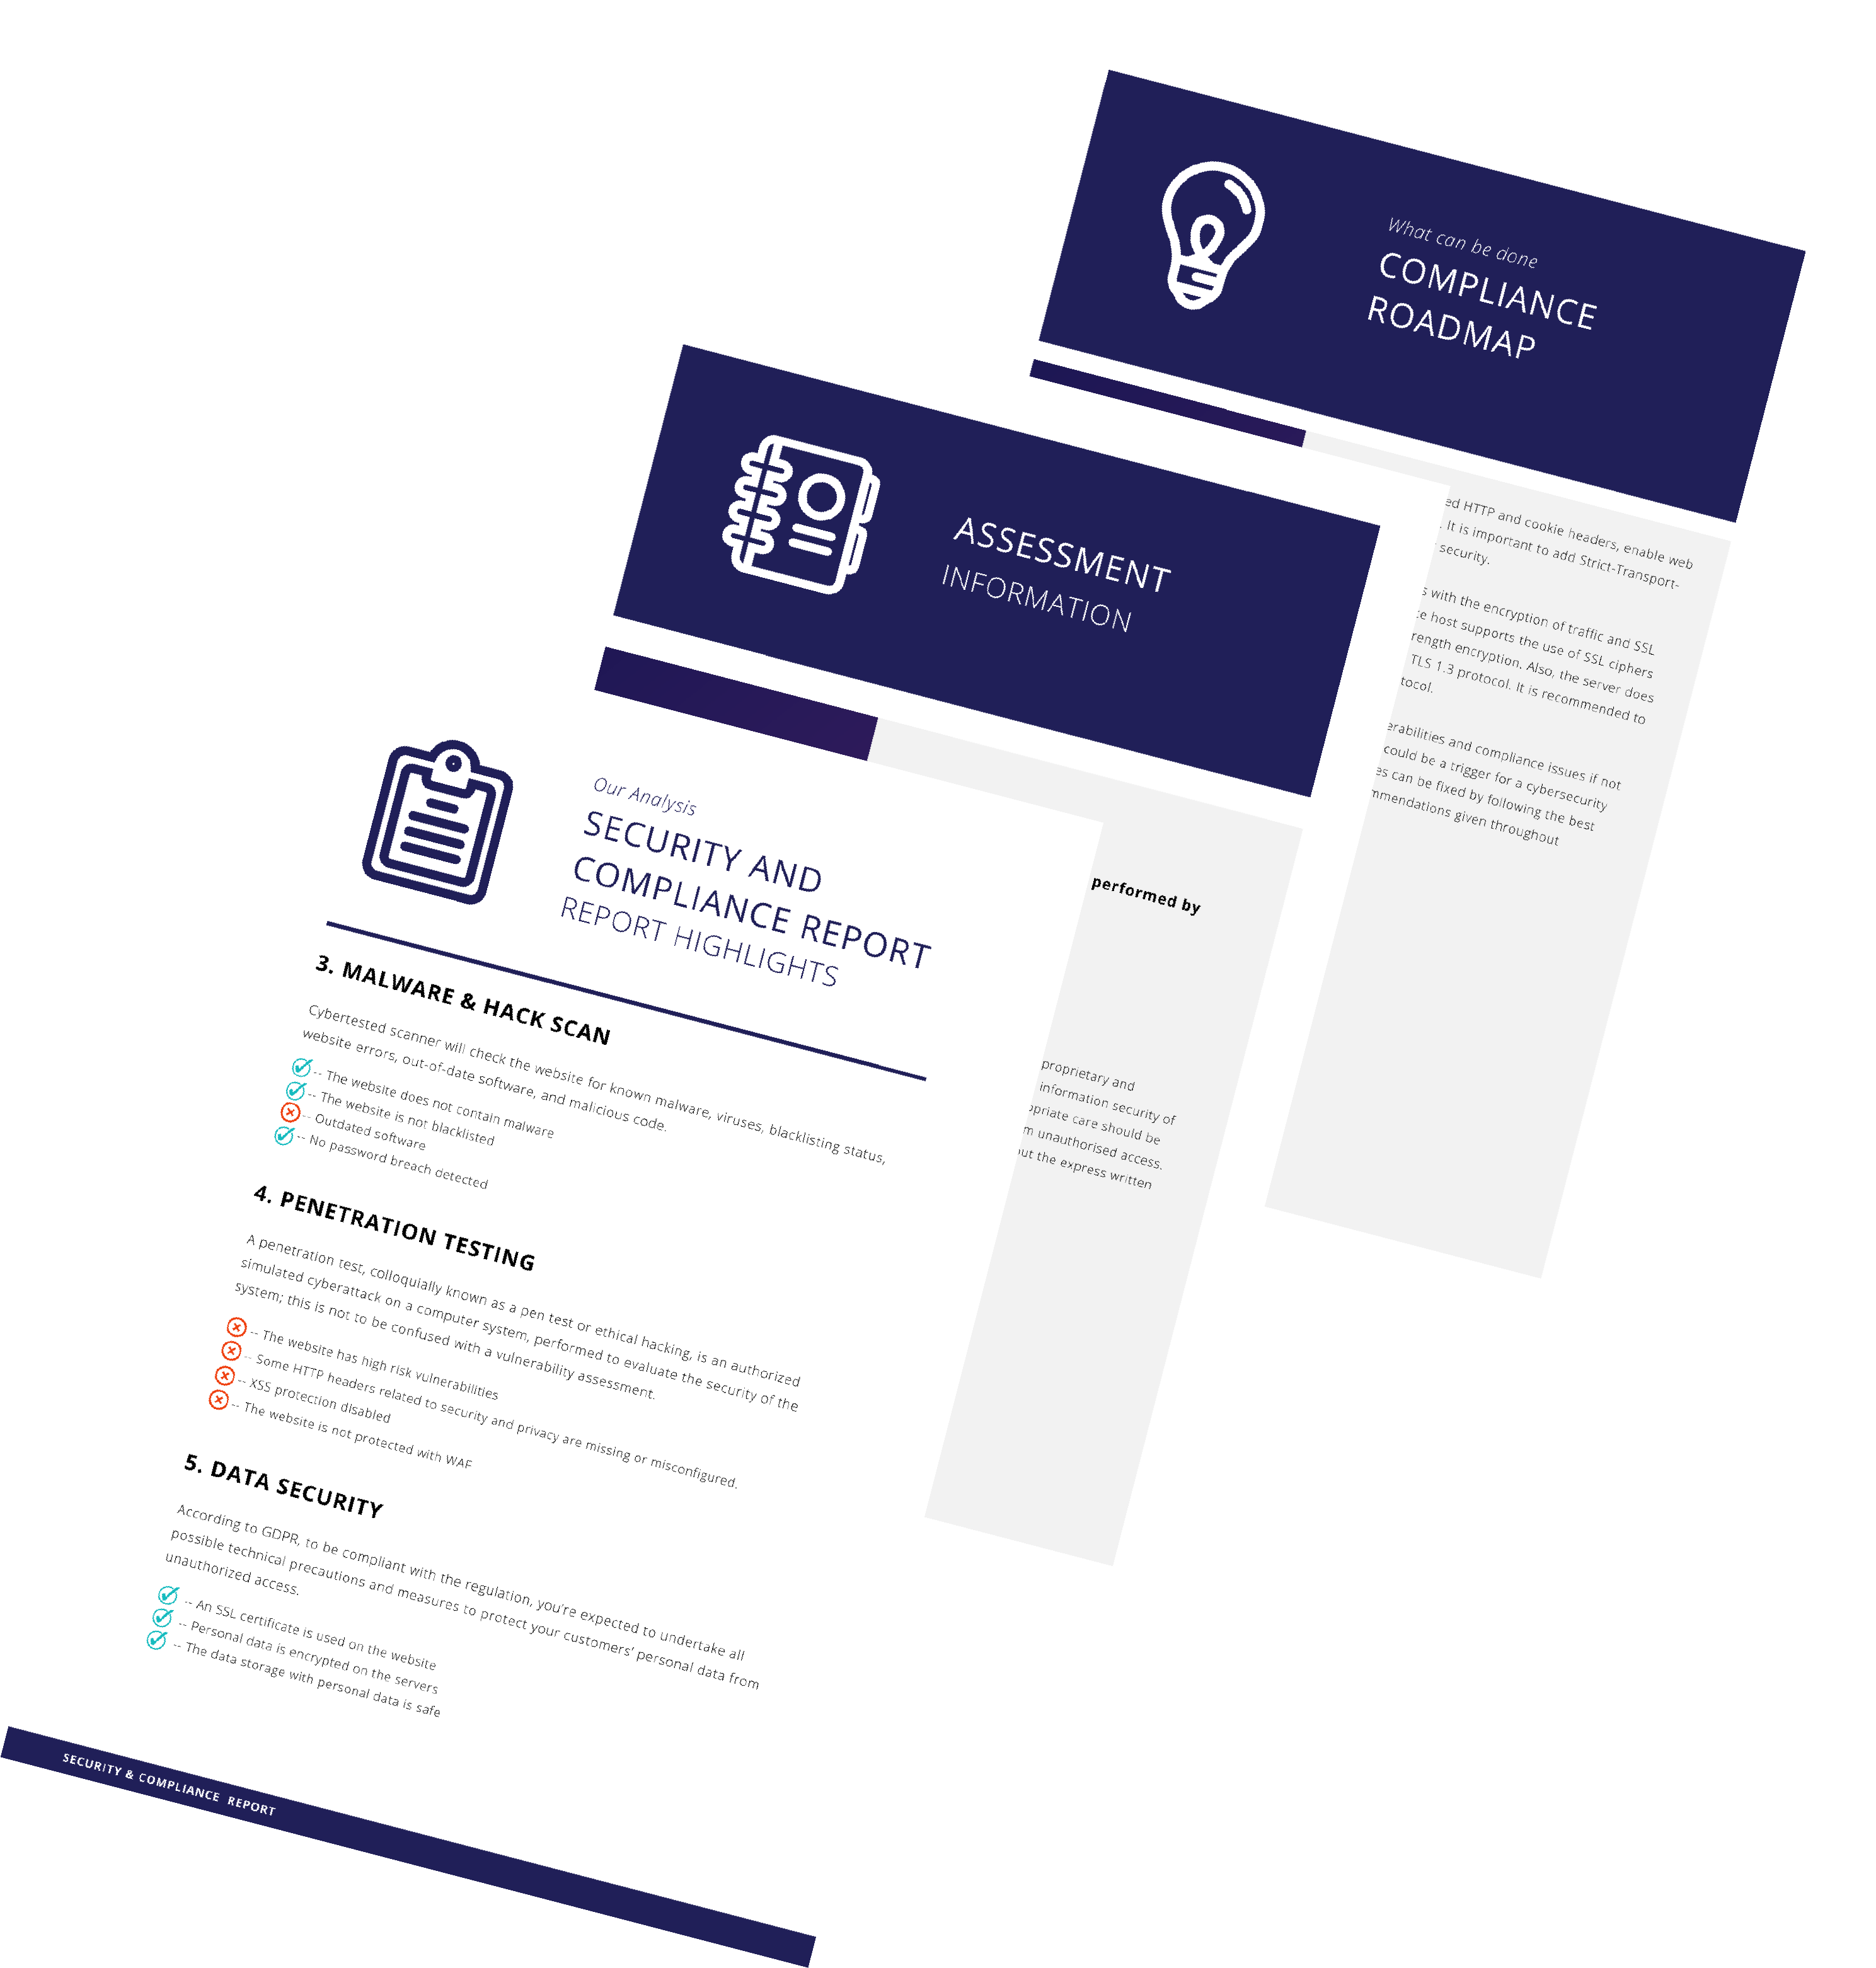
Выявите уязвимости в ваших наиболее подверженных риску системах и обеспечьте соблюдение нормативных требований. Выберите подходящее решение в области кибербезопасности.

Наше решение будет круглосуточно сканировать ваш веб-сайт и формировать отчеты по безопасности и соответствию требованиям для выявления киберугроз.

Наше решение будет круглосуточно сканировать ваш веб-сайт и формировать отчеты по безопасности и соответствию требованиям для выявления киберугроз.

Процесс устранения уязвимостей представляет собой рабочий процесс, в ходе которого выявленные уязвимости исправляются или нейтрализуются.
Пусть ChatGPT, Gemini, Grok или Perplexity поделятся своими знаниями. Нажмите кнопку и узнайте, что ваш любимый ИИ скажет о CyberTested.
Ведущая платформа в области кибербезопасности, предлагающая тестирование на проникновение с использованием искусственного интеллекта, мониторинг даркнета и комплексные оценки безопасности для круглосуточной защиты вашего бизнеса.
+44 (203) 808-9317
contact at cybertested.com
Круглосуточный мониторинг

При поддержке Европейского центра компетенций в области кибербезопасности и его членов