
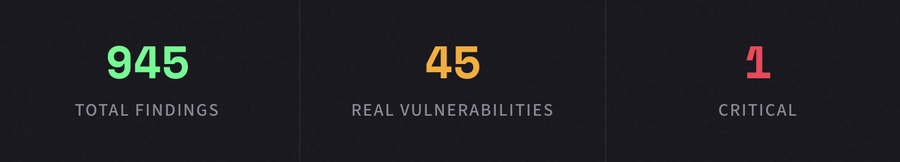
945 descobertas. 900 eram ruído. 45 eram reais. 1 era crítica. É assim que a segurança de código nativa de IA funciona.
As ferramentas tradicionais de análise estática foram construídas para um mundo onde humanos escrevem cada linha de código. Elas fazem correspondência de padrões com assinaturas de vulnerabilidades conhecidas, sinalizam centenas de problemas potenciais e deixam sua equipe separar o sinal do ruído.
Esse modelo está desmoronando. Rapidamente.
Com o avanço do desenvolvimento assistido por IA — o que o setor começou a chamar de "vibe coding" — o código está sendo gerado mais rápido do que qualquer equipe humana consegue revisar manualmente. Copilotos, geradores de código e agentes de IA estão entregando funcionalidades em minutos que antes levavam dias. A velocidade é extraordinária. Mas o risco também é.
Porque o código que se escreve sozinho ainda precisa de alguém cobrindo suas costas.
O Scan do OpenClaw
Apontamos o CyberTested Code para o OpenClaw, uma base de código open-source disponível publicamente, para testar nosso mecanismo em um projeto do mundo real. Sem benchmarks sintéticos. Sem repositórios selecionados a dedo. Apenas código bruto, analisado de ponta a ponta.
Os resultados contaram uma história clara: nosso mecanismo sinalizou 945 descobertas em toda a base de código. Dessas, aproximadamente 900 eram ruído — o tipo de alertas de baixa confiança e sem contexto que os scanners tradicionais geram aos milhares. As descobertas que soterram equipes de segurança em trabalho de triagem e corroem a confiança nas próprias ferramentas.
Mas 45 dessas descobertas eram vulnerabilidades reais. E uma delas era crítica.
Descoberta Crítica Nosso mecanismo de IA identificou uma vulnerabilidade crítica que os scanners tradicionais teriam classificado como código limpo. Parecia sintaticamente correto, passava no linting e seguia padrões comuns — mas a lógica era explorável.
O Que os Scanners Tradicionais Perdem
Esta é a verdade desconfortável sobre as ferramentas de segurança convencionais: elas foram construídas para detectar o que já conhecem. Padrões regex, assinaturas de CVEs conhecidos, verificações de versão de dependências. Esses recursos são necessários, mas não são suficientes — especialmente quando o código gerado por IA introduz padrões inéditos que não correspondem a nenhum conjunto de regras existente.
Nosso mecanismo detectou classes de vulnerabilidades que os scanners tradicionais consistentemente ignoram:
Bypasses de Autenticação
Caminhos lógicos onde as verificações de autenticação estavam presentes, mas eram estruturalmente ineficazes — middleware válido, ordem de execução incorreta, condições de corrida exploráveis.
⚡
Falhas de Lógica de Negócio
Código que passa em todos os linters e scanners, mas contém contradições lógicas que um invasor poderia explorar para elevar privilégios ou manipular o estado.
🔗
Padrões de Sequestro de Sessão
Vulnerabilidades sutis no gerenciamento de sessão — tokens previsíveis, invalidação insuficiente, vinculação inadequada — que criam brechas para o sequestro de sessão.
São o tipo de bugs que parecem código limpo até que não parecem mais. Passam na revisão de código. Passam no CI. Vão para produção. E ficam à espreita.
Três Scans. Um Relatório. Visibilidade Total.
O CyberTested Code não é mais um scanner parafusado no seu pipeline. É um mecanismo de segurança nativo de IA construído do zero para entender o código da forma como um invasor faz — contextualmente, holisticamente e criativamente.
Cada varredura produz um relatório unificado com três tipos distintos de análise, projetado para dar à sua equipe visibilidade total sobre o que realmente está acontecendo no seu código. Não uma parede de alertas. Não uma planilha de CVEs. Uma avaliação priorizada e contextualizada do risco real.
A relação sinal-ruído importa. Quando 900 de 945 descobertas são ruído, você não precisa de uma mangueira maior — você precisa de um filtro que realmente funcione. Foi isso que construímos.
Criado para a Era do Vibe Coding
Se você está desenvolvendo com IA, está lançando mais rápido do que nunca. Seus processos de revisão de código foram projetados para o desenvolvimento em velocidade humana. Suas ferramentas de segurança foram projetadas para bases de código que crescem de forma incremental, não exponencial.
O CyberTested Code foi criado para essa nova realidade. Para equipes que se movem rapidamente e precisam saber — com confiança, não com suposições — o que realmente está escondido no código que estão lançando.
Não estamos pedindo que você desacelere. Estamos pedindo que você enxergue com clareza enquanto avança em velocidade.


