
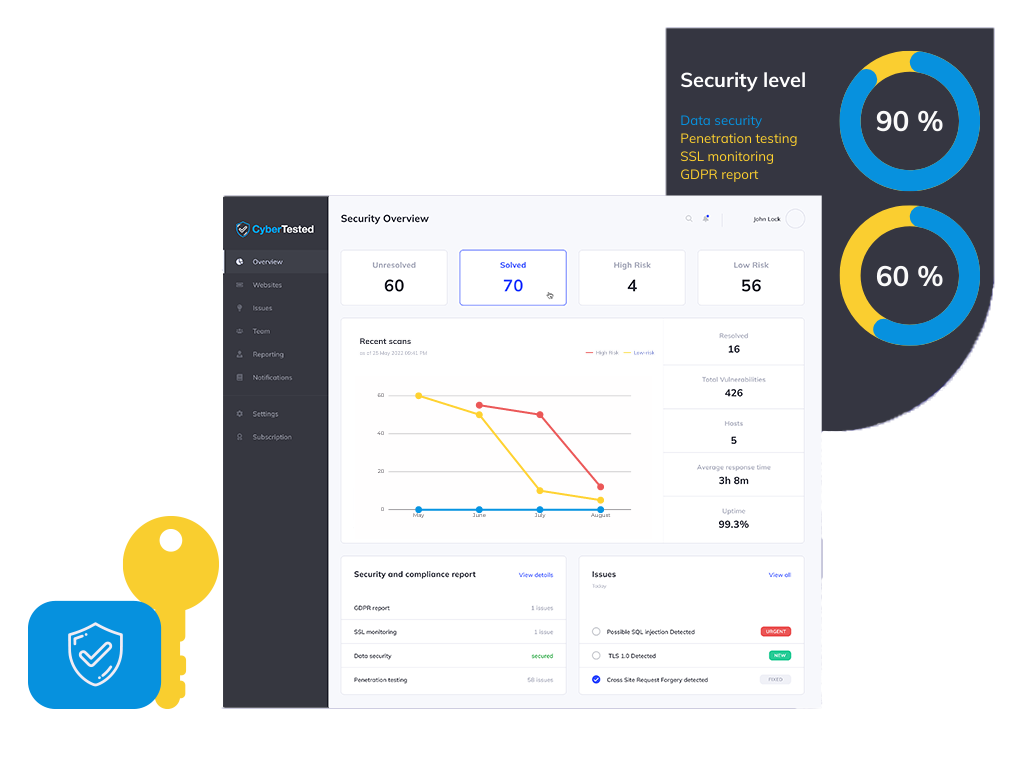

Simulação de phishing
Identificar utilizadores vulneráveis, avaliar a suscetibilidade a ataques de engenharia social e ministrar formação específica para reduzir os riscos de segurança decorrentes de ameaças por e-mail.
Fornecemos monitorização contínua de segurança baseada em IA e da dark web com relatórios certificados de PenTesting, prontos para conformidade: SOC 2 Type II, ISO 27001, NIS2, etc.
Inclui um certificado de segurança para as normas DORA, NIS2 e ISO 27001.
Assista ao nosso vídeo de demonstração para descobrir como a plataforma orientada por IA do CyberTested protege o seu negócio contra ameaças cibernéticas 24/7.
O nosso software automatizado analisa continuamente os seus sites, e-mails e servidores à procura de vulnerabilidades, malware e riscos de conformidade — ajudando-o a manter-se seguro, em conformidade e sem preocupações.

Solução automatizada de testes de penetração baseada em IA para as suas aplicações. Detete todos os problemas antecipadamente, em vez de esperar que os utilizadores se queixem deles.

Acompanhe credenciais que vazaram, violações de dados, discussões entre autores de ameaças e mercados de exploits para se antecipar a potenciais incidentes de segurança.

Análise de vulnerabilidades 24 horas por dia, 7 dias por semana, para sítios Web, aplicações móveis e infraestruturas na nuvem. OWASP Top 10, injeção SQL, XSS, conformidade com o RGPD.

Ofereça formação abrangente sobre sensibilização para as ameaças, práticas seguras e resposta a incidentes, de modo a criar uma cultura de segurança em toda a sua organização.
Identificar utilizadores vulneráveis, avaliar a suscetibilidade a ataques de engenharia social e ministrar formação específica para reduzir os riscos de segurança decorrentes de ameaças por e-mail.
Defesas proativas 24 horas por dia, 7 dias por semana, que impedem os ataques antes que se propaguem. O suporte da IA filtra o ruído — compatível com um número ilimitado de dispositivos, com planos empresariais disponíveis.
O mesmo âmbito, as mesmas três semanas. Eis o que cada opção oferece, na prática.
Deslize para comparar
| O que recebe |  Equipa e plataforma certificadas, membro da ECCC, parceiro da Mastercard | Empresa média de testes de penetração Baseado em projetos, com PDF no final | Scanner automático Ferramenta de autoatendimento, sem intervenção humana |
|---|---|---|---|
| Relatório certificado que o seu auditor aceita | Sim — assinado e autenticado | Normalmente — varia consoante a empresa | Não — saída bruta da ferramenta |
| Resultados apresentados por projeto (média, com o mesmo âmbito) | 50+ verificado | 20 verificado | 15 + falsos positivos |
| Monitorização da Dark Web e de credenciais divulgadas | Incluído, 24 horas por dia, 7 dias por semana | Não disponível | Complemento pago, se houver |
| Segurança do e-mail — SPF, DKIM, DMARC e testes de phishing | Incluído | Compromisso separado | Apenas verificação da configuração |
| Monitorização contínua da segurança entre os testes | 24 horas por dia, 7 dias por semana, alertas em poucos minutos | Não — momento específico | Análises programadas |
| Certificado de segurança e selo de confiança pública | Sim — página verificável | Carta de pedido | Não |
| Tempo até ao teu primeiro resultado concreto | 60 segundos análise gratuita | 3 a 6 semanas após a análise inicial | Ata, não verificada |
| Fácil de comprar — preço disponível online, sem pedido de proposta | Inscreva-se em 2 minutos | Orçamento, Termos de Referência, semanas | Cartão, autoatendimento |
| Acreditação europeia e residência de dados na UE | Membro da ECCC · Sediado na UE | Varia | Frequentemente alojados nos EUA |
Parceiros, clientes e resultados
Enquanto membros, trabalhamos de acordo com o quadro de competências da ECCC e podemos encaminhar os clientes elegíveis para os programas de financiamento da UE na área da cibersegurança.
Selecionada para prestar serviços de testes de segurança e apoio na definição do âmbito de aplicação da norma PCI DSS a comerciantes e empresas de tecnologia financeira no ecossistema da Mastercard.

Assinámos os Códigos de Conduta e Ética e realizámos uma autoavaliação em relação às normas da CREST. Tornámo-nos uma organização do programa CREST Pathway.
Normas que seguimos

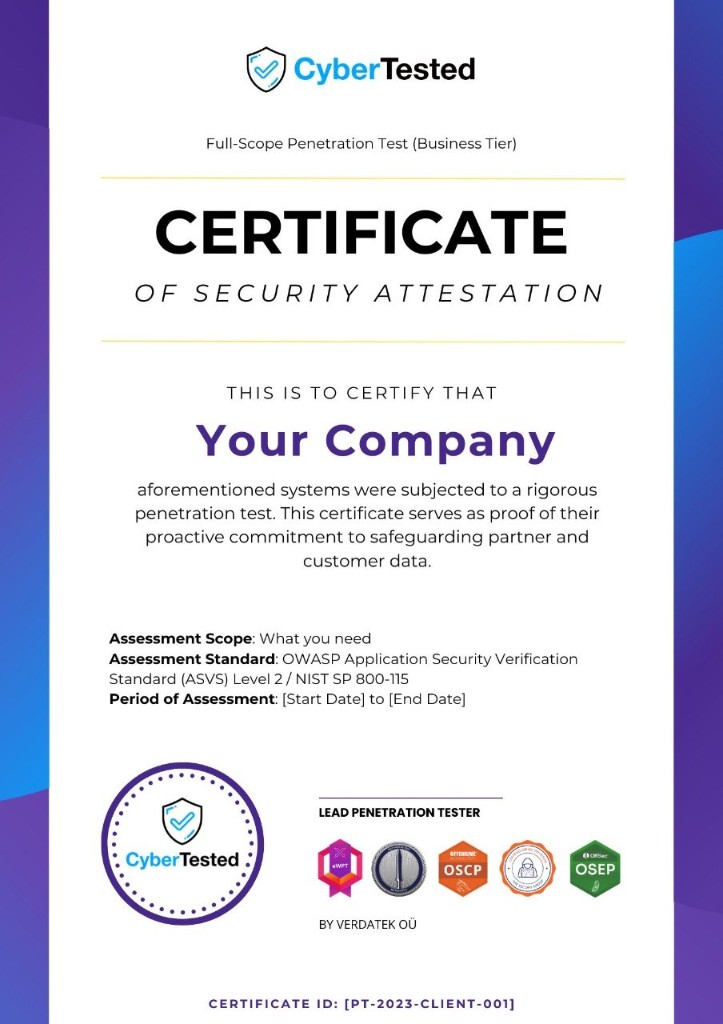
É emitido apenas uma vez, após cada falha crítica ter sido corrigida e novamente testada pelo testador que a detetou.
Uma página ativa com o seu número de referência — os clientes e o departamento de compras consultam-na sem terem de lhe enviar um e-mail.
NIS2, PCI DSS, ISO 27001 ou SOC 2, citados artigo a artigo — o trabalho do auditor já está feito.
Testeadores certificados. As mesmas credenciais que o seu auditor já reconhece.
Profissional Certificado em Segurança Ofensiva - Certificação avançada em testes de penetração
Profissional Certificado em Segurança de Sistemas de Informação — Padrão de excelência do setor
Certificação de Perito em Testes de Penetração de Aplicações Web. XSS, SQLi, RCE, etc.
Gestor Certificado em Segurança da Informação - Gestão da segurança da informação
Auditor Principal - Sistemas de gestão da segurança da informação
Centro de Operações de Segurança · CompTIA · Informações sobre Segurança
Profissional Certificado em IA e Aprendizagem Automática pelo SecOps Group
Táticas avançadas de OPSEC e estratégias para contornar as defesas
O custo médio de violações de dados para empresas em 2022 é de $150 Milhões. Mais de 100.000 pastas estão abertas a todos em 88% das empresas com mais de 1 milhão de pastas.
$10,5 Biliões em custos globais de cibercrime segundo previsões de especialistas até 2025. Cerca de 14 Mil Milhões de registos de dados foram perdidos ou roubados até 2019.
Apresentamos um software que analisa as vulnerabilidades de websites, aplicações móveis e equipamentos de servidores na nuvem. Com a ajuda deste software, verificamos injeção SQL, XSS, conformidade com o RGPD, configurações incorretas e outros problemas de segurança.
Um teste de penetração automático, suportado por inteligência artificial (IA), será realizado 24/7, com base no qual serão gerados relatórios periódicos, incluindo sempre instruções para correção de erros!
O relatório e teste de penetração serão realizados de acordo com as diretrizes de penetração OWASP sob a supervisão dos nossos especialistas. Com estas técnicas, proporcionamos uma visão única sobre riscos de segurança que são frequentemente ignorados.
Temos em conta as boas práticas das normas internacionais PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 e ISO / IEC TR 27008 : 2011.
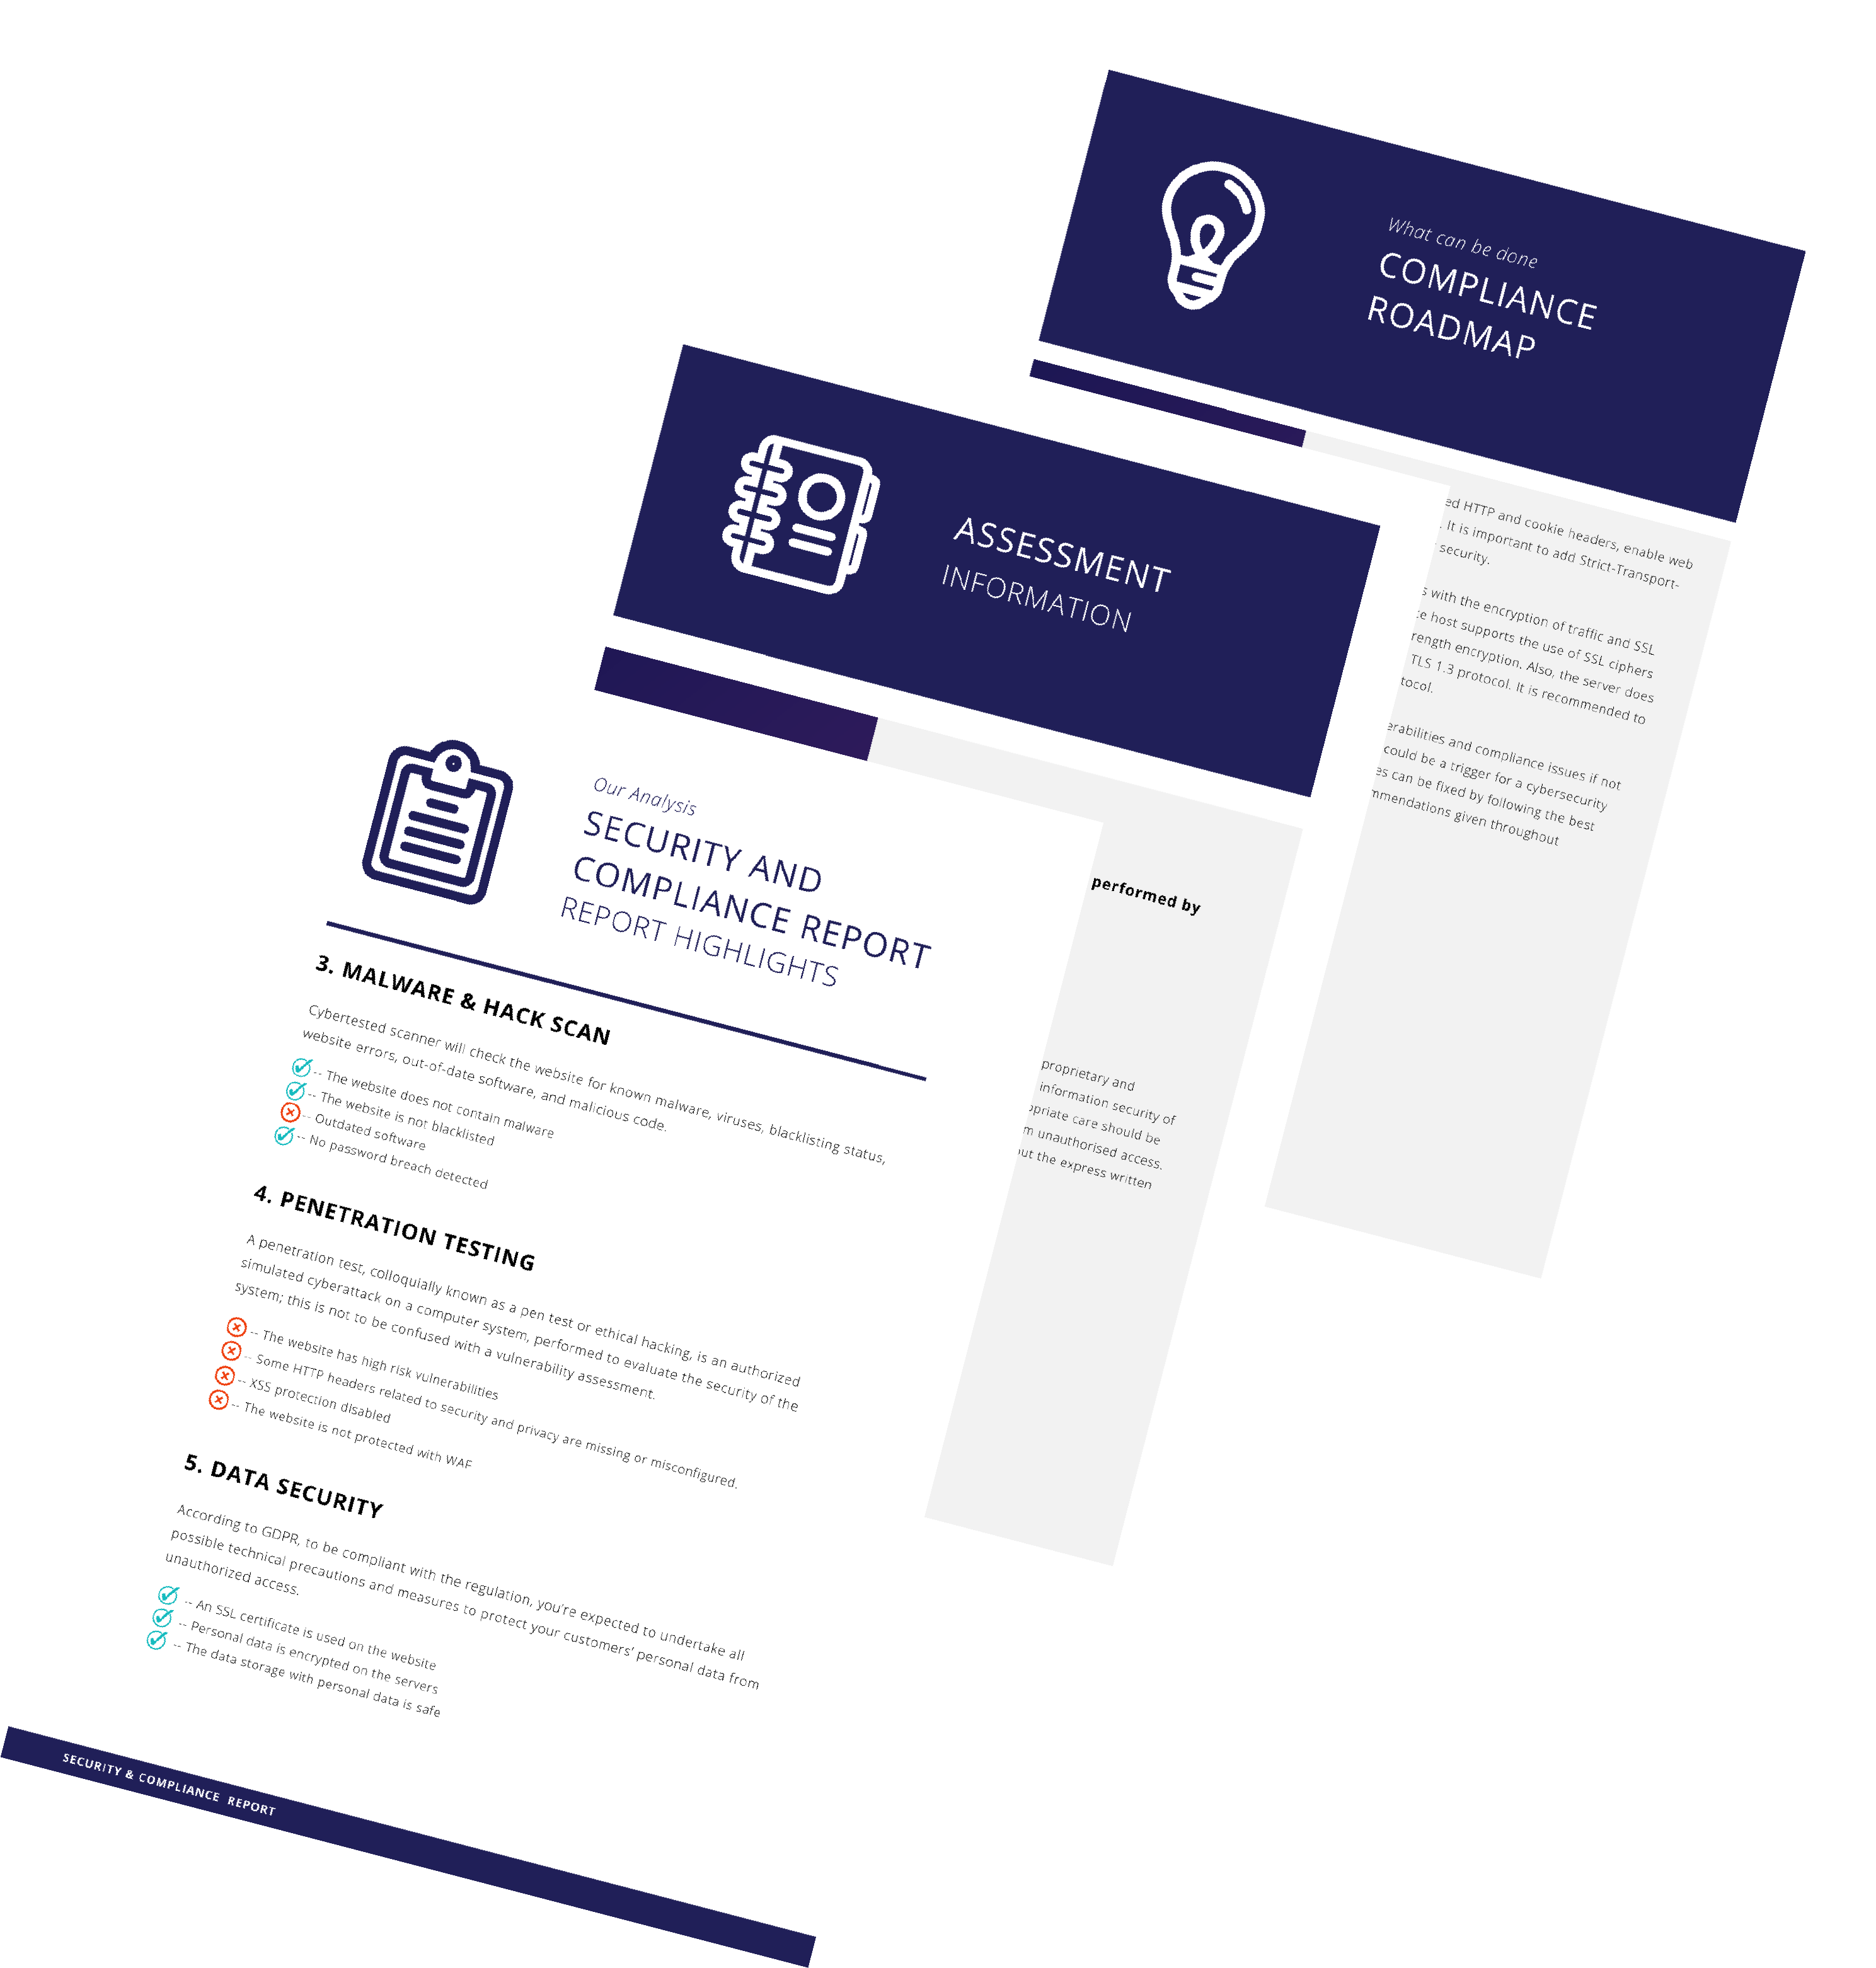
Identifique os pontos fracos dos seus sistemas mais vulneráveis e cumpra os requisitos de conformidade. Escolha a solução de cibersegurança adequada.

A nossa solução irá analisar o seu site 24 horas por dia, 7 dias por semana, e gerar relatórios de segurança e conformidade para identificar ameaças cibernéticas.

A nossa solução irá analisar o seu site 24 horas por dia, 7 dias por semana, e gerar relatórios de segurança e conformidade para identificar ameaças cibernéticas.

O processo de correção de vulnerabilidades é um fluxo de trabalho que corrige ou neutraliza as falhas detetadas.
Deixa o ChatGPT, o Gemini, o Grok ou o Perplexity partilharem o que sabem. Clica num botão e vê o que a tua IA favorita diz sobre o CyberTested.
Plataforma líder em cibersegurança que oferece testes de penetração baseados em IA, monitorização da dark web e avaliações de segurança abrangentes para proteger a sua empresa 24 horas por dia, 7 dias por semana.
+44 (203) 808-9317
contact at cybertested.com
Monitorização 24 horas por dia, 7 dias por semana

Com o apoio do Centro Europeu de Competências em Cibersegurança e dos seus membros