

Sukčiavimo el. laiškais imitavimas
Nustatykite pažeidžiamus naudotojus, įvertinkite jų jautrumą socialinės inžinerijos atakoms ir teikite tikslinius mokymus, kad sumažintumėte el. paštu plintančių grėsmių keliamą riziką.
Teikiame nuolatinę dirbtiniu intelektu pagrįstą saugumo ir tamsiojo tinklo stebėseną su sertifikuotomis "PenTesting" ataskaitomis, paruoštomis atitikčiai reikalavimams: SOC 2 II tipo, ISO 27001, NIS2 ir kt.
Apima saugumo atestaciją DORA, NIS2 ir ISO 27001.
Peržiūrėkite mūsų demonstracinį vaizdo įrašą ir sužinokite, kaip "CyberTested" dirbtinio intelekto pagrindu sukurta platforma apsaugo jūsų verslą nuo kibernetinių grėsmių 24 valandas per parą, 7 dienas per savaitę.
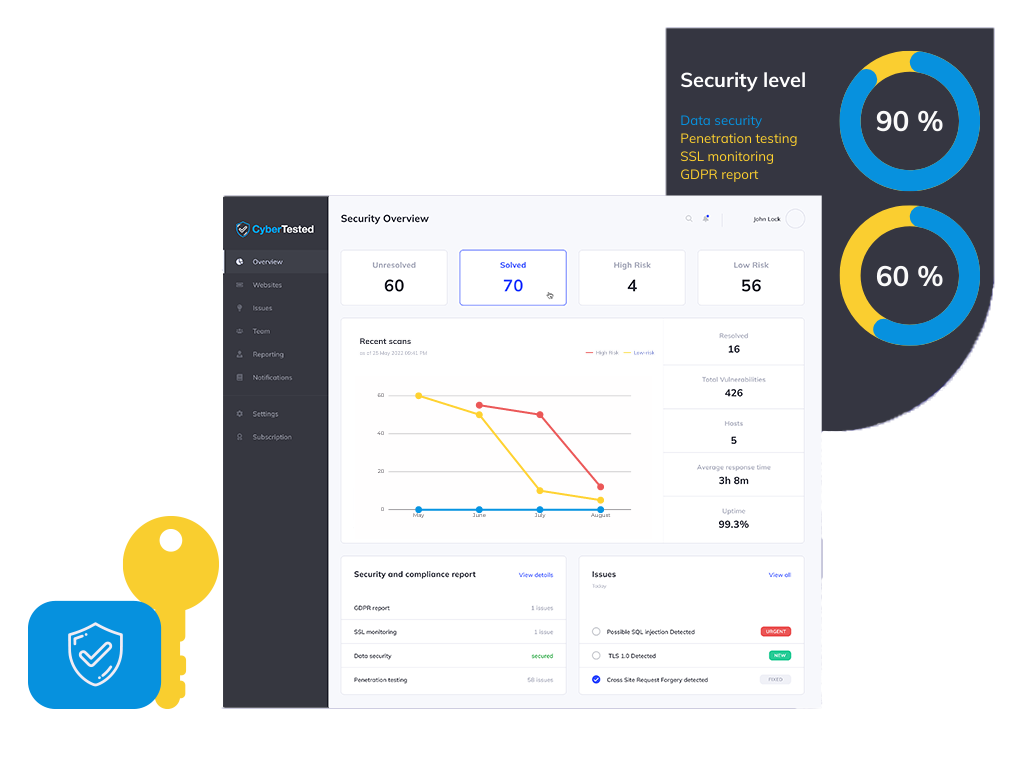
Mūsų automatizuota programinė įranga nuolat skenuoja jūsų svetaines, el. paštą ir serverius ieškodama pažeidžiamumų, kenkėjiškų programų ir atitikties rizikų – padeda išlikti saugiems, atitikti reikalavimus ir nesijaudinti.

DI pagrįstas automatizuotas įsiskverbimo testavimo sprendimas jūsų programoms. Raskite visas problemas iš anksto, užuot laukę, kol dėl jų skųsis naudotojai.

Sekite nutekintus prisijungimo duomenis, duomenų pažeidimus, grėsmių vykdytojų diskusijas ir išnaudojimų prekyvietes, kad aplenktumėte galimus saugumo incidentus.

Pažeidžiamumų skenavimas 24/7 svetainėms, mobiliosioms programoms ir debesijos infrastruktūrai. OWASP Top 10, SQL injekcija, XSS, GDPR atitiktis.

Teikite išsamius mokymus apie grėsmių suvokimą, saugią praktiką ir reagavimą į incidentus, kad visoje organizacijoje ugdytumėte saugumui jautrią kultūrą.
Nustatykite pažeidžiamus naudotojus, įvertinkite jų jautrumą socialinės inžinerijos atakoms ir teikite tikslinius mokymus, kad sumažintumėte el. paštu plintančių grėsmių keliamą riziką.
Proaktyvi gynyba 24/7, sustabdanti atakas, kol jos neišplito. DI palaikymas išfiltruoja triukšmą – palaikomi neriboti įrenginių skaičiai, galimi verslo planai.
Ta pati apimtis, tos pačios trys savaitės. Štai ką iš tikrųjų pateikia kiekviena parinktis.
Braukite, kad palygintumėte
| Ką gaunate |  Sertifikuota komanda + platforma, ECCC narys, Mastercard partneris | Vidutinė įsiskverbimo testavimo įmonė Projektinis darbas, PDF pabaigoje | Automatizuotas skeneris Savitarnos įrankis, be žmonių |
|---|---|---|---|
| Sertifikuota ataskaita, kurią priima jūsų auditorius | Taip – pasirašyta ir patvirtinta | Dažniausiai – priklauso nuo įmonės | Ne – neapdoroti įrankio rezultatai |
| Nustatyta radinių per užsakymą (vidurkis, ta pati apimtis) | 50+ patikrinta | 20 patikrinta | 15 + klaidingi teigiami rezultatai |
| Tamsiojo interneto ir nutekintų prisijungimo duomenų stebėsena | Įskaičiuota, 24/7 | Neteikiama | Mokamas papildinys, jei yra |
| El. pašto saugumas – SPF, DKIM, DMARC ir sukčiavimo testai | Įskaičiuota | Atskiras užsakymas | Tik konfigūracijos patikra |
| Nuolatinė saugumo stebėsena tarp testų | 24/7, įspėjimai per kelias minutes | Ne – tik tam tikru momentu | Suplanuoti skenavimai |
| Saugumo patvirtinimas ir viešas pasitikėjimo ženklas | Taip – patikrinamas puslapis | Raštas pagal pageidavimą | Ne |
| Laikas iki pirmo tikro rezultato | 60 sek. nemokamas skenavimas | 3–6 savaitės po apimties nustatymo | Minutės, nepatikrinta |
| Lengva įsigyti – kaina internete, be RFP | Prenumeruokite per 2 minutes | Pasiūlymas, darbų aprašas, savaitės | Kortelė, savitarna |
| Europos akreditacija ir duomenų talpinimas ES | ECCC narys · talpinama ES | Skiriasi | Dažnai talpinama JAV |
Partneriai, klientai ir rezultatai
Būdami nariu dirbame pagal ECCC kompetencijų sistemą ir galime nukreipti tinkamus klientus į ES kibernetinio saugumo finansavimo programas.
Atrinkti teikti saugumo testavimą ir PCI DSS apimties nustatymo pagalbą prekybininkams ir fintech įmonėms Mastercard ekosistemoje.
Pasirašė elgesio ir etikos kodeksus bei savarankiškai įvertino atitiktį CREST standartams. Tapome CREST Pathway organizacija.
Standartai, pagal kuriuos dirbame

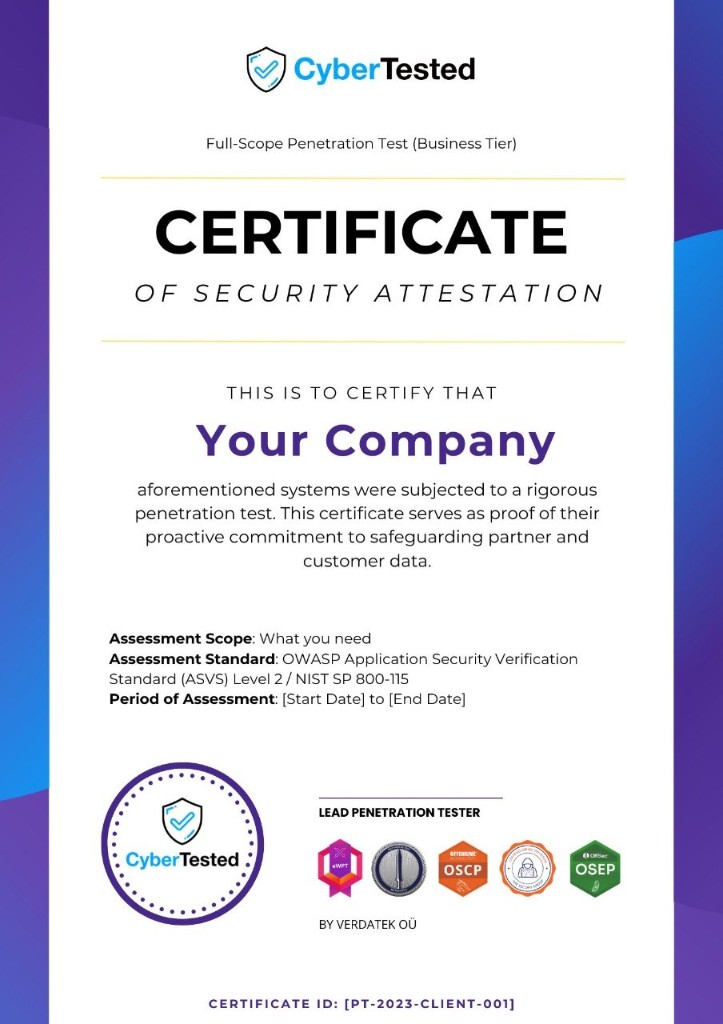
Išduodama tik tada, kai kiekvienas kritinis radinys ištaisytas ir iš naujo patikrintas jį radusio testuotojo.
Tiesioginis puslapis pagal nuorodos numerį – klientai ir pirkimų specialistai patikrina jį neberašydami jums.
NIS2, PCI DSS, ISO 27001 arba SOC 2, cituojama straipsnis po straipsnio – auditoriaus darbas jau atliktas.
Sertifikuoti testuotojai. Tie patys įgaliojimai, kuriuos jūsų auditorius jau pripažįsta.
Offensive Security Certified Professional – pažangaus įsiskverbimo testavimo sertifikatas
Certified Information Systems Security Professional – pramonės auksinis standartas
Expert Web Application Penetration Tester sertifikatas. XSS, SQLi, RCE ir kt.
Certified Information Security Manager – informacijos saugumo valdymas
Vyriausiasis auditorius – informacijos saugumo valdymo sistemos
Saugumo operacijų centras · CompTIA · Saugumo informacija
Certified AI Machine Learning Professional, išduotas SecOps Group
Pažangi OPSEC taktika ir apsaugos apėjimo strategijos
Vidutinė duomenų saugumo pažeidimų kaina 2022 m. įmonei sieks 150 mln. dolerių. 88 % įmonių, kuriose yra daugiau nei 1 mln. aplankų, daugiau nei 100 000 aplankų yra atviri visiems.
10,5 trilijono JAV dolerių pasaulinės kibernetinių nusikaltimų išlaidos, ekspertų prognozėmis, iki 2025 m. Iki 2019 m. buvo prarasta arba pavogta apie 14 mlrd. duomenų įrašų.
Pristatome programinę įrangą, kuri skenuoja svetainių, mobiliųjų programų ir debesijos serverių įrangos pažeidžiamumą. Naudodamiesi šia programine įranga patikrinsime SQL injekcijas, XSS, GDPR atitiktį, neteisingas konfigūracijas ir kitas saugumo problemas.
Automatinis įsiskverbimo testas, paremtas dirbtiniu intelektu, bus atliekamas 24 valandas per parą, 7 dienas per savaitę, o jo pagrindu bus generuojamos periodinės ataskaitos, į kurias kiekvieną kartą bus įtraukiamos derinimo instrukcijos!
Įsiskverbimo ataskaita ir testas bus atliekami pagal OWASP įsiskverbimo gaires, prižiūrint mūsų ekspertams. Taikydami šiuos metodus, suteikiame unikalią galimybę susipažinti su saugumo rizikomis, į kurias dažnai neatsižvelgiama.
Atsižvelgiame į gerąją tarptautinių standartų PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 ir ISO / IEC TR 27008 : 2011 praktiką.
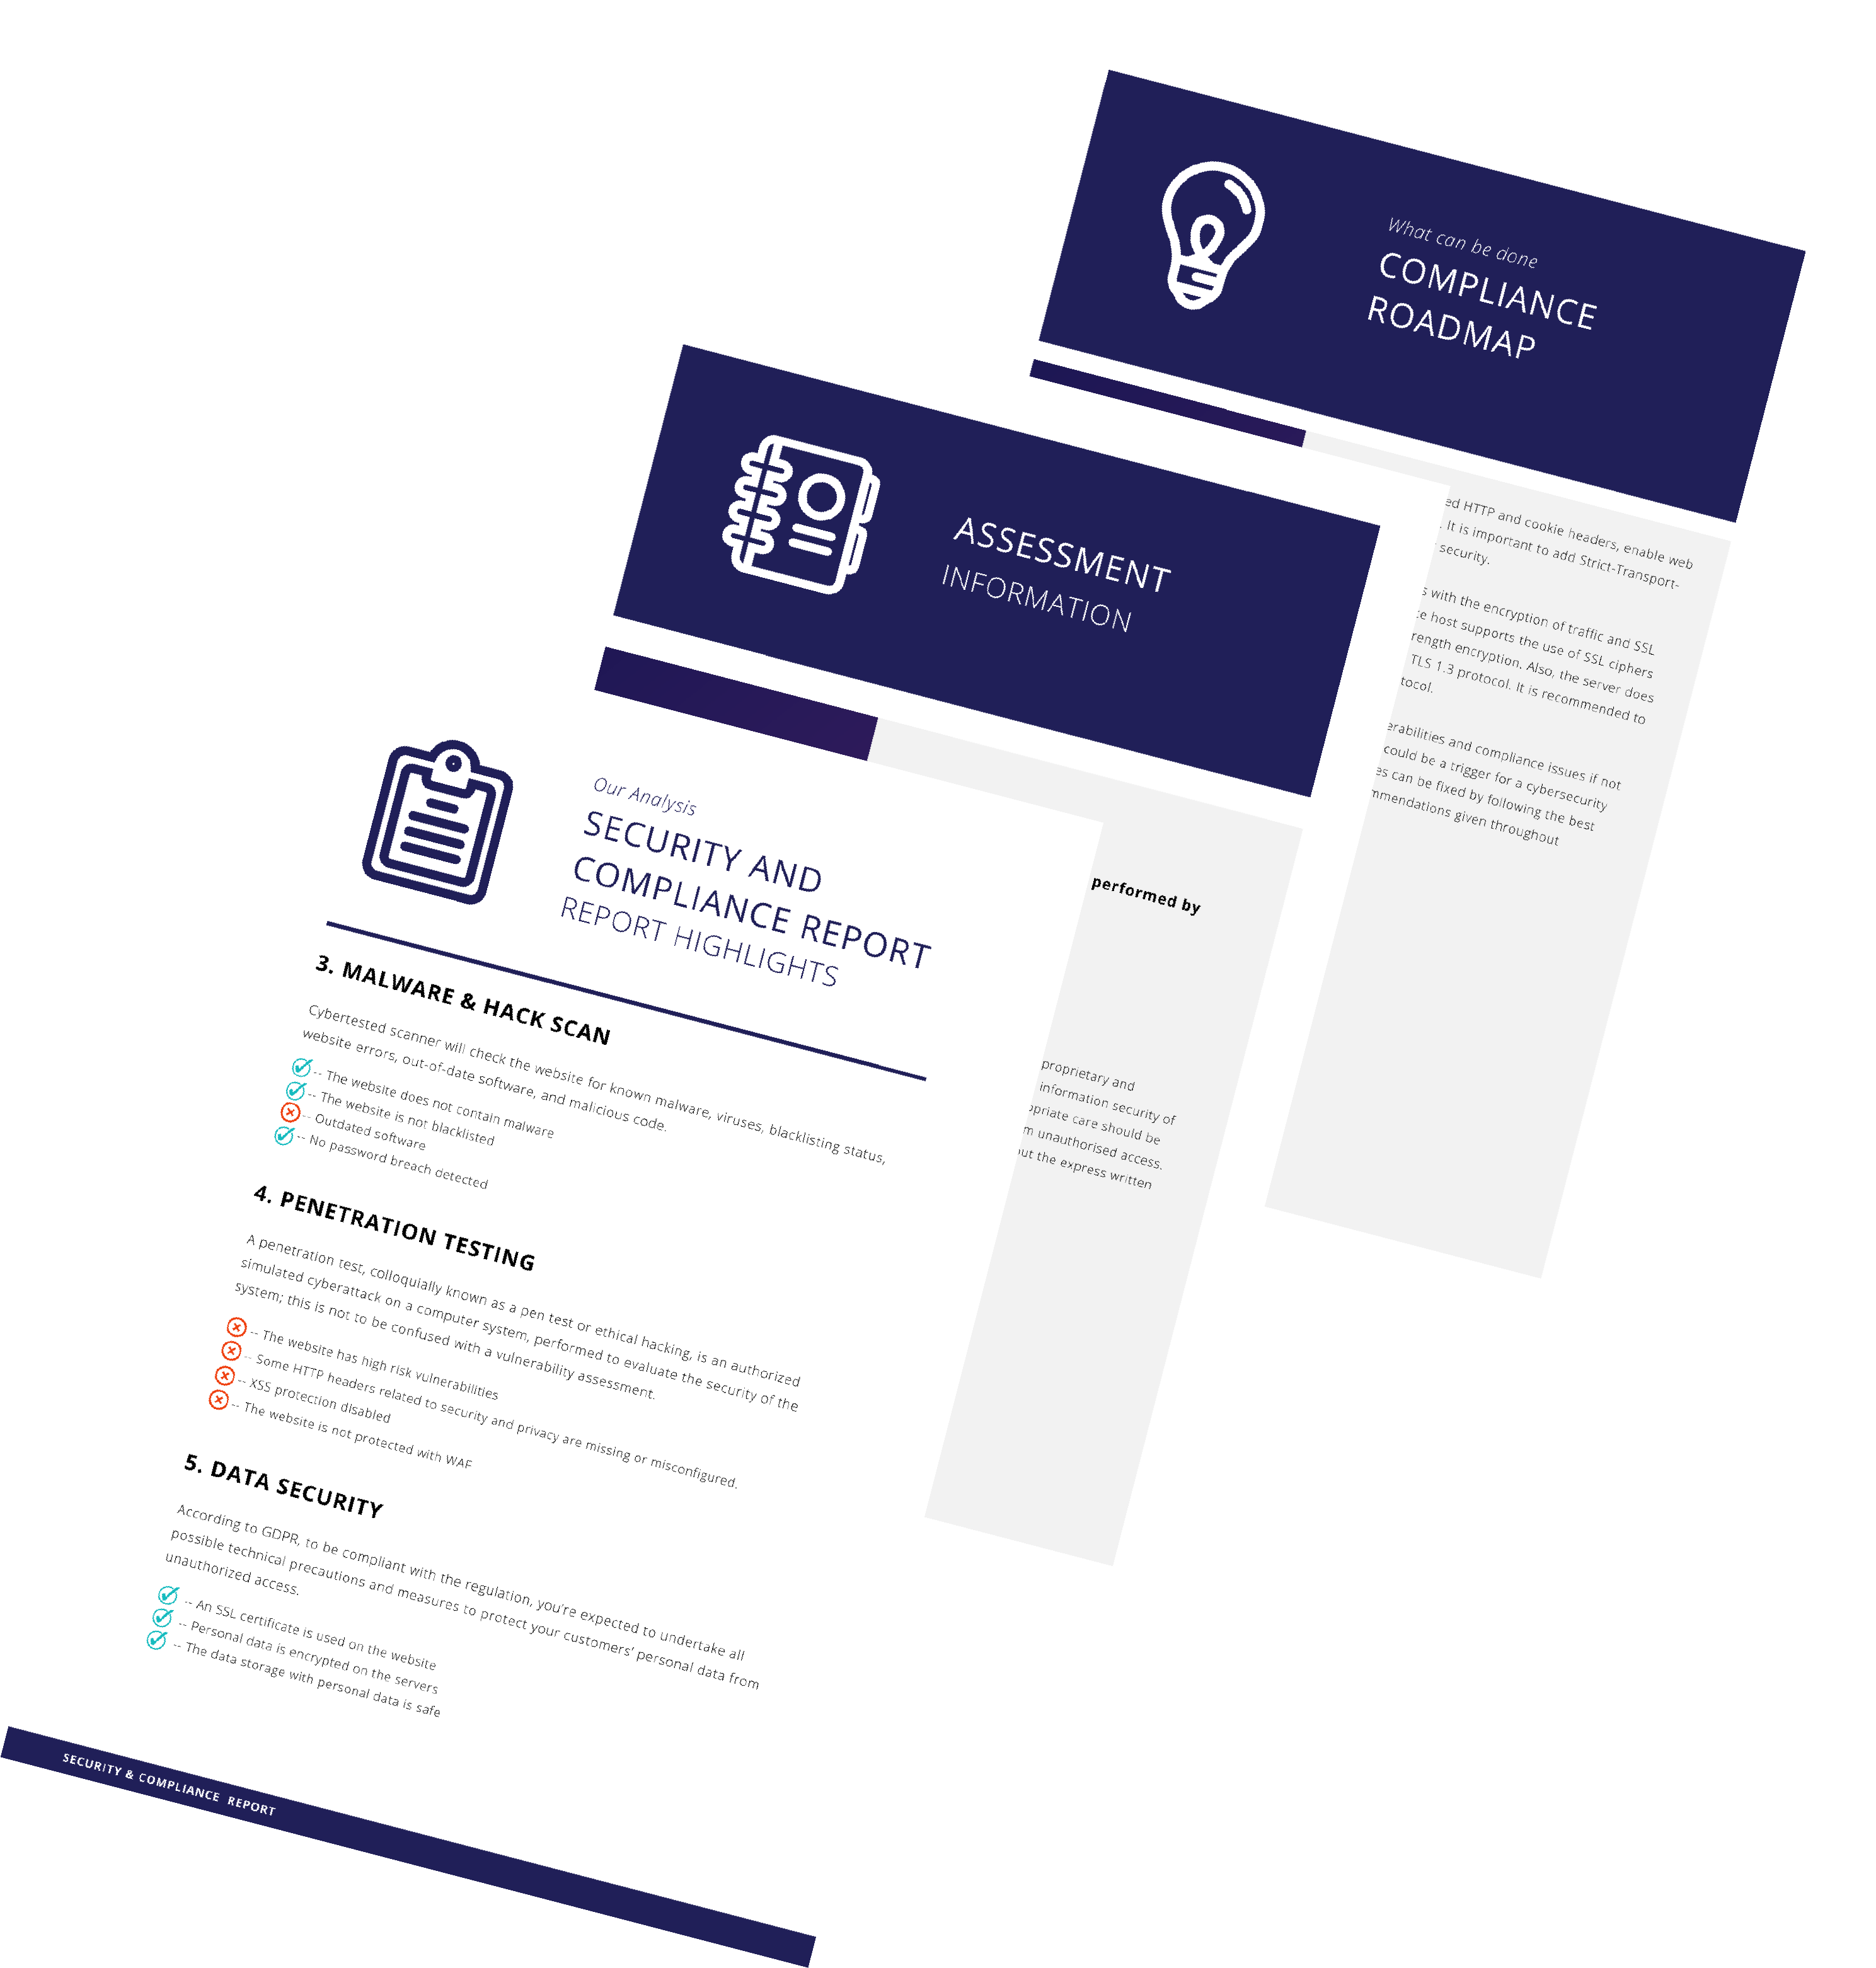
Raskite silpnybes labiausiai atskleistose sistemose ir patenkinkite atitikties poreikius. Pasirinkite tinkamą kibernetinio saugumo sprendimą.

Mūsų sprendimas skenuos jūsų svetainę 24/7 ir kurs saugumo bei atitikties ataskaitas kibernetinėms grėsmėms nustatyti.

Mūsų sprendimas skenuos jūsų svetainę 24/7 ir kurs saugumo bei atitikties ataskaitas kibernetinėms grėsmėms nustatyti.

Pažeidžiamumų šalinimo procesas – tai darbo eiga, kuri ištaiso arba neutralizuoja aptiktas silpnybes.
Leiskite ChatGPT, Gemini, Grok ar Perplexity pasidalinti tuo, ką jie žino. Spustelėkite mygtuką ir pamatykite, ką jūsų mėgstamas DI sako apie CyberTested.
Pirmaujanti kibernetinio saugumo platforma, teikianti DI pagrįstą įsiskverbimo testavimą, tamsiojo interneto stebėseną ir išsamius saugumo vertinimus, kad apsaugotume jūsų verslą 24/7.
+44 (203) 808-9317
contact at cybertested.com
Stebėsena 24/7
Remia Europos kibernetinio saugumo kompetencijų centras ir jo nariai