
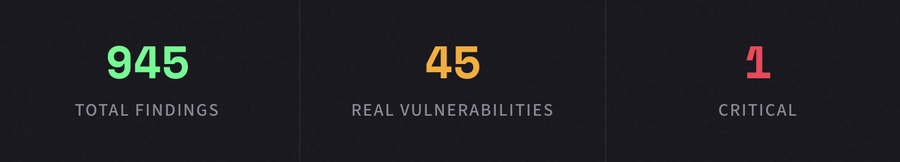
945 zjištění. 900 byl šum. 45 bylo reálných. 1 bylo kritické. Takto vypadá zabezpečení kódu nativní pro AI.
Tradiční nástroje statické analýzy jsou vytvořeny pro svět, kde každý řádek kódu píše člověk. Porovnávají vzory se známými signaturami zranitelností, označují stovky potenciálních problémů a nechávají váš tým, aby třídil signál od šumu.
Ten model se rozpadá. Rychle.
With the rise of AI-assisted development — what the industry has started calling "vibe coding" — code is being generated faster than any human team can manually review it. Copilots, code generators, and AI agents are shipping features in minutes that used to take days. The velocity is extraordinary. But so is the risk.
Protože kód, který se píše sám, stále potřebuje někoho, kdo mu kryje záda.
Skenování OpenClaw
Nasměrovali jsme CyberTested Code na OpenClaw, veřejně dostupnou open-source kódovou základnu, abychom náš engine otestovali na reálném projektu. Žádné syntetické benchmarky. Žádně záměrně vybrané repozitáře. Jen surový kód, analyzovaný od začátku do konce.
Výsledky vyprávěly jasný příběh: náš engine označil 945 nálezů v celé kódové základně. Z toho přibližně 900 bylo šumem — tedy upozorněními s nízkou mírou spolehlivosti a bez kontextu, která tradiční skenery chrlí v tisících. Jsou to právě tyto nálezy, které pohřbívají bezpečnostní týmy v třídění a podkopávají důvěru v samotné nástroje.
Ale 45 z těchto zjištění byly skutečné zranitelnosti. A jedna z nich byla kritická.
Kritické zjištění Náš engine AI identifikoval kritickou zranitelnost, kterou by tradiční skenery označily jako čistý kód. Kód vypadal syntakticky správně, prošel lintingem a dodržoval běžné vzory — avšak jeho logika byla zneužitelná.
Co tradiční skenery přehlédnou
Zde je nepříjemná pravda o konvenčních bezpečnostních nástrojích: jsou navrženy k zachycení toho, co již znají. Regulární výrazy, známé signatury CVE, kontroly verzí závislostí. To vše je nezbytné, ale nestačí to — zejména tehdy, když kód generovaný umělou inteligencí přináší nové vzory, které neodpovídají žádné existující sadě pravidel.
Náš engine zachytil třídy zranitelností, které tradiční skenery opakovaně přehlížejí:
Obcházení autentizace
Logické cesty, kde byly autentizační kontroly přítomny, ale strukturálně neúčinné — platný middleware, nesprávné pořadí provádění, zneužitelné souběžné podmínky.
⚡
Chyby v obchodní logice
Kód, který projde každým linterem a skenerem, ale obsahuje logické rozpory, které může útočník zneužít ke zvýšení oprávnění nebo manipulaci se stavem.
🔗
Vzory únosu relace
Jemné slabiny ve správě relací — předvídatelné tokeny, nedostatečné zneplatnění, nesprávná vazba — které vytvářejí příležitosti pro převzetí relace.
Tohle jsou chyby, které vypadají jako čistý kód – dokud přestanou. Projdou code review. Projdou CI. Nasadí se do produkce. A čekají.
Tři skeny. Jedna zpráva. Úplný přehled.
CyberTested Code není jen další skener přidaný k vašemu pipeline. Je to bezpečnostní engine nativně postavený na AI, vybudovaný od základů tak, aby rozuměl kódu tak, jak mu rozumí útočník — kontextově, holisticky a kreativně.
Každý sken vytváří jednotnou zprávu napříč třemi různými typy analýz, navrženou tak, aby váš tým měl plnou přehlednost o tom, co se skutečně děje ve vašem kódu. Žádná zeď upozornění. Žádná tabulka CVE. Prioritizované, kontextualizované hodnocení skutečného rizika.
Poměr signálu k šumu je důležitý. Když je 900 z 945 zjištění šum, nepotřebujete větší hadici — potřebujete filtr, který skutečně funguje. To jsme vytvořili.
Vytvořeno pro éru Vibe Codingu
Pokud vyvíjíte s pomocí AI, dodáváte rychleji než kdykoli předtím. Vaše procesy code review byly navrženy pro vývoj lidskou rychlostí. Vaše bezpečnostní nástroje byly navrženy pro kódové základny, které rostou postupně, ne exponenciálně.
CyberTested Code byl vytvořen pro tuto novou realitu. Pro týmy, které se pohybují rychle a potřebují vědět — s jistotou, ne odhadem — co se skutečně skrývá v kódu, který dodávají.
Nežádáme vás, abyste zpomalili. Žádáme vás, abyste jasně viděli, zatímco se pohybujete vysokou rychlostí.


