

Simulace phishingu
Identifikujte ohrožené uživatele, změřte míru zranitelnosti vůči útokům sociálního inženýrství a zajistěte cílená školení s cílem snížit bezpečnostní rizika plynoucí z hrozeb šířených prostřednictvím e-mailu.
Poskytujeme nepřetržité monitorování bezpečnosti a dark webu pomocí AI s certifikovanými zprávami PenTestingu, připravenými pro compliance: SOC 2 Type II, ISO 27001, NIS2 atd.
Zahrnuje bezpečnostní osvědčení podle norem DORA, NIS2 a ISO 27001.
Podívejte se na naše demo video a zjistěte, jak platforma CyberTested řízená umělou inteligencí chrání vaše podnikání před kybernetickými hrozbami 24/7.
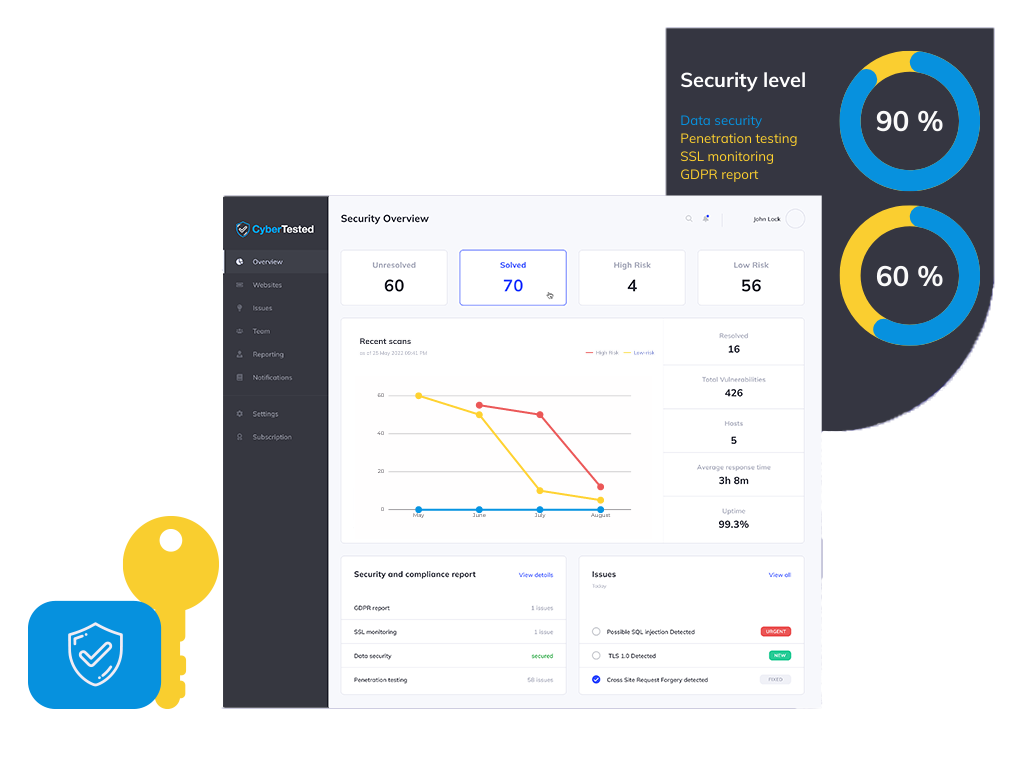
Náš automatizovaný software průběžně prověřuje vaše webové stránky, e-maily a servery, zda neobsahují zranitelná místa, škodlivý software a rizika související s dodržováním předpisů – pomáhá vám tak zajistit bezpečnost, dodržování předpisů a klid na duši.

Řešení pro automatizované penetrační testování vašich aplikací založené na umělé inteligenci. Odhalte všechny problémy v předstihu, než si na ně začnou uživatelé stěžovat.

Sledujte úniky přihlašovacích údajů, narušení bezpečnosti dat, diskuze mezi útočníky a tržiště s exploity, abyste byli o krok napřed před potenciálními bezpečnostními incidenty.

Nepřetržité skenování zranitelností webových stránek, mobilních aplikací a cloudové infrastruktury. OWASP Top 10, SQL injection, XSS, soulad s GDPR.

Zajistěte komplexní školení zaměřené na povědomí o hrozbách, bezpečné postupy a reakci na incidenty, abyste v celé organizaci vybudovali kulturu zaměřenou na bezpečnost.
Identifikujte ohrožené uživatele, změřte míru zranitelnosti vůči útokům sociálního inženýrství a zajistěte cílená školení s cílem snížit bezpečnostní rizika plynoucí z hrozeb šířených prostřednictvím e-mailu.
Proaktivní ochrana 24 hodin denně, 7 dní v týdnu, která zastaví útoky ještě předtím, než se rozšíří. Podpora umělé inteligence odfiltruje rušivé signály – podporuje neomezený počet zařízení, k dispozici jsou podnikové tarify.
Stejný rozsah, stejné tři týdny. Zde je přehled toho, co každá z možností ve skutečnosti nabízí.
Přejeďte prstem a porovnejte
| Co získáte |  Certifikovaný tým a platforma, člen ECCC, partner společnosti Mastercard | Průměrná společnost zabývající se penetračními testy Založeno na projektu, PDF na konci | Automatický skener Nástroj pro samoobsluhu, bez lidského zásahu |
|---|---|---|---|
| Certifikovaná zpráva, kterou váš auditor uznává | Ano — podepsáno a ověřeno | Obvykle — liší se podle firmy | Ne — nezpracovaný výstup nástroje |
| Výsledky uvedené na jednu zakázku (průměr, stejný rozsah) | 50+ ověřeno | 20 ověřeno | 15 + falešně pozitivní výsledky |
| Sledování dark webu a úniků přihlašovacích údajů | V ceně, 24 hodin denně, 7 dní v týdnu | Není v nabídce | Placený doplněk (pokud existuje) |
| Zabezpečení e-mailů — SPF, DKIM, DMARC a testy proti phishingu | Součástí balení | Samostatný závazek | Pouze kontrola konfigurace |
| Nepřetržité monitorování bezpečnosti mezi jednotlivými testy | 24 hodin denně, 7 dní v týdnu, upozornění během několika minut | Ne — časový okamžik | Plánované kontroly |
| Bezpečnostní certifikát a pečeť veřejné důvěry | Ano — ověřitelná stránka | Dopis na žádost | Ne |
| Jak dlouho potrvá, než dosáhnete prvního skutečného výsledku? | 60 sekund bezplatná kontrola | 3–6 týdnů po vyšetření endoskopem | Zápis, neověřený |
| Snadný nákup — ceny jsou uvedeny online, není třeba žádat o nabídku | Přihlaste se k odběru za 2 minuty | Nabídka, zadávací podmínky, týdny | Karta, samoobslužná |
| Evropská akreditace a umístění dat v rámci EU | Člen ECCC · pod záštitou EU | Liší se | Často hostované v USA |
Partneři, klienti a výsledky
Jako členové se řídíme rámcem kompetencí ECCC a můžeme vhodné klienty nasměrovat k programům financování v oblasti kybernetické bezpečnosti v rámci EU.
Byla vybrána, aby poskytovala služby v oblasti bezpečnostního testování a podpory při vymezení rozsahu požadavků standardu PCI DSS obchodníkům a fintechovým společnostem v ekosystému Mastercard.

Podepsali jsme kodexy chování a etiky a provedli jsme vlastní hodnocení podle standardů CREST. Stali jsme se organizací zapojenou do programu CREST Pathway.
Normy, podle kterých pracujeme

Vydává se až poté, co je každý kritický nález opraven a znovu otestován testerem, který jej zjistil.
Aktuální stránka s referenčním číslem – zákazníci a oddělení nákupu si ji mohou zkontrolovat, aniž by vám museli posílat e-mail.
NIS2, PCI DSS, ISO 27001 nebo SOC 2, s odkazem na jednotlivé články – práce auditora je již hotová.
Certifikovaní testeři. Stejné kvalifikace, které váš auditor již uznává.
Offensive Security Certified Professional – certifikace v oblasti pokročilého penetračního testování
Certifikovaný odborník na bezpečnost informačních systémů – zlatý standard v oboru
Certifikace pro odborníky v oblasti penetračního testování webových aplikací. XSS, SQLi, RCE atd.
Certifikovaný manažer informační bezpečnosti – Řízení informační bezpečnosti
Hlavní auditor – Systémy řízení bezpečnosti informací
Centrum bezpečnostních operací · CompTIA · Informace o bezpečnosti
Certifikovaný odborník na strojové učení v oblasti umělé inteligence od společnosti SecOps Group
Pokročilé taktiky OPSEC a strategie obcházení obranných opatření
Průměrné náklady na úniky dat pro společnosti v roce 2022 činí 150 milionů dolarů. Více než 100 000 složek je přístupných všem v 88 % společností s více než 1 milionem složek.
10,5 bilionu dolarů jsou globální náklady na kyberkriminalitu podle odborných předpovědí do roku 2025. Přibližně 14 miliard datových záznamů bylo ztraceno nebo odcizeno do roku 2019.
Představujeme software, který skenuje zranitelnosti webových stránek, mobilních aplikací a cloudové serverové infrastruktury. Pomocí tohoto softwaru zkontrolujeme SQL injection, XSS, soulad s GDPR, nesprávné konfigurace a další bezpečnostní problémy.
Automatický penetrační test podporovaný umělou inteligencí (AI) bude prováděn 24/7, na jehož základě budou generovány pravidelné zprávy, pokaždé včetně pokynů pro odstranění chyb!
Penetrační zpráva a test budou provedeny v souladu s pokyny OWASP pro penetrační testování pod dohledem našich odborníků. Pomocí těchto technik poskytujeme jedinečný pohled na bezpečnostní rizika, která jsou často přehlížena.
Zohledňujeme osvědčené postupy mezinárodních standardů PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 a ISO / IEC TR 27008 : 2011.
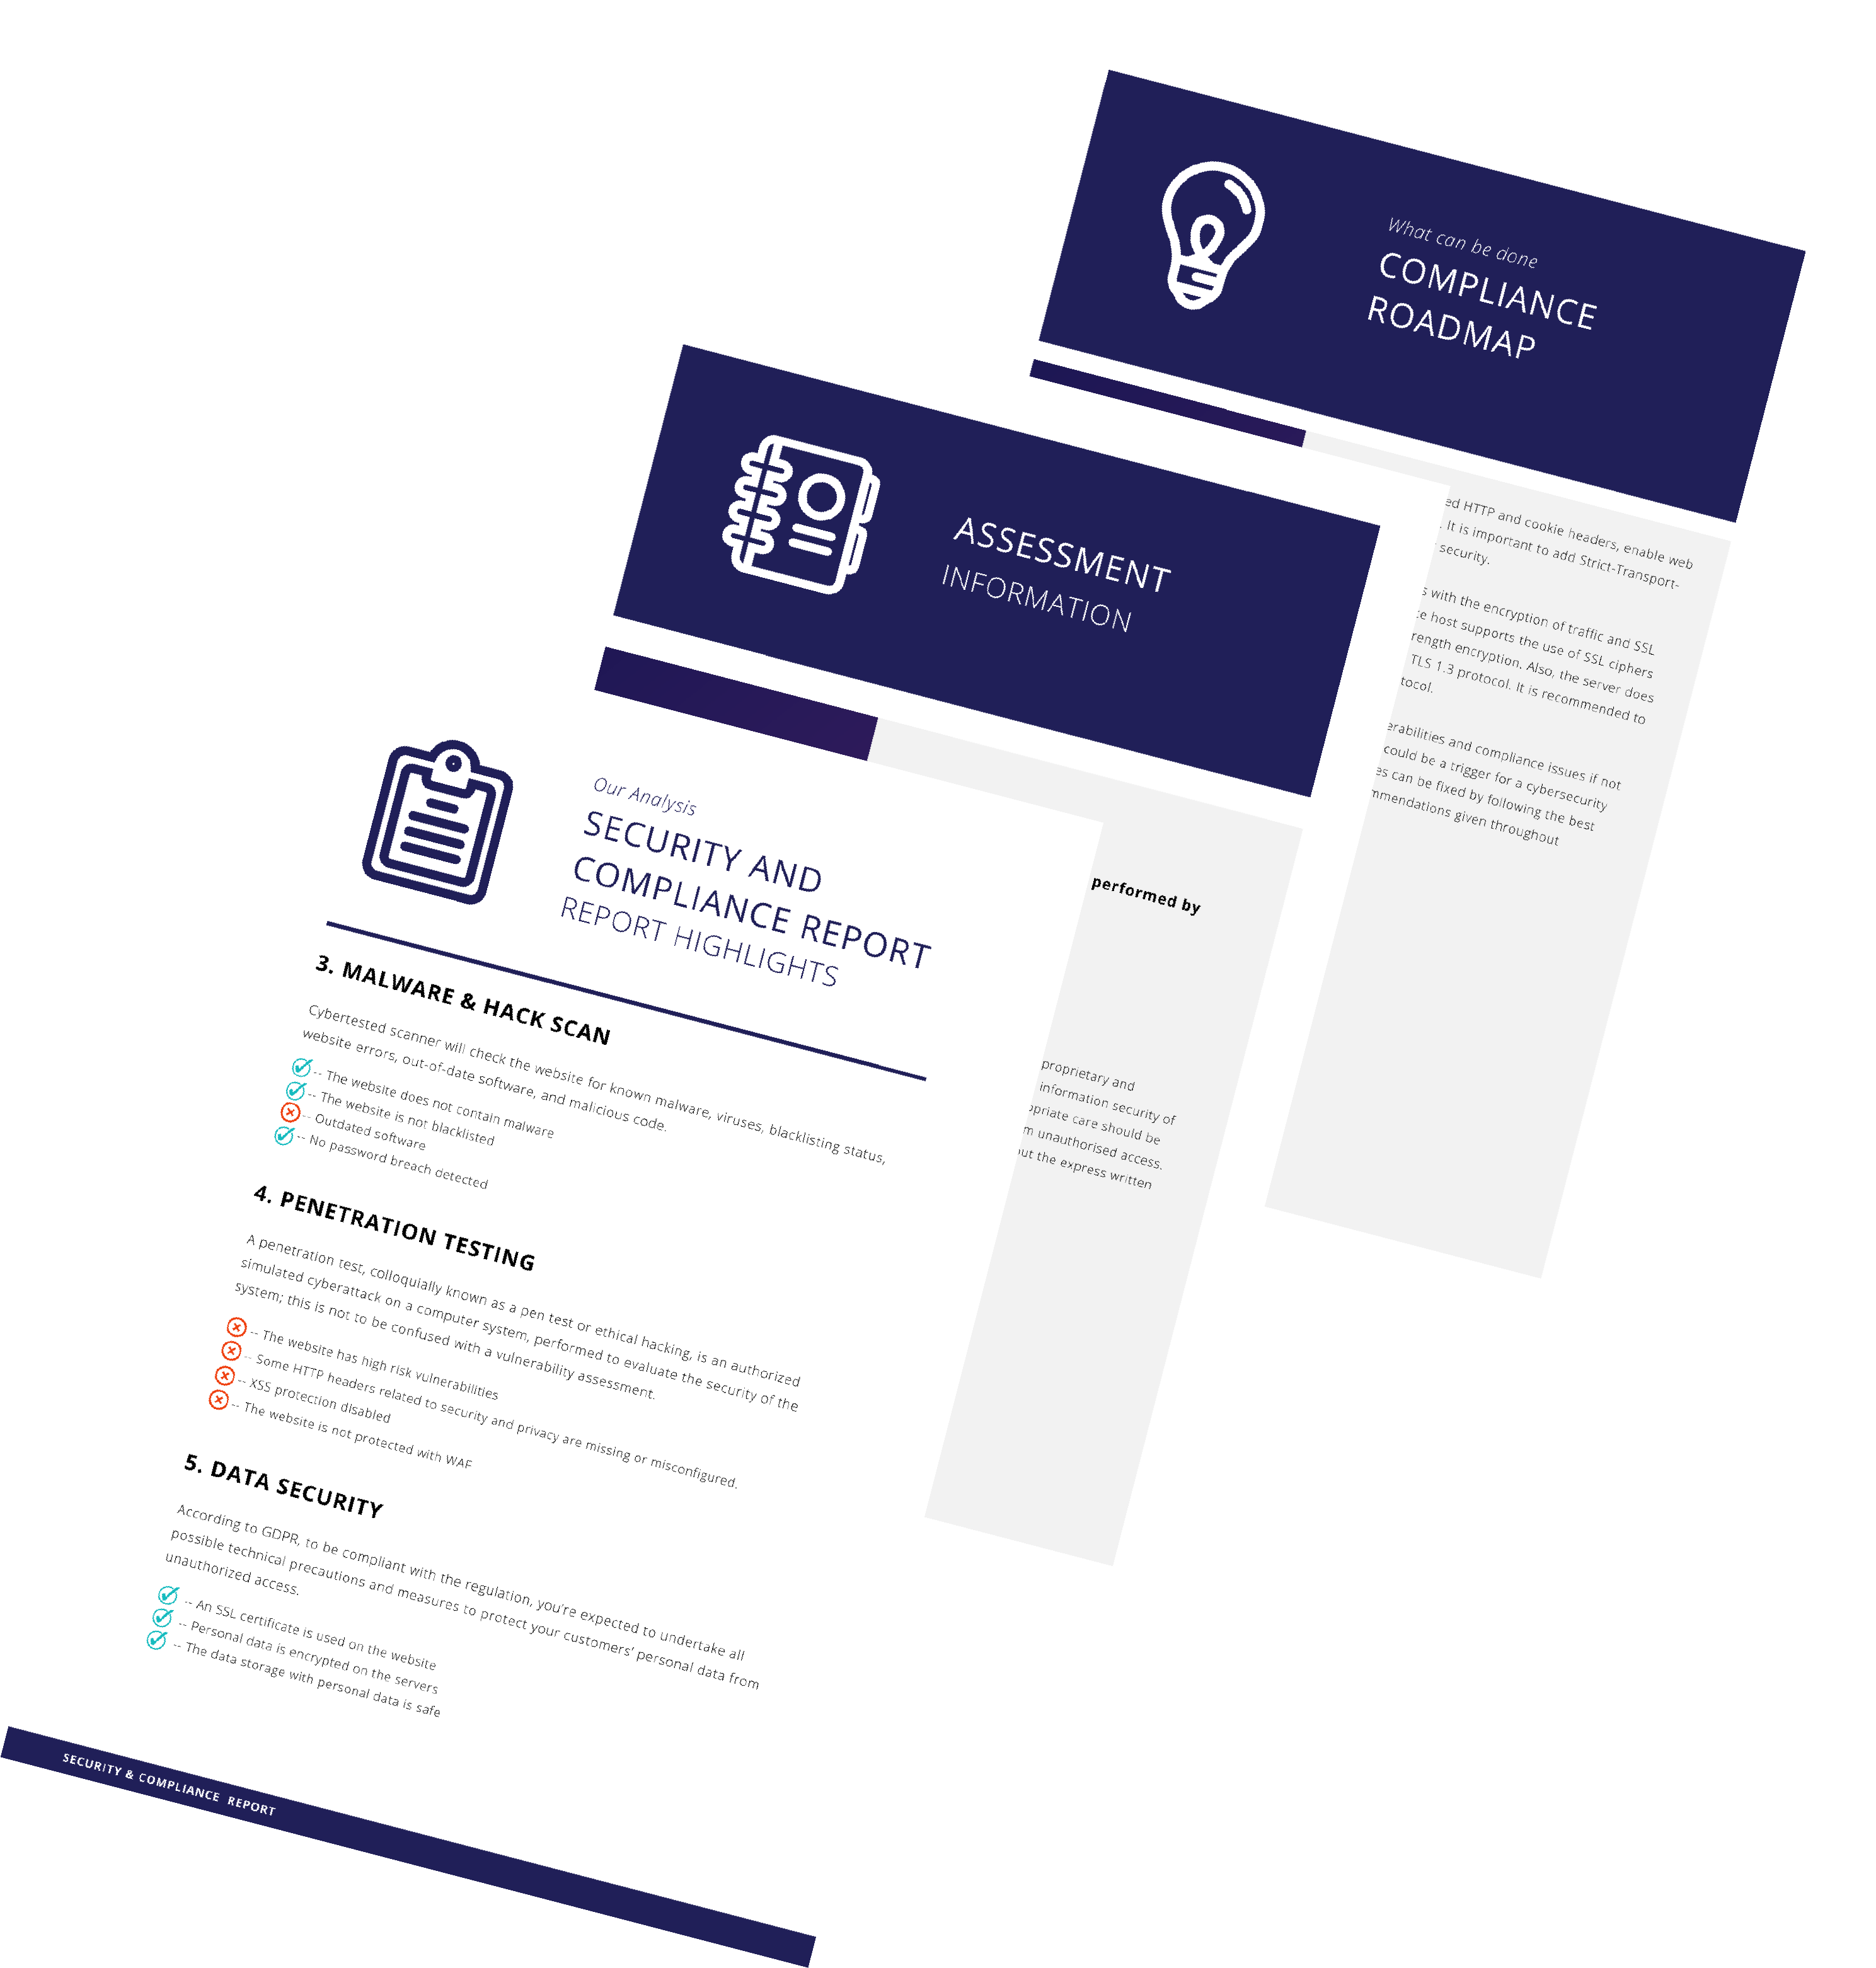
Odhalte slabá místa ve svých nejvíce ohrožených systémech a splňte požadavky na dodržování předpisů. Vyberte si správné řešení v oblasti kybernetické bezpečnosti.

Naše řešení bude váš web nepřetržitě monitorovat a vytvářet zprávy o bezpečnosti a dodržování předpisů, aby odhalilo kybernetické hrozby.

Naše řešení bude váš web nepřetržitě monitorovat a vytvářet zprávy o bezpečnosti a dodržování předpisů, aby odhalilo kybernetické hrozby.

Proces nápravy zranitelností je pracovní postup, který opravuje nebo eliminuje zjištěné slabiny.
Nechte ChatGPT, Gemini, Grok nebo Perplexity sdílet své znalosti. Stačí kliknout na tlačítko a podívat se, co o CyberTested říká vaše oblíbená umělá inteligence.
Přední platforma v oblasti kyberbezpečnosti, která nabízí penetrační testy založené na umělé inteligenci, monitorování dark webu a komplexní bezpečnostní audity, aby chránila vaši firmu 24 hodin denně, 7 dní v týdnu.
+44 (203) 808-9317
contact at cybertested.com
Nepřetržité monitorování

S podporou Evropského kompetenčního centra pro kyberbezpečnost a jeho členů