
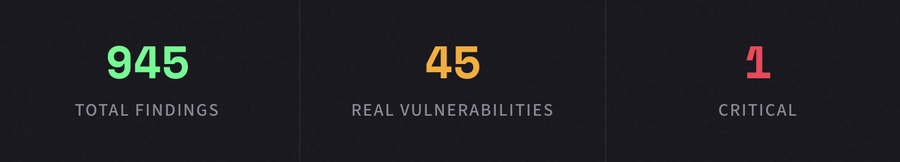
945 fynd. 900 var brus. 45 var verkliga. 1 var kritisk. Det här är vad AI-native kodsäkerhet ser ut som.
Traditionella statiska analysverktyg är byggda för en värld där människor skriver varje kodrad. De mönstermatchar mot kända sårbarhetssignaturer, flaggar potentiella problem i hundratals och lämnar ditt team att skilja signal från brus.
Den modellen håller på att bryta samman. Snabbt.
Med uppkomsten av AI-assisterad utveckling — det som branschen har börjat kalla "vibe coding" — genereras kod snabbare än något mänskligt team kan granska manuellt. Copilots, kodgeneratorer och AI-agenter levererar funktioner på minuter som tidigare tog dagar. Hastigheten är extraordinär. Men det är också risken.
Eftersom koden som skriver sig själv fortfarande behöver någon som bevakar dess rygg.
OpenClaw-skanningen
Vi riktade CyberTested Code mot OpenClaw, en offentligt tillgänglig öppen källkodsbas, för att stresstesta vår motor mot ett verkligt projekt. Inga syntetiska riktmärken. Inga handplockade repon. Bara rå kod, analyserad från början till slut.
Resultaten berättade en tydlig historia: vår motor flaggade 945 fynd i hela kodbasen. Av dessa var ungefär 900 brus — den typ av lågkonfidens, kontextfria varningar som traditionella skannrar spottar ut i tusental. De fynd som begravde säkerhetsteam i triagearbete och urholkar förtroendet för verktygen själva.
Men 45 av dessa fynd var verkliga sårbarheter. Och en av dem var kritisk.
Kritiskt Fynd Vår AI-motor identifierade en kritisk sårbarhet som traditionella skannrar hade klassat som ren kod. Den såg syntaktiskt korrekt ut, klarade linting och följde vanliga mönster — men logiken var exploaterbar.
Vad Traditionella Skannrar Missar
Här är den obehagliga sanningen om konventionella säkerhetsverktyg: de är byggda för att fånga det de redan känner till. Regex-mönster, kända CVE-signaturer, kontroller av beroendeversioner. Dessa är nödvändiga, men de är inte tillräckliga — särskilt när AI-genererad kod introducerar nya mönster som inte matchar någon befintlig regeluppsättning.
Vår motor fångade sårbarhetskategorier som traditionella skannrar konsekvent missar:
Autentiseringskringgåenden
Logikvägar där autentiseringskontroller var närvarande men strukturellt ineffektiva — giltig middleware, fel exekveringsordning, exploaterbara race conditions.
⚡
Affärslogikfel
Kod som klarar varje linter och skanner men innehåller logiska motsägelser som en angripare kan utnyttja för att eskalera privilegier eller manipulera tillstånd.
🔗
Sessionskapningsmönster
Subtila svagheter i sessionshantering — förutsägbara tokens, otillräcklig ogiltigförklaring, felaktig bindning — som skapar möjligheter för sessionskapning.
Det här är den typen av buggar som ser ut som ren kod tills de inte gör det. De klarar kodgranskning. De klarar CI. De levereras till produktion. Och de väntar.
Tre Skanningar. En Rapport. Full Synlighet.
CyberTested Code är inte ytterligare en skanner som bultats fast på din pipeline. Det är en AI-native säkerhetsmotor byggd från grunden för att förstå kod på det sätt en angripare gör — kontextuellt, holistiskt och kreativt.
Varje skanning producerar en enhetlig rapport över tre distinkta analystyper, utformad för att ge ditt team full insyn i vad som faktiskt händer i din kodbas. Inte en vägg av varningar. Inte ett kalkylblad med CVE:er. En prioriterad, kontextualiserad bedömning av verkliga risker.
Signal-till-brus-förhållandet spelar roll. När 900 av 945 fynd är brus behöver du inte en större brandslang — du behöver ett filter som faktiskt fungerar. Det är vad vi byggt.
Byggt för Vibe Coding-eran
Om du bygger med AI levererar du snabbare än någonsin. Dina kodgranskningsprocesser var utformade för mänsklig utvecklingshastighet. Dina säkerhetsverktyg var utformade för kodbaser som växer stegvis, inte exponentiellt.
CyberTested Code byggdes för denna nya verklighet. För team som rör sig snabbt och behöver veta — med säkerhet, inte gissningar — vad som faktiskt lurkar i koden de levererar.
Vi ber dig inte att sakta ner. Vi ber dig att se tydligt medan du rör dig i hög fart.


