

Simulering av nätfiske
Identifiera utsatta användare, mäta känsligheten för social engineering-attacker och erbjuda riktad utbildning för att minska säkerhetsriskerna från hot via e-post.
Vi tillhandahåller kontinuerlig AI-baserad säkerhet och dark web-övervakning med certifierade pentestningsrapporter, redo för efterlevnad: SOC 2 Type II, ISO 27001, NIS2, m.fl.
Inkluderar ett säkerhetsintyg för DORA, NIS2 och ISO 27001.
Se vår demofilm och upptäck hur CyberTested:s AI-drivna plattform skyddar ditt företag mot cyberhot dygnet runt, året om.
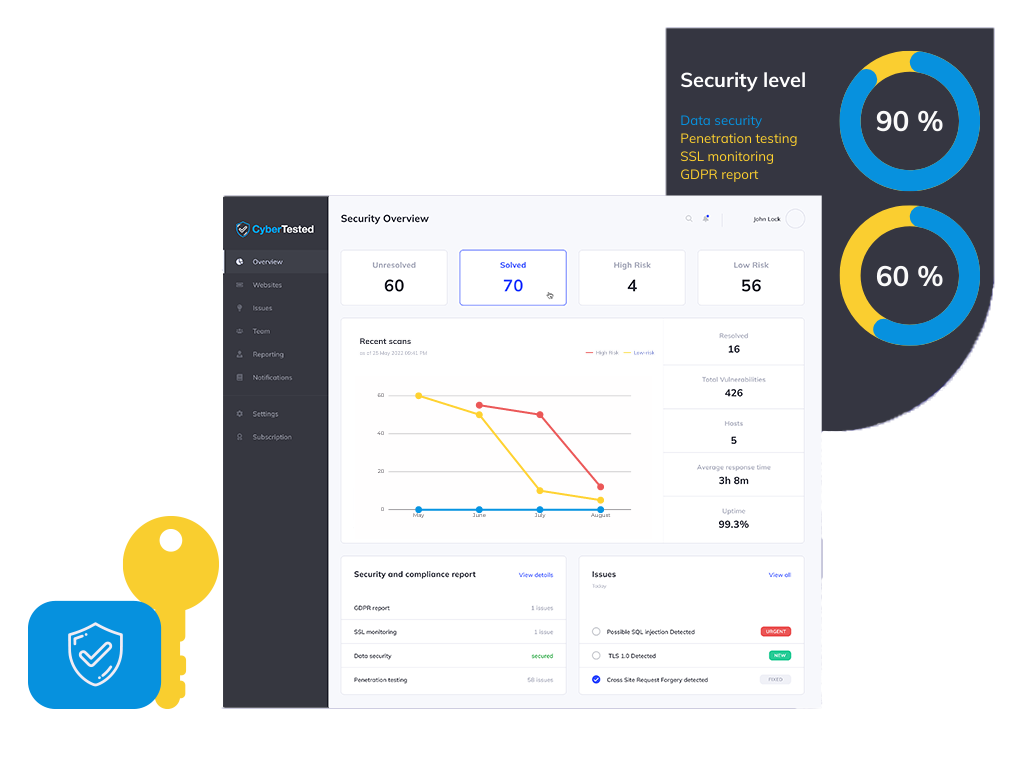
Vår automatiserade programvara skannar kontinuerligt dina webbplatser, e-postmeddelanden och servrar för att upptäcka sårbarheter, skadlig programvara och efterlevnadsrisker – vilket hjälper dig att upprätthålla säkerheten, följa gällande regler och slippa bekymmer.

En AI-baserad, automatiserad lösning för penetrationstestning av dina applikationer. Upptäck alla problem i förväg, så att användarna slipper klaga på dem.

Håll koll på läckta inloggningsuppgifter, dataintrång, diskussioner bland hotaktörer och marknadsplatser för exploateringsverktyg för att ligga steget före eventuella säkerhetsincidenter.

Sårbarhetsskanning dygnet runt för webbplatser, mobilappar och molninfrastruktur. OWASP Top 10, SQL-injektion, XSS, efterlevnad av GDPR.

Erbjud omfattande utbildning i hotmedvetenhet, säkra rutiner och hantering av incidenter för att skapa en säkerhetsmedveten kultur i hela organisationen.
Identifiera utsatta användare, mäta känsligheten för social engineering-attacker och erbjuda riktad utbildning för att minska säkerhetsriskerna från hot via e-post.
Proaktiva skyddsåtgärder dygnet runt som stoppar attacker innan de sprider sig. AI-stöd filtrerar bort störningar – stöd för ett obegränsat antal enheter, med företagsabonnemang tillgängliga.
Samma omfattning, samma tre veckor. Här är vad varje alternativ faktiskt innebär.
Svep för att jämföra
| Vad du får |  Certifierat team och certifierad plattform, medlem i ECCC, Mastercard-partner | Ett genomsnittligt företag som erbjuder penetrationstester Projektbaserat, PDF i slutet | Automatisk skanner Självbetjäningsverktyg, utan mänsklig inblandning |
|---|---|---|---|
| En certifierad rapport som din revisor godkänner | Ja — undertecknat och bestyrkt | Vanligtvis — varierar beroende på företag | Nej — verktygets råa utdata |
| Resultat redovisade per uppdrag (genomsnitt, samma omfattning) | 50+ verifierad | 20 verifierad | 15 + falska positiva resultat |
| Övervakning av dark web och läckta inloggningsuppgifter | Ingår, dygnet runt | Erbjuds inte | Eventuellt betalt tillägg |
| E-postsäkerhet – SPF, DKIM, DMARC och phishing-tester | Ingår | Särskilt uppdrag | Endast konfigurationskontroll |
| Kontinuerlig säkerhetsövervakning mellan testerna | Dygnet runt, varningar inom några minuter | Nej — tidpunkt | Schemalagda skanningar |
| Säkerhetsintyg och förtroendemärke | Ja — verifierbar sida | Svar på förfrågan | Nej |
| Tiden till ditt första konkreta resultat | 60 sekunder gratis skanning | 3–6 veckor efter utredningen | Protokoll, ej verifierat |
| Enkelt att köpa – priserna finns på nätet, ingen anbudsförfrågan krävs | Prenumerera på 2 minuter | Offert, arbetsbeskrivning, veckor | Kort, självbetjäning |
| Europeisk ackreditering och datalagring inom EU | Medlem i ECCC · Med säte i EU | Varierar | Ofta med server i USA |
Samarbetspartners, kunder och resultat
Som medlem arbetar vi enligt ECCC:s kompetensramverk och kan hänvisa berättigade kunder till EU:s finansieringsprogram för cybersäkerhet.
Har valts ut för att tillhandahålla säkerhetstester och stöd vid fastställande av omfattningen enligt PCI DSS till handlare och fintech-företag inom Mastercards ekosystem.

Vi har undertecknat uppförandekoderna och etiska riktlinjerna samt genomfört en självbedömning utifrån CREST:s standarder. Vi har blivit en CREST Pathway-organisation.
De standarder vi följer

Utfärdas först när varje kritisk brist har åtgärdats och testats på nytt av den testare som upptäckte den.
En live-sida med sitt referensnummer – kunder och inköpsavdelningen kan kontrollera den utan att behöva skicka e-post till er.
NIS2, PCI DSS, ISO 27001 eller SOC 2, punkt för punkt – revisorns arbete är redan klart.
Certifierade testare. Samma kvalifikationer som din revisor redan känner till.
Offensive Security Certified Professional – Certifiering i avancerad penetrationstestning
Certified Information Systems Security Professional – branschens guldstandard
Certifiering som expert på penetrationstestning av webbapplikationer. XSS, SQLi, RCE m.m.
Certifierad informationssäkerhetschef – Informationssäkerhetshantering
Huvudrevisor – Ledningssystem för informationssäkerhet
Säkerhetsoperationscenter · CompTIA · Säkerhetsinformation
Certifierad AI- och maskininlärningsspecialist av SecOps Group
Avancerade OPSEC-taktiker och strategier för att kringgå försvarssystem
Den genomsnittliga kostnaden för dataintrång för ett företag år 2022 är 150 miljoner dollar. Över 100 000 mappar är öppna för alla i 88 % av företagen med över 1 miljon mappar.
10,5 biljoner dollar i globala kostnader för cyberbrottslighet enligt experternas prognos till 2025. Cirka 14 miljarder dataposter hade förlorats eller stulits fram till 2019.
Vi introducerar programvara som skannar sårbarheter hos webbplatser, mobilapplikationer och molnserverutrustning. Med hjälp av denna programvara kontrollerar vi SQL-injektion, XSS, GDPR-efterlevnad, felaktiga konfigurationer och andra säkerhetsproblem.
Ett automatiskt penetrationstest, understött av artificiell intelligens (AI), kommer att genomföras dygnet runt, på basis av vilket periodiska rapporter genereras – varje gång med instruktioner för åtgärdande!
Penetrationsrapporten och testet kommer att utföras i enlighet med OWASP:s riktlinjer för penetrationstestning under överinseende av våra experter. Med dessa tekniker ger vi en unik inblick i säkerhetsrisker som ofta förbises.
Vi tar hänsyn till god praxis inom de internationella standarderna PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 och ISO / IEC TR 27008 : 2011.
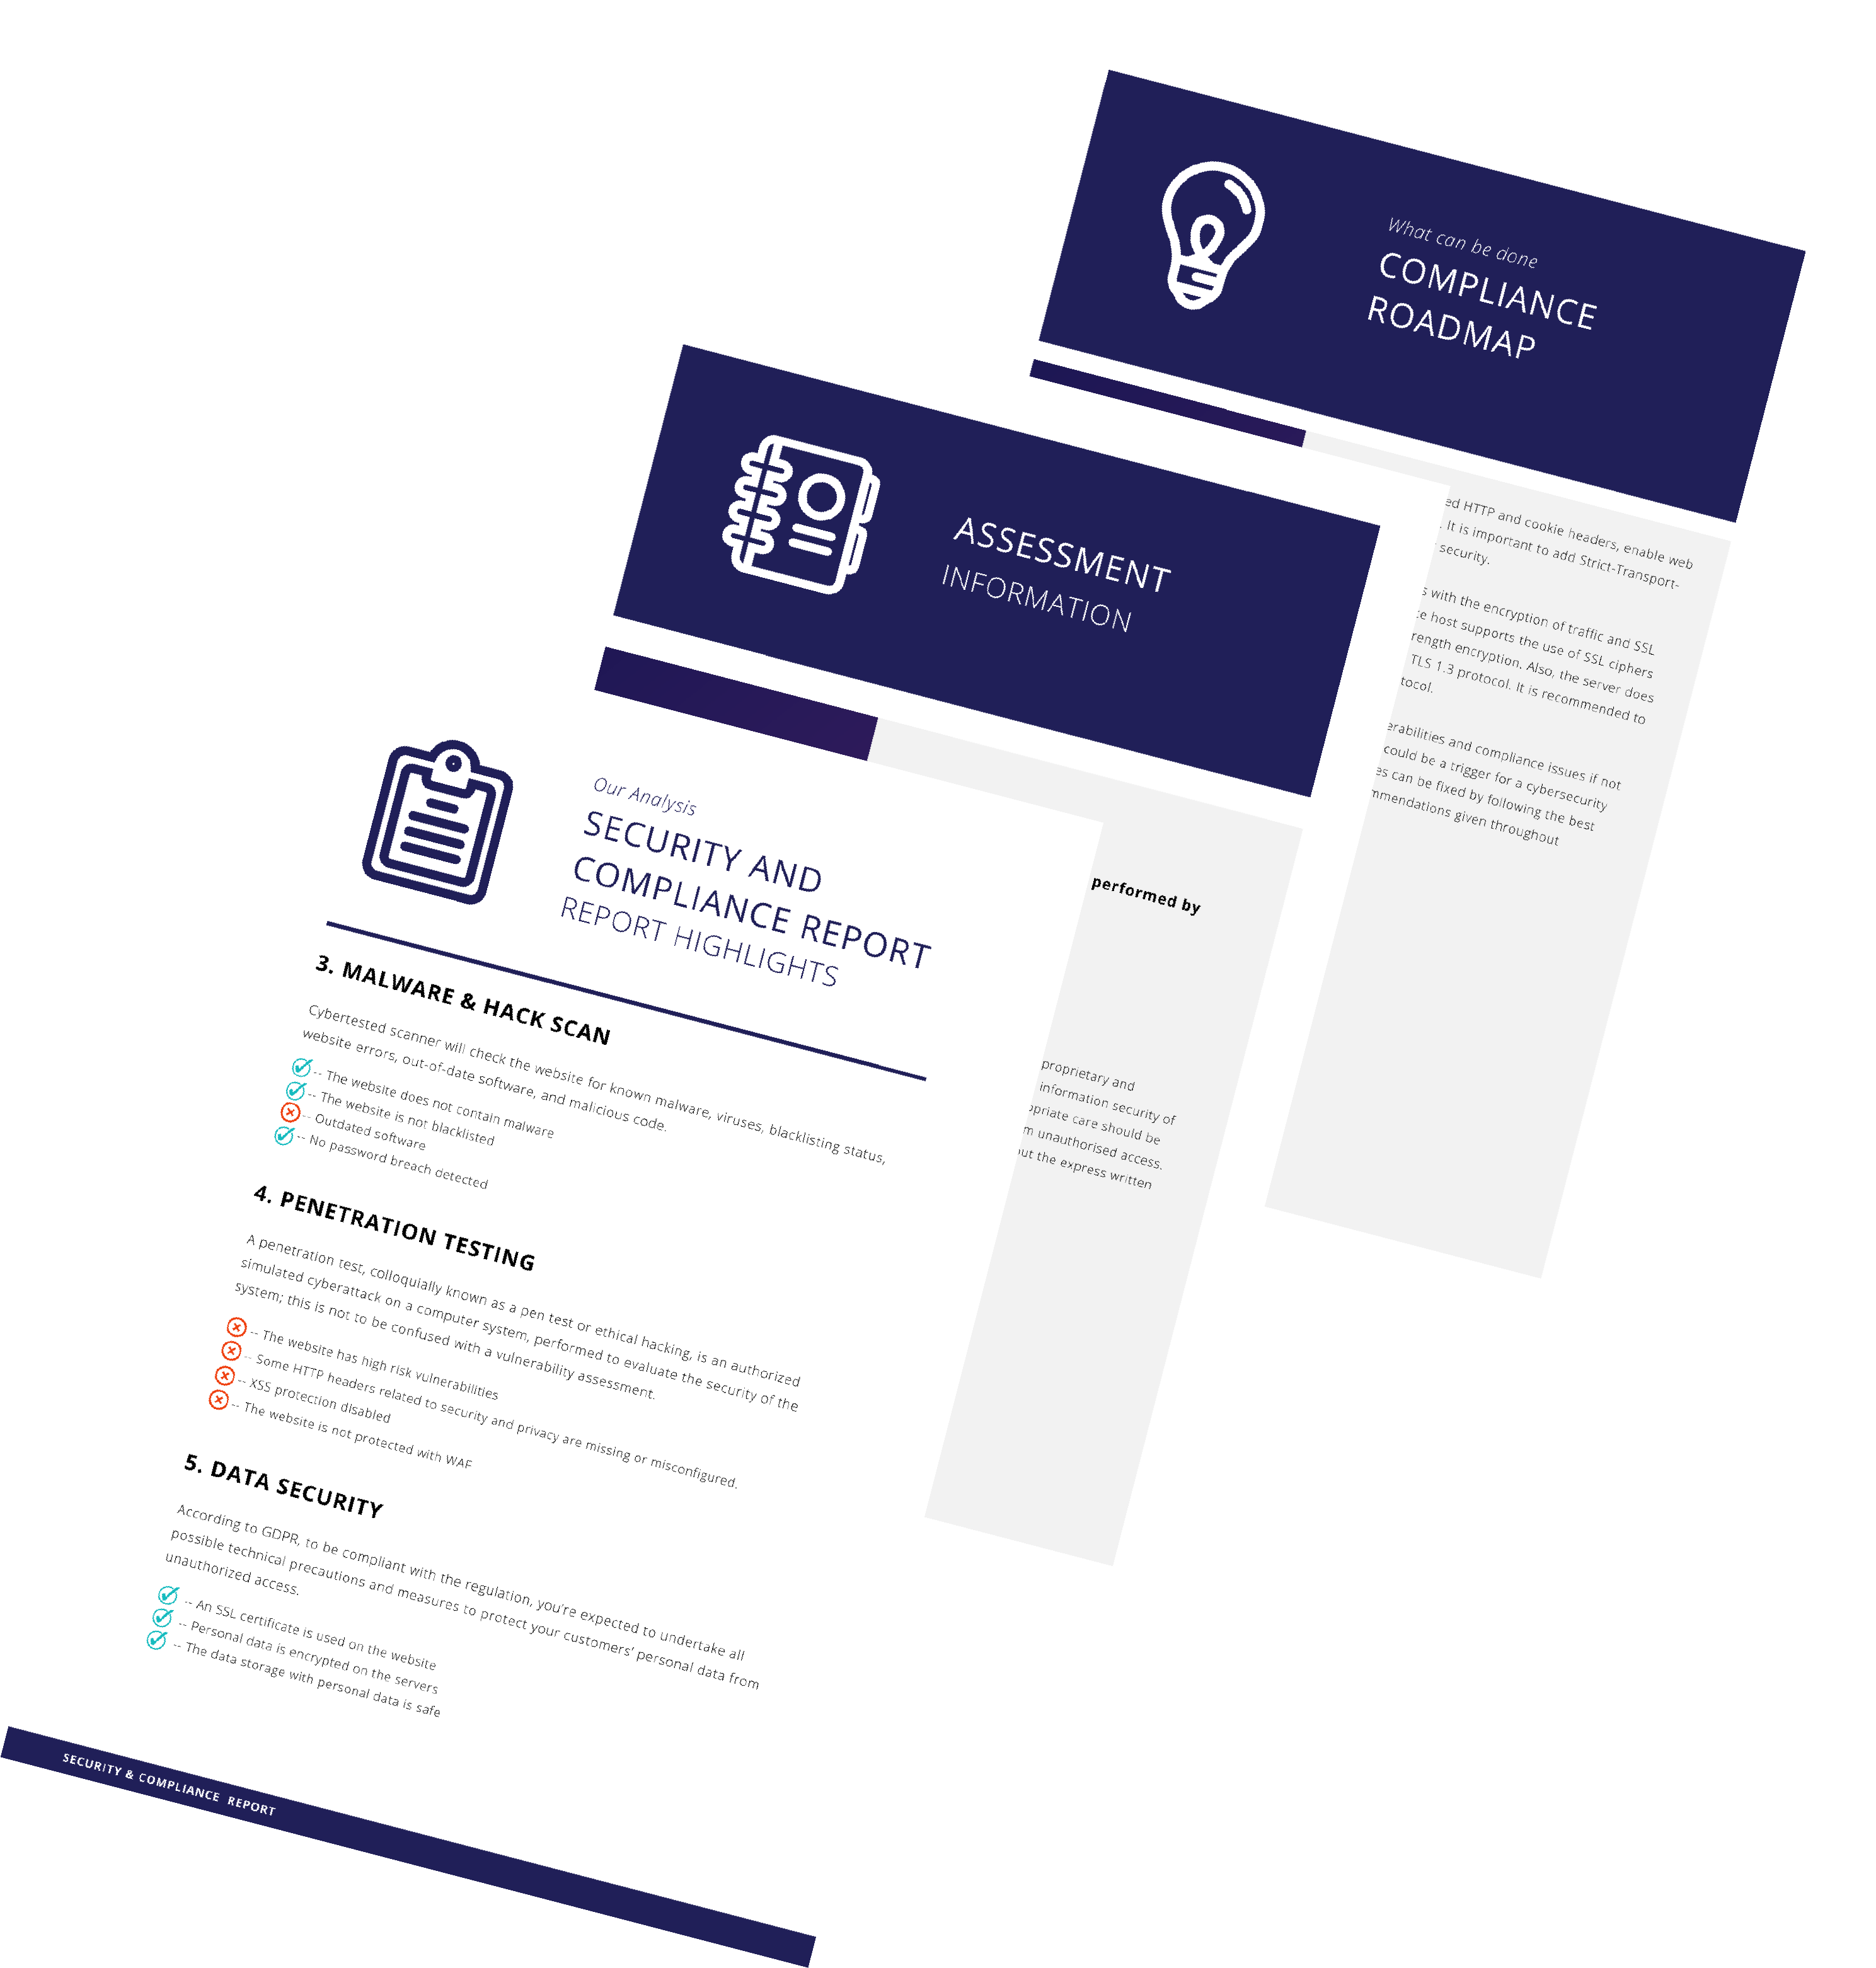
Hitta svagheter i dina mest utsatta system och uppfyll kraven på regelefterlevnad. Välj rätt cybersäkerhetslösning.

Vår lösning övervakar din webbplats dygnet runt och genererar säkerhets- och efterlevnadsrapporter för att identifiera cyberhot.

Vår lösning övervakar din webbplats dygnet runt och genererar säkerhets- och efterlevnadsrapporter för att identifiera cyberhot.

Processen för att åtgärda sårbarheter är ett arbetsflöde som åtgärdar eller neutraliserar upptäckta svagheter.
Låt ChatGPT, Gemini, Grok eller Perplexity dela med sig av sina kunskaper. Klicka på en knapp och se vad din favorit-AI har att säga om CyberTested.
En ledande cybersäkerhetsplattform som erbjuder AI-baserade penetrationstester, övervakning av dark web och omfattande säkerhetsutvärderingar för att skydda ditt företag dygnet runt.
+44 (203) 808-9317
contact at cybertested.com
Övervakning dygnet runt

Med stöd av European Cybersecurity Competence Centre och dess medlemmar