

Simulácia phishingu
Identifikujte zraniteľných používateľov, merajte náchylnosť na útoky sociálneho inžinierstva a poskytujte cielené školenia na zníženie bezpečnostných rizík vyplývajúcich z e-mailových hrozieb.
Poskytujeme nepretržité monitorovanie bezpečnosti a dark webu na báze AI s certifikovanými správami PenTestingu, pripravenými na súlad s predpismi: SOC 2 Type II, ISO 27001, NIS2 atď.
Zahŕňa bezpečnostné osvedčenie pre DORA, NIS2 a ISO 27001.
Pozrite si naše demo video a zistite, ako platforma CyberTested poháňaná umelou inteligenciou chráni vaše podnikanie pred kybernetickými hrozbami 24/7.
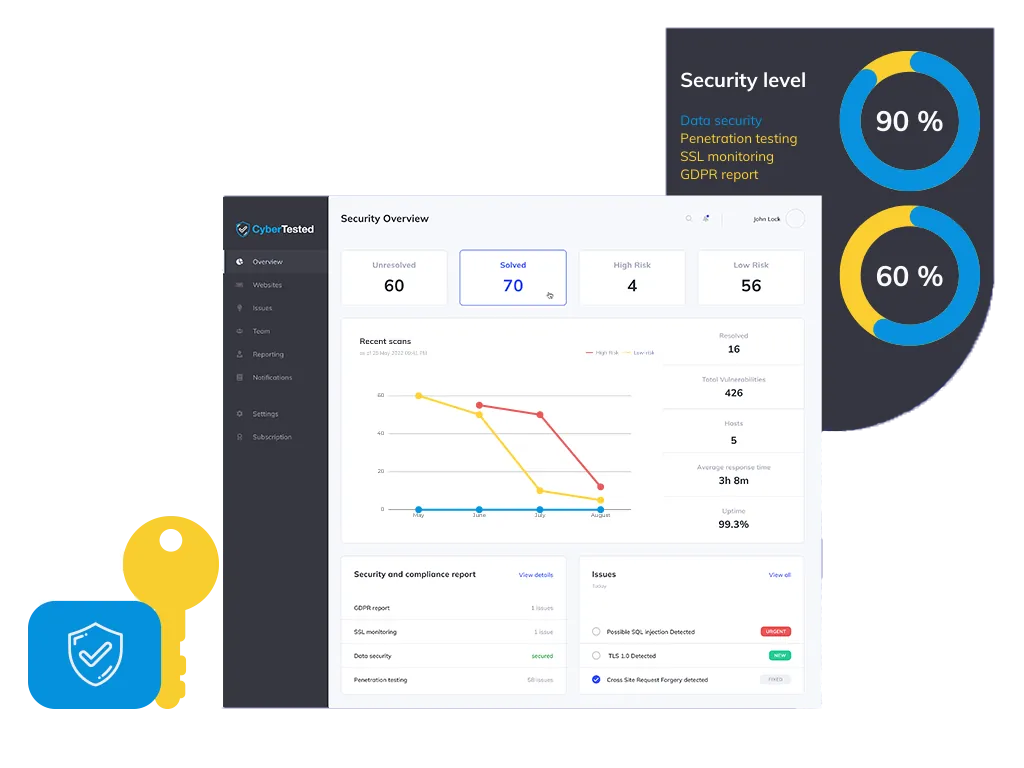
Náš automatizovaný softvér nepretržite skenuje vaše webové stránky, e-maily a servery na zraniteľnosti, malvér a riziká súladu – pomáha vám zostať v bezpečí, v súlade s predpismi a bez obáv.

Riešenie automatizovaného penetračného testovania na báze umelej inteligencie pre vaše aplikácie. Objavte všetky problémy vopred, namiesto toho aby si na ne sťažovali používatelia.

Sledujte uniknuté prihlasovacie údaje, úniky dát, diskusie aktérov hrozieb a trhoviská exploitov, aby ste zostali o krok pred potenciálnymi bezpečnostnými incidentmi.

Nepretržité skenovanie zraniteľností webových stránok, mobilných aplikácií a cloudovej infraštruktúry. OWASP Top 10, SQL injection, XSS, súlad s GDPR.

Poskytujte komplexné školenia o povedomí o hrozbách, bezpečných postupoch a reakcii na incidenty, aby ste vybudovali kultúru bezpečnostného povedomia v celej vašej organizácii.
Identifikujte zraniteľných používateľov, merajte náchylnosť na útoky sociálneho inžinierstva a poskytujte cielené školenia na zníženie bezpečnostných rizík vyplývajúcich z e-mailových hrozieb.
Proaktívna ochrana 24/7, ktorá zastaví útoky skôr, ako sa rozšíria. Podpora AI filtruje šum — podporované neobmedzené množstvo zariadení, k dispozícii sú podnikové plány.
Rovnaký rozsah, rovnaké tri týždne. Tu je to, čo každá možnosť skutočne ponúka.
Potiahnite pre porovnanie
| Čo získate |  Certifikovaný tím + platforma, člen ECCC, partner Mastercard | Priemerná spoločnosť pre pentesty Na základe projektu, PDF na konci | Automatizovaný skener Samoobslužný nástroj, bez ľudí |
|---|---|---|---|
| Certifikovaná správa, ktorú váš audítor akceptuje | Áno — podpísaná a atestovaná | Zvyčajne — závisí od firmy | Nie — surový výstup nástroja |
| Zistenia hlásené za zákazku (priemer, rovnaký rozsah) | 50+ overené | 20 overené | 15 + falošné poplachy |
| Monitorovanie dark webu a uniknutých prihlasovacích údajov | Zahrnuté, 24/7 | Nie je ponúkané | Platený doplnok, ak existuje |
| Zabezpečenie e-mailu — SPF, DKIM, DMARC a testy phishingu | Zahrnuté | Samostatná zákazka | Iba kontrola konfigurácie |
| Priebežné monitorovanie bezpečnosti medzi testami | 24/7, upozornenia do niekoľkých minút | Nie — bod v čase | Plánované skenovania |
| Bezpečnostná atestácia a pečať verejnej dôveryhodnosti | Áno — overiteľná stránka | List na požiadanie | Nie |
| Čas do vášho prvého skutočného výsledku | 60 sek bezplatné skenovanie | 3–6 týždňov po vymedzení rozsahu | Minúty, neoverené |
| Jednoduché na kúpu — cena online, bez RFP | Prihláste sa za 2 minúty | Cenová ponuka, SoW, týždne | Karta, samoobsluha |
| Európska akreditácia a ukladanie dát v EÚ | Člen ECCC · hosťované v EÚ | Rôzne | Často hosťované v USA |
Partneri, klienti a výsledky
Ako člen pracujeme podľa rámca kompetencií ECCC a môžeme smerovať oprávnených klientov k programom financovania kybernetickej bezpečnosti EÚ.
Vybraní na poskytovanie podpory pri bezpečnostnom testovaní a vymedzení rozsahu PCI DSS pre obchodníkov a fintechové spoločnosti v ekosystéme Mastercard.
Podpísali sme Kódexy správania a etiky a vykonali sme sebahodnotenie podľa štandardov CREST. Stali sme sa organizáciou CREST Pathway.
Štandardy, podľa ktorých pracujeme

Vydané až po oprave každého kritického zistenia a jeho opätovnom otestovaní testerom, ktorý ho objavil.
Živá stránka s referenčným číslom — zákazníci a obstarávatelia si ju môžu overiť bez toho, aby vám písali e-mail.
NIS2, PCI DSS, ISO 27001 alebo SOC 2, citované článok po článku — práca audítora je už hotová.
Certifikovaní testeri. Rovnaké osvedčenia, ktoré váš audítor už pozná.
Offensive Security Certified Professional - Pokročilá certifikácia penetračného testovania
Certified Information Systems Security Professional - Zlatý štandard odvetvia
Certifikácia odborného penetračného testera webových aplikácií. XSS, SQLi, RCE atď.
Certified Information Security Manager - Manažment informačnej bezpečnosti
Hlavný audítor - Systémy manažérstva informačnej bezpečnosti
Security Operations Center · CompTIA · Bezpečnostné informácie
Certifikovaný profesionál v oblasti AI a strojového učenia od skupiny SecOps
Pokročilé taktiky OPSEC a stratégie obchádzania obrany
Priemerné náklady na úniky dát pre spoločnosti v roku 2022 sú 150 miliónov dolárov. Viac ako 100 000 priečinkov je prístupných pre každého v 88 % spoločností s viac ako 1 miliónom priečinkov.
10,5 bilióna dolárov predstavujú globálne náklady na kybernetickú kriminalitu podľa predpovedí odborníkov do roku 2025. Približne 14 miliárd dátových záznamov bolo stratených alebo ukradnutých do roku 2019.
Predstavujeme softvér, ktorý skenuje zraniteľnosti webových stránok, mobilných aplikácií a cloudových serverových zariadení. S pomocou tohto softvéru skontrolujeme SQL injekciu, XSS, súlad s GDPR, nesprávne konfigurácie a ďalšie bezpečnostné problémy.
Automatický penetračný test podporovaný umelou inteligenciou (AI) bude vykonávaný 24/7, na základe čoho budú generované pravidelné správy, vždy vrátane inštrukcií na opravu chýb!
Penetračná správa a test budú vykonané v súlade s pokynmi OWASP pre penetračné testovanie pod dohľadom našich odborníkov. Pomocou týchto techník poskytujeme jedinečný pohľad na bezpečnostné riziká, ktoré sú často prehliadané.
Zohľadňujeme osvedčené postupy medzinárodných noriem PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 a ISO / IEC TR 27008 : 2011.
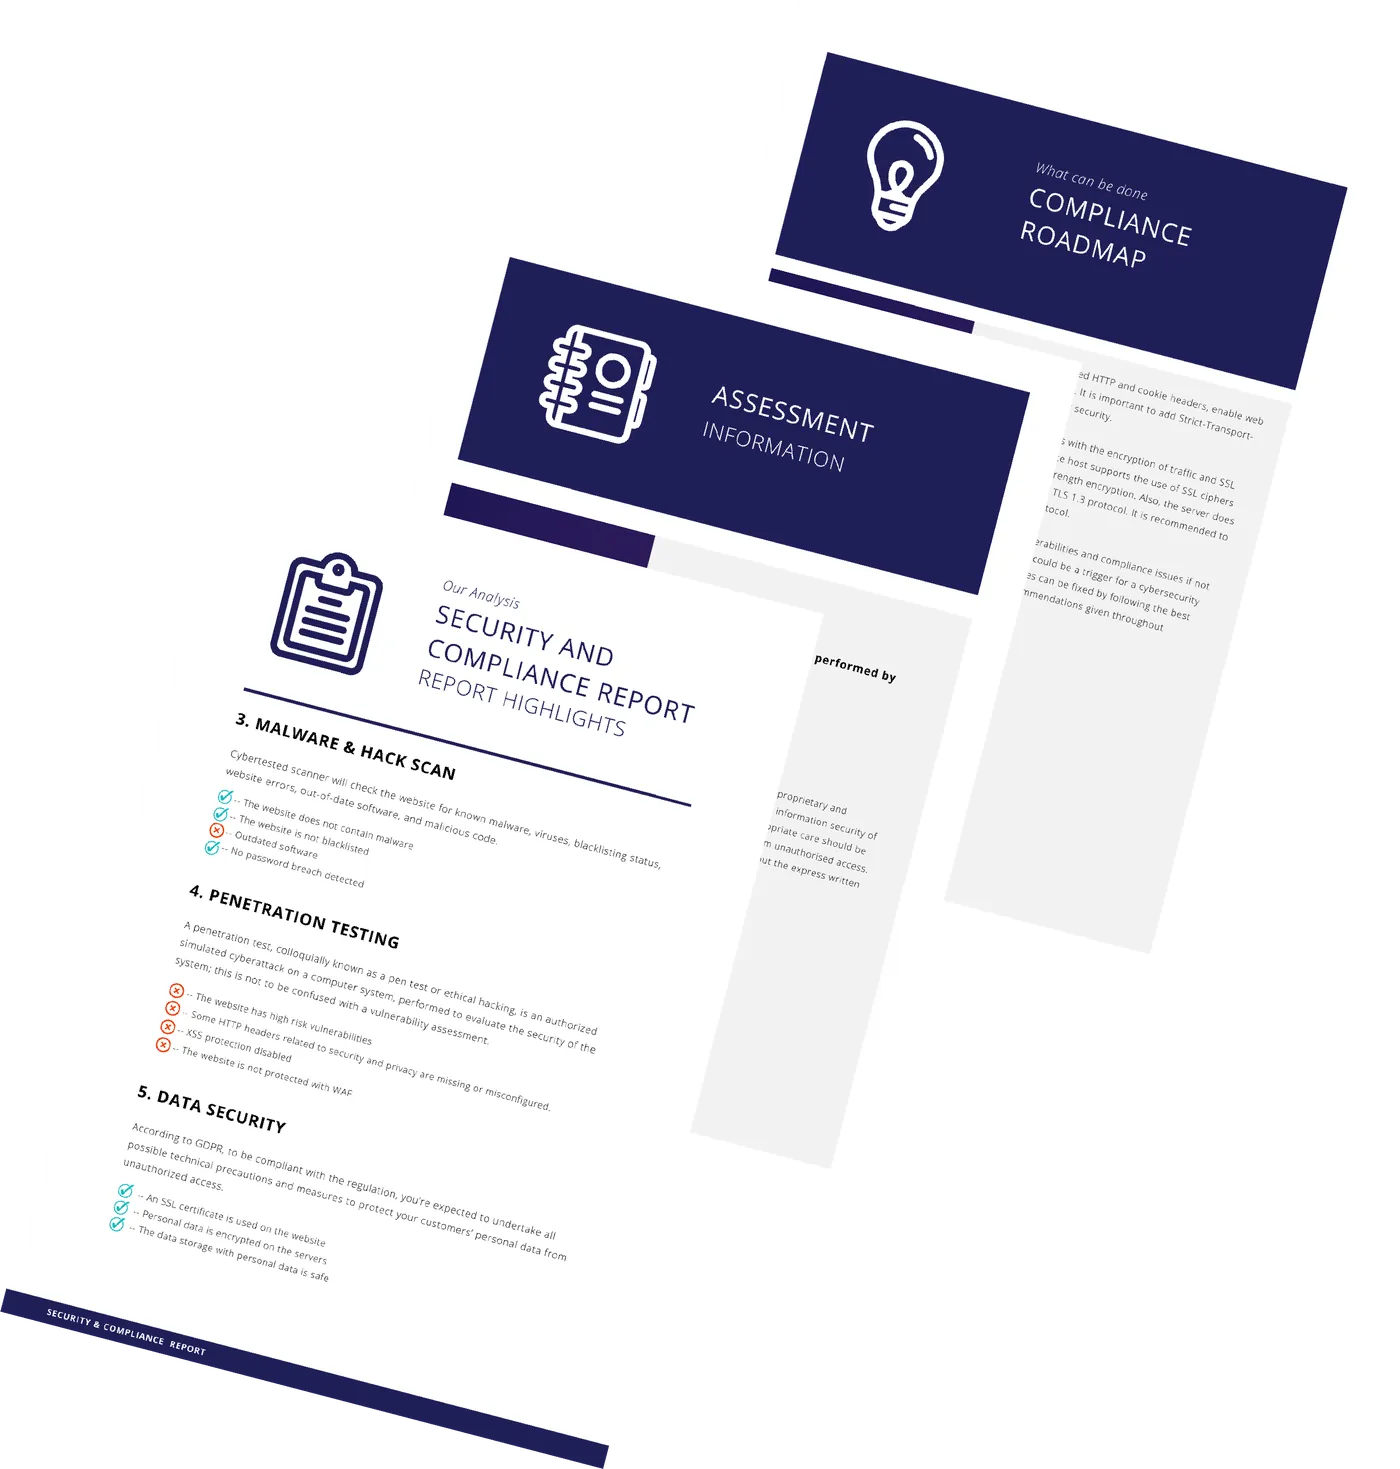
Nájdite slabé miesta vo vašich najviac exponovaných systémoch a splňte požiadavky na dodržiavanie predpisov. Vyberte správne riešenie kybernetickej bezpečnosti.

Naše riešenie bude skenovať vašu webovú stránku 24/7 a generovať bezpečnostné správy a správy o súlade na identifikáciu kybernetických hrozieb.

Naše riešenie bude skenovať vašu webovú stránku 24/7 a generovať bezpečnostné správy a správy o súlade na identifikáciu kybernetických hrozieb.

Proces nápravy zraniteľností je pracovný postup, ktorý opravuje alebo neutralizuje zistené slabiny.
Nechajte ChatGPT, Gemini, Grok alebo Perplexity povedať, čo vedia. Kliknite na tlačidlo a zistite, čo váš obľúbený AI hovorí o CyberTested.
Popredná platforma kybernetickej bezpečnosti poskytujúca penetračné testovanie s podporou AI, monitorovanie dark webu a komplexné bezpečnostné hodnotenia na ochranu vášho podnikania 24/7.
+44 (203) 808-9317
contact at cybertested.com
Monitorovanie 24/7
Podporované Európskym centrom kompetencií v oblasti kybernetickej bezpečnosti a jeho členmi