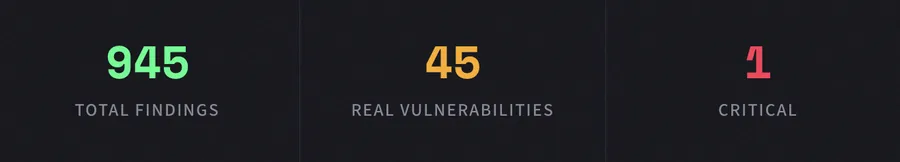
945 nálezov. 900 bolo šumu. 45 bolo skutočných. 1 bol kritický. Takto vyzerá bezpečnosť kódu natívna pre AI.
Tradičné nástroje statickej analýzy sú navrhnuté pre svet, v ktorom ľudia píšu každý riadok kódu. Porovnávajú vzory s known zraniteľnosťami, označujú stovky potenciálnych problémov a nechávajú váš tím, aby oddelil signál od šumu.
Ten model sa rozpadá. Rýchlo.
S nástupom vývoja s pomocou umelej inteligencie — ktorý odvetvie začalo označovať ako "vibe coding" — sa kód generuje rýchlejšie, ako ho dokáže akýkoľvek ľudský tím manuálne skontrolovať. Kopiloti, generátory kódu a agenti umelej inteligencie dodávajú funkcie v priebehu minút, ktoré kedysi trvali dni. Rýchlosť je mimoriadna. Rovnako však aj riziko.
Pretože kód, ktorý sa píše sám, stále potrebuje niekoho, kto mu kryje chrbát.
Skenovanie OpenClaw
Nasmerovali sme CyberTested Code na OpenClaw, verejne dostupnú open-source kódovú základňu, aby sme záťažovo otestovali náš engine na reálnom projekte. Žiadne syntetické benchmarky. Žiadne účelovo vybrané repozitáre. Len čistý kód, analyzovaný od začiatku do konca.
Výsledky hovorili jasnou rečou: náš engine označil 945 nálezov v celej kódovej základni. Z toho približne 900 bolo šumu — teda upozornení s nízkou spoľahlivosťou a bez kontextu, ktoré tradičné skenery chrlia po tisícoch. Práve tieto nálezy zahlcujú bezpečnostné tímy triážnou prácou a podkopávajú dôveru v samotné nástroje.
Ale 45 z týchto zistení boli skutočné zraniteľnosti. A jedna z nich bola kritická.
Kritické zistenie Náš AI engine identifikoval kritickú zraniteľnosť, ktorú tradičné skenery by klasifikovali ako čistý kód. Syntakticky vyzeral správne, prešiel lintingom a zodpovedal bežným vzorom — no logika bola zneužiteľná.
Čo tradičné skenery prehliadajú
Tu je nepríjemná pravda o konvenčných bezpečnostných nástrojoch: sú navrhnuté na zachytávanie toho, čo už poznajú. Vzory regulárnych výrazov, známe signatúry CVE, kontroly verzií závislostí. Tieto sú nevyhnutné, no nestačia — najmä keď kód generovaný umelou inteligenciou zavádza nové vzory, ktoré nezodpovedajú žiadnej existujúcej sade pravidiel.
Náš engine zachytil triedy zraniteľností, ktoré tradičné skenery konzistentne prehliadajú:
Obchádzanie autentifikácie
Logické cesty, kde boli autentifikačné kontroly prítomné, ale štrukturálne neúčinné — platný middleware, nesprávne poradie vykonávania, zneužiteľné časové konflikty (race conditions).
⚡
Chyby obchodnej logiky
Kód, ktorý prejde každým linterom a skenerom, ale obsahuje logické rozpory, ktoré môže útočník využiť na eskaláciu privilégií alebo manipuláciu so stavom.
🔗
Vzory únosu relácie
Jemné slabiny v správe relácií — predvídateľné tokeny, nedostatočné zneplatnenie, nesprávna väzba — ktoré vytvárajú príležitosti na prevzatie relácie.
Toto sú druhy chýb, ktoré vyzerajú ako čistý kód, kým nie sú. Prejdú cez code review. Prejdú CI. Nasadia sa do produkcie. A čakajú.
Tri skeny. Jedna správa. Úplná viditeľnosť.
CyberTested Code nie je ďalší skener pripojený k vášmu pipeline. Je to AI-natívny bezpečnostný engine postavený od základov tak, aby rozumel kódu tak, ako mu rozumie útočník — kontextuálne, holisticky a kreatívne.
Každá kontrola vytvorí jednotnú správu naprieč tromi odlišnými typmi analýzy, navrhnutú tak, aby váš tím mal úplný prehľad o tom, čo sa skutočne deje vo vašom kóde. Nie stena upozornení. Nie tabuľka CVE. Prioritizované, kontextualizované hodnotenie skutočného rizika.
Pomer signálu k šumu je dôležitý. Keď je 900 z 945 nálezov šum, nepotrebujete väčší prúd dát — potrebujete filter, ktorý skutočne funguje. To je to, čo sme vytvorili.
Vytvorené pre éru Vibe Codingu
Ak vyvíjate s pomocou AI, dodávate rýchlejšie ako kedykoľvek predtým. Vaše procesy revízie kódu boli navrhnuté pre vývoj rýchlosťou človeka. Vaše bezpečnostné nástroje boli navrhnuté pre kódové základne, ktoré rastú postupne, nie exponenciálne.
CyberTested Code bol vytvorený pre túto novú realitu. Pre tímy, ktoré sa pohybujú rýchlo a potrebujú vedieť — s istotou, nie odhadom — čo sa skutočne skrýva v kóde, ktorý dodávajú.
Nežiadame vás, aby ste spomalili. Žiadame vás, aby ste videli jasne, kým sa pohybujete rýchlo.