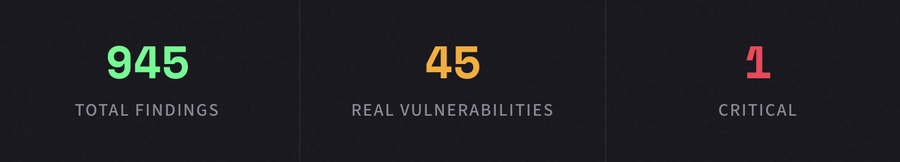
945 de rezultate. 900 erau erori false. 45 erau reale. 1 era critică. Așa arată securitatea codului nativ pentru IA.
Instrumentele tradiționale de analiză statică sunt concepute pentru o lume în care oamenii scriu fiecare linie de cod. Acestea compară codul cu semnăturile vulnerabilităților cunoscute, semnalează sute de potențiale probleme și lasă echipa ta să facă distincția între informațiile relevante și zgomotul de fond.
Modelul acela se destramă. Rapid.
Odată cu ascensiunea dezvoltării asistate de IA — ceea ce industria a început să numească „vibe coding” — codul este generat mai repede decât ar putea orice echipă umană să îl verifice manual. Copiloții, generatoarele de cod și agenții IA lansează funcționalități în câteva minute, proces care înainte dura zile întregi. Viteza este extraordinară. Dar la fel este și riscul.
Pentru că chiar și codul care se scrie singur are totuși nevoie de cineva care să-i păzească spatele.
Scanarea OpenClaw
Am folosit CyberTested Code pe OpenClaw, o bază de cod open-source disponibilă public, pentru a testa rezistența motorului nostru în contextul unui proiect real. Fără teste de performanță sintetice. Fără depozite de cod selectate în mod arbitrar. Doar cod brut, analizat de la un capăt la altul.
Rezultatele au arătat clar: motorul nostru a semnalat 945 de constatări în întreaga bază de cod. Dintre acestea, aproximativ 900 erau „zgomot” — genul de alerte cu grad redus de încredere și lipsite de context pe care scanerele tradiționale le generează cu miile. Aceste semnalări sunt cele care îngroapă echipele de securitate în munca de triere și subminează încrederea în instrumentele folosite.
Însă 45 dintre aceste descoperiri erau vulnerabilități reale. Iar una dintre ele era critică.
Descoperire critică: Motorul nostru de IA a identificat o vulnerabilitate critică pe care scanerele tradiționale ar fi clasificat-o drept cod curat. Din punct de vedere sintactic, codul părea corect, a trecut testul de linting și respecta tiparele obișnuite — însă logica sa putea fi exploatată.
Ce le scapă scanerelor tradiționale
Iată adevărul incomod despre instrumentele convenționale de securitate: acestea sunt concepute să detecteze doar ceea ce cunosc deja. Modele Regex, semnături CVE cunoscute, verificări ale versiunilor dependențelor. Acestea sunt necesare, dar nu sunt suficiente — mai ales atunci când codul generat de IA introduce modele noi care nu se potrivesc cu niciun set de reguli existent.
Motorul nostru a detectat categorii de vulnerabilități pe care scanerele tradiționale le omit în mod constant:
Ocolirea procesului de autentificare
Căi logice în care existau verificări de autentificare, dar care erau ineficiente din punct de vedere structural — middleware valid, ordine de execuție greșită, condiții de cursă exploatabile.
⚡
Deficiențe ale logicii de afaceri
Cod care trece de toate instrumentele de verificare și scanare, dar conține contradicții logice pe care un atacator le-ar putea exploata pentru a-și extinde privilegiile sau pentru a manipula starea sistemului.
🔗
Modele de deturnare a sesiunilor
Puncte slabe subtile în gestionarea sesiunilor — tokenuri previzibile, invalidare insuficientă, legare necorespunzătoare — care creează oportunități pentru preluarea controlului asupra sesiunii.
Acestea sunt genul de erori care par a fi cod curat, până când se dovedește contrariul. Trec de revizuirea codului. Trec de integrarea continuă (CI). Sunt lansate în mediul de producție. Și acolo așteaptă.
Trei scanări. Un singur raport. Vizibilitate completă.
CyberTested Code nu este doar un alt scaner adăugat la fluxul dvs. de lucru. Este un motor de securitate bazat pe inteligență artificială, conceput de la zero pentru a înțelege codul așa cum o face un atacator — contextual, holistic și creativ.
Fiecare scanare generează un raport unificat care acoperă trei tipuri distincte de analiză, conceput pentru a oferi echipei tale o vizibilitate completă asupra a ceea ce se întâmplă de fapt în baza ta de cod. Nu este vorba de un val de alerte. Nu este o foaie de calcul cu vulnerabilități CVE. Ci o evaluare a riscurilor reale, ierarhizată și contextualizată.
Raportul semnal-zgomot este esențial. Când 900 din 945 de rezultate sunt zgomot, nu ai nevoie de un flux de date și mai mare — ai nevoie de un filtru care să funcționeze cu adevărat. Exact asta am creat.
Conceput pentru era programării Vibe
Dacă dezvolți cu ajutorul IA, lansezi produsele mai repede ca niciodată. Procesele tale de revizuire a codului au fost concepute pentru o dezvoltare la ritmul uman. Instrumentele tale de securitate au fost concepute pentru baze de cod care cresc incremental, nu exponențial.
CyberTested Code a fost creat pentru această nouă realitate. Pentru echipele care acționează rapid și au nevoie să știe — cu certitudine, nu pe baza presupunerilor — ce se ascunde de fapt în codul pe care îl lansează.
Nu îți cerem să încetinești. Îți cerem să vezi clar chiar și atunci când te deplasezi cu viteză.

