AI cyberobrona i pentesting oparty na sztucznej inteligencji

Zapewniamy ciągłe bezpieczeństwo oparte na sztucznej inteligencji i monitorowanie dark web z certyfikowanymi raportami PenTesting, gotowymi do spełnienia wymagań: SOC 2 Typ II, ISO 27001, NIS2 itp.

Ilustracja
Film demonstracyjny CyberTested

Czym jest CyberTested?

Obejrzyj nasz film demonstracyjny, aby dowiedzieć się, jak platforma CyberTested oparta na sztucznej inteligencji chroni Twoją firmę przed cyberzagrożeniami 24/7.


Kompleksowe zabezpieczenia dla Twojej firmy

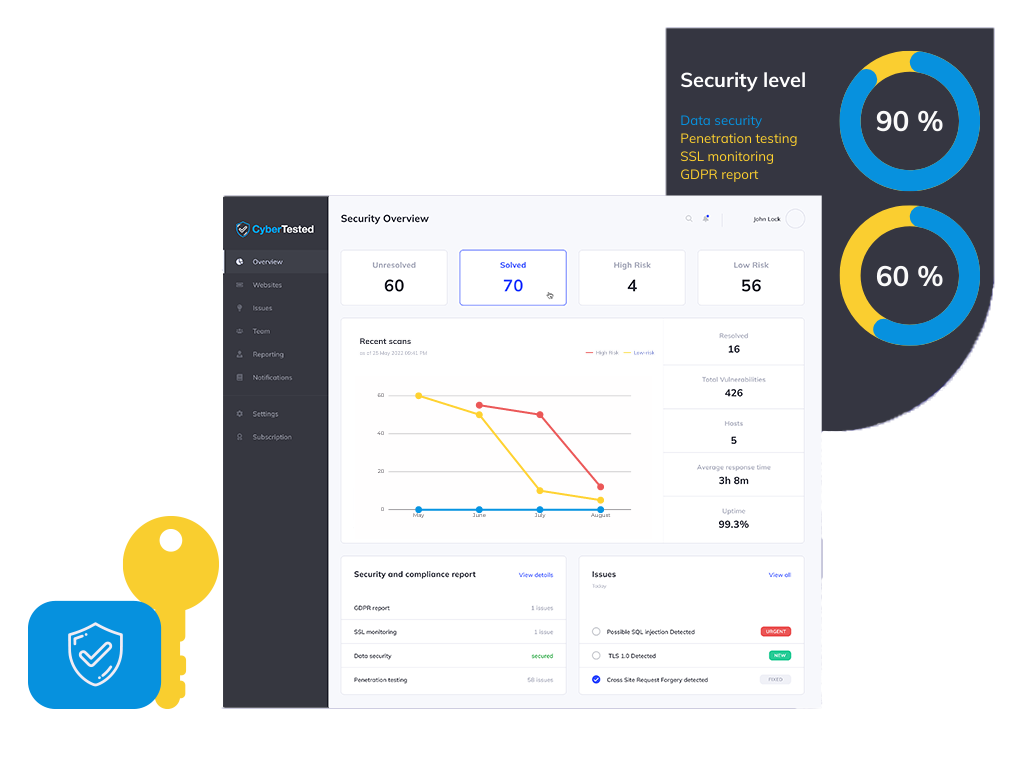
Nasze zautomatyzowane oprogramowanie nieustannie skanuje Państwa strony internetowe, wiadomości e-mail i serwery w poszukiwaniu luk w zabezpieczeniach, złośliwego oprogramowania oraz zagrożeń związanych z przestrzeganiem przepisów — pomagając Państwu zapewnić bezpieczeństwo, zgodność z przepisami i spokój ducha.

Firma zajmująca się testami penetracyjnymi wykrywa to raz. Skaner wykrywa tylko tę łatwiejszą połowę. My robimy jedno i drugie – i to nieustannie.

Ten sam zakres, te same trzy tygodnie. Oto, co faktycznie oferuje każda z opcji.

Przesuń palcem, aby porównać

Co otrzymujeszCertyfikowany zespół i platforma, członek ECCC, partner MastercardTypowa firma zajmująca się testami penetracyjnymi Oparte na projektach, plik PDF na końcuSkaner automatyczny Narzędzie do samodzielnej obsługi, bez udziału ludzi
Raport certyfikacyjny, który akceptuje Państwa audytorTak — podpisano i poświadczonoZazwyczaj — zależy od firmyNie — surowe dane wyjściowe narzędzia
Wyniki przedstawione w podziale na poszczególne zlecenia (średnia, ten sam zakres)50+ zweryfikowane20 zweryfikowane15 + fałszywe alarmy
Monitorowanie dark webu i wycieków danych uwierzytelniającychW cenie, 24 godziny na dobę, 7 dni w tygodniuNie jest dostępnePłatny dodatek (jeśli dotyczy)
Bezpieczeństwo poczty elektronicznej — SPF, DKIM, DMARC i testy phishingoweW zestawieOsobne zobowiązanieTylko sprawdzenie konfiguracji
Ciągłe monitorowanie bezpieczeństwa w okresach między testamiCałodobowo, powiadomienia w ciągu kilku minutNie — moment w czasieZaplanowane skanowania
Certyfikat bezpieczeństwa i pieczęć zaufania publicznegoTak — strona z możliwością weryfikacjiPismo w odpowiedzi na prośbęNie
Czas do pierwszego prawdziwego rezultatu60 sek. bezpłatne skanowanie3–6 tygodni po ustaleniu zakresuProtokół, niepotwierdzony
Łatwy zakup — ceny podane w Internecie, bez zapytania ofertowegoZapisz się w 2 minutyOferta, zakres prac, tygodnieKarta, samoobsługa
Europejska akredytacja i lokalizacja danych w UECzłonek ECCC · z siedzibą w UERóżneCzęsto hostowane w USA

Partnerzy, klienci i wyniki

Zweryfikowane przez instytucje europejskie. Wybrane przez zespoły, które podlegają ich nadzorowi.

Europejskie Centrum Kompetencji ds. Cyberbezpieczeństwa

Jako członek działamy zgodnie z ramami kompetencji ECCC i możemy kierować kwalifikujących się klientów do unijnych programów finansowania w dziedzinie cyberbezpieczeństwa.

Program partnerski Mastercard

Wybrano nas do przeprowadzania testów bezpieczeństwa oraz udzielania wsparcia w zakresie określania zakresu zgodności z PCI DSS dla akceptantów i firm z branży fintech w ekosystemie Mastercard.

Standardy, którymi się kierujemy

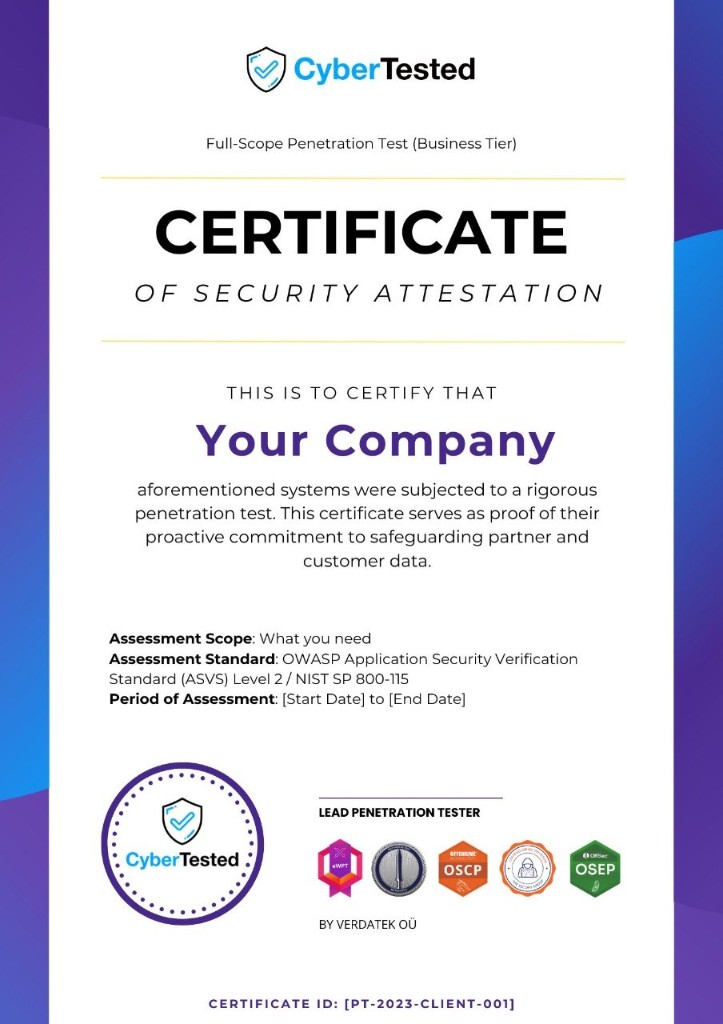
Przykład certyfikatu potwierdzającego bezpieczeństwo wydanego przez CyberTested

Większość firm przekazuje klientom plik PDF. Przedstawiamy Państwu dowód.


  1. Podpisano i ponownie zweryfikowano

    Wydawane jest dopiero po usunięciu wszystkich krytycznych błędów i ponownym przetestowaniu przez testera, który je wykrył.

  2. Możliwe do zweryfikowania publicznie

    Strona dostępna na żywo pod numerem referencyjnym — klienci i dział zakupów mogą ją sprawdzić bez konieczności wysyłania do Ciebie wiadomości e-mail.

  3. Odpowiada Twojemu zobowiązaniu

    NIS2, PCI DSS, ISO 27001 czy SOC 2 – z uwzględnieniem poszczególnych artykułów — praca audytora jest już wykonana.

Certyfikaty zawodowe i akredytacje

Certyfikowani testerzy. Te same kwalifikacje, które są już uznawane przez Państwa audytora.

OSCP

Offensive Security Certified Professional – zaawansowany certyfikat z zakresu testów penetracyjnych

CISSP

Certified Information Systems Security Professional – złoty standard w branży

eWPTX

Certyfikat eksperta w zakresie testów penetracyjnych aplikacji internetowych. XSS, SQLi, RCE itp.

CISM

Certyfikowany menedżer ds. bezpieczeństwa informacji – Zarządzanie bezpieczeństwem informacji

ISO 27001

Główny audytor – systemy zarządzania bezpieczeństwem informacji

Security+

Centrum Operacji Bezpieczeństwa · CompTIA · Informacje dotyczące bezpieczeństwa

AI/ML Pro

Certyfikowany specjalista ds. sztucznej inteligencji i uczenia maszynowego przyznany przez SecOps Group

Red Team Ops

Zaawansowane taktyki OPSEC i strategie omijania zabezpieczeń

Czy wiesz, że?

Średni koszt naruszenia danych dla firmy w 2022 r. wyniesie 150 mln USD. Ponad 100 000 folderów jest dostępnych dla wszystkich w 88% firm posiadających ponad 1 milion folderów.

10,5 biliona dolarów globalnych kosztów cyberprzestępczości według prognoz ekspertów do 2025 roku. Do 2019 r. utracono lub skradziono około 14 miliardów rekordów danych.

93%
93% napastnicy mogą naruszenie organizacji sieć
72%
72% dużych raporty firm naruszenia lub ataki
75%
75% wielu przedsiębiorstwom brakuje formalnego plan reagowania
66%
66% przedsiębiorstw, które padły ofiarą ataku ze strony hakerzy nie udało im się odzyskać

Jesteśmy zaufanymi ekspertami i dbamy o prostotę

Wprowadzamy oprogramowanie, które skanuje luki w zabezpieczeniach stron internetowych, aplikacji mobilnych i urządzeń serwerowych w chmurze. Z pomocą tego oprogramowania sprawdzimy wstrzykiwanie kodu SQL, XSS, zgodność z RODO, nieprawidłowe konfiguracje i inne kwestie bezpieczeństwa.

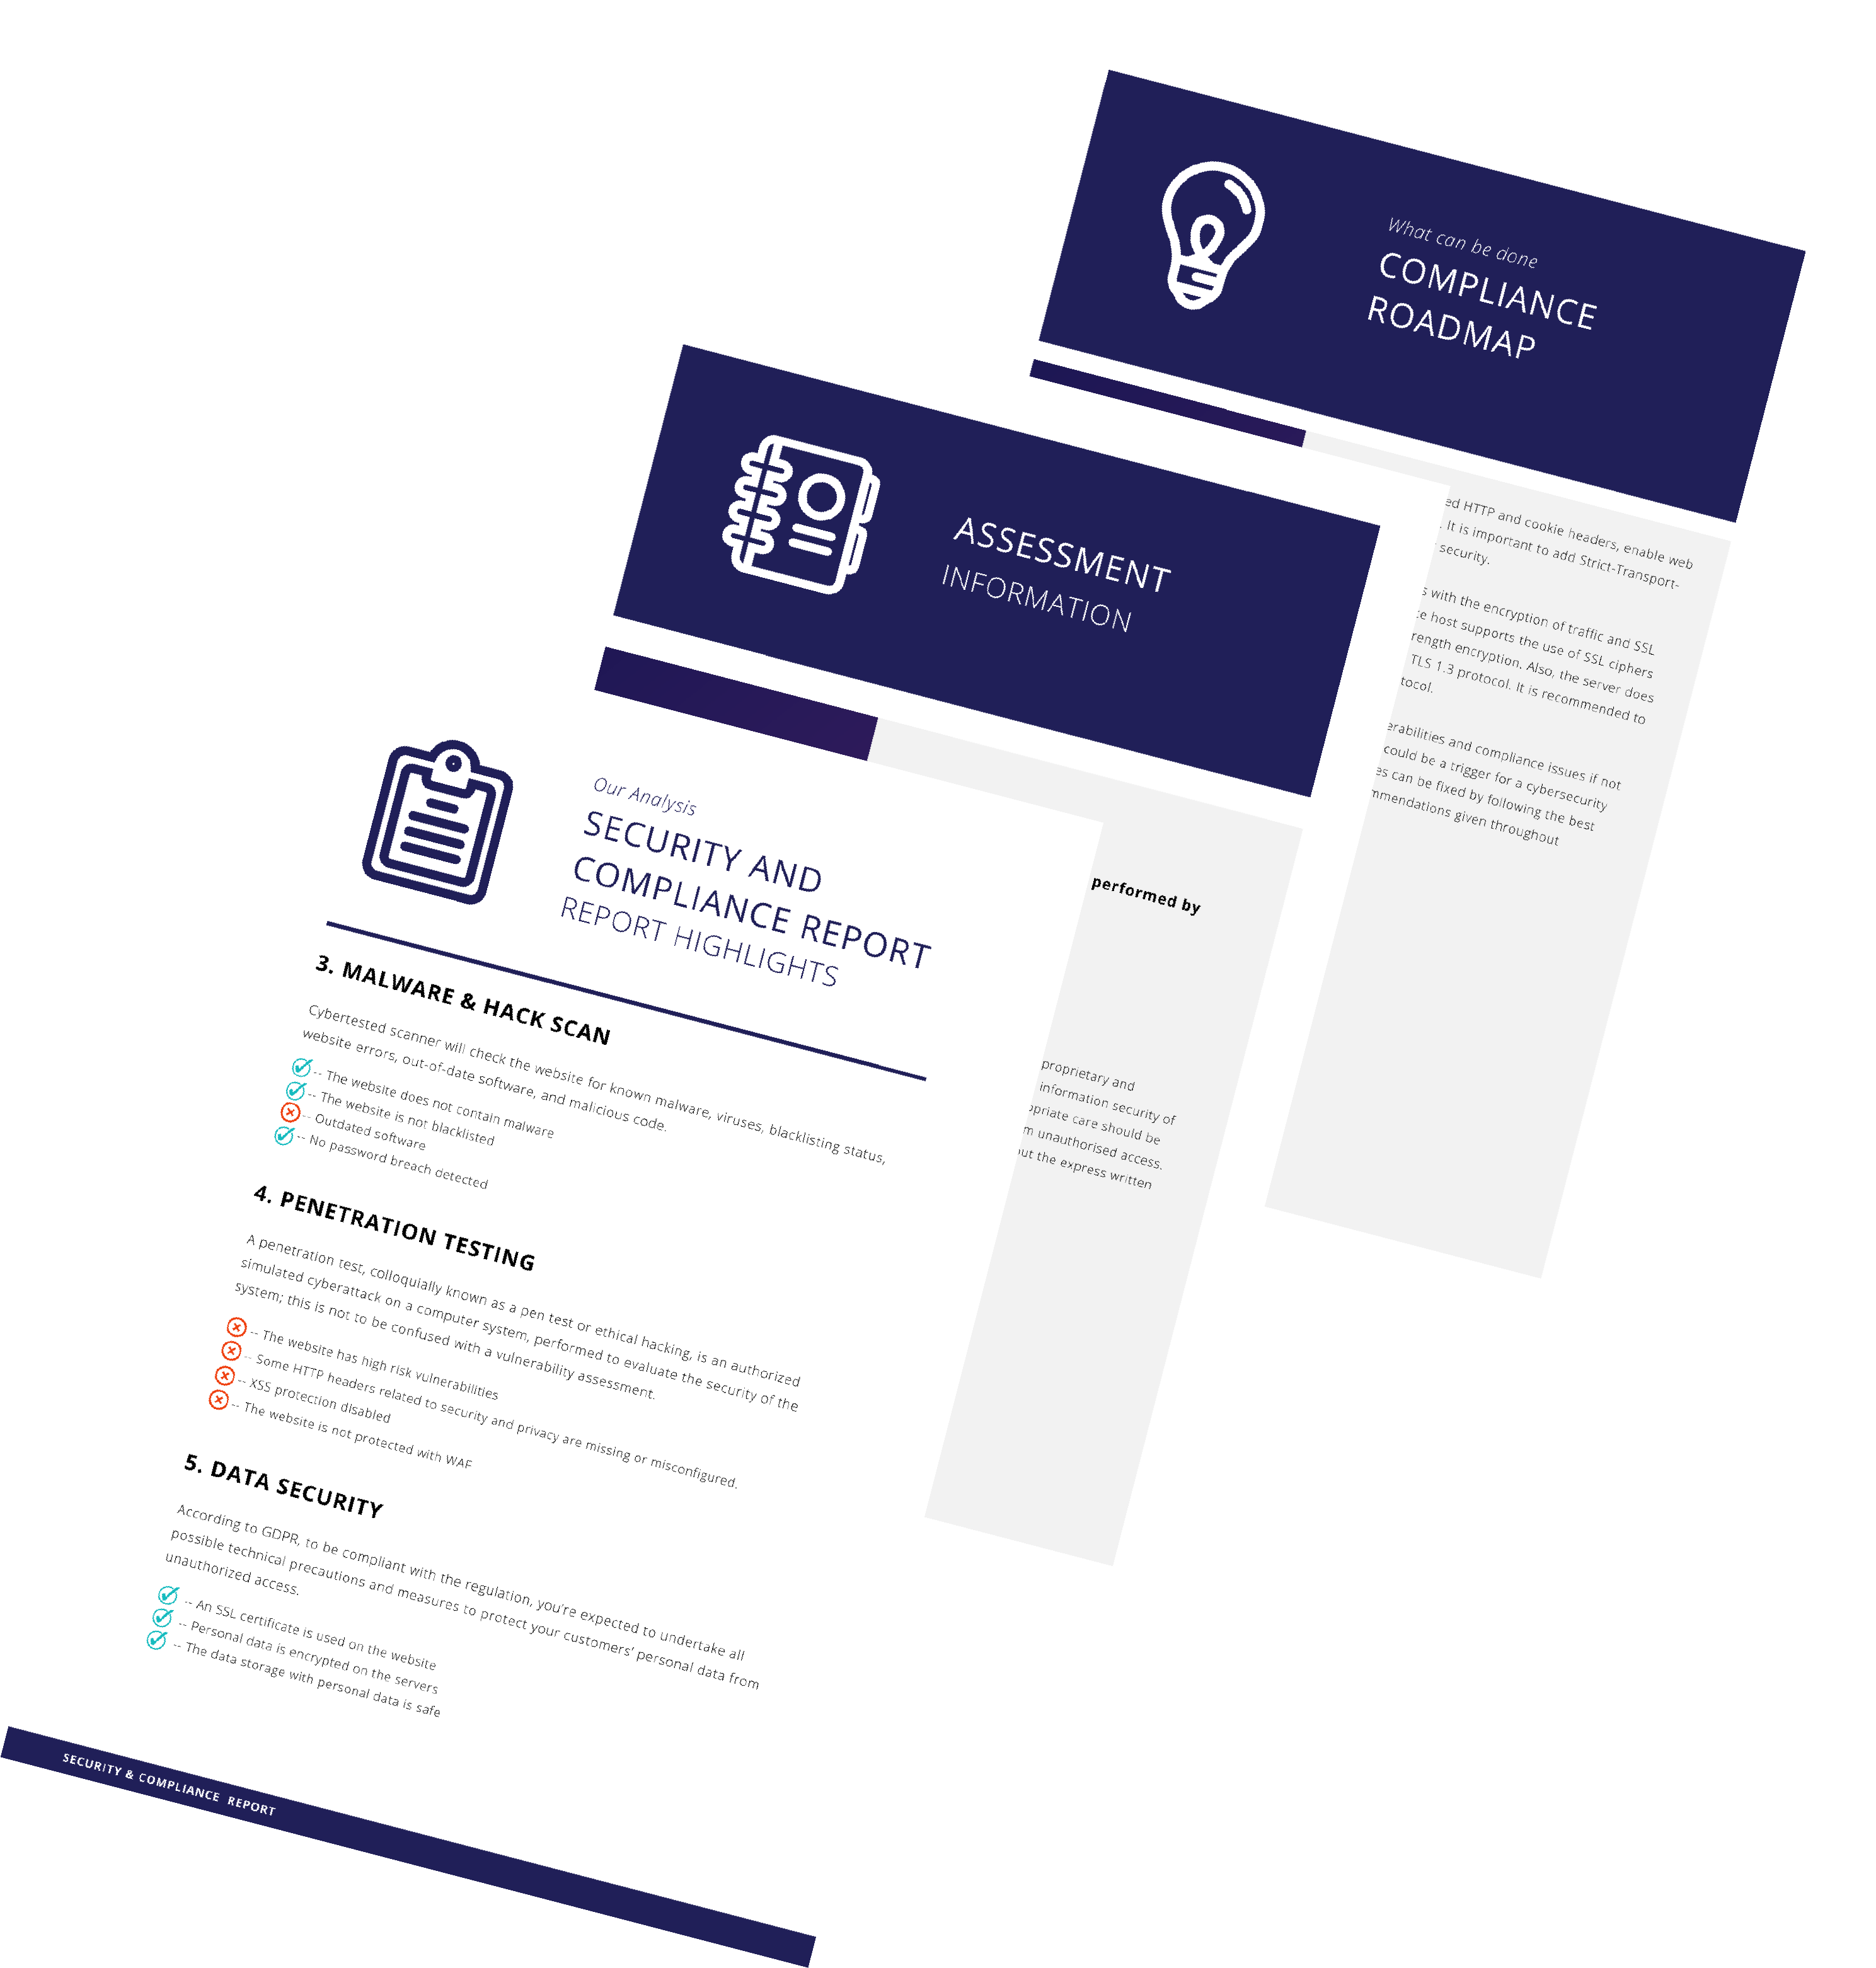
Automatyczny test penetracyjny, wspierany przez sztuczną inteligencję (AI), będzie przeprowadzany 24/7, na podstawie którego będą generowane okresowe raporty, za każdym razem zawierające instrukcje debugowania!

Certyfikowane raporty z pentestingu

Raport penetracyjny i test zostaną przeprowadzone zgodnie z wytycznymi penetracyjnymi OWASP pod nadzorem naszych ekspertów. Dzięki tym technikom zapewniamy unikalny wgląd w zagrożenia bezpieczeństwa, które są często pomijane.

Uwzględniamy dobre praktyki międzynarodowych standardów PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 i ISO / IEC TR 27008 : 2011.

Przeskanuj swoją stronę internetową

Jak to działa?

Zidentyfikuj słabe punkty w swoich najbardziej narażonych systemach i spełnij wymogi zgodności. Wybierz odpowiednie rozwiązanie z zakresu cyberbezpieczeństwa.

Dodaj swoje zasoby

Nasze rozwiązanie będzie monitorować Państwa stronę internetową przez całą dobę, 7 dni w tygodniu, i generować raporty dotyczące bezpieczeństwa oraz zgodności z przepisami w celu wykrywania cyberzagrożeń.

Pobierz raport dotyczący bezpieczeństwa

Nasze rozwiązanie będzie monitorować Państwa stronę internetową przez całą dobę, 7 dni w tygodniu, i generować raporty dotyczące bezpieczeństwa oraz zgodności z przepisami w celu wykrywania cyberzagrożeń.

Działania naprawcze w zakresie bezpieczeństwa

Proces usuwania luk w zabezpieczeniach to procedura, której celem jest naprawa lub zneutralizowanie wykrytych słabych punktów.

Wybierz region i język

Region
Język
Chcesz zobaczyć, jak działa CyberTested?
Zarezerwuj bezpłatną prezentację