
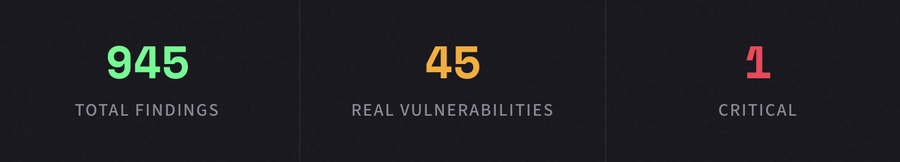
945 bevindingen. 900 waren ruis. 45 waren echt. 1 was kritiek. Dit is hoe AI-native codebeveiliging eruitziet.
Traditionele statische analysetools zijn gebouwd voor een wereld waarin mensen elke regel code schrijven. Ze vergelijken patronen met bekende kwetsbaarheidshandtekeningen, markeren honderden potentiële problemen en laten uw team het signaal van de ruis scheiden.
Dat model breekt af. Snel.
Met de opkomst van AI-ondersteunde ontwikkeling — wat de industrie is gaan noemen als "vibe coding" — wordt code sneller gegenereerd dan welk menselijk team dan ook handmatig kan beoordelen. Copilots, codegeneratoren en AI-agenten leveren functies in minuten die vroeger dagen kostten. De snelheid is buitengewoon. Maar het risico ook.
Omdat code die zichzelf schrijft nog steeds iemand nodig heeft die de wacht houdt.
De OpenClaw-scan
We richtten CyberTested Code op OpenClaw, een publiek beschikbare open-source codebase, om onze engine te stresstesten tegen een real-world project. Geen synthetische benchmarks. Geen handgeplukte repo's. Gewoon ruwe code, van begin tot eind geanalyseerd.
De resultaten vertelden een duidelijk verhaal: onze engine markeerde 945 bevindingen in de hele codebase. Daarvan was ongeveer 900 ruis — het soort low-confidence, contextloze meldingen die traditionele scanners bij duizenden uitspugen. De bevindingen die beveiligingsteams begraven in triagewerk en het vertrouwen in de tooling zelf ondermijnen.
Maar 45 van die bevindingen waren echte kwetsbaarheden. En één ervan was kritiek.
Kritieke bevinding Onze AI-engine identificeerde een kritieke kwetsbaarheid die traditionele scanners als schone code zouden hebben geclassificeerd. Het zag er syntactisch correct uit, doorstond linting en volgde veelvoorkomende patronen — maar de logica was exploiteerbaar.
Wat traditionele scanners missen
Dit is de ongemakkelijke waarheid over conventionele beveiligingstooling: het is gebouwd om te vangen wat het al kent. Regex-patronen, bekende CVE-handtekeningen, controles op afhankelijkheidsversies. Deze zijn noodzakelijk, maar niet voldoende — vooral wanneer AI-gegenereerde code nieuwe patronen introduceert die niet overeenkomen met een bestaande regelset.
Onze engine ving kwetsbaarheidsklassen die traditionele scanners consequent missen:
Authenticatie-omzeilingen
Logische paden waarbij authenticatiecontroles aanwezig maar structureel ineffectief waren — geldige middleware, verkeerde uitvoeringsvolgorde, exploiteerbare race conditions.
⚡
Bedrijfslogicafouten
Code die elke linter en scanner doorstaat, maar logische tegenstrijdigheden bevat die een aanvaller kan misbruiken om privileges te escaleren of de toestand te manipuleren.
🔗
Sessie-hijack-patronen
Subtiele zwakheden in sessiebeheer — voorspelbare tokens, onvoldoende invalidatie, onjuiste binding — die vensters creëren voor sessieovername.
Dit zijn de soorten bugs die eruitzien als schone code totdat ze dat niet meer zijn. Ze doorstaan codereview. Ze doorstaan CI. Ze worden naar productie verzonden. En ze wachten.
Drie scans. Één rapport. Volledige zichtbaarheid.
CyberTested Code is niet zomaar een scanner die aan uw pipeline is bevestigd. Het is een AI-native beveiligingsengine die van de grond af is gebouwd om code te begrijpen zoals een aanvaller dat doet — contextueel, holistisch en creatief.
Elke scan produceert een uniform rapport over drie afzonderlijke analysetypen, ontworpen om uw team volledig inzicht te geven in wat er daadwerkelijk gebeurt in uw codebase. Geen muur van meldingen. Geen spreadsheet vol CVE's. Een geprioriteerde, gecontextualiseerde beoordeling van echte risico's.
De verhouding tussen signaal en ruis is belangrijk. Als 900 van de 945 bevindingen ruis zijn, heb je geen grotere brandslang nodig — je hebt een filter nodig dat echt werkt. Dat is wat we hebben gebouwd.
Gebouwd voor het Vibe Coding-tijdperk
Als je bouwt met AI, lever je sneller dan ooit. Je code-reviewprocessen waren ontworpen voor ontwikkeling op menselijke snelheid. Je beveiligingstools waren ontworpen voor codebases die incrementeel groeien, niet exponentieel.
CyberTested Code is gebouwd voor deze nieuwe realiteit. Voor teams die snel bewegen en — met vertrouwen, niet op goed geluk — moeten weten wat er werkelijk schuilgaat in de code die ze uitleveren.
We vragen je niet om te vertragen. We vragen je om helder te zien terwijl je op volle snelheid beweegt.


