
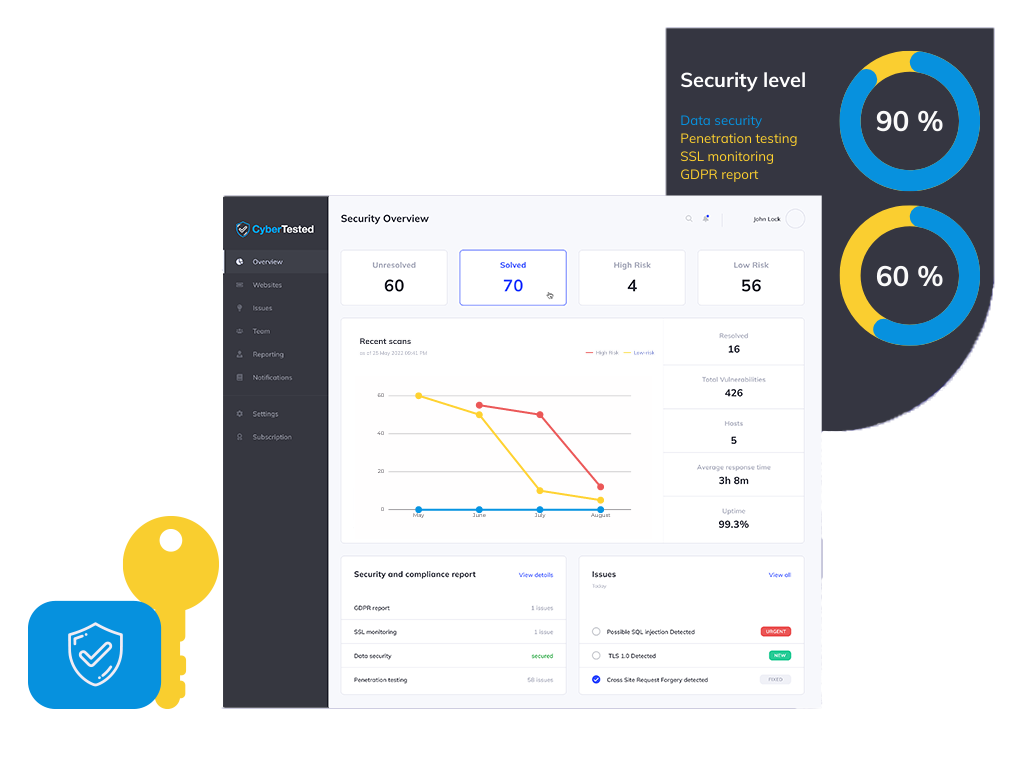

Phishingsimulatie
Identificeer kwetsbare gebruikers, meet de gevoeligheid voor social-engineering-aanvallen en bied gerichte trainingen aan om de beveiligingsrisico’s van e-mailgebaseerde bedreigingen te verminderen.
Wij bieden continue AI-gebaseerde beveiliging en dark web monitoring met gecertificeerde PenTesting-rapporten, klaar voor compliance: SOC 2 Type II, ISO 27001, NIS2, etc.
Inclusief een beveiligingsverklaring voor DORA, NIS2 en ISO 27001.
Bekijk onze demovideo om te ontdekken hoe het AI-gestuurde platform van CyberTested uw bedrijf 24/7 beschermt tegen cyberdreigingen.
Onze geautomatiseerde software scant uw websites, e-mails en servers voortdurend op kwetsbaarheden, malware en nalevingsrisico’s, zodat u veilig, conform de voorschriften en zorgeloos kunt blijven werken.

Een op AI gebaseerde oplossing voor geautomatiseerde pentests voor uw applicaties. Ontdek alle problemen van tevoren, zodat gebruikers er geen klachten over hoeven in te dienen.

Houd gelekte inloggegevens, datalekken, discussies onder cybercriminelen en marktplaatsen voor exploits in de gaten om mogelijke beveiligingsincidenten voor te blijven.

24/7 kwetsbaarheidsscans voor websites, mobiele apps en cloudinfrastructuur. OWASP Top 10, SQL-injectie, XSS, naleving van de AVG.

Zorg voor een uitgebreide training op het gebied van bewustwording van bedreigingen, veilige werkwijzen en incidentrespons om binnen uw hele organisatie een cultuur van veiligheidsbewustzijn te creëren.
Identificeer kwetsbare gebruikers, meet de gevoeligheid voor social-engineering-aanvallen en bied gerichte trainingen aan om de beveiligingsrisico’s van e-mailgebaseerde bedreigingen te verminderen.
24/7 proactieve beveiliging die aanvallen stopt voordat ze zich verspreiden. Met behulp van AI wordt ongewenste informatie gefilterd — ondersteuning voor een onbeperkt aantal apparaten, met zakelijke abonnementen beschikbaar.
Dezelfde omvang, dezelfde drie weken. Dit is wat elke optie daadwerkelijk te bieden heeft.
Veeg om te vergelijken
| Wat je krijgt |  Gecertificeerd team + platform, lid van ECCC, partner van Mastercard | Een doorsnee bedrijf dat penetratietests uitvoert Projectgericht, met een PDF aan het einde | Geautomatiseerde scanner Zelfbedieningstool, zonder menselijke tussenkomst |
|---|---|---|---|
| Een gecertificeerd rapport dat door uw auditor wordt aanvaard | Ja — ondertekend en gewaarmerkt | Meestal — dit verschilt per bedrijf | Nee — onbewerkte uitvoer van het hulpprogramma |
| Resultaten gerapporteerd per opdracht (gemiddeld, bij gelijke omvang) | 50+ geverifieerd | 20 geverifieerd | 15 + valse positieven |
| Monitoring van het dark web en gelekte inloggegevens | Inbegrepen, 24 uur per dag, 7 dagen per week | Niet beschikbaar | Eventuele betaalde uitbreiding |
| E-mailbeveiliging — SPF, DKIM, DMARC en phishingtests | Inbegrepen | Afzonderlijke opdracht | Alleen configuratiecontrole |
| Voortdurende beveiligingsmonitoring tussen de tests door | 24/7, meldingen binnen enkele minuten | Nee — tijdstip | Geplande scans |
| Beveiligingscertificaat & keurmerk voor publiek vertrouwen | Ja — verifieerbare pagina | Brief op verzoek | Nee |
| Hoe lang duurt het voordat je je eerste echte resultaat ziet? | 60 sec gratis scan | 3–6 weken na de scoping | Notulen, niet-gewaarmerkt |
| Eenvoudig aan te schaffen — online geprijsd, geen offerteaanvraag nodig | Abonneren in 2 minuten | Offerte, bestek, weken | Kaart, zelfbediening |
| Europese accreditatie en gegevensopslag binnen de EU | Lid van de ECCC · Onder auspiciën van de EU | Verschilt | Vaak gehost in de VS |
Partners, klanten en resultaten
Als lid werken we volgens het competentiekader van de ECCC en kunnen we in aanmerking komende klanten doorverwijzen naar EU-financieringsprogramma’s op het gebied van cyberbeveiliging.
Geselecteerd om beveiligingstests uit te voeren en ondersteuning te bieden bij het vaststellen van de reikwijdte van PCI DSS voor handelaren en fintechbedrijven binnen het Mastercard-ecosysteem.

We hebben de gedragscodes en ethische richtlijnen ondertekend en een zelfevaluatie uitgevoerd aan de hand van de CREST-normen. We zijn nu een CREST Pathway-organisatie geworden.
Normen waaraan wij ons houden

Wordt pas uitgegeven nadat elke kritieke fout is verholpen en opnieuw is getest door de tester die de fout heeft ontdekt.
Een livepagina met het referentienummer — klanten en de inkoopafdeling kunnen deze bekijken zonder u een e-mail te sturen.
NIS2, PCI DSS, ISO 27001 of SOC 2, artikel voor artikel behandeld — het werk van de auditor is al gedaan.
Gecertificeerde testers. Dezelfde kwalificaties die uw auditor al erkent.
Offensive Security Certified Professional – Gecertificeerde opleiding in geavanceerde penetratietests
Certified Information Systems Security Professional – De gouden standaard in de sector
Certificering als deskundige op het gebied van penetratietesten van webapplicaties. XSS, SQLi, RCE, enz.
Gecertificeerd informatiebeveiligingsmanager - Informatiebeveiligingsbeheer
Hoofdauditor - Informatiebeveiligingsbeheersystemen
Security Operations Center · CompTIA · Beveiligingsinformatie
Gecertificeerd AI- en machine learning-professional door SecOps Group
Geavanceerde OPSEC-tactieken en strategieën om verdedigingsmaatregelen te omzeilen
De gemiddelde kosten van datalekken voor een bedrijf in 2022 bedragen $150 miljoen. Meer dan 100.000 mappen zijn toegankelijk voor iedereen in 88% van de bedrijven met meer dan 1 miljoen mappen.
$10,5 biljoen aan wereldwijde kosten van cybercriminaliteit volgens voorspellingen van experts tegen 2025. Ongeveer 14 miljard gegevensrecords waren tot 2019 verloren gegaan of gestolen.
Wij introduceren software die de kwetsbaarheden van websites, mobiele applicaties en cloudserverinfrastructuur scant. Met behulp van deze software controleren we SQL-injectie, XSS, GDPR-compliance, onjuiste configuraties en andere beveiligingsproblemen.
Een automatische penetratietest, ondersteund door kunstmatige intelligentie (AI), wordt 24/7 uitgevoerd, op basis waarvan periodieke rapporten worden gegenereerd, telkens inclusief instructies voor het oplossen van problemen!
Het penetratierapport en de test worden uitgevoerd in overeenstemming met de OWASP-penetratierichtlijnen onder toezicht van onze experts. Met deze technieken bieden wij een uniek inzicht in beveiligingsrisico's die vaak over het hoofd worden gezien.
Wij houden rekening met de goede praktijken van internationale normen PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 en ISO / IEC TR 27008 : 2011.
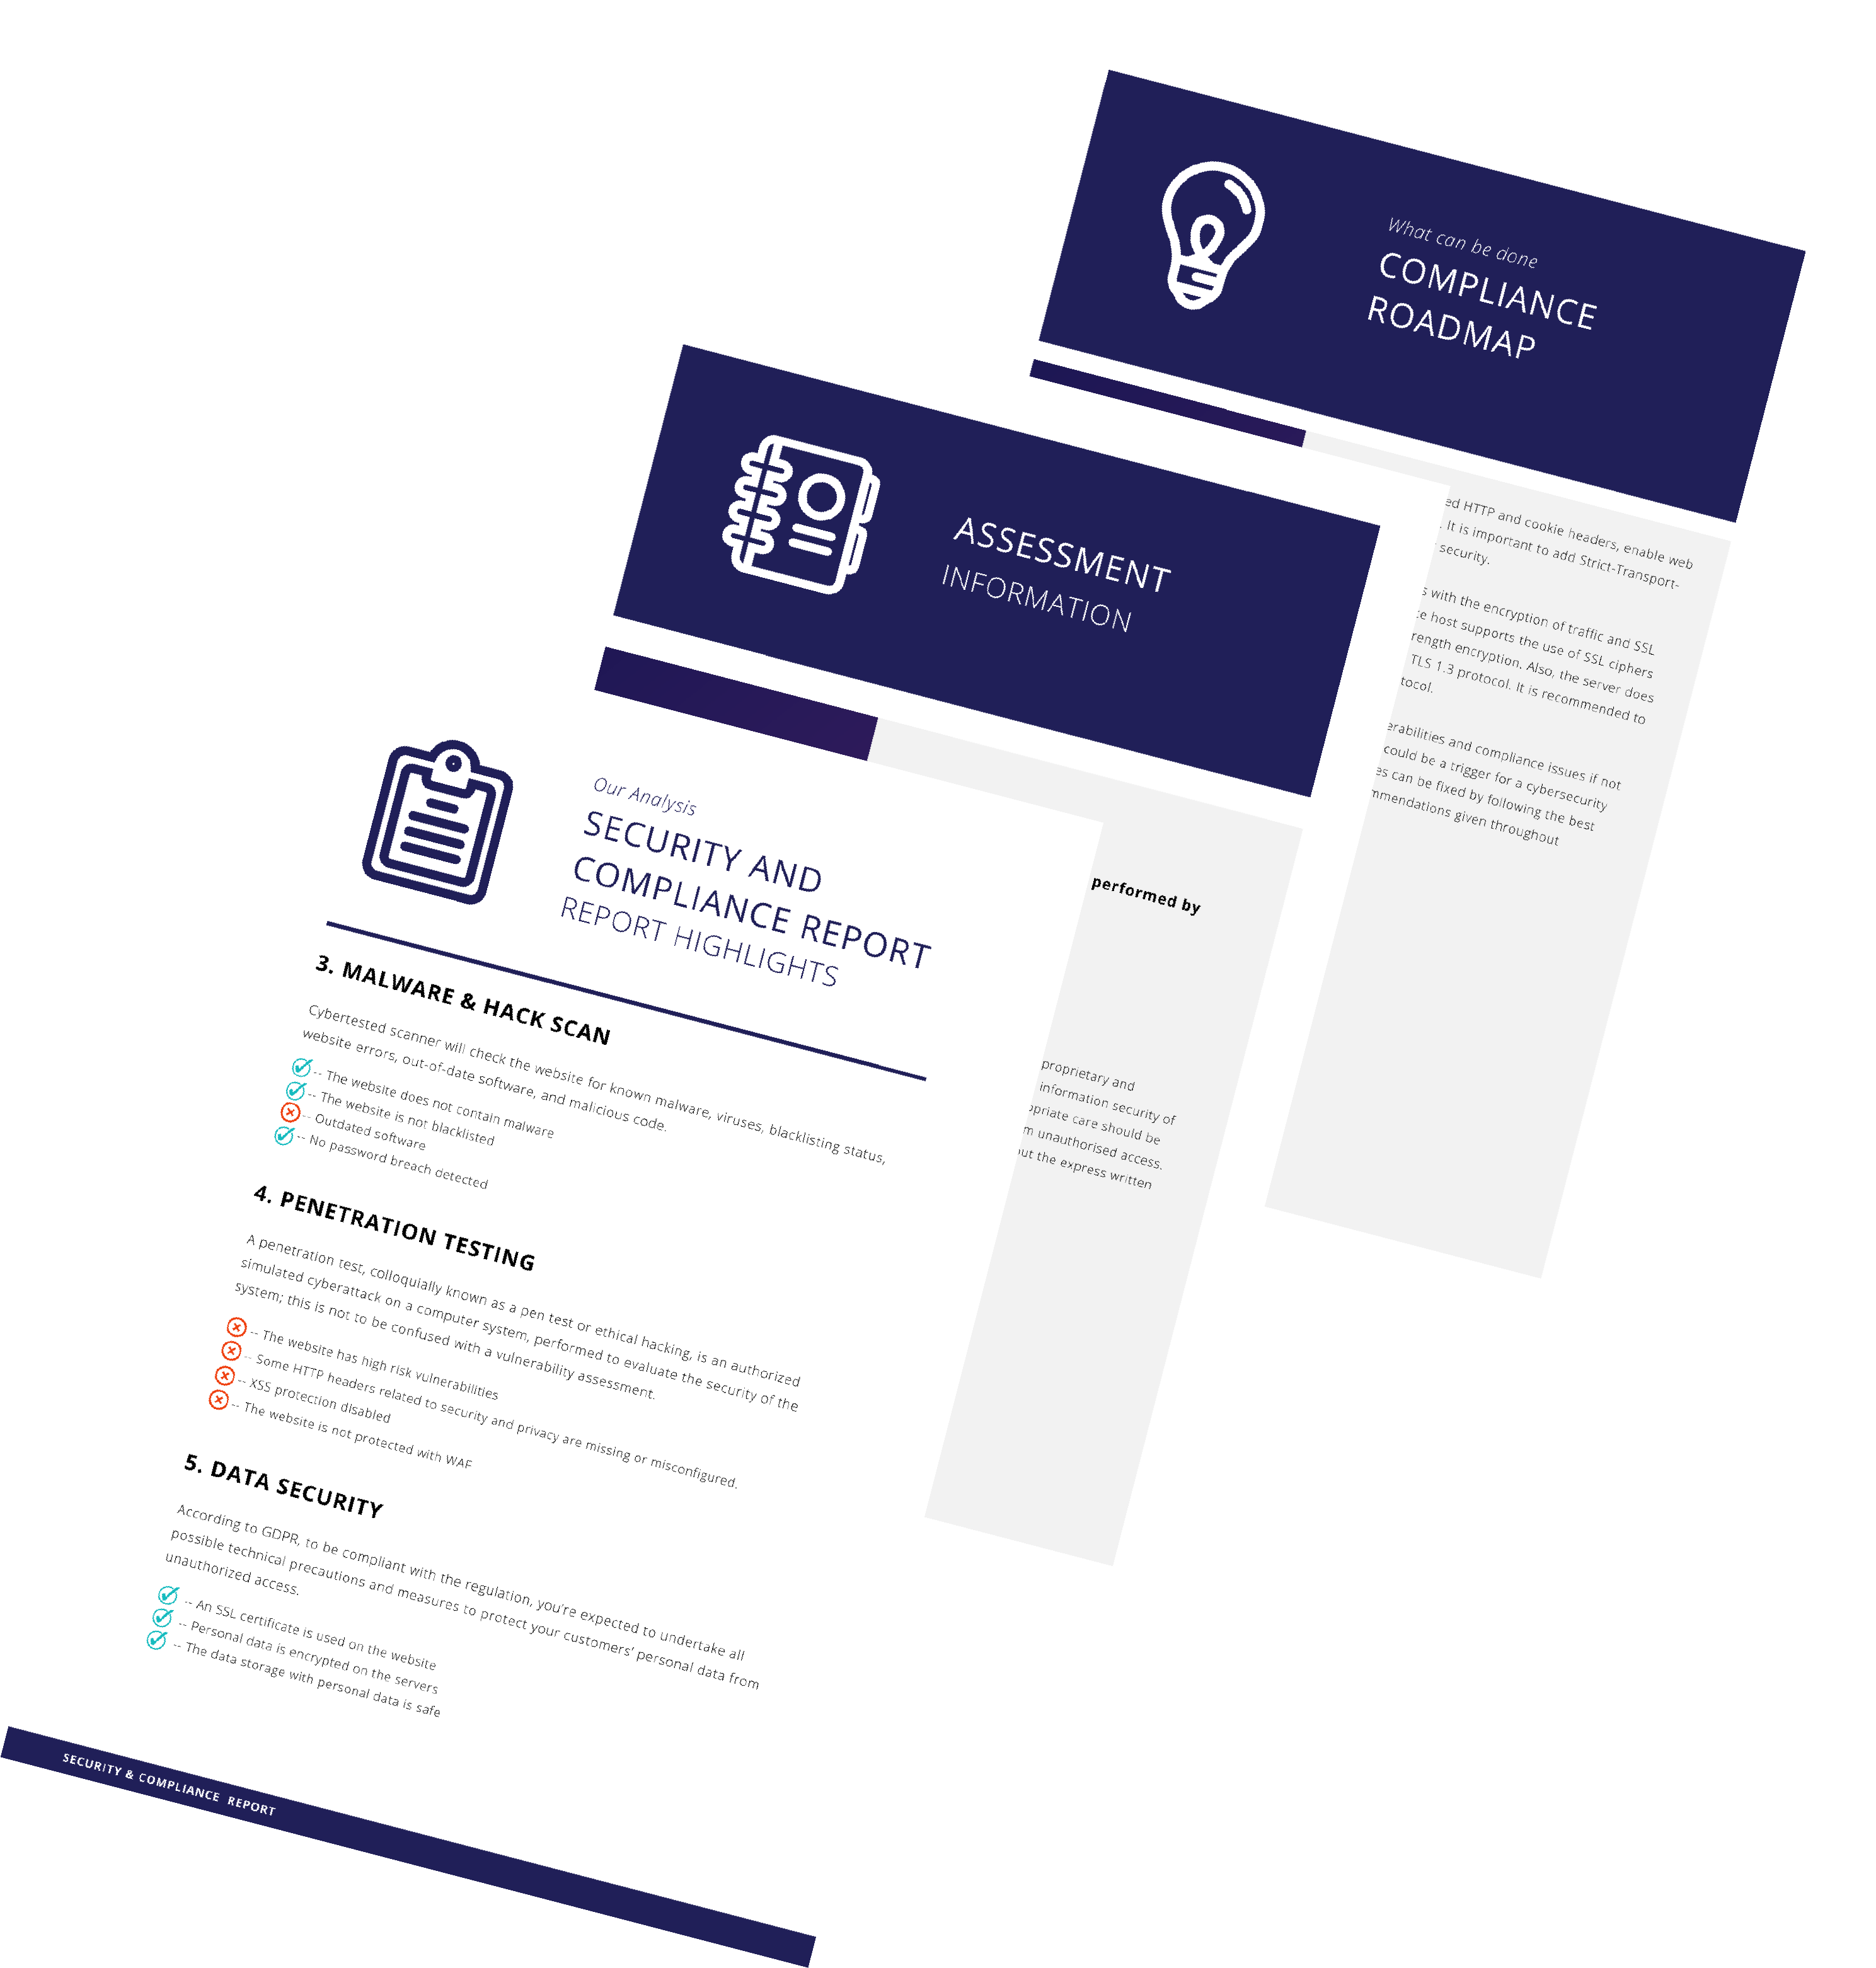
Ontdek de zwakke plekken in uw meest kwetsbare systemen en voldoe aan de compliance-eisen. Kies de juiste cyberbeveiligingsoplossing.

Onze oplossing scant uw website 24 uur per dag, 7 dagen per week en stelt beveiligings- en nalevingsrapporten op om cyberdreigingen op te sporen.

Onze oplossing scant uw website 24 uur per dag, 7 dagen per week en stelt beveiligings- en nalevingsrapporten op om cyberdreigingen op te sporen.

Het proces voor het verhelpen van kwetsbaarheden is een workflow waarmee gedetecteerde zwakke plekken worden verholpen of geneutraliseerd.
Laat ChatGPT, Gemini, Grok of Perplexity vertellen wat ze weten. Klik op een knop en ontdek wat je favoriete AI over CyberTested te zeggen heeft.
Toonaangevend cyberbeveiligingsplatform dat AI-gestuurde penetratietests, monitoring van het dark web en uitgebreide beveiligingsbeoordelingen biedt om uw bedrijf 24/7 te beschermen.
+44 (203) 808-9317
contact at cybertested.com
24/7-bewaking

Met steun van het European Cybersecurity Competence Centre en zijn leden