
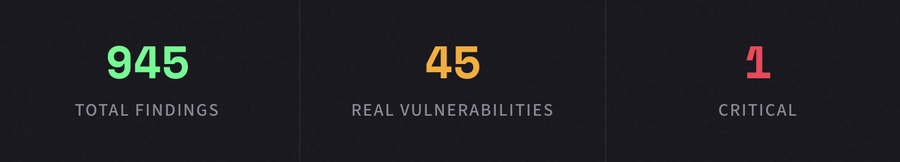
945 funn. 900 var støy. 45 var reelle. 1 var kritisk. Dette er hva AI-nativ kodesikkerhet ser ut som.
Tradisjonelle statiske analyseverktøy er bygget for en verden der mennesker skriver hver kodelinje. De mønstersammenligner mot kjente sårbarhetsignaturer, markerer potensielle problemer i hundrevis, og overlater til teamet ditt å skille signal fra støy.
Den modellen bryter sammen. Raskt.
Med fremveksten av AI-assistert utvikling — det bransjen har begynt å kalle "vibe coding" — genereres kode raskere enn noe menneskelig team kan gjennomgå manuelt. Kopiloter, kodegeneratorer og AI-agenter leverer funksjoner på minutter som tidligere tok dager. Hastigheten er ekstraordinær. Men det er også risikoen.
Fordi koden som skriver seg selv fortsatt trenger noen som passer på den.
OpenClaw-skanningen
Vi rettet CyberTested Code mot OpenClaw, en offentlig tilgjengelig åpen kildekode-kodebase, for å stresse-teste motoren vår mot et virkelig prosjekt. Ingen syntetiske referansemålinger. Ingen håndplukkede repoer. Bare rå kode, analysert fra ende til ende.
Resultatene fortalte en tydelig historie: motoren vår flagget 945 funn på tvers av hele kodebasen. Av disse var omtrent 900 støy — den typen lavtillits-, kontekstfrie varsler som tradisjonelle skannere spytter ut i tusenvis. Funnene som begraver sikkerhetsteam i sorteringsarbeid og undergraver tilliten til verktøyet i seg selv.
Men 45 av disse funnene var reelle sårbarheter. Og ett av dem var kritisk.
Kritisk funn AI-motoren vår identifiserte en kritisk sårbarhet som tradisjonelle skannere ville ha klassifisert som ren kode. Den så syntaktisk korrekt ut, bestod linting og fulgte vanlige mønstre — men logikken var utnyttbar.
Hva tradisjonelle skannere går glipp av
Her er den ubehagelige sannheten om konvensjonelle sikkerhetsverktøy: de er bygget for å fange det de allerede kjenner. Regex-mønstre, kjente CVE-signaturer, sjekker av avhengighetsversjoner. Disse er nødvendige, men de er ikke tilstrekkelige — særlig når AI-generert kode introduserer nye mønstre som ikke samsvarer med noe eksisterende regelsett.
Motoren vår fanget sårbarhetskategorier som tradisjonelle skannere konsekvent går glipp av:
Autentiseringsomgåelser
Logiske stier der autentiseringskontroller var til stede, men strukturelt ineffektive — gyldig mellomvare, feil kjøringsrekkefølge, utnyttbare løpstilstander.
⚡
Forretningslogikkfeil
Kode som passerer alle lintere og skannere, men inneholder logiske motsetninger som en angriper kan utnytte til å eskalere privilegier eller manipulere tilstand.
🔗
Sesjonskapring-mønstre
Subtile svakheter i sesjonshåndtering — forutsigbare token, utilstrekkelig ugyldiggjøring, feil binding — som skaper muligheter for sesjonsovertak.
Dette er den typen feil som ser ut som ren kode inntil de ikke gjør det. De består kodegjennomgang. De består CI. De leveres til produksjon. Og de venter.
Tre skanninger. Én rapport. Full synlighet.
CyberTested Code er ikke nok en skanner boltet på pipeline-en din. Det er en AI-nativ sikkerhetsmotor bygget fra grunnen av for å forstå kode slik en angriper gjør — kontekstuelt, helhetlig og kreativt.
Hver skanning produserer en samlet rapport på tvers av tre distinkte analysetyper, utformet for å gi teamet ditt full innsikt i hva som faktisk skjer i kodebasen din. Ikke en vegg av varsler. Ikke et regneark med CVE-er. En prioritert, kontekstualisert vurdering av reell risiko.
Signal-til-støy-forholdet er avgjørende. Når 900 av 945 funn er støy, trenger du ikke en større brannslange — du trenger et filter som faktisk fungerer. Det er det vi har bygget.
Bygget for vibe-kodingsæraen
Hvis du bygger med AI, leverer du raskere enn noensinne. Koderevisjonsprosessene dine ble utformet for utvikling i menneskelig tempo. Sikkerhetsverktøyene dine ble utformet for kodebaser som vokser gradvis, ikke eksponentielt.
CyberTested Code ble bygget for denne nye virkeligheten. For team som beveger seg raskt og trenger å vite — med sikkerhet, ikke gjetning — hva som faktisk lurer i koden de leverer.
Vi ber deg ikke om å bremse ned. Vi ber deg om å se klart mens du beveger deg i høy hastighet.


