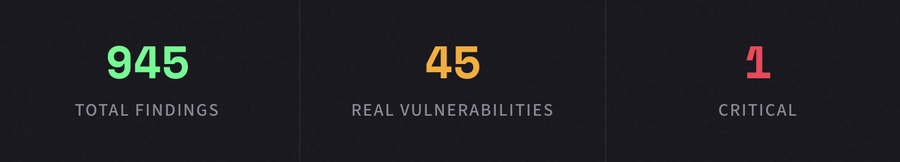
945 atklājumi. 900 no tiem bija viltus trauksmes. 45 bija reāli. 1 bija kritisks. Tā izskatās mākslīgā intelekta (AI) kodā integrēta drošība.
Tradicionālie statiskās analīzes rīki ir izstrādāti tādam scenārijam, kurā cilvēki raksta katru koda rindu. Tie salīdzina kodu ar zināmo ievainojamību raksturzīmēm, atzīmē simtiem potenciālo problēmu un atstāj jūsu komandai uzdevumu atšķirt būtisko no nebūtiskā.
Šis modelis sabrūk. Ātri.
Līdz ar mākslīgā intelekta atbalstītas izstrādes uzplaukumu — ko nozarē ir sākusi dēvēt par „vibe coding“ — kods tiek ģenerēts ātrāk, nekā jebkura cilvēku komanda spēj to pārbaudīt manuāli. Palīgi, koda ģeneratori un mākslīgā intelekta aģenti dažu minūšu laikā ievieš funkcijas, kuru izstrāde agrāk prasīja vairākas dienas. Ātrums ir neparasts. Taču tāds pats ir arī risks.
Jo pat kodam, kas rakstās pats, joprojām ir vajadzīgs kāds, kas to pieskata.
„OpenClaw“ skenēšana
Mēs izmantojām „CyberTested Code” rīku, lai pārbaudītu „OpenClaw” — publiski pieejamu atvērtā koda kodbāzi — un veiktu mūsu dzinēja stresa testu, izmantojot reālu projektu. Bez sintētiskiem testiem. Bez izvēlētiem repozitorijiem. Tikai neapstrādāts kods, kas analizēts no sākuma līdz galam.
Rezultāti liecināja par vienu skaidru faktu: mūsu rīks atklāja 945 problēmas visā kodā. No tām aptuveni 900 bija „troksnis” — tādi brīdinājumi ar zemu ticamības pakāpi un bez konteksta, kurus tradicionālie skeneri izspļauj tūkstošiem. Tieši šie rezultāti apgrūtina drošības komandu darbu ar kļūdu šķirošanu un grauj uzticību pašiem rīkiem.
Taču 45 no šiem atklājumiem bija reālas ievainojamības. Un viena no tām bija kritiska.
Kritisks atklājums: Mūsu mākslīgā intelekta dzinējs atklāja kritisku ievainojamību, ko tradicionālie skeneri būtu klasificējuši kā nevainīgu kodu. Sintaktiski tas izskatījās pareizi, izturēja linting pārbaudi un atbilda vispārpieņemtajiem paraugiem — taču tā loģika bija izmantojama ļaunprātīgi.
Ko nepamanītu tradicionālie skeneri
Lūk, nepatīkamā patiesība par tradicionālajiem drošības rīkiem: tie ir izstrādāti, lai atklātu to, kas tiem jau ir zināms. Regulāro izteiksmju modeļi, zināmās CVE parakstis, atkarību versiju pārbaudes. Tās ir nepieciešamas, taču nepietiekamas — it īpaši tad, ja mākslīgā intelekta ģenerētais kods ievieš jaunus modeļus, kas neatbilst nevienam esošajam noteikumu kopumam.
Mūsu dzinējs atklāja ievainojamību kategorijas, kuras tradicionālie skeneri pastāvīgi nepamanīja:
Autentifikācijas apiešanas
Loģiskie ceļi, kuros bija iekļautas autentifikācijas pārbaudes, taču tās bija strukturāli neefektīvas — derīga starpprogrammatūra, nepareiza izpildes secība, izmantojami sacensības apstākļi.
⚡
Biznesa loģikas trūkumi
Kods, kas iztur visus linteru un skeneru pārbaudes, taču satur loģiskas pretrunas, kuras uzbrucējs varētu izmantot, lai palielinātu savas privilēģijas vai manipulētu ar sistēmas stāvokli.
🔗
Sesijas pārņemšanas modeļi
Nelielas nepilnības sesiju pārvaldībā — paredzami identifikatori, nepietiekama derīguma atcelšana, nepareiza piesaistīšana — rada iespējas sesijas pārņemšanai.
Tās ir tādas kļūdas, kas izskatās kā nevainojams kods, līdz brīdim, kad vairs neizskatās tā. Tās iztur koda pārbaudi. Tās iztur nepārtraukto integrāciju (CI). Tās tiek ieviestas ražošanas vidē. Un tur tās gaida.
Trīs skenēšanas. Viens ziņojums. Pilnīga pārskatāmība.
„CyberTested Code“ nav vēl viens skeneris, kas pievienots jūsu darba plūsmai. Tas ir mākslīgā intelekta balstīts drošības dzinējs, kas izstrādāts no paša sākuma, lai izprastu kodu tāpat kā to dara uzbrucējs — kontekstuāli, vispusīgi un radoši.
Katra skenēšana ģenerē vienotu atskaiti, kas aptver trīs atšķirīgus analīzes veidus un ir izstrādāta, lai jūsu komandai nodrošinātu pilnīgu pārskatu par to, kas patiesībā notiek jūsu kodā. Tas nav brīdinājumu plūsmā. Tas nav CVE saraksts izklājlapā. Tas ir prioritizēts, kontekstā balstīts reālo risku novērtējums.
Svarīga ir signāla un trokšņa attiecība. Ja 900 no 945 atklājumiem ir troksnis, jums nav vajadzīgs vēl lielāks informācijas plūsmas avots — jums ir vajadzīgs filtrs, kas patiešām darbojas. Tieši to mēs esam izveidojuši.
Radīts „Vibe Coding“ laikmetam
Ja izmantojat mākslīgo intelektu, jūs izlaižat produktus ātrāk nekā jebkad agrāk. Jūsu koda pārskatīšanas procesi tika izstrādāti attīstībai cilvēka ātrumā. Jūsu drošības rīki tika izstrādāti kodbāzēm, kas aug pakāpeniski, nevis eksponenciāli.
„CyberTested Code” ir izstrādāts tieši šai jaunajai realitātei. Tas ir paredzēts komandām, kas strādā ātri un kurām ir nepieciešams pārliecinoši — nevis balstoties uz minējumiem — zināt, kas patiesībā slēpjas kodā, ko tās izlaiž.
Mēs nelūdzam jums samazināt ātrumu. Mēs lūdzam jums skaidri redzēt, pat braucot ar lielu ātrumu.

