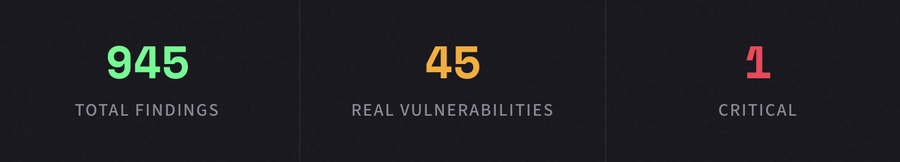
945 aptikimai. 900 iš jų buvo klaidingi. 45 buvo tikri. 1 buvo kritinis. Štai kaip atrodo dirbtinio intelekto pagrindu sukurto kodo saugumas.
Tradiciniai statinės analizės įrankiai sukurti pasauliui, kuriame kiekvieną kodo eilutę rašo žmonės. Jie lygina kodą su žinomų pažeidžiamumų požymiais, nurodo šimtus galimų problemų ir palieka jūsų komandai užduotį atskirti svarbią informaciją nuo nereikšmingos.
Tas modelis žlunga. Labai greitai.
Su dirbtinio intelekto (AI) pagalba vykdomos programavimo plėtros populiarėjimu – tai, ką pramonė pradėjo vadinti „vibe coding“ – kodas generuojamas greičiau, nei bet kuri žmonių komanda spėja jį peržiūrėti rankiniu būdu. „Copilotai“, kodo generatoriai ir AI agentai per kelias minutes pateikia funkcijas, kurių kūrimas anksčiau užtrukdavo kelias dienas. Šis tempas yra neįtikėtinas. Tačiau ne mažesnė yra ir rizika.
Nes net ir kodas, kuris kuriasi pats, vis tiek reikalauja, kad kas nors jį prižiūrėtų.
„OpenClaw“ skenavimas
Mes nukreipėme „CyberTested Code“ į „OpenClaw“ – viešai prieinamą atvirojo kodo bazę – siekdami atlikti mūsų variklio apkrovos testą realiomis projekto sąlygomis. Jokių sintetinių testų. Jokių atrinktų repozitorijų. Tiesiog neapdorotas kodas, išanalizuotas nuo pradžios iki pabaigos.
Rezultatai aiškiai parodė: mūsų variklis visoje kodų bazėje aptiko 945 radinius. Iš jų maždaug 900 buvo „triukšmas“ – tokie mažo patikimumo, konteksto neturintys įspėjimai, kuriuos tradiciniai skeneriai išmeta tūkstančiais. Būtent šie aptikimai užverčia saugumo komandas triage darbu ir menkina pasitikėjimą pačiais įrankiais.
Tačiau 45 iš tų nustatytų trūkumų buvo tikri pažeidžiamumai. O vienas iš jų buvo kritinis.
Kritinis radinys: Mūsų dirbtinio intelekto variklis aptiko kritinę pažeidžiamybę, kurią tradiciniai skeneriai būtų klasifikavę kaip „švarų“ kodą. Sintaksės požiūriu kodas atrodė teisingas, išlaikė lintingą ir atitiko įprastus šablonus, tačiau jo logika buvo pažeidžiama.
Ką praleidžia tradiciniai skaitytuvai
Štai nemaloni tiesa apie įprastas saugumo priemones: jos sukurtos tam, kad aptiktų tai, ką jau žino. Reguliariųjų išraiškų šablonai, žinomi CVE parašai, priklausomybių versijų patikrinimai. Tai būtina, tačiau nepakanka – ypač kai dirbtinio intelekto sukurtas kodas įveda naujus šablonus, kurie neatitinka nė vieno esamo taisyklių rinkinio.
Mūsų variklis aptiko pažeidžiamumo klases, kurias tradiciniai skeneriai nuolat praleidžia:
Autentifikavimo apeinimai
Loginiai keliai, kuriuose buvo įdiegtos autentiškumo patikros, tačiau jos buvo struktūriškai neveiksmingos — tinkama tarpinė programinė įranga, neteisinga vykdymo tvarka, išnaudojamos lenktynių sąlygos.
⚡
Verslo logikos trūkumai
Kodas, kuris atitinka visus linterių ir skenerių reikalavimus, tačiau jame yra loginių prieštaravimų, kuriais įsilaužėlis galėtų pasinaudoti siekdamas išplėsti savo teises arba manipuliuoti būseną.
🔗
Sesijos perėmimo modeliai
Nedideli sesijų tvarkymo trūkumai — nuspėjami žetonai, nepakankamas galiojimo panaikinimas, netinkamas susiejimas — sudaro galimybes perimti sesiją.
Tai yra tokios klaidos, kurios atrodo kaip tvarkingas kodas, kol paaiškėja, kad taip nėra. Jos praeina kodo peržiūrą. Jos praeina nuolatinę integraciją (CI). Jos patenka į gamybinę aplinką. Ir ten laukia.
Trys skenavimai. Viena ataskaita. Visapusiškas matomumas.
„CyberTested Code“ nėra dar vienas skeneris, pridedamas prie jūsų darbo eigos. Tai dirbtinio intelekto pagrindu veikiantis saugumo variklis, sukurtas nuo pat pradžių taip, kad suprastų kodą taip, kaip jį supranta įsilaužėlis – atsižvelgiant į kontekstą, visapusiškai ir kūrybiškai.
Kiekvieno skenavimo metu sukuriama vieninga ataskaita, apimanti tris skirtingus analizės tipus, skirta suteikti jūsų komandai išsamų vaizdą apie tai, kas iš tiesų vyksta jūsų kodų bazėje. Tai ne begalinė įspėjimų siena. Tai ne CVE duomenų lentelė. Tai – pagal prioritetus suskirstytas, kontekstualus tikrosios rizikos įvertinimas.
Svarbus yra signalo ir triukšmo santykis. Kai 900 iš 945 rezultatų yra triukšmas, jums nereikia didesnio duomenų srauto – jums reikia filtro, kuris iš tikrųjų veiktų. Būtent tokį ir sukūrėme.
Sukurta „Vibe Coding Era“ laikotarpiui
Jei kuriate naudodami dirbtinį intelektą, naujas versijas išleidžiate greičiau nei bet kada anksčiau. Jūsų kodo peržiūros procesai buvo sukurti atsižvelgiant į žmogaus tempą. Jūsų saugumo įrankiai buvo sukurti kodų bazėms, kurios auga palaipsniui, o ne eksponentiškai.
„CyberTested Code“ buvo sukurta būtent šiai naujai realybei. Skirta komandoms, kurios dirba sparčiai ir nori žinoti – remdamosi tikrumo, o ne spėlionių pagrindu – kas iš tiesų slypi jų išleidžiamame kode.
Mes neprašome jūsų sulėtinti greičio. Mes prašome jus aiškiai matyti, net ir važiuojant dideliu greičiu.

