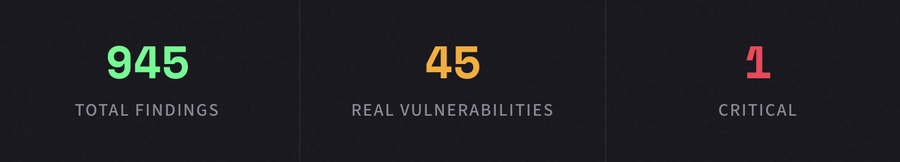
945 risultati. 900 erano falsi positivi. 45 erano reali. 1 era critico. Ecco come si presenta la sicurezza del codice nativo per l'IA.
Gli strumenti tradizionali di analisi statica sono stati concepiti per un mondo in cui ogni riga di codice viene scritta dall'uomo. Essi effettuano un confronto tra i modelli e le firme di vulnerabilità note, segnalano centinaia di potenziali problemi e lasciano al vostro team il compito di distinguere il segnale dal rumore.
Quel modello sta crollando. E in fretta.
Con l’affermarsi dello sviluppo assistito dall’intelligenza artificiale — ciò che nel settore si è iniziato a definire “vibe coding” — il codice viene generato a una velocità tale che nessun team umano riesce a revisionarlo manualmente. Copiloti, generatori di codice e agenti di intelligenza artificiale stanno rilasciando funzionalità in pochi minuti che prima richiedevano giorni. La velocità è straordinaria. Ma lo è anche il rischio.
Perché anche il codice che si scrive da solo ha comunque bisogno di qualcuno che gli guardi le spalle.
La scansione OpenClaw
Abbiamo utilizzato CyberTested Code su OpenClaw, un codice sorgente open source disponibile al pubblico, per sottoporre il nostro motore a uno stress test su un progetto reale. Nessun benchmark sintetico. Nessun repository selezionato ad hoc. Solo codice grezzo, analizzato dall’inizio alla fine.
I risultati hanno fornito un quadro chiaro: il nostro motore ha segnalato 945 risultati nell’intero codice sorgente. Di questi, circa 900 erano “rumore” — quel tipo di avvisi a bassa affidabilità e privi di contesto che gli scanner tradizionali generano a migliaia. Quei risultati che sommergono i team di sicurezza di lavoro di triage e minano la fiducia negli strumenti stessi.
Ma 45 di quelle vulnerabilità erano reali. E una di esse era critica.
Risultato critico: Il nostro motore di intelligenza artificiale ha individuato una vulnerabilità critica che gli scanner tradizionali avrebbero classificato come codice pulito. Il codice appariva sintatticamente corretto, superava i controlli di linting e seguiva i modelli comuni, ma la logica era vulnerabile.
Cosa sfuggono agli scanner tradizionali
Ecco la scomoda verità sugli strumenti di sicurezza convenzionali: sono progettati per individuare ciò che già conoscono. Pattern Regex, firme CVE note, controlli delle versioni delle dipendenze. Si tratta di elementi necessari, ma non sufficienti — soprattutto quando il codice generato dall’intelligenza artificiale introduce modelli inediti che non corrispondono ad alcun insieme di regole esistente.
Il nostro motore ha individuato classi di vulnerabilità che gli scanner tradizionali tendono sistematicamente a trascurare:
Elusione dell'autenticazione
Percorsi logici in cui erano presenti controlli di autenticazione ma che risultavano strutturalmente inefficaci: middleware valido, ordine di esecuzione errato, condizioni di competizione sfruttabili.
⚡
Errori nella logica di business
Codice che supera tutti i controlli di linter e scanner, ma che contiene contraddizioni logiche che un malintenzionato potrebbe sfruttare per ottenere privilegi più elevati o manipolare lo stato del sistema.
🔗
Modelli di dirottamento di sessione
Lievi vulnerabilità nella gestione delle sessioni — token prevedibili, invalidazione insufficiente, binding non corretto — che creano opportunità per il dirottamento delle sessioni.
Sono proprio quei tipi di bug che sembrano codice pulito finché non si rivelano tali. Superano la revisione del codice. Superano il CI. Vengono distribuiti in produzione. E lì restano in agguato.
Tre scansioni. Un unico rapporto. Visibilità completa.
CyberTested Code non è l'ennesimo scanner aggiunto alla vostra pipeline. È un motore di sicurezza basato sull'intelligenza artificiale, progettato da zero per comprendere il codice proprio come farebbe un hacker: in modo contestuale, olistico e creativo.
Ogni scansione genera un report unico che riunisce tre diversi tipi di analisi, pensato per offrire al tuo team una visibilità completa su ciò che sta realmente accadendo nel tuo codice. Non una valanga di avvisi. Non un foglio di calcolo pieno di CVE. Una valutazione contestualizzata e ordinata per priorità del rischio reale.
Il rapporto segnale-rumore è fondamentale. Quando 900 risultati su 945 sono rumore, non serve un flusso di dati più abbondante, ma un filtro che funzioni davvero. Ed è proprio quello che abbiamo realizzato.
Progettato per l'era della programmazione Vibe
Se sviluppi con l'IA, riesci a rilasciare i prodotti più velocemente che mai. I tuoi processi di revisione del codice sono stati progettati per uno sviluppo a velocità umana. I tuoi strumenti di sicurezza sono stati progettati per codebase che crescono in modo incrementale, non esponenziale.
CyberTested Code è stato creato proprio per questa nuova realtà. È pensato per i team che lavorano a ritmi serrati e hanno bisogno di sapere — con certezza, non a tentoni — cosa si nasconde realmente nel codice che stanno rilasciando.
Non ti stiamo chiedendo di rallentare. Ti stiamo chiedendo di vedere bene anche mentre vai veloce.

