
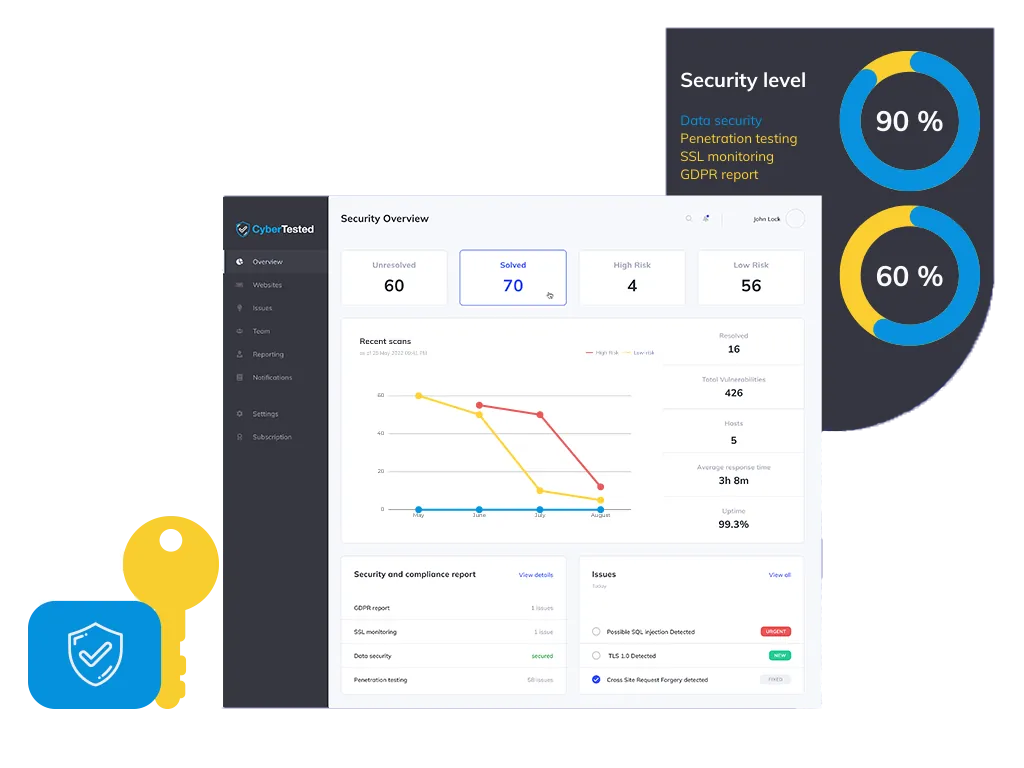

Adathalász Szimuláció
Azonosítsa a sebezhető felhasználókat, mérje fel a social engineering támadásokkal szembeni fogékonyságot, és nyújtson célzott képzést az e-mail alapú fenyegetésekből eredő biztonsági kockázatok csökkentésére.
Folyamatos MI-alapú biztonsági és dark web monitorozást nyújtunk, tanúsított PenTesting jelentésekkel, megfelelőségre készen: SOC 2 Type II, ISO 27001, NIS2 stb.
Biztonsági tanúsítást tartalmaz a DORA, NIS2 és ISO 27001 szabványokhoz.
Tekintse meg bemutató videónkat, és fedezze fel, hogyan védi a CyberTested MI-vezérelt platformja vállalkozását a kiberfenyegetésektől éjjel-nappal.
Automatizált szoftverünk folyamatosan átvizsgálja webhelyeit, e-mailjeit és szervereit sebezhetőségek, kártékony szoftverek és megfelelési kockázatok után – segítve, hogy biztonságban, megfelelőként és gondtalanul működjön.

AI-alapú automatizált penetrációtesztelési megoldás alkalmazásaihoz. Találja meg az összes problémát előre, mielőtt a felhasználók panaszkodnának rájuk.

Kövesse nyomon a kiszivárgott hitelesítő adatokat, adatvédelmi incidenseket, fenyegetési szereplők megbeszéléseit és exploit piactereket, hogy megelőzze a potenciális biztonsági incidenseket.

Éjjel-nappali sebezhetőség-vizsgálat webhelyekhez, mobilalkalmazásokhoz és felhőinfrastruktúrához. OWASP Top 10, SQL injekció, XSS, GDPR megfelelőség.

Átfogó képzést nyújtunk a fenyegetések felismerésével, biztonságos gyakorlatokkal és incidenskezeléssel kapcsolatban, hogy biztonsági tudatossági kultúrát alakítsunk ki szervezetén belül.
Azonosítsa a sebezhető felhasználókat, mérje fel a social engineering támadásokkal szembeni fogékonyságot, és nyújtson célzott képzést az e-mail alapú fenyegetésekből eredő biztonsági kockázatok csökkentésére.
24/7 proaktív védelem, amely még terjedés előtt megállítja a támadásokat. Az MI-támogatás kiszűri a zajt – korlátlan számú eszköz támogatott, vállalati csomagok elérhetők.
Ugyanaz a hatókör, ugyanaz a három hét. Íme, mit nyújt valójában mindkét lehetőség.
Csúsztasson az összehasonlításhoz
| Mit kap |  Tanúsított csapat + platform, ECCC-tag, Mastercard-partner | Átlagos penetrációsteszt-cég Projektalapu, PDF a végén | Automatizált szkenner Önkiszolgáló eszköz, emberek nélkül |
|---|---|---|---|
| Tanúsított jelentés, amelyet könyvvizsgálója elfogad | Igen — aláírva és hitelesítve | Általában — cégenként változó | Nem — nyers eszközkimenet |
| Megállapítások megbízásonként (átlag, azonos hatókör) | 50+ ellenőrzött | 20 ellenőrzött | 15 + hamis pozitívok |
| Dark web- és kiszivárgott hitelesítőadat-figyelés | Belefoglalva, 24/7 | Nem elérhető | Fizetős kiegészítő, ha van |
| E-mail-biztonság — SPF, DKIM, DMARC és adathalász-tesztek | Belefoglalva | Külön megbízás | Csak konfigurációellenőrzés |
| Folyamatos biztonsági felügyelet a tesztek között | 24/7, figyelmeztetések perceken belül | Nem — időpont | Ütemezett vizsgálatok |
| Biztonsági tanúsítvány és nyilvános bizalmi pecsét | Igen — ellenőrizhető oldal | Levél kérésre | Nem |
| Az első valódi eredményig eltelt idő | 60 mp ingyenes vizsgálat | 3–6 héttel a hatókör meghatározása után | Percek, nem ellenőrzött |
| Könnyen megvásárolható – árak online, ajánlatkérés nélkül | Feliratkozás 2 perc alatt | Árajánlat, SoW, hetek | Kártya, önkiszolgáló |
| Európai akkreditáció és EU adattárolás | ECCC-tag · EU-ban tárolt | Változó | Gyakran az USA-ban tárolt |
Partnerek, ügyfelek és eredmények
Tagként az ECCC kompetenciakereteinek megfelelően dolgozunk, és az arra jogosult ügyfeleket EU kiberbiztonsági finanszírozási programok felé irányíthatjuk.
Kiválasztva biztonsági tesztelési és PCI DSS hatókör-meghatározási támogatás nyújtására a Mastercard ökoszisztémájában működő kereskedők és fintech vállalatok számára.
Aláírtuk a Magatartási és Etikai Kódexeket, és önértékelést végeztünk a CREST szabványaival szemben. CREST Pathway szervezetté váltunk.
Szabványok, amelyek szerint dolgozunk

Csak akkor kerül kiállításra, ha minden kritikus megállapítást kijavítottak és a megtaláló tesztelő újra ellenőrizte.
Egy élő oldal a hivatkozási számon – az ügyfelek és a beszerzők e-mail küldése nélkül ellenőrizhetik.
NIS2, PCI DSS, ISO 27001 vagy SOC 2, cikkenként hivatkozva – az auditor munkája már elvégzett.
Minősített tesztelők. Ugyanazok a tanúsítványok, amelyeket az auditora már ismer.
Offensive Security Certified Professional - Haladó behatolástesztelési tanúsítvány
Certified Information Systems Security Professional – Az iparági aranyszabvány
Szakértő webalkalmazás penetrációs tesztelői tanúsítvány. XSS, SQLi, RCE stb.
Certified Information Security Manager - Információbiztonsági menedzsment
Vezető auditor – Információbiztonsági irányítási rendszerek
Biztonsági Műveleti Központ · CompTIA · Biztonsági Információk
Tanúsított AI Gépi Tanulási Szakember a SecOps Group által
Fejlett OPSEC taktikák és védelmi megkerülési stratégiák
Az adatszivárgások átlagos költsége vállalatonként 2022-ben 150 millió dollár volt. A mappák több mint 100 000 könyvtára mindenki számára elérhető az 1 milliónál több mappával rendelkező vállalatok 88%-ában.
10,5 billió dollár a kiberbűnözés globális költsége a szakértők 2025-re vonatkozó előrejelzései szerint. Mintegy 14 milliárd adatrekordot veszítettek el vagy loptak el 2019-ig.
Olyan szoftvert mutatunk be, amely webhelyek, mobilalkalmazások és felhőszerver-eszközök sérülékenységeit vizsgálja. E szoftver segítségével ellenőrizzük az SQL-injekciót, az XSS-t, a GDPR-megfelelőséget, a hibás konfigurációkat és egyéb biztonsági problémákat.
Automatikus penetrációs tesztet végzünk mesterséges intelligencia (MI) támogatásával, éjjel-nappal, amelynek alapján rendszeres jelentések készülnek, minden alkalommal hibajavítási utasításokkal!
A penetrációs jelentést és tesztet az OWASP penetrációs irányelvek szerint, szakértőink felügyelete alatt végezzük el. Ezekkel a technikákkal egyedi betekintést nyújtunk a gyakran figyelmen kívül hagyott biztonsági kockázatokba.
Figyelembe vesszük a PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 és ISO / IEC TR 27008 : 2011 nemzetközi szabványok bevált gyakorlatait.
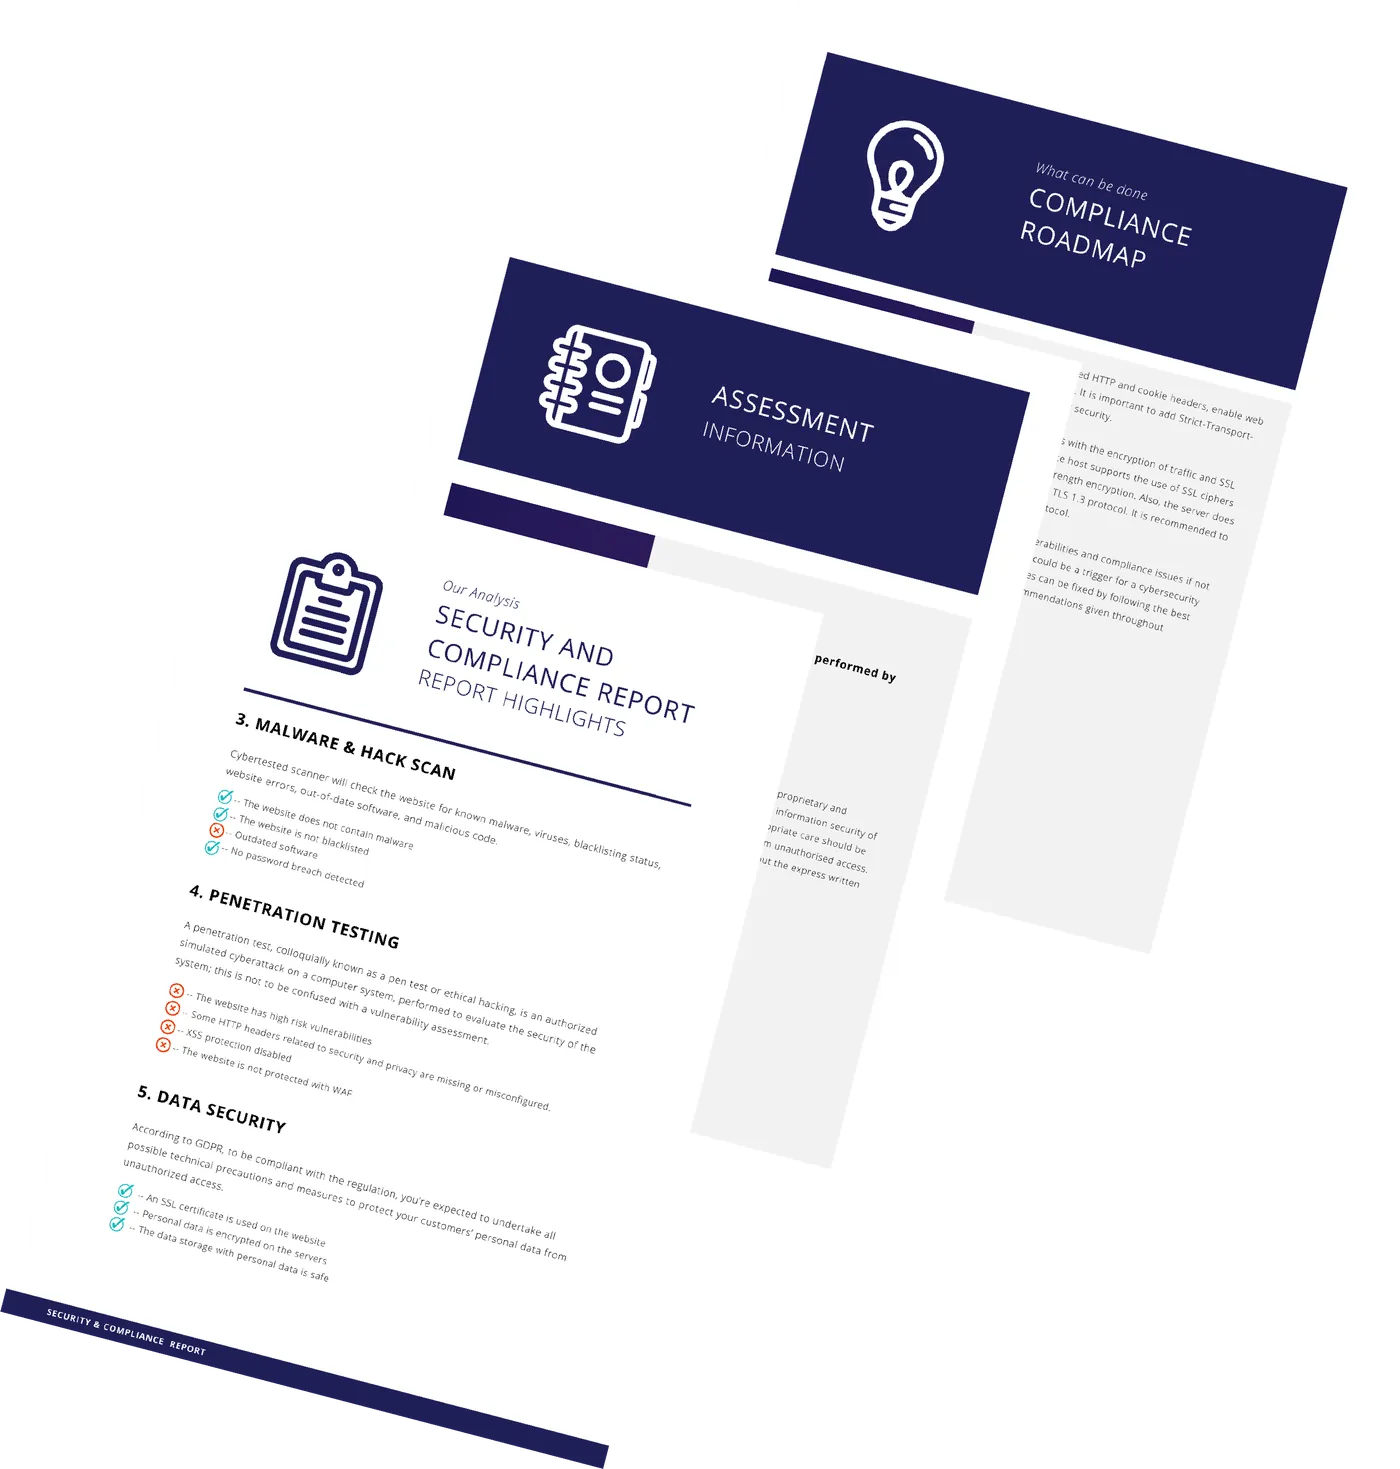
Fedezze fel a legkitettebb rendszereiben rejlő gyengeségeket, és feleljen meg a megfelelőségi követelményeknek. Válassza ki a megfelelő kiberbiztonsági megoldást.

Megoldásunk 24/7-ben figyeli weboldalát, és biztonsági, valamint megfelelőségi jelentéseket készít a kiberfenyegetések azonosítása érdekében.

Megoldásunk 24/7-ben figyeli weboldalát, és biztonsági, valamint megfelelőségi jelentéseket készít a kiberfenyegetések azonosítása érdekében.

A sebezhetőség-elhárítási folyamat egy olyan munkafolyamat, amely kijavítja vagy semlegesíti az észlelt gyengeségeket.
Kérje meg a ChatGPT-t, a Geminit, a Grokot vagy a Perplexityt, hogy ossza meg, amit tudnak. Kattintson egy gombra, és nézze meg, mit mond kedvenc AI-ja a CyberTested-ről.
Vezető kiberbiztonsági platform, amely AI-alapú penetrációs teszteléssel, dark web megfigyeléssel és átfogó biztonsági értékelésekkel védi vállalkozását a nap 24 órájában.
+44 (203) 808-9317
contact at cybertested.com
24/7 felügyelet
Az Európai Kiberbiztonsági Kompetenciaközpont és tagjai támogatásával