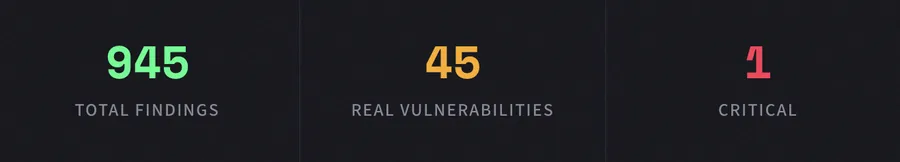
945 megállapítás. 900 zaj volt. 45 valós. 1 kritikus. Így néz ki az AI-natív kódbiztonsági megoldás.
A hagyományos statikus elemzőeszközöket egy olyan világra tervezték, amelyben az emberek írnak meg minden egyes kódsort. Ismert sebezhetőségi minták alapján végeznek egyezésvizsgálatot, több száz potenciális problémát jelölnek meg, és a csapatodra hagyják, hogy kiszűrje a valódi figyelmeztetéseket a zajból.
Ez a modell összeomlik. Gyorsan.
Az MI által támogatott fejlesztés térnyerésével — amit az iparág egyre inkább „vibe codingnak” nevez — a kód gyorsabban készül, mint ahogy bármely emberi csapat kézzel át tudná nézni. A copilotok, kódgenerátorok és MI-ügynökök percek alatt szállítanak olyan funkciókat, amelyek korábban napokig tartottak. A sebesség rendkívüli. De ugyanígy a kockázat is.
Mert a kód, amely önmagát írja, még mindig szükségét érzi valakinek, aki vigyáz rá.
Az OpenClaw Scan
A CyberTested Code-ot az OpenClaw-ra irányítottuk – egy nyilvánosan elérhető nyílt forráskódú kódbázisra –, hogy motorunkat egy valós projekten teszteljük le. Nem szintetikus benchmarkok. Nem gondosan válogatott repók. Csak nyers kód, elejétől végéig elemezve.
Az eredmények egyértelmű képet festettek: motorunk összesen 945 megállapítást jelzett az egész kódbázisban. Ezek közül körülbelül 900 zaj volt — az alacsony megbízhatóságú, kontextus nélküli riasztások típusa, amelyeket a hagyományos szkennerek ezrével produkálnak. Ezek azok a megállapítások, amelyek a biztonsági csapatokat a triage-munkában temetik el, és aláássák az eszközökbe vetett bizalmat.
De ebből a 45 találat valós sebezhetőség volt. És az egyik kritikus volt.
Kritikus Megállapítás AI motorunk azonosított egy kritikus sebezhetőséget, amelyet a hagyományos szkennerek tiszta kódként minősítettek volna. Szintaktikailag helyesnek tűnt, átment a lintelésen, és általános mintákat követett — de a logika kihasználható volt.
Mit hagynak ki a hagyományos szkennerek
Íme a hagyományos biztonsági eszközökkel kapcsolatos kellemetlen igazság: arra tervezték őket, hogy azt fogják el, amit már ismernek. Regex-minták, ismert CVE-aláírások, függőségi verzióellenőrzések. Ezek szükségesek, de nem elegendők – különösen akkor, amikor az MI által generált kód olyan új mintákat vezet be, amelyek nem illeszkednek egyetlen meglévő szabálykészlethez sem.
Motorunk olyan sebezhetőségi osztályokat fedez fel, amelyeket a hagyományos szkennerek rendszeresen kihagynak:
Hitelesítési megkerülések
Logikai útvonalak, ahol az autentikációs ellenőrzések jelen voltak, de strukturálisan hatástalanok voltak – érvényes köztes szoftver, helytelen végrehajtási sorrend, kihasználható versenyhelyzetek.
⚡
Üzleti logikai hibák
Olyan kód, amely minden lintert és szkennerт átmegy, mégis logikai ellentmondásokat tartalmaz, amelyeket egy támadó jogosultságok megszerzésére vagy állapot manipulálására használhat ki.
🔗
Munkamenet-eltérítési minták
A munkamenet-kezelés apró gyengeségei — kiszámítható tokenek, elégtelen érvénytelenítés, nem megfelelő kötés —, amelyek lehetőséget teremtenek a munkamenet-átvételre.
Ezek azok a hibák, amelyek tiszta kódnak tűnnek – egészen addig, amíg nem azok. Átmennek a kód-ellenőrzésen. Átmennek a CI-n. Kiszállítják őket élesbe. És várnak.
Három vizsgálat. Egy jelentés. Teljes átláthatóság.
A CyberTested Code nem egy újabb, a fejlesztési folyamatodra ráakasztott szkenner. Ez egy AI-natív biztonsági motor, amelyet az alapoktól építettünk fel azzal a céllal, hogy úgy értse meg a kódot, ahogy egy támadó teszi — kontextuálisan, holisztikusan és kreatívan.
Minden vizsgálat egy egységes jelentést állít elő háromféle különböző elemzéstípus alapján, amelyet azért terveztünk, hogy csapatod teljes rálátást kapjon arra, mi is történik valójában a kódbázisban. Nem riasztások tengere. Nem CVE-k táblázata. Valós kockázatok rangsorolt, kontextusba helyezett értékelése.
A jel-zaj arány számít. Ha 945 találatból 900 zaj, nem egy nagyobb tömlőre van szükséged — hanem egy szűrőre, amely tényleg működik. Ezt építettük meg.
A Vibe Coding korszakára tervezve
Ha mesterséges intelligenciával fejlesztesz, gyorsabban szállítasz, mint valaha. A kódfelülvizsgálati folyamataid emberi sebességű fejlesztésre lettek tervezve. A biztonsági eszközeid fokozatosan, nem exponenciálisan növekvő kódbázisokra lettek kialakítva.
A CyberTested Code ezt az új valóságot tartja szem előtt. Olyan csapatoknak, amelyek gyorsan haladnak, és tudni akarják — magabiztosan, nem találgatva —, mi rejtőzik valójában a szállított kódban.
Nem azt kérjük, hogy lassíts. Azt kérjük, hogy láss tisztán, miközben teljes sebességgel haladsz.