
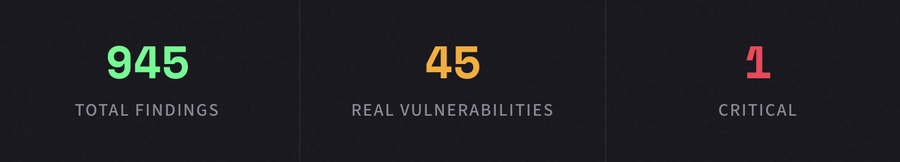
945 nalaza. 900 je bila buka. 45 je bilo stvarnih. 1 je bio kritičan. Ovako izgleda AI-nativna sigurnost koda.
Tradicionalni alati za statičku analizu izgrađeni su za svijet u kojem ljudi pišu svaki redak koda. Uspoređuju uzorke s poznatim potpisima ranjivosti, označavaju potencijalne probleme u stotinama i prepuštaju vašem timu da razluči signal od buke.
Taj model se raspada. Brzo.
S porastom AI-potpomognutog razvoja — onoga što industrija počinje nazivati "vibe codingom" — kod se generira brže nego što ga ikakav ljudski tim može ručno pregledati. Kopiloti, generatori koda i AI agenti isporučuju funkcionalnosti u minutama koje su nekad trajale danima. Brzina je izvanredna. Ali i rizik.
Jer kod koji sam sebe piše i dalje treba nekoga tko mu čuva leđa.
OpenClaw skeniranje
Usmjerili smo CyberTested Code na OpenClaw, javno dostupnu bazu koda otvorenog koda, kako bismo stresno testirali naš engine na stvarnom projektu. Bez sintetičkih mjerila. Bez ručno odabranih repozitorija. Samo sirovi kod, analiziran od početka do kraja.
Rezultati su ispričali jasnu priču: naš engine označio je 945 nalaza u cijeloj bazi koda. Od toga, otprilike 900 je bilo buke — vrsta upozorenja niskog povjerenja bez konteksta koje tradicionalni skeneri izbacuju u tisućama. Nalazi koji zatrpavaju sigurnosne timove trijaže i narušavaju povjerenje u same alate.
Ali 45 od tih nalaza bile su stvarne ranjivosti. I jedna od njih bila je kritična.
Kritičan nalaz Naš AI engine identificirao je kritičnu ranjivost koju bi tradicionalni skeneri klasificirali kao čist kod. Sintaktički je izgledao ispravno, prošao je lintanje i slijedio uobičajene uzorke — ali logika je bila iskoristiva.
Što tradicionalni skeneri propuštaju
Evo neugodne istine o konvencionalnim sigurnosnim alatima: izgrađeni su da hvataju ono što već znaju. Regex uzorci, poznati CVE potpisi, provjere verzija ovisnosti. To je potrebno, ali nije dovoljno — posebno kada AI-generirani kod uvodi nove uzorke koji ne odgovaraju nijednom postojećem skupu pravila.
Naš engine uhvatio je klase ranjivosti koje tradicionalni skeneri dosljedno propuštaju:
Zaobilaženja autentifikacije
Logičke putanje gdje su provjere autentifikacije bile prisutne, ali strukturalno neučinkovite — valjani middleware, pogrešan redoslijed izvršavanja, iskoristivi race conditions.
⚡
Greške u poslovnoj logici
Kod koji prolazi svaki linter i skener, ali sadrži logičke proturječnosti koje napadač može iskoristiti za eskalaciju privilegija ili manipulaciju stanjem.
🔗
Obrasci otmice sesije
Suptilne slabosti u upravljanju sesijama — predvidivi tokeni, nedovoljna invalidacija, nepravilno vezivanje — koje stvaraju prozore za preuzimanje sesije.
To su vrste grešaka koje izgledaju kao čist kod sve dok to nisu. Prolaze pregled koda. Prolaze CI. Šalju se u produkciju. I čekaju.
Tri skeniranja. Jedno izvješće. Potpuna vidljivost.
CyberTested Code nije još jedan skener pričvršćen na vaš pipeline. To je AI-nativni sigurnosni engine izgrađen od temelja kako bi razumio kod onako kako to čini napadač — kontekstualno, holistički i kreativno.
Svako skeniranje proizvodi objedinjeno izvješće koje obuhvaća tri različite vrste analize, osmišljeno kako bi vašem timu pružilo potpunu vidljivost u ono što se zaista događa u vašem kodu. Ne zid upozorenja. Ne proračunska tablica CVE-ova. Prioritizirano, kontekstualizirano procjena stvarnog rizika.
Omjer signala i šuma je važan. Kada je 900 od 945 nalaza šum, ne trebate veće crijevo za vodu — trebate filter koji zaista radi. To smo mi izgradili.
Izgrađeno za eru Vibe Kodiranja
Ako gradite uz pomoć umjetne inteligencije, isporučujete brže nego ikad. Vaši procesi pregleda koda dizajnirani su za razvoj brzinom čovjeka. Vaši sigurnosni alati dizajnirani su za baze koda koje rastu postupno, a ne eksponencijalno.
CyberTested Code izgrađen je za ovu novu stvarnost. Za timove koji se brzo kreću i trebaju znati — s pouzdanošću, a ne nagađanjem — što se zaista skriva u kodu koji isporučuju.
Ne tražimo od vas da usporite. Tražimo od vas da jasno vidite dok se krećete punom brzinom.


