
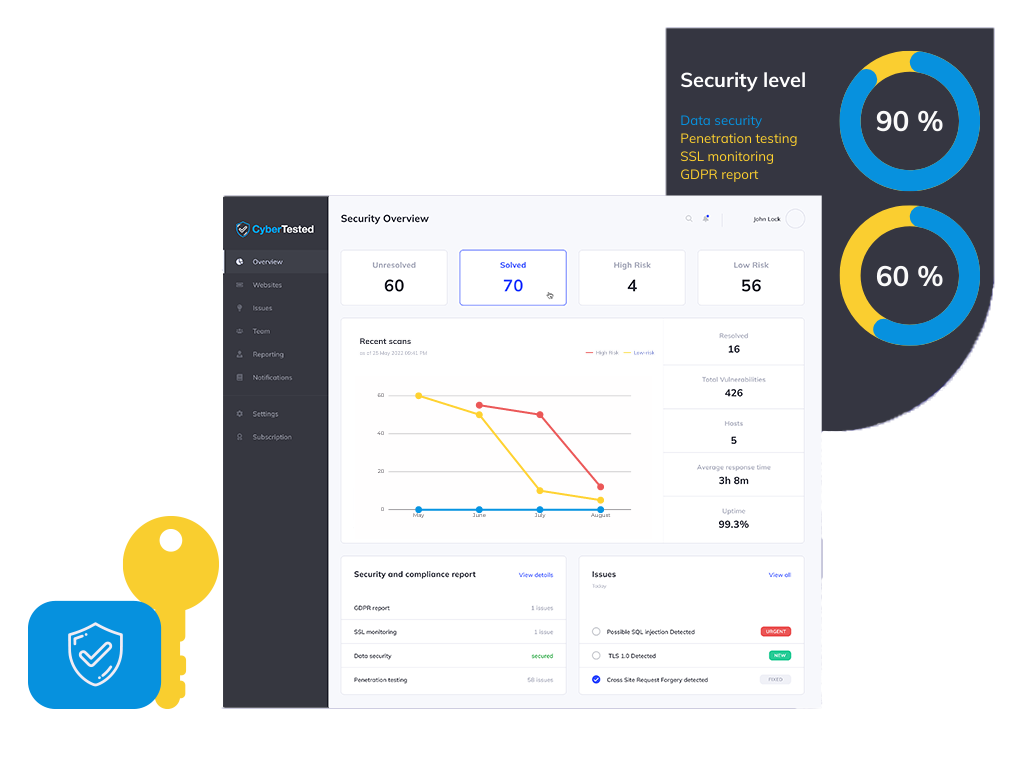

Simulacija phishinga
Identificirajte ranjive korisnike, izmjerite podložnost društvenom inženjeringu i osigurajte ciljanu obuku za smanjenje sigurnosnih rizika od prijetnji putem e-pošte.
Pružamo kontinuirano AI-zasnovano sigurnosno i dark web praćenje s certificiranim PenTesting izvješćima, spremnim za usklađenost: SOC 2 Type II, ISO 27001, NIS2, itd.
Uključuje sigurnosnu potvrdu za DORA, NIS2 i ISO 27001.
Pogledajte naš demo video i otkrijte kako AI-pokretana platforma CyberTested štiti vaše poslovanje od kibernetičkih prijetnji 24/7.
Naš automatizirani softver neprestano skenira vaše web-stranice, e-poštu i poslužitelje u potrazi za ranjivostima, zlonamjernim softverom i rizicima usklađenosti – pomažući vam da ostanete sigurni, usklađeni i bez briga.

Automatsko rješenje za penetracijsko testiranje temeljeno na umjetnoj inteligenciji za vaše aplikacije. Otkrijte sve probleme unaprijed umjesto da se korisnici žale na njih.

Pratite procurjele vjerodajnice, curenje podataka, rasprave prijetilaca i tržišta eksploata, kako biste ostali ispred potencijalnih sigurnosnih incidenata.

24/7 skeniranje ranjivosti za web stranice, mobilne aplikacije i cloud infrastrukturu. OWASP Top 10, SQL injekcija, XSS, usklađenost s GDPR-om.

Osigurajte sveobuhvatnu obuku o svijesti o prijetnjama, sigurnim praksama i odgovoru na incidente kako biste izgradili kulturu osjetljivu na sigurnost u cijeloj organizaciji.
Identificirajte ranjive korisnike, izmjerite podložnost društvenom inženjeringu i osigurajte ciljanu obuku za smanjenje sigurnosnih rizika od prijetnji putem e-pošte.
Proaktivne obrane dostupne 24/7 koje zaustavljaju napade prije nego što se prošire. AI podrška filtrira šum — podržani su neograničeni uređaji, dostupni su i poslovni planovi.
Isti opseg, iste tri sedmice. Evo što svaka opcija zapravo pruža.
Povuci za usporedbu
| Što dobivate |  Certificirani tim + platforma, član ECCC-a, partner Mastercard | Prosječna pentest tvrtka Zasnovan na projektu, PDF na kraju | Automatski skener Alat za samoposluživanje, bez ljudi |
|---|---|---|---|
| Certificirano izvješće koje vaš revizor prihvaća | Da — potpisano i ovjereno | Obično — ovisi o tvrtki | Ne — sirovi izlaz alata |
| Nalazi su izviješteni po angažmanu (prosječno, isti opseg) | 50+ potvrđeno | 20 potvrđeno | 15 + lažno pozitivni |
| Praćenje dark weba i procurjelih vjerodajnica | Uključeno, 24/7 | Ne nudi se | Platni dodatak, ako postoji |
| Sigurnost e-pošte — SPF, DKIM, DMARC i testovi phishinga | Uključeno | Odvojeno angažiranje | Provjera konfiguracije samo |
| Kontinuirano praćenje sigurnosti između testova | 24/7, obavijesti u minutama | Ne — trenutak u vremenu | Zakazana skeniranja |
| Potvrda sigurnosti i pečat javnog povjerenja | Da — provjerljiva stranica | Pismo na zahtjev | Ne |
| Vrijeme za vaš prvi stvarni rezultat | 60 sekundi besplatno skeniranje | 3–6 tjedana nakon čišćenja crijeva | Zapisnik, neoveren |
| Jednostavno za kupnju — cijene su objavljene na internetu, nema zahtjeva za ponudu | Pretplatite se za 2 minute | Citat, stanje, tjedni | Karta, samoposlužni |
| Europska akreditacija i rezidencija podataka EU | Član ECCC-a · domaćin EU | Varira | Često hostirano u SAD-u |
Partneri, klijenti i rezultati
Kao član, radimo prema okviru kompetencija ECCC-a i možemo usmjeriti podobne klijente prema programima financiranja kibernetičkih aktivnosti EU.
Odabran za pružanje usluga sigurnosnog testiranja i podrške pri definiranju opsega PCI DSS-a trgovcima i fintechovima u Mastercard ekosustavu.

Potpisali smo Kodekse ponašanja i etike i sami se ocijenili prema CREST-ovim standardima. Postali smo CREST Pathway organizacija.
Standardima prema kojima radimo

Izdaje se tek nakon što je svaki kritični nalaz otklonjen i ponovno testiran od strane testera koji ga je otkrio.
Živa stranica pod njezinim referentnim brojem — kupci i nabava je provjeravaju bez da vam šalju e-poštu.
NIS2, PCI DSS, ISO 27001 ili SOC 2, navedeni članak po članak — posao revizora je već obavljen.
Certificirani testeri. Iste kvalifikacije koje vaš revizor već prepoznaje.
Offensive Security Certified Professional - Napredna certifikacija za penetracijsko testiranje
Certificirani stručnjak za sigurnost informacijskih sustava - zlatni standard industrije
Certifikat stručnog penetracijskog testera web aplikacija. XSS, SQLi, RCE itd.
Certificirani menadžer za sigurnost informacija - Upravljanje sigurnošću informacija
Glavni auditor - sustavi upravljanja informacijskom sigurnošću
Centar za sigurnosne operacije · CompTIA · Sigurnosne informacije
Certificirani stručnjak za strojevo učenje umjetne inteligencije od SecOps Group
Napredne taktike OPSEC-a i strategije za zaobilaženje obrane
Prosječni trošak povrede podataka za tvrtku u 2022. iznosi 150 milijuna dolara. Više od 100 000 mapa otvoreno je svima u 88% tvrtki s više od milijun mapa.
10,5 bilijuna dolara globalnih troškova kibernetičkog kriminala prema prognozama stručnjaka do 2025. godine. Oko 14 milijardi podatkovnih zapisa izgubljeno je ili ukradeno do 2019. godine.
Predstavljamo softver koji skenira ranjivosti web stranica, mobilnih aplikacija i opreme cloud poslužitelja. Uz pomoć ovog softvera provjeravamo SQL injekciju, XSS, usklađenost s GDPR-om, neispravne konfiguracije i ostale sigurnosne probleme.
Automatski penetracijski test, podržan umjetnom inteligencijom (AI), provodit će se 24/7, na temelju kojeg će se periodično generirati izvješća, svaki put s uputama za otklanjanje pogrešaka!
Izvješće o prodoru i test bit će provedeni u skladu sa smjernicama za prodorno testiranje OWASP pod nadzorom naših stručnjaka. Ovim tehnikama pružamo jedinstven uvid u sigurnosne rizike koji se često previđaju.
Uzimamo u obzir dobre prakse međunarodnih standarda PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 i ISO / IEC TR 27008 : 2011.
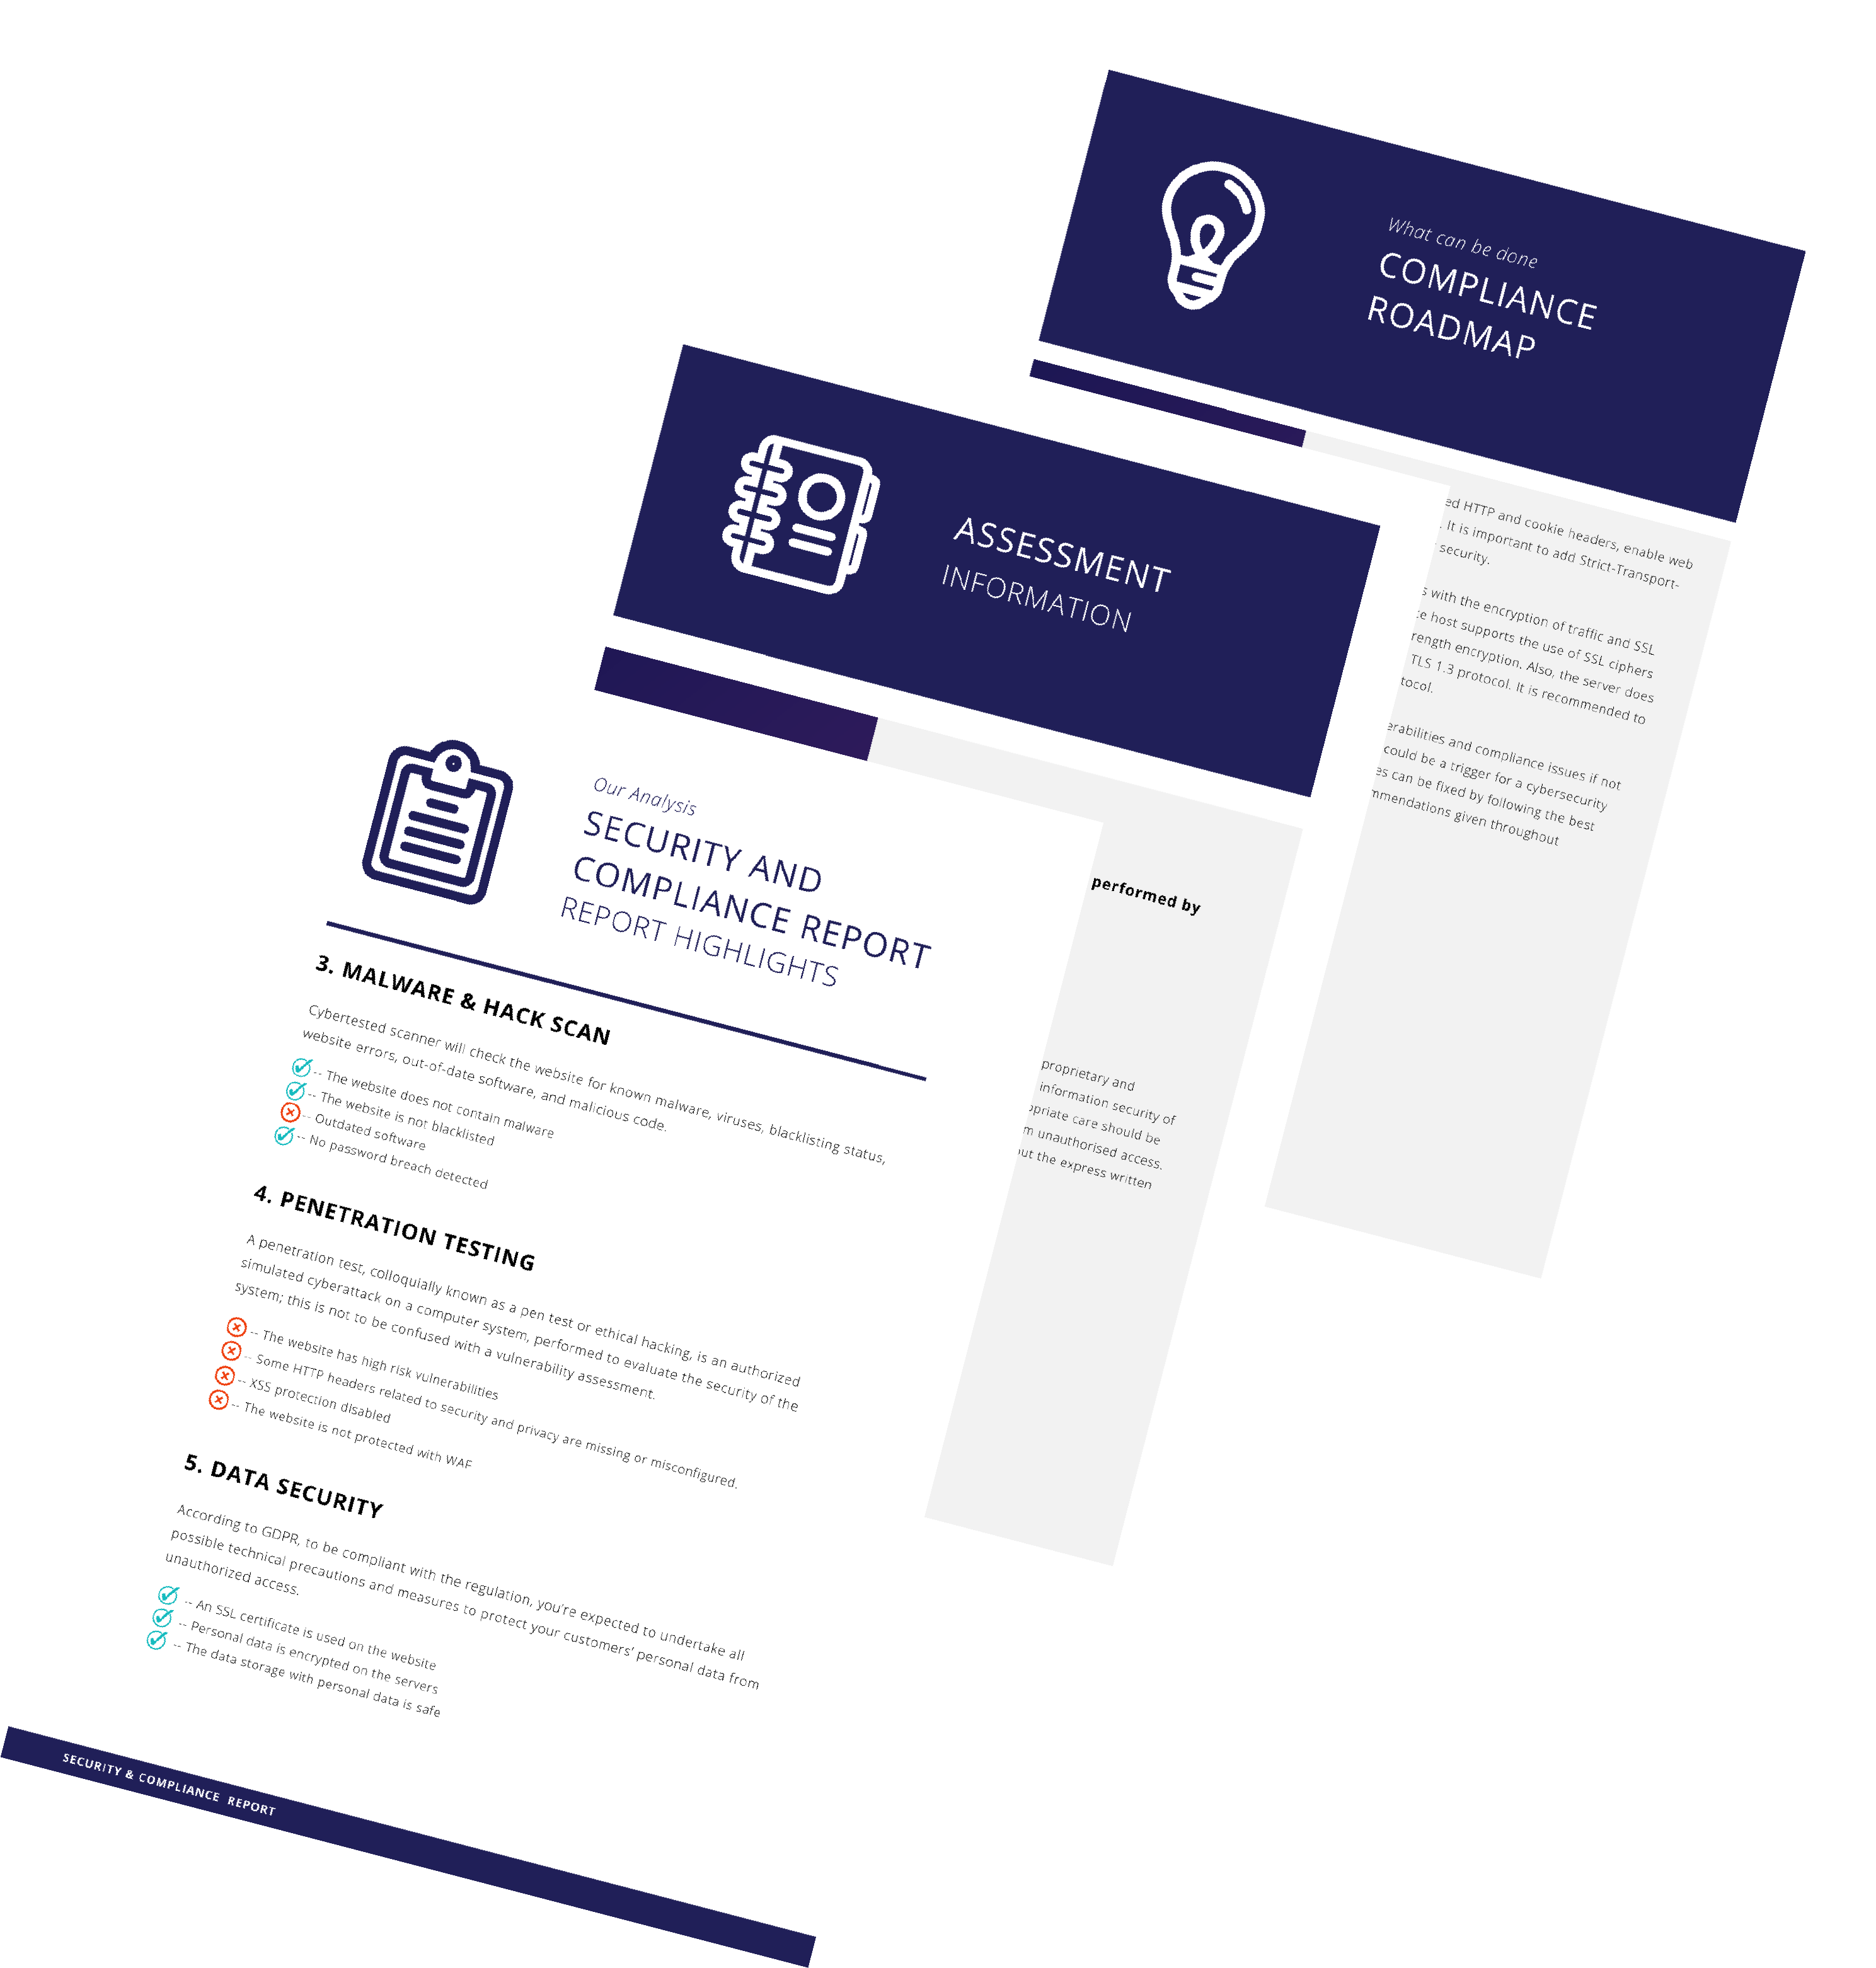
Otkrijte slabosti u svojim najizloženijim sustavima i zadovoljite zahtjeve usklađenosti. Odaberite pravo rješenje za kibernetičku sigurnost.

Naše rješenje će 24 sata dnevno, sedam dana u tjednu skenirati vašu web stranicu i generirati izvještaje o sigurnosti i usklađenosti kako bi identificiralo kibernetičke prijetnje.

Naše rješenje će 24 sata dnevno, sedam dana u tjednu skenirati vašu web stranicu i generirati izvještaje o sigurnosti i usklađenosti kako bi identificiralo kibernetičke prijetnje.

Proces sanacije ranjivosti je tijek rada koji popravlja ili neutralizira otkrivene slabosti.
Neka ChatGPT, Gemini, Grok ili Perplexity podijele ono što znaju. Kliknite gumb i pogledajte što vaša omiljena umjetna inteligencija kaže o CyberTested.
Vodeća platforma za kibernetičku sigurnost koja pruža penetracijsko testiranje pokretano umjetnom inteligencijom, nadzor dark weba i sveobuhvatne sigurnosne procjene kako bi zaštitila vaše poslovanje 24/7.
+44 (203) 808-9317
contact at cybertested.com
24/7 nadzor

Podržano od Europskog centra za kibernetičku sigurnost i njegovih članova