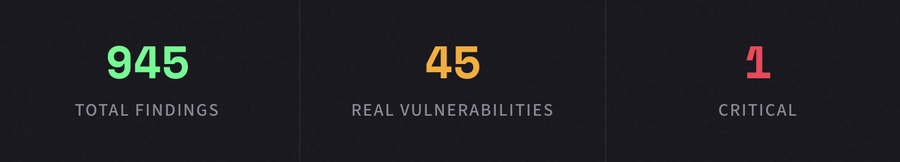
945 résultats. 900 étaient des faux positifs. 45 étaient réels. 1 était critique. Voilà à quoi ressemble la sécurité du code native à l'IA.
Les outils d'analyse statique traditionnels ont été conçus pour un monde où chaque ligne de code est écrite par des humains. Ils comparent le code à des signatures de vulnérabilités connues, signalent des centaines de problèmes potentiels et laissent à votre équipe le soin de distinguer le signal du bruit.
Ce modèle est en train de s'effondrer. Rapidement.
Avec l'essor du développement assisté par l'IA — ce que le secteur a commencé à appeler le « vibe coding » —, le code est généré plus rapidement que n'importe quelle équipe humaine ne peut le vérifier manuellement. Les copilotes, les générateurs de code et les agents IA permettent de déployer en quelques minutes des fonctionnalités qui prenaient auparavant plusieurs jours. La rapidité est extraordinaire. Mais le risque l'est tout autant.
Car même un code qui s'écrit tout seul a encore besoin de quelqu'un pour veiller sur lui.
Le scan OpenClaw
Nous avons utilisé CyberTested Code sur OpenClaw, une base de code open source accessible au public, afin de soumettre notre moteur à des tests de résistance dans le cadre d'un projet concret. Pas de benchmarks synthétiques. Pas de dépôts de code triés sur le volet. Juste du code brut, analysé de bout en bout.
Les résultats étaient sans équivoque : notre moteur a signalé 945 anomalies dans l’ensemble du code source. Parmi celles-ci, environ 900 étaient du « bruit » — ce genre d’alertes peu fiables et hors contexte que les scanners traditionnels génèrent par milliers. Ces résultats submergent les équipes de sécurité de tâches de triage et sapent la confiance dans les outils eux-mêmes.
Mais 45 de ces failles étaient de véritables vulnérabilités. Et l'une d'entre elles était critique.
Constat critique : Notre moteur d'IA a identifié une vulnérabilité critique que les scanners traditionnels auraient classée comme du code sain. Le code semblait syntaxiquement correct, passait les tests de linting et respectait les modèles courants — mais sa logique était exploitable.
Ce que les scanners traditionnels ne détectent pas
Voici la vérité dérangeante concernant les outils de sécurité traditionnels : ils sont conçus pour détecter ce qu’ils connaissent déjà. Modèles d’expressions régulières, signatures CVE connues, vérifications des versions des dépendances. Ces éléments sont nécessaires, mais ils ne suffisent pas — surtout lorsque le code généré par l’IA introduit de nouveaux modèles qui ne correspondent à aucun ensemble de règles existant.
Notre moteur a détecté des catégories de vulnérabilités que les scanners traditionnels ne parviennent jamais à repérer :
Contournements de l'authentification
Parcours logiques dans lesquels des contrôles d'authentification étaient présents mais structurellement inefficaces : middleware valide, ordre d'exécution incorrect, conditions de concurrence exploitables.
⚡
Défauts de la logique métier
Code qui passe tous les tests des outils de vérification et d'analyse, mais qui contient des contradictions logiques qu'un attaquant pourrait exploiter pour élever ses privilèges ou manipuler l'état du système.
🔗
Modèles de détournement de session
Des failles subtiles dans la gestion des sessions — jetons prévisibles, invalidation insuffisante, liaison incorrecte — qui ouvrent la voie à la prise de contrôle de la session.
C'est le genre de bogues qui semblent ne poser aucun problème, jusqu'à ce qu'ils en posent un. Ils passent la revue de code. Ils passent l'intégration continue. Ils sont déployés en production. Et là, ils attendent.
Trois analyses. Un seul rapport. Une visibilité totale.
CyberTested Code n'est pas simplement un scanner de plus ajouté à votre pipeline. Il s'agit d'un moteur de sécurité basé sur l'IA, conçu dès le départ pour comprendre le code comme le ferait un pirate : en tenant compte du contexte, de manière globale et avec créativité.
Chaque analyse génère un rapport global regroupant trois types d'analyse distincts, conçu pour offrir à votre équipe une visibilité complète sur ce qui se passe réellement dans votre base de code. Pas un déluge d'alertes. Pas un tableau Excel répertoriant les CVE. Une évaluation hiérarchisée et contextualisée des risques réels.
Le rapport signal/bruit est essentiel. Lorsque 900 résultats sur 945 ne sont que du bruit, ce n’est pas d’un flux d’informations plus important dont vous avez besoin, mais d’un filtre qui fonctionne vraiment. C’est exactement ce que nous avons mis au point.
Conçu pour l'ère du « Vibe Coding »
Si vous développez en intégrant l'IA, vous mettez vos produits sur le marché plus rapidement que jamais. Vos processus de révision de code ont été conçus pour un développement à un rythme humain. Vos outils de sécurité ont été conçus pour des bases de code qui croissent de manière incrémentielle, et non exponentielle.
CyberTested Code a été conçu pour cette nouvelle réalité. Il s'adresse aux équipes qui évoluent à un rythme soutenu et qui ont besoin de savoir — avec certitude, et non pas à l'aveuglette — ce qui se cache réellement dans le code qu'elles déploient.
Nous ne vous demandons pas de ralentir. Nous vous demandons de voir clairement tout en roulant à grande vitesse.

