
Simulation d'hameçonnage
Identifier les utilisateurs vulnérables, évaluer leur exposé aux attaques d'ingénierie sociale et proposer des formations ciblées afin de réduire les risques de sécurité liés aux menaces par e-mail.
Nous proposons une surveillance continue de la sécurité et du dark web basée sur l'IA, accompagnée de rapports de tests d'intrusion certifiés, conformes aux normes suivantes : SOC 2 Type II, ISO 27001, NIS2, etc.
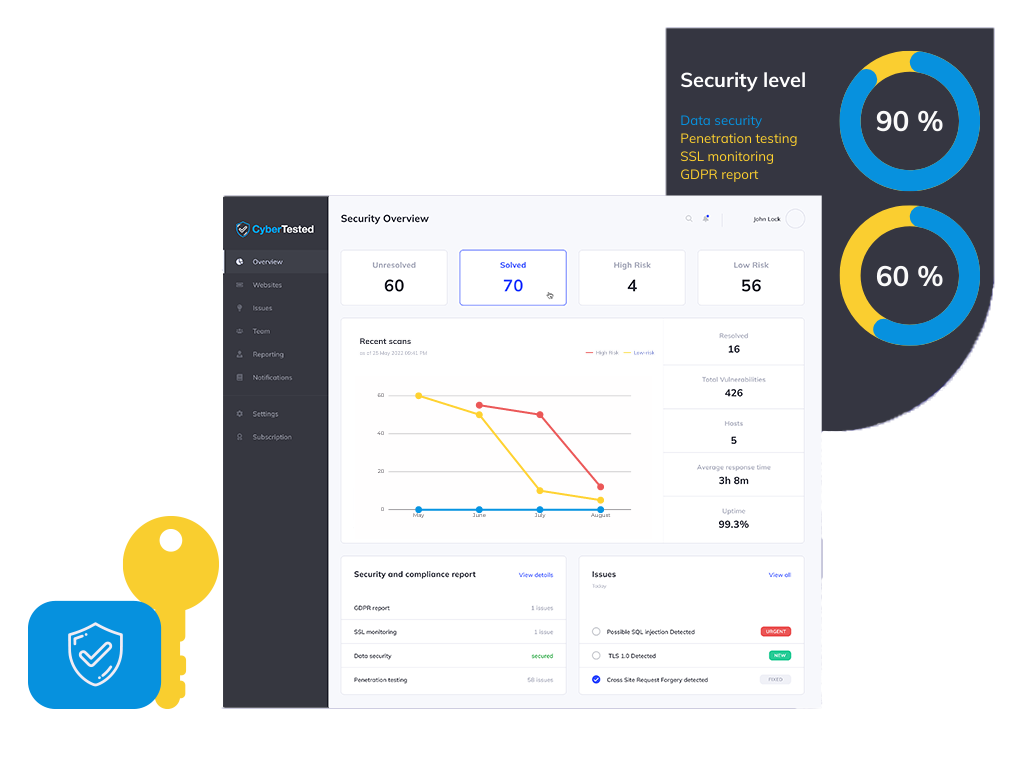
Regardez notre vidéo de démonstration pour découvrir comment la plateforme de CyberTested, basée sur l'intelligence artificielle, protège votre entreprise contre les cybermenaces 24 heures sur 24, 7 jours sur 7.
Notre logiciel automatisé analyse en permanence vos sites web, vos e-mails et vos serveurs à la recherche de vulnérabilités, de logiciels malveillants et de risques liés à la conformité, vous permettant ainsi de garantir votre sécurité, votre conformité et votre tranquillité d'esprit.

Solution de tests d'intrusion automatisés basée sur l'IA pour vos applications. Identifiez tous les problèmes à l'avance, avant même que les utilisateurs ne s'en plaignent.

Surveillez les identifiants divulgués, les fuites de données, les discussions entre acteurs malveillants et les marchés d'exploits afin d'anticiper les incidents de sécurité potentiels.

Analyse des vulnérabilités 24 h/24, 7 j/7 pour les sites web, les applications mobiles et les infrastructures cloud. OWASP Top 10, injection SQL, XSS, conformité au RGPD.

Proposez une formation complète sur la sensibilisation aux menaces, les pratiques de sécurité et la gestion des incidents afin d'instaurer une culture axée sur la sécurité au sein de votre organisation.
Identifier les utilisateurs vulnérables, évaluer leur exposé aux attaques d'ingénierie sociale et proposer des formations ciblées afin de réduire les risques de sécurité liés aux menaces par e-mail.
Des défenses proactives 24 h/24, 7 j/7 qui bloquent les attaques avant qu’elles ne se propagent. L’intelligence artificielle permet de filtrer les fausses alertes — prise en charge d’un nombre illimité d’appareils, avec des formules d’entreprise disponibles.
Même périmètre, mêmes trois semaines. Voici ce que chaque option offre concrètement.
Faites glisser pour comparer
| Ce que vous obtenez |  Équipe et plateforme certifiées, membre de l'ECCC, partenaire de Mastercard | Entreprise de tests d'intrusion type Basé sur un projet, fichier PDF à la fin | Scanner automatisé Outil en libre-service, sans intervention humaine |
|---|---|---|---|
| Rapport certifié accepté par votre auditeur | Oui — signé et certifié conforme | En général — cela varie selon les cabinets | Non — sortie brute de l'outil |
| Résultats communiqués par mission (moyenne, périmètre identique) | 50+ vérifié | 20 vérifié | 15 + faux positifs |
| Surveillance du Dark Web et des fuites d'identifiants | Inclus, 24 h/24, 7 j/7 | Non proposé | Module complémentaire payant, le cas échéant |
| Sécurité des e-mails — SPF, DKIM, DMARC et tests de hameçonnage | Inclus | Engagement distinct | Vérification de la configuration uniquement |
| Surveillance continue de la sécurité entre les tests | 24 h/24, 7 j/7, des alertes en quelques minutes | Non — moment précis | Analyses programmées |
| Attestation de sécurité et label de confiance publique | Oui — page vérifiable | Lettre de demande | Non |
| Délai avant d'obtenir votre premier résultat concret | 60 sec analyse gratuite | 3 à 6 semaines après l'évaluation préliminaire | Procès-verbal, non vérifié |
| Achat facile — prix indiqués en ligne, pas d'appel d'offres | Abonnez-vous en 2 minutes | Devis, cahier des charges, semaines | Carte, libre-service |
| Accréditation européenne et résidence des données au sein de l'UE | Membre de l'ECCC · Hébergé par l'UE | Variable | Souvent hébergés aux États-Unis |
Partenaires, clients et résultats
En tant que membre, nous travaillons conformément au cadre de compétences de l’ECCC et pouvons orienter les clients éligibles vers les programmes de financement de l’UE dans le domaine de la cybersécurité.
Sélectionné pour fournir des services de tests de sécurité et d'accompagnement à la définition du périmètre de conformité PCI DSS aux commerçants et aux entreprises de technologie financière (fintech) de l'écosystème Mastercard.
Les normes auxquelles nous nous conformons

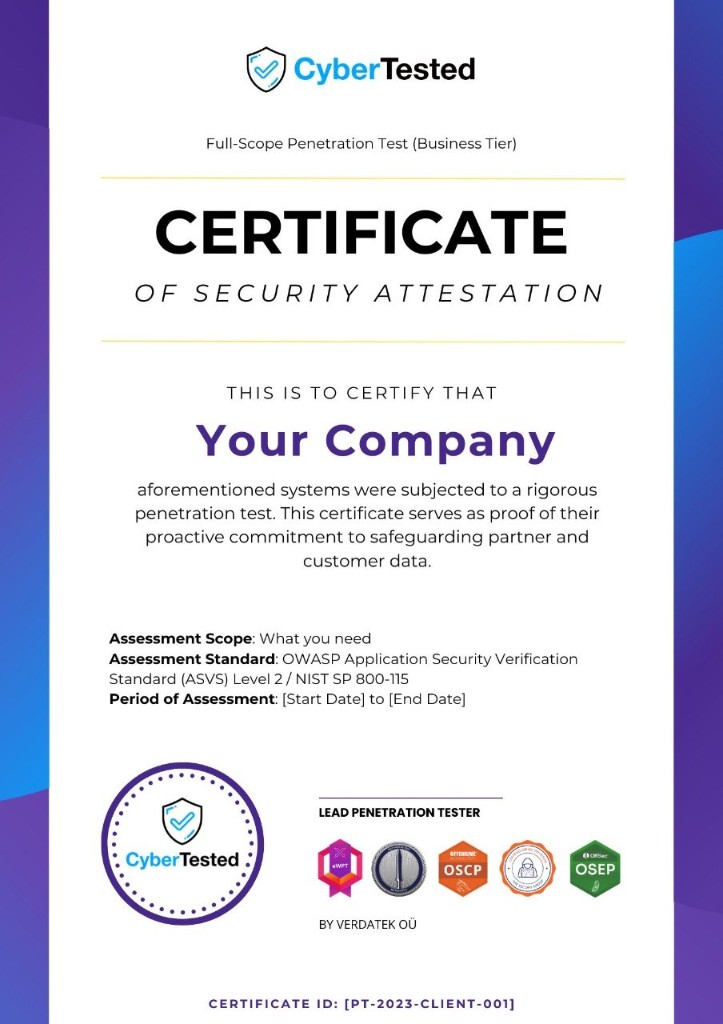
Ce rapport n'est émis qu'une fois que chaque anomalie critique a été corrigée et qu'un nouveau test a été effectué par le testeur qui l'avait détectée.
Une page en ligne accessible via son numéro de référence : les clients et le service des achats peuvent la consulter sans avoir à vous envoyer d'e-mail.
NIS2, PCI DSS, ISO 27001 ou SOC 2, cités article par article : le travail de l'auditeur est déjà fait.
Des testeurs certifiés. Les mêmes certifications que celles déjà reconnues par votre auditeur.
Offensive Security Certified Professional - Certification avancée en tests d'intrusion
Certified Information Systems Security Professional (CISSP) - La référence absolue du secteur
Certification d'expert en tests d'intrusion d'applications Web. XSS, SQLi, RCE, etc.
Responsable certifié de la sécurité de l'information - Gestion de la sécurité de l'information
Auditeur principal - Systèmes de gestion de la sécurité de l'information
Centre des opérations de sécurité · CompTIA · Informations sur la sécurité
Professionnel certifié en intelligence artificielle et apprentissage automatique par SecOps Group
Tactiques avancées d'OPSEC et stratégies de contournement des mesures de défense
Le coût moyen d'une fuite de données pour une entreprise s'élève à 150 millions de dollars en 2022 . Dans 88 % des entreprises comptant plus d'un million de dossiers, plus de 100 000 d'entre eux sont accessibles à tous.
Selon les prévisions des experts, le coût mondial de la cybercriminalité devrait atteindre 10 500 milliards de dollars d'ici 2025. Environ 14 milliards d'enregistrements de données avaient été perdus ou volés jusqu'en 2019.
Nous vous présentons un logiciel permettant d'analyser les vulnérabilités des sites web, des applications mobiles et des serveurs cloud. Grâce à ce logiciel, nous vérifierons la présence d'injections SQL, de failles XSS, la conformité au RGPD, les configurations incorrectes et d'autres problèmes de sécurité.
Un test d'intrusion automatique, s'appuyant sur l'intelligence artificielle (IA), sera effectué 24 heures sur 24, 7 jours sur 7. Il permettra de générer des rapports périodiques, accompagnés à chaque fois d'instructions pour la correction des failles !
Le rapport et les tests d'intrusion seront réalisés conformément aux directives de l'OWASP en matière d'intrusion, sous la supervision de nos experts. Grâce à ces techniques, nous offrons un aperçu unique des risques de sécurité souvent négligés.
Nous tenons compte des bonnes pratiques définies dans les normes internationales PCI DSS 3.2, ISO/IEC 27001:2013, ISO/IEC 27002:2013 et ISO/IEC TR 27008:2011.
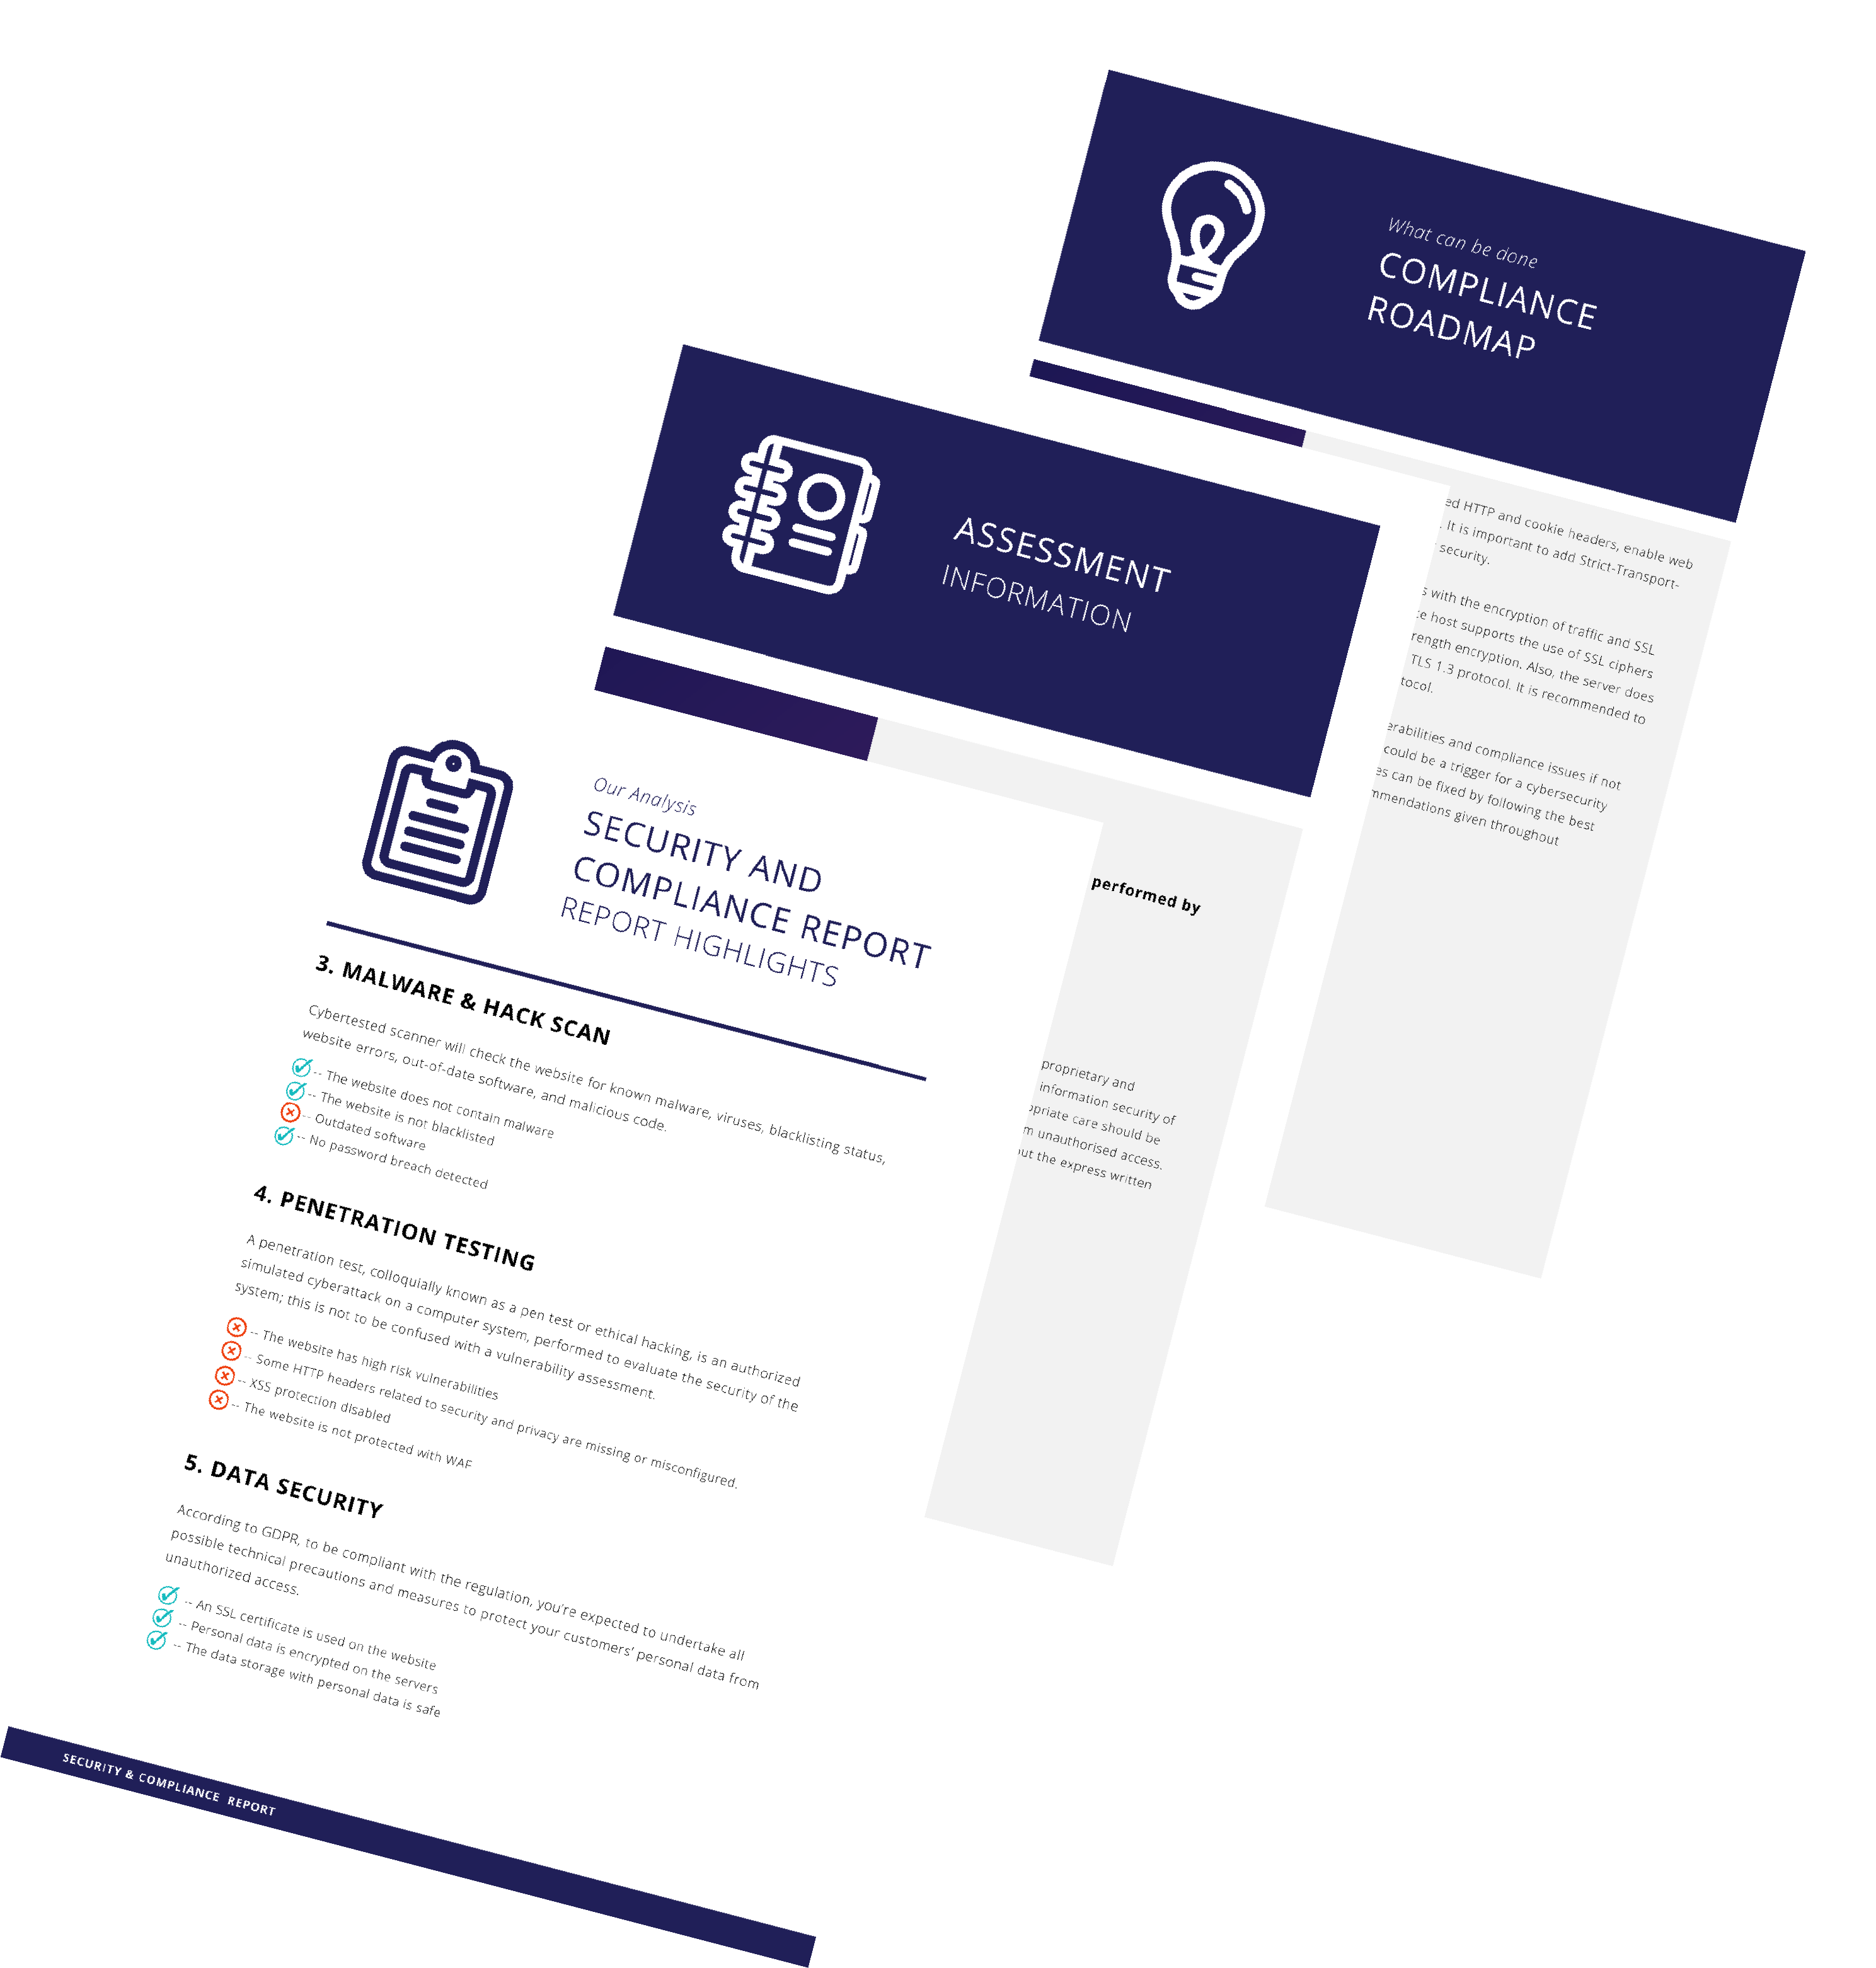
Identifiez les failles de vos systèmes les plus exposés et respectez les exigences de conformité. Choisissez la solution de cybersécurité la mieux adaptée.

Notre solution analysera votre site web 24 heures sur 24, 7 jours sur 7, et générera des rapports de sécurité et de conformité afin d'identifier les cybermenaces.

Notre solution analysera votre site web 24 heures sur 24, 7 jours sur 7, et générera des rapports de sécurité et de conformité afin d'identifier les cybermenaces.

Le processus de correction des vulnérabilités est un flux de travail qui permet de corriger ou de neutraliser les failles détectées.
Plateforme de cybersécurité de premier plan proposant des tests d'intrusion basés sur l'IA, une surveillance du dark web et des évaluations de sécurité complètes pour protéger votre entreprise 24 h/24, 7 j/7.
+44 (203) 808-9317
contact at cybertested.com
Surveillance 24 heures sur 24, 7 jours sur 7

Avec le soutien du Centre européen de compétences en cybersécurité et de ses membres