
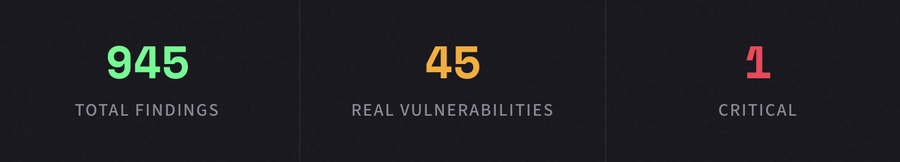
945 havaintoa. 900 oli kohinaa. 45 oli todellisia. 1 oli kriittinen. Tältä näyttää tekoälynatiivi koodin tietoturva.
Perinteiset staattisen analyysin työkalut on rakennettu maailmaan, jossa ihmiset kirjoittavat jokaisen koodirivin. Ne vertaavat koodia tunnettuihin haavoittuvuusmalleihin, merkitsevät satoja mahdollisia ongelmia ja jättävät tiimisi erottamaan signaalin kohinasta.
Tämä malli on murtumassa. Nopeasti.
Tekoälyavusteisen kehityksen myötä — jota alalla on alettu kutsua nimellä "vibe coding" — koodia tuotetaan nopeammin kuin mikään ihmistiimi pystyy manuaalisesti tarkistamaan. Copilotit, koodigeneraattorit ja tekoälyagentit toimittavat ominaisuuksia minuuteissa, joihin aiemmin kului päiviä. Vauhti on poikkeuksellinen. Mutta niin on riskikin.
Koska koodi, joka kirjoittaa itsensä, tarvitsee silti jonkun vartioimaan selkäänsä.
OpenClaw-skannaus
Suuntasimme CyberTested Coden OpenClaw'hun, julkisesti saatavilla olevaan avoimen lähdekoodin koodikantaan, stressitestataksemme moottoriamme todellisella projektilla. Ei synteettisiä vertailutestejä. Ei valikoituja repositorioita. Pelkkää raakaa koodia, analysoituna alusta loppuun.
Tulokset kertoivat selkeän tarinan: moottourimme merkitsi 945 havaintoa koko koodikannasta. Näistä noin 900 oli kohinaa — heikosti luotettavia, kontekstittomia hälytyksiä, joita perinteiset skannerit tuottavat tuhansittain. Havainnot, jotka hautaavat tietoturvatiimit triagetyöhön ja heikentävät luottamusta työkaluihin.
Mutta 45 näistä havainnoista oli todellisia haavoittuvuuksia. Ja yksi niistä oli kriittinen.
Kriittinen havainto Tekoälymoottourimme tunnisti kriittisen haavoittuvuuden, jonka perinteiset skannerit olisivat luokitelleet puhtaaksi koodiksi. Se näytti syntaktisesti oikealta, läpäisi lintauksen ja noudatti yleisiä malleja — mutta logiikka oli hyödynnettävissä.
Mitä perinteiset skannerit jäävät huomaamatta
Tässä on epämukava totuus perinteisistä tietoturvatyökaluista: ne on rakennettu tunnistamaan se, minkä ne jo tietävät. Regex-mallit, tunnetut CVE-allekirjoitukset, riippuvuuksien versiotarkistukset. Nämä ovat välttämättömiä, mutta ne eivät riitä — varsinkin kun tekoälyn tuottama koodi tuo mukanaan uudenlaisia malleja, jotka eivät vastaa mitään olemassa olevaa sääntöjoukkoa.
Moottourimme löysi haavoittuvuusluokkia, joita perinteiset skannerit jatkuvasti jäävät huomaamatta:
Todennuksen ohitukset
Logiikkapolkuja, joissa todennustarkistukset olivat läsnä mutta rakenteellisesti tehottomia — kelvollinen väliohjelmisto, väärä suoritusjärjestys, hyödynnettävissä olevat kilpailutilanteet.
⚡
Bisneslogiikan puutteet
Koodi, joka läpäisee jokaisen linterin ja skannerin, mutta sisältää loogisia ristiriitoja, joita hyökkääjä voi hyödyntää etuoikeuksien laajentamiseen tai tilan manipulointiin.
🔗
Istunnon kaappausmallit
Hienovaraisia heikkouksia istunnon käsittelyssä — ennustettavat tokenit, riittämätön mitätöinti, virheellinen sidonta — jotka luovat mahdollisuuksia istunnon kaappaamiseen.
Nämä ovat sellaisia bugeja, jotka näyttävät puhtaalta koodilta, kunnes eivät enää näytä. Ne läpäisevät koodin katselmoinnin. Ne läpäisevät CI:n. Ne päätyvät tuotantoon. Ja ne odottavat.
Kolme skannausta. Yksi raportti. Täydellinen näkyvyys.
CyberTested Code ei ole vain putkilinjaasi pultattua skanneuria. Se on tekoälynatiivi tietoturvamoottori, joka on rakennettu alusta alkaen ymmärtämään koodia niin kuin hyökkääjä ymmärtää — kontekstuaalisesti, kokonaisvaltaisesti ja luovasti.
Jokainen skannaus tuottaa yhtenäisen raportin kolmesta erillisestä analyysiityypistä, joka on suunniteltu antamaan tiimillesi täysi näkyvyys siihen, mitä koodikannassasi todella tapahtuu. Ei tulva hälytyksiä. Ei taulukkolaskentaa CVE-löydöksistä. Priorisoitu, asiayhteyteen asetettu arvio todellisista riskeistä.
Signaali-kohina-suhteella on merkitystä. Kun 945 löydöksestä 900 on kohinaa, et tarvitse suurempaa letkua – tarvitset suodattimen, joka oikeasti toimii. Sen juuri rakensimme.
Rakennettu tekoälykoodauksen aikakaudelle
Jos rakennat tekoälyn avulla, toimitat tuotteita nopeammin kuin koskaan. Koodikatselmointiprosessisi on suunniteltu ihmisnopeudelle. Tietoturvatyökalusi on suunniteltu koodikannoille, jotka kasvavat asteittain – eivät eksponentiaalisesti.
CyberTested Code on rakennettu tätä uutta todellisuutta varten. Tiimeille, jotka liikkuvat nopeasti ja joiden täytyy tietää – luottavaisesti, ei arvauksiin perustuen – mitä toimittamassaan koodissa todella piilee.
Emme pyydä sinua hidastamaan. Pyydämme sinua näkemään selkeästi samalla kun liikut vauhdilla.


