

Phishing-simulaatio
Tunnista haavoittuvat käyttäjät, arvioi alttius sosiaalisen manipuloinnin hyökkäyksille ja tarjoa kohdennettua koulutusta sähköpostipohjaisista uhkista aiheutuvien tietoturvariskien vähentämiseksi.
Tarjoamme jatkuvaa tekoälypohjaista tietoturva- ja dark web -seurantaa sertifioitujen tunkeutumistestausraporttien kera, valmiina vaatimustenmukaisuuteen: SOC 2 Type II, ISO 27001, NIS2 jne.
Sisältää turvallisuustodistuksen DORA-, NIS2- ja ISO 27001 -standardeille.
Katso demovideoamme ja tutustu siihen, miten CyberTested:n tekoälypohjainen alusta suojaa yrityksesi kyberuhkilta 24/7.
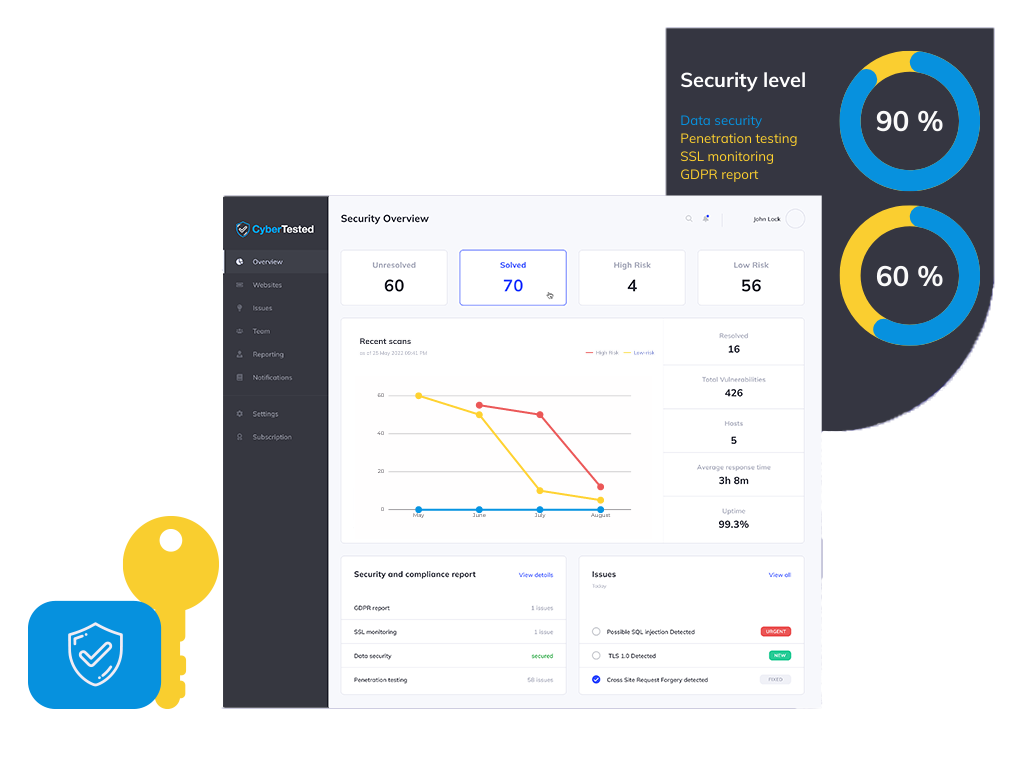
Automatisoitu ohjelmistomme tarkistaa jatkuvasti verkkosivustosi, sähköpostisi ja palvelimesi haavoittuvuuksien, haittaohjelmien ja sääntöjen noudattamiseen liittyvien riskien varalta – auttaen sinua pysymään turvassa, sääntöjen mukaisena ja huolettomana.

Tekoälypohjainen automatisoitu penetraatiotestausratkaisu sovelluksillesi. Löydä kaikki ongelmat etukäteen, ennen kuin käyttäjät ehtivät valittaa niistä.

Seuraa vuotaneita tunnistetietoja, tietoturvaloukkauksia, uhkatekijöiden välisiä keskusteluja ja haavoittuvuuksien myyntipaikkoja, jotta pysyt mahdollisten tietoturvapoikkeamien edellä.

Verkkosivustojen, mobiilisovellusten ja pilvi-infrastruktuurin haavoittuvuuksien skannaus ympäri vuorokauden. OWASP Top 10, SQL-injektio, XSS, GDPR-vaatimustenmukaisuus.

Järjestä kattavaa koulutusta uhkien tunnistamisesta, turvallisista toimintatavoista ja poikkeustilanteiden hallinnasta, jotta koko organisaatiossasi syntyy turvallisuustietoinen kulttuuri.
Tunnista haavoittuvat käyttäjät, arvioi alttius sosiaalisen manipuloinnin hyökkäyksille ja tarjoa kohdennettua koulutusta sähköpostipohjaisista uhkista aiheutuvien tietoturvariskien vähentämiseksi.
Ympärivuorokautinen ennakoiva suojaus, joka pysäyttää hyökkäykset ennen kuin ne ehtivät levitä. Tekoälyn avulla suodatetaan pois turha informaatio — tukee rajattomasti laitteita, ja saatavilla on yrityspaketteja.
Sama laajuus, samat kolme viikkoa. Tässä on, mitä kukin vaihtoehto tosiasiassa tarjoaa.
Vertaa pyyhkäisemällä
| Mitä saat |  Sertifioitu tiimi ja alusta, ECCC:n jäsen, Mastercardin kumppani | Tyypillinen tietoturvatestausyritys Projektipohjainen, PDF lopussa | Automaattinen skanneri Itsepalvelutyökalu, ilman ihmisiä |
|---|---|---|---|
| Tarkastajasi hyväksymä varmennettu raportti | Kyllä — allekirjoitettu ja vahvistettu | Yleensä — vaihtelee yrityksittäin | Ei — työkalun raakatulostus |
| Kunkin toimeksiannon osalta raportoidut tulokset (keskiarvo, sama laajuus) | 50+ vahvistettu | 20 vahvistettu | 15 + vääriä positiivisia tuloksia |
| Dark Webin ja vuotaneiden tunnistetietojen seuranta | Sisältyy, 24/7 | Ei tarjolla | Mahdollinen maksullinen lisäosa |
| Sähköpostiturvallisuus — SPF, DKIM, DMARC ja phishing-testit | Sisältyy | Erillinen sitoumus | Vain asetusten tarkistus |
| Jatkuva turvallisuuden seuranta testien välillä | 24/7, hälytykset muutamassa minuutissa | Ei — ajankohta | Aikataulun mukaiset tarkistukset |
| Turvallisuustodistus ja julkisen luottamuksen sinetti | Kyllä — todennettavissa oleva sivu | Kirje pyynnöstä | Ei |
| Kuinka kauan kestää, ennen kuin saat ensimmäisen konkreettisen tuloksen? | 60 sekuntia ilmainen tarkistus | 3–6 viikkoa laajuustutkimuksen jälkeen | Pöytäkirja, vahvistamaton |
| Helppo ostaa — hinta näkyy verkossa, ei tarjouspyyntöä | Tilaa 2 minuutissa | Tarjous, työnkuvaus, viikot | Kortti, itsepalvelu |
| Eurooppalainen akkreditointi ja EU:n tietojen säilytyspaikka | ECCC:n jäsen · EU:n isännöimä | Vaihtelee | Usein Yhdysvalloissa sijaitseva |
Kumppanit, asiakkaat ja tulokset
Jäsenenä noudatamme ECCC:n osaamisviitekehystä ja voimme ohjata kelpoisuusehdot täyttäviä asiakkaita EU:n kyberturvallisuuden rahoitusohjelmiin.
Valittu tarjoamaan tietoturvatestausta ja PCI DSS -vaatimusten soveltamisalan määrittelyyn liittyvää tukea Mastercard-ekosysteemin kauppiaille ja fintech-yrityksille.

Olemme allekirjoittaneet käytännesäännöt ja eettiset ohjeet sekä arvioineet toimintaamme CREST-standardien perusteella. Meistä tuli CREST Pathway -organisaatio.
Standardit, joiden mukaisesti toimimme

Myönnetään vasta, kun jokainen kriittinen virhe on korjattu ja virheen havainnut testaaja on suorittanut uudelleentestauksen.
Reaaliaikainen sivu viitenumeron perusteella — asiakkaat ja hankintaosasto voivat tarkistaa sen ilman, että heidän tarvitsee lähettää sinulle sähköpostia.
NIS2, PCI DSS, ISO 27001 tai SOC 2, artikla artiklalta lueteltuina – tilintarkastajan työ on jo tehty.
Sertifioidut testaajat. Samat pätevyydet, jotka tilintarkastajasi jo tunnustaa.
Offensive Security Certified Professional – edistynyt tunkeutumistestauksen sertifiointi
Certified Information Systems Security Professional – alan kultainen standardi
Asiantuntijan sertifiointi verkkosovellusten tunkeutumistestauksessa. XSS, SQLi, RCE jne.
Sertifioitu tietoturvapäällikkö – Tietoturvan hallinta
Päätarkastaja – Tietoturvan hallintajärjestelmät
Tietoturvakeskus · CompTIA · Tietoturvatiedot
SecOps Groupin sertifioima tekoälyn ja koneoppimisen ammattilainen
Edistyneet OPSEC-taktiikat ja puolustuksen kiertämisstrategiat
Tietomurtojen keskimääräinen kustannus yrityksille vuonna 2022 on 150 miljoonaa dollaria. Yli 100 000 kansiota on kaikkien saatavilla 88 %:ssa yrityksistä, joilla on yli miljoona kansiota.
10,5 biljoonaa dollaria on asiantuntijoiden arvioima kyberrikollisuuden globaali kustannus vuoteen 2025 mennessä. Noin 14 miljardia tietuetta oli kadonnut tai varastettu vuoteen 2019 mennessä.
Esittelemme ohjelmiston, joka skannaa verkkosivustojen, mobiilisovellusten ja pilvipalvelinlaitteiden haavoittuvuudet. Ohjelmiston avulla tarkistamme SQL-injektiot, XSS-haavoittuvuudet, GDPR-vaatimustenmukaisuuden, virheelliset konfiguraatiot ja muut tietoturvaongelmat.
Tekoälyn (AI) tukema automaattinen tunkeutumistesti suoritetaan 24/7, ja sen perusteella luodaan säännöllisiä raportteja, jotka sisältävät joka kerta ohjeet virheiden korjaamiseen!
Tunkeutumisraportti ja -testi suoritetaan OWASP-tunkeutumisohjeistuksen mukaisesti asiantuntijoidemme valvonnassa. Näiden tekniikoiden avulla tarjoamme ainutlaatuisen näkemyksen tietoturvariskeistä, jotka jäävät usein huomiotta.
Otamme huomioon kansainvälisten standardien PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 ja ISO / IEC TR 27008 : 2011 hyvät käytännöt.
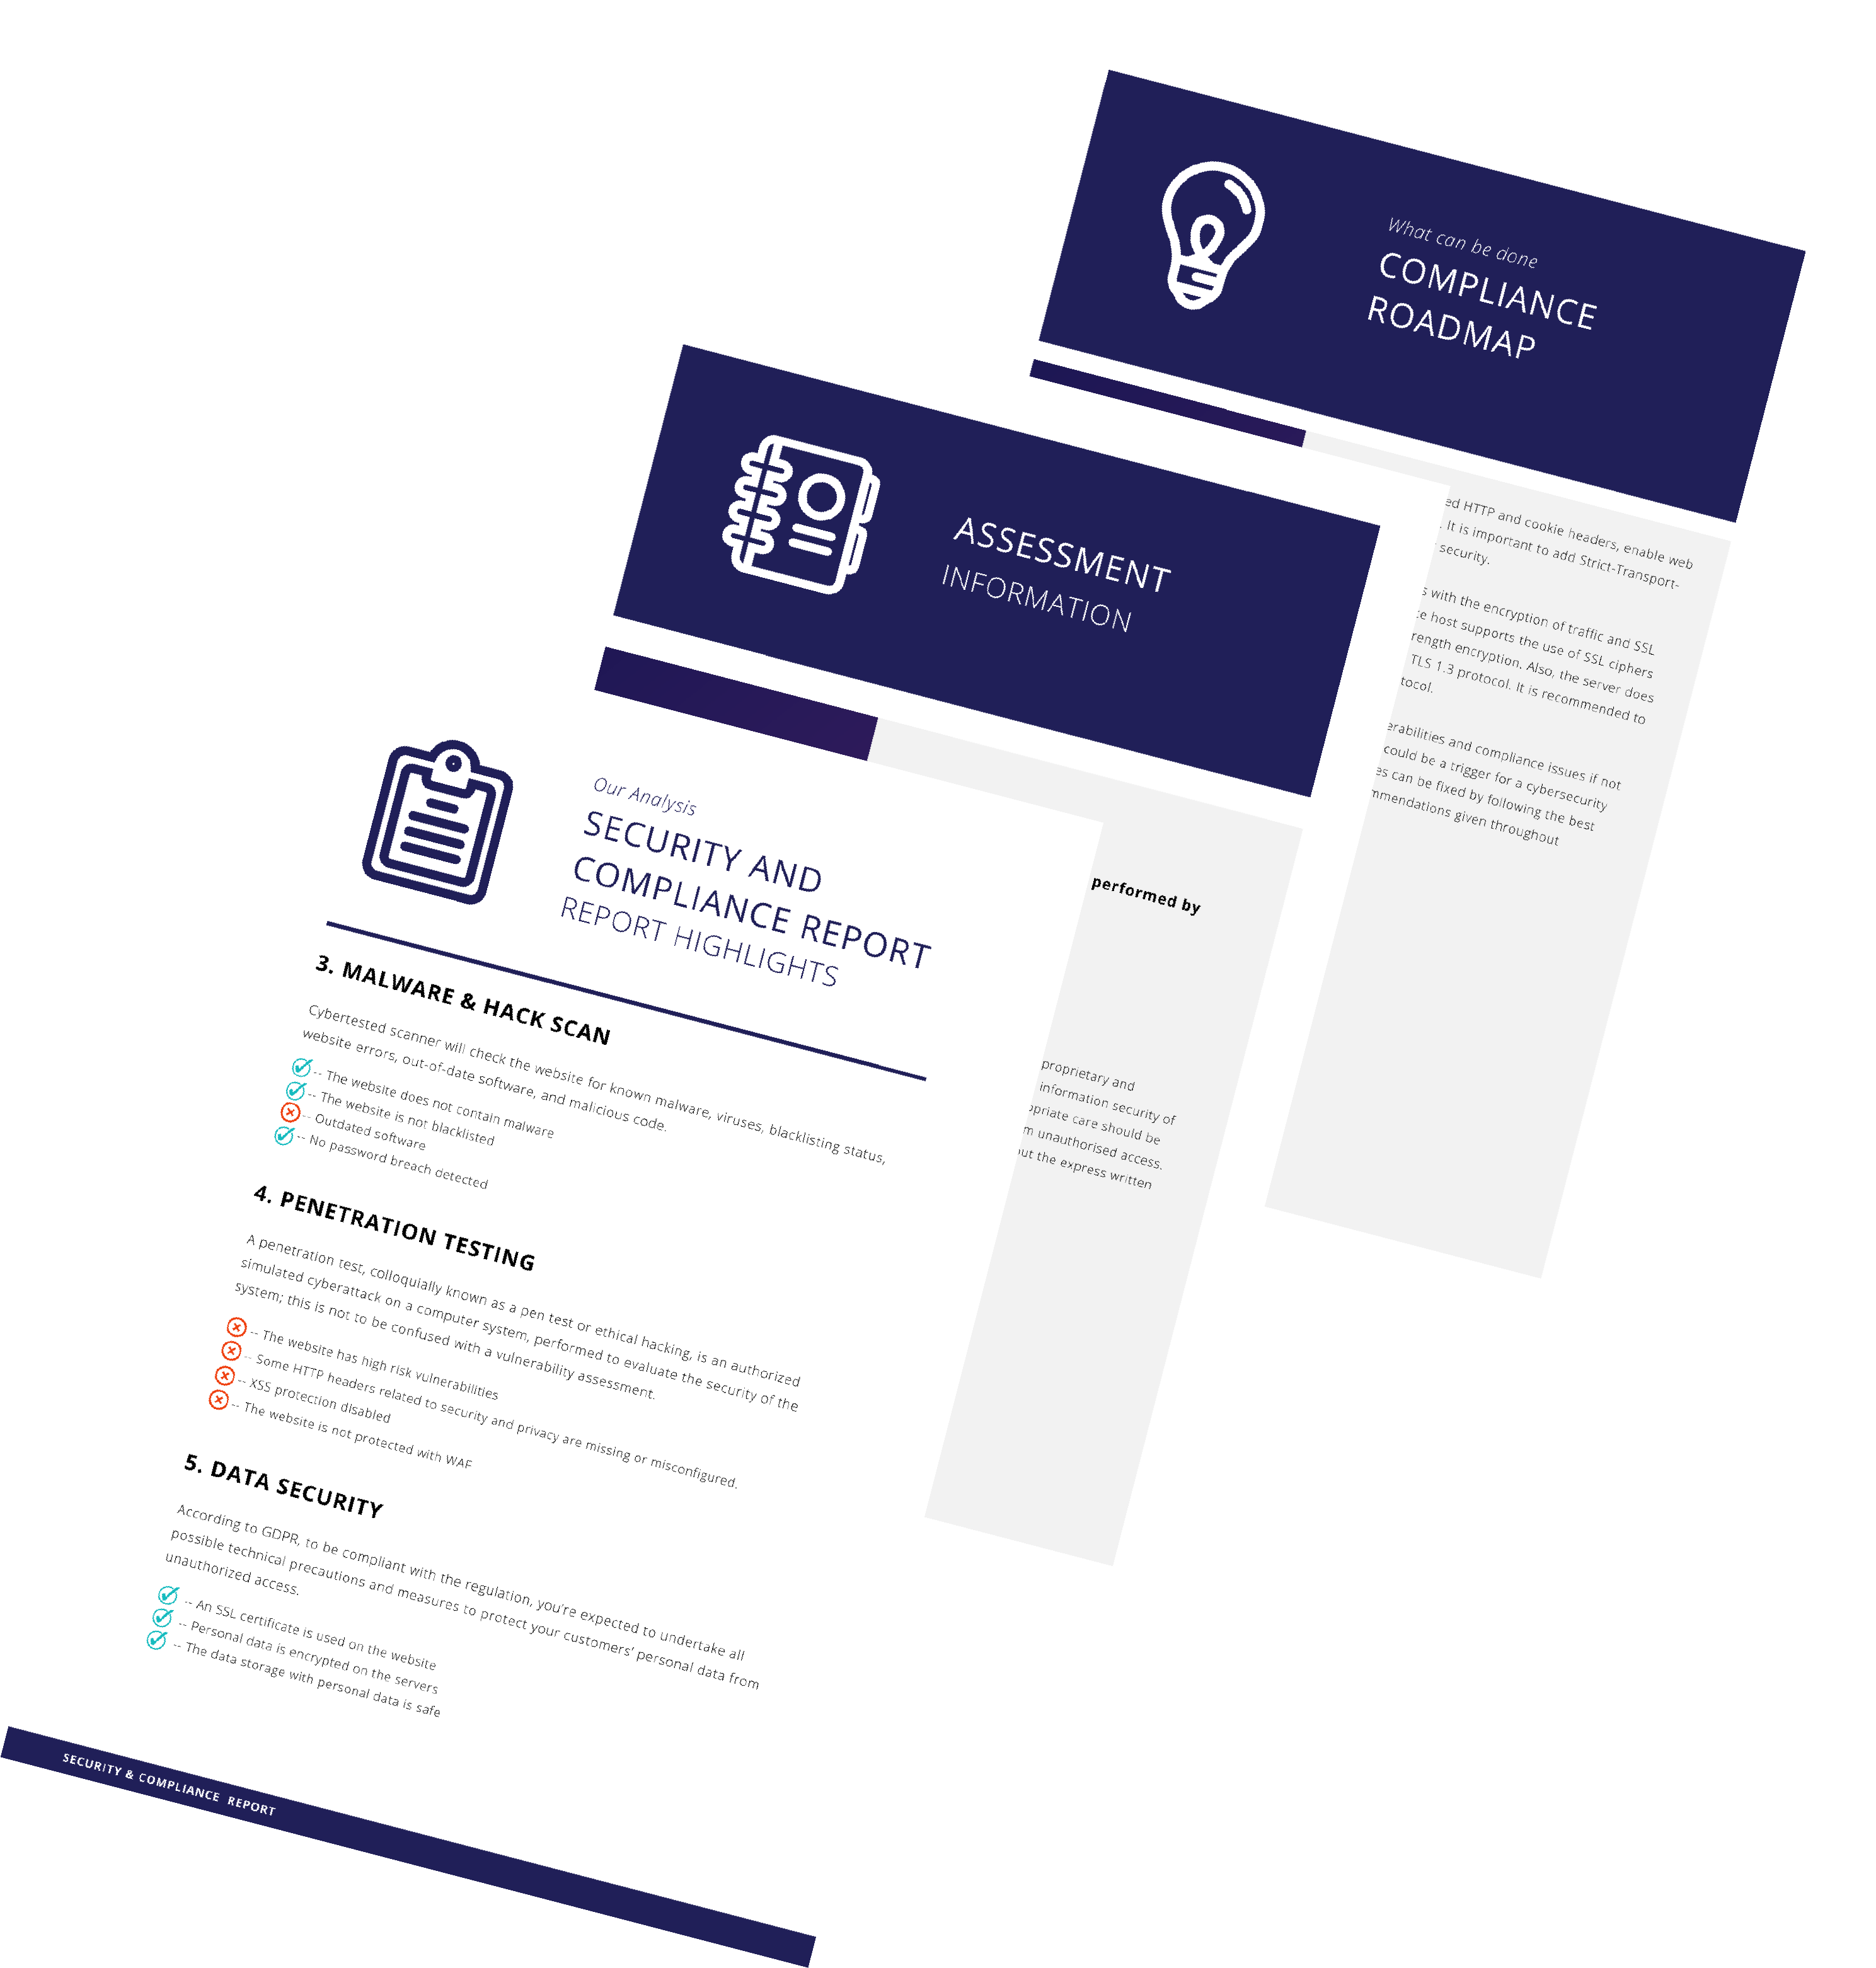
Löydä haavoittuvuudet järjestelmissäsi, jotka ovat suurimmassa vaarassa, ja täytä vaatimustenmukaisuusvaatimukset. Valitse oikea kyberturvallisuusratkaisu.

Ratkaisumme tarkistaa verkkosivustosi ympäri vuorokauden ja laatii tietoturva- ja vaatimustenmukaisuusraportteja kyberuhkien tunnistamiseksi.

Ratkaisumme tarkistaa verkkosivustosi ympäri vuorokauden ja laatii tietoturva- ja vaatimustenmukaisuusraportteja kyberuhkien tunnistamiseksi.

Haavoittuvuuksien korjausprosessi on työnkulku, jonka avulla havaitut heikkoudet korjataan tai neutraloidaan.
Anna ChatGPT:n, Geminin, Grokin tai Perplexityn kertoa, mitä ne tietävät. Napsauta painiketta ja katso, mitä suosikki-Tekoälysi sanoo CyberTestedistä.
Johtava kyberturvallisuusalusta, joka tarjoaa tekoälypohjaisia tunkeutumistestejä, dark webin seurantaa ja kattavia tietoturva-arviointeja yrityksesi suojaamiseksi ympäri vuorokauden.
+44 (203) 808-9317
contact at cybertested.com
Ympärivuorokautinen valvonta

Euroopan kyberturvallisuuden osaamiskeskuksen ja sen jäsenten tuella