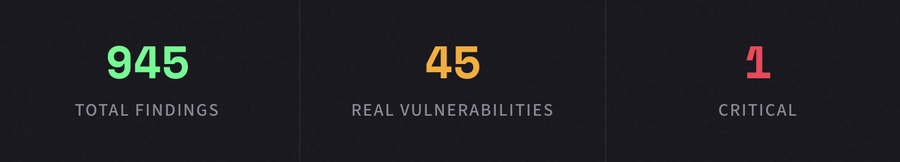
945 leidu. Neist 900 olid valehäired. 45 olid tõelised. 1 oli kriitiline. Just selline on tehisintellekti-põhise koodi turvalisus.
Traditsioonilised staatilise analüüsi tööriistad on loodud maailma jaoks, kus inimesed kirjutavad iga koodirida ise. Need võrdlevad koodi tuntud turvaaukude tunnustega, märgivad sadu potentsiaalseid probleeme ja jätavad teie meeskonnale ülesandeks eristada olulist teavet müra seast.
See mudel on lagunemas. Kiiresti.
Tehisintellekti abil toimuva arendustöö levikuga – mida tööstuses on hakatud nimetama „vibe-kodeerimiseks“ – luuakse koodi kiiremini, kui ükski inimestest koosnev meeskond suudab seda käsitsi läbi vaadata. Abipiloodid, koodigeneraatorid ja tehisintellekti agendid viivad turule funktsioone minutitega, mille loomiseks kulus varem päevi. Kiirus on erakordne. Aga seda on ka risk.
Sest isegi kood, mis kirjutab end ise, vajab ikkagi kedagi, kes tema eest hoolitseks.
OpenClaw-skannimine
Suunasime CyberTested Code’i OpenClaw’le – avalikult kättesaadavale avatud lähtekoodi baasile –, et testida meie mootorit reaalse projekti tingimustes. Ei mingeid sünteetilisi võrdlusteste. Ei mingeid valikuliselt valitud koodihoidlaid. Lihtsalt toores kood, mida analüüsiti algusest lõpuni.
Tulemused rääkisid selget lugu: meie mootor tuvastas kogu koodibaasis 945 leidu. Neist umbes 900 olid valehäired – sellised madala usaldusväärsusega, kontekstivabad hoiatused, mida traditsioonilised skannerid tuhandete kaupa välja sülitavad. Need leiud koormavad turvateameid liigitustööga ja õõnestavad usaldust tööriistade vastu.
Kuid 45 neist leidudest olid tõelised turvaaugud. Ja üks neist oli kriitilise tähtsusega.
Kriitiline leid: Meie tehisintellekti mootor tuvastas kriitilise turvaaugu, mida traditsioonilised skannerid oleksid klassifitseerinud puhtaks koodiks. See nägi süntaktiliselt korrektne välja, läbis lintingu ja järgis tavapäraseid mustreid – kuid selle loogikat oli võimalik ära kasutada.
Mida traditsioonilised skannerid ei suuda tuvastada
Siin on ebamugav tõde tavapäraste turvatööriistade kohta: need on loodud selleks, et avastada seda, mida nad juba teavad. Regulaarsete väljendite mustrid, teadaolevad CVE-signatuurid, sõltuvuste versioonide kontrollimine. Need on vajalikud, kuid neist ei piisa – eriti siis, kui tehisintellekti poolt genereeritud kood toob kaasa uusi mustreid, mis ei vasta ühelegi olemasolevale reeglistikule.
Meie mootor tuvastas haavatavuste kategooriad, mida traditsioonilised skannerid järjekindlalt tähelepanuta jätavad:
Autentimise mööndused
Loogikateed, kus autentimiskontrollid olid küll olemas, kuid struktuuriliselt ebaefektiivsed — kehtiv vahevara, vale täitmise järjekord, ärakasutatavad võidujooksud.
⚡
Ärilogika vead
Kood, mis läbib kõik linterid ja skannerid, kuid sisaldab loogilisi vasturääkivusi, mida ründaja võiks ära kasutada õiguste laiendamiseks või seisundi manipuleerimiseks.
🔗
Sessiooni kaaperdamise mustrid
Seansihalduses esinevad peenemad nõrkused – etteaimatavad tokenid, ebapiisav kehtetuks tunnistamine, ebaõige sidumine –, mis loovad võimalusi seansi üle võtmiseks.
Need on just sellised vead, mis tunduvad esmapilgul korras olevat, kuni selgub, et tegelikult ei ole. Need läbivad koodiülevaatuse. Need läbivad CI-kontrolli. Need jõuavad tootmiskeskkonda. Ja seal nad ootavad.
Kolm skaneerimist. Üks aruanne. Täielik ülevaade.
CyberTested Code ei ole lihtsalt järjekordne skanner, mis on teie töövoolule külge lisatud. Tegemist on tehisintellekti põhineva turvamootoriga, mis on algusest peale loodud mõistma koodi just nii, nagu seda teeb ründaja – kontekstuaalselt, terviklikult ja loovalt.
Iga skannimine toodab ühtse aruande, mis hõlmab kolme erinevat analüüsitüüpi ja on mõeldud selleks, et anda teie meeskonnale täielik ülevaade sellest, mis teie koodibaasis tegelikult toimub. Mitte hoiatuste seina. Mitte CVE-de tabelit. Prioriteetide järgi järjestatud ja kontekstipõhine hinnang tegelikule riskile.
Signaali-müra suhe on oluline. Kui 945 leiust 900 on müra, ei vaja sa suuremat andmevoogu – vaja on filtrit, mis tegelikult toimib. Just selle me loomegi.
Loodud Vibe Coding Era jaoks
Kui kasutate arendamisel tehisintellekti, jõuate toote turule kiiremini kui kunagi varem. Teie koodiülevaatamise protsessid on loodud inimese arutempo järgi toimivaks arendustööks. Teie turvatööriistad on mõeldud järk-järgult, mitte eksponentsiaalselt kasvavatele koodibaasidele.
CyberTested Code on loodud just selle uue reaalsuse jaoks. Meeskondadele, kes tegutsevad kiiresti ja peavad teadma – kindlalt, mitte oletuste põhjal –, mis tegelikult nende väljastatavas koodis peitub.
Me ei palu teil aeglustada. Me palume teil kiiresti liikudes selgelt näha.

