
Pettussimulatsioon
Tuvastage haavatavad kasutajad, mõõtke vastuvõtlikkust sotsiaalse inseneri rünnakute suhtes ning pakkuge sihtotstarbelist koolitust, et vähendada e-posti kaudu levivate ohtude põhjustatud turvariske.
Pakume pidevat tehisintellektil põhinevat turvalisuse ja dark web’i seiret koos sertifitseeritud penetratsioonitestide aruannetega, mis vastavad järgmistele standarditele: SOC 2 Type II, ISO 27001, NIS2 jne.
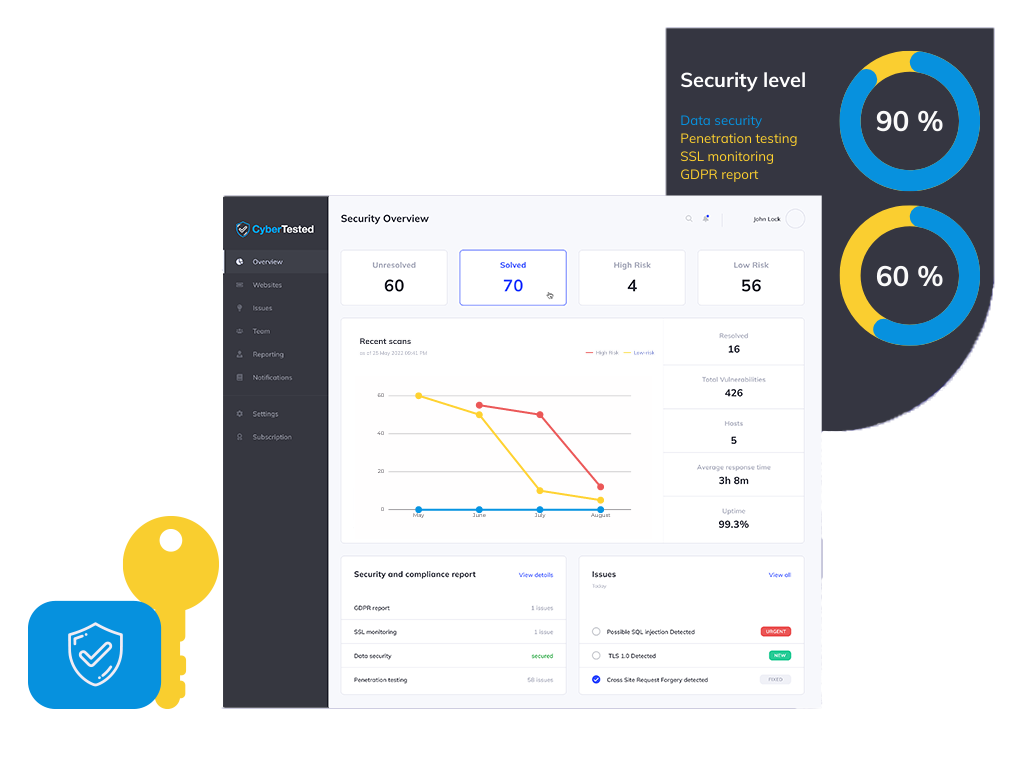
Vaadake meie tutvustusvideot ja avastage, kuidas CyberTested’i tehisintellekti kasutav platvorm kaitseb teie ettevõtet ööpäevaringselt küberohtude eest.
Meie automatiseeritud tarkvara skannib pidevalt teie veebisaite, e-kirju ja servereid, et avastada turvaauke, pahavara ja nõuetele vastavuse riske – aidates teil tagada turvalisuse, nõuetele vastavuse ja muretuse.

Teie rakenduste jaoks mõeldud tehisintellekti põhinev automatiseeritud penetratsioonitestide lahendus. Leidke kõik probleemid ennetavalt, enne kui kasutajad neid kaebama hakkavad.

Jälgi lekkinud kasutajatunnuseid ja paroole, andmelekkeid, kurjategijate arutelusid ning turvaaukude ärakasutamise turge, et olla võimalikest turvalisusjuhtumitest sammu võrra ees.

Veebisaitide, mobiilirakenduste ja pilveinfrastruktuuri turvaaukude skannimine ööpäevaringselt. OWASP Top 10, SQL-süst, XSS, GDPR-i nõuete täitmine.

Korraldage põhjalikke koolitusi ohuteadlikkuse, turvaliste töötavade ja intsidentidele reageerimise teemadel, et luua kogu organisatsioonis turvateadlik kultuur.
Tuvastage haavatavad kasutajad, mõõtke vastuvõtlikkust sotsiaalse inseneri rünnakute suhtes ning pakkuge sihtotstarbelist koolitust, et vähendada e-posti kaudu levivate ohtude põhjustatud turvariske.
24/7 proaktiivne kaitse, mis peatab rünnakud enne, kui need levida jõuavad. Tehisintellekti abil filtreeritakse välja ebaoluline teave — toetatakse piiramatut arvu seadmeid, saadaval on ka ettevõttepaketid.
Sama ulatus, samad kolm nädalat. Siin on kirjas, mida iga valik tegelikult pakub.
Võrdlemiseks libista sõrmega
| Mida saad |  Sertifitseeritud meeskond ja platvorm, ECCC liige, Mastercardi partner | Keskmine penetratsioonitestide ettevõte Projektipõhine, PDF lõpus | Automaatskanner Iseteenindusvahend, ilma inimeste abita |
|---|---|---|---|
| Sertifitseeritud aruanne, mille teie audiitor heaks kiidab | Jah — allkirjastatud ja kinnitatud | Tavaliselt — sõltub ettevõttest | Ei — tööriista toores väljund |
| Tulemused, mis on esitatud ühe projekti kohta (keskmine, sama ulatus) | 50+ kinnitatud | 20 kinnitatud | 15 + valepositiivsed tulemused |
| Dark Webi ja lekkinud kasutajatunnuste seire | Kaasas, ööpäevaringselt | Ei pakuta | Tasuline lisamoodul (kui see on olemas) |
| E-posti turvalisus — SPF, DKIM, DMARC ja pettuskatseid | Komplektis | Eraldi kokkulepe | Ainult seadistuste kontroll |
| Testidevaheline pidev turvalisuse seire | 24/7, teated mõne minuti jooksul | Ei — ajamoment | Planeeritud skaneerimised |
| Turvalisuse sertifikaat ja avaliku usalduse pitser | Jah — kontrollitav lehekülg | Kiri taotluse alusel | Ei |
| Aeg, mis kulub esimese tõelise tulemuse saavutamiseni | 60 sek tasuta skaneerimine | 3–6 nädalat pärast ulatuse kindlaksmääramist | Protokoll, kinnitamata |
| Lihtne osta — hind on veebis näidatud, pakkumiskutset pole vaja | Telli 2 minutiga | Pakkumine, tööjuhend, nädalad | Kaart, iseteenindus |
| Euroopa akrediteerimine ja andmete säilitamine ELis | ECCC liige · ELi haldusalas | Erinev | Sageli asub server USAs |
Partnerid, kliendid ja tulemused
Liikmena järgime ECCC pädevusraamistikku ja suuname tingimustele vastavaid kliente ELi kübervaldkonna rahastamisprogrammide poole.
Valiti välja, et pakkuda turvatestimist ja PCI DSS rakendusala kindlaksmääramise tuge Mastercardi ökosüsteemi kuuluvatele kauplejatele ja fintech-ettevõtetele.
Standardid, mille järgi me töötame

Väljastatakse alles siis, kui kõik kriitilised vead on kõrvaldatud ja neid on uuesti testinud see testija, kes need avastas.
Reaalajas uuenev lehekülg viitenumbri järgi – kliendid ja hankijad saavad seda kontrollida ilma teile e-kirja saatmata.
NIS2, PCI DSS, ISO 27001 või SOC 2, punkt punkti haaval tsiteeritud – audiitori töö on juba tehtud.
Sertifitseeritud testijad. Samad kvalifikatsioonid, mida teie audiitor juba tunnustab.
Offensive Security Certified Professional – edasijõudnud sissetungitestimise sertifikaat
Sertifitseeritud infosüsteemide turbeekspert – valdkonna kuldstandard
Veebirakenduste sissetungitestijate ekspertide sertifitseerimine. XSS, SQLi, RCE jne.
Sertifitseeritud infoturbejuht – infoturbe juhtimine
Peaaudiitor – infoturbe juhtimissüsteemid
Turvalisuse operatsioonikeskus · CompTIA · Turvalisusteave
SecOps Groupi poolt sertifitseeritud tehisintellekti ja masinõppe spetsialist
Kõrgtasemelised OPSEC-taktikad ja kaitsemeetmete ületamise strateegiad
Andmelekkede keskmine maksumus ettevõtte jaoks on 2022. aastal 150 miljonit dollarit. 88% ettevõtetest, kus on üle 1 miljoni kausta, on üle 100 000 kausta kõigile avatud.
Ekspertide prognoosi kohaselt ulatuvad küberkuritegevuse ülemaailmsed kulud 2025. aastaks 10,5 triljoni dollarini. 2019. aastani oli kadunud või varastatud umbes 14 miljardit andmekirjet.
Tutvustame tarkvara, mis skannib veebisaitide, mobiilirakenduste ja pilveserverite seadmete turvaauke. Selle tarkvara abil kontrollime SQL-süstimist, XSS-i, GDPR-i nõuete täitmist, valesid seadistusi ja muid turvaprobleeme.
Tehisintellekti (AI) abil toimub ööpäevaringselt automaatne sissetungitest, mille tulemuste põhjal koostatakse perioodilisi aruandeid, milles on iga kord esitatud veaparandamise juhised!
Sissetungianalüüs ja test viiakse läbi vastavalt OWASP-i sissetungianalüüsi suunistele meie ekspertide järelevalve all. Nende meetodite abil pakume ainulaadset ülevaadet turvariskidest, mida sageli tähelepanuta jäetakse.
Võtame arvesse rahvusvaheliste standardite PCI DSS 3.2, ISO/IEC 27001:2013, ISO/IEC 27002:2013 ja ISO/IEC TR 27008:2011 parimaid tavasid.
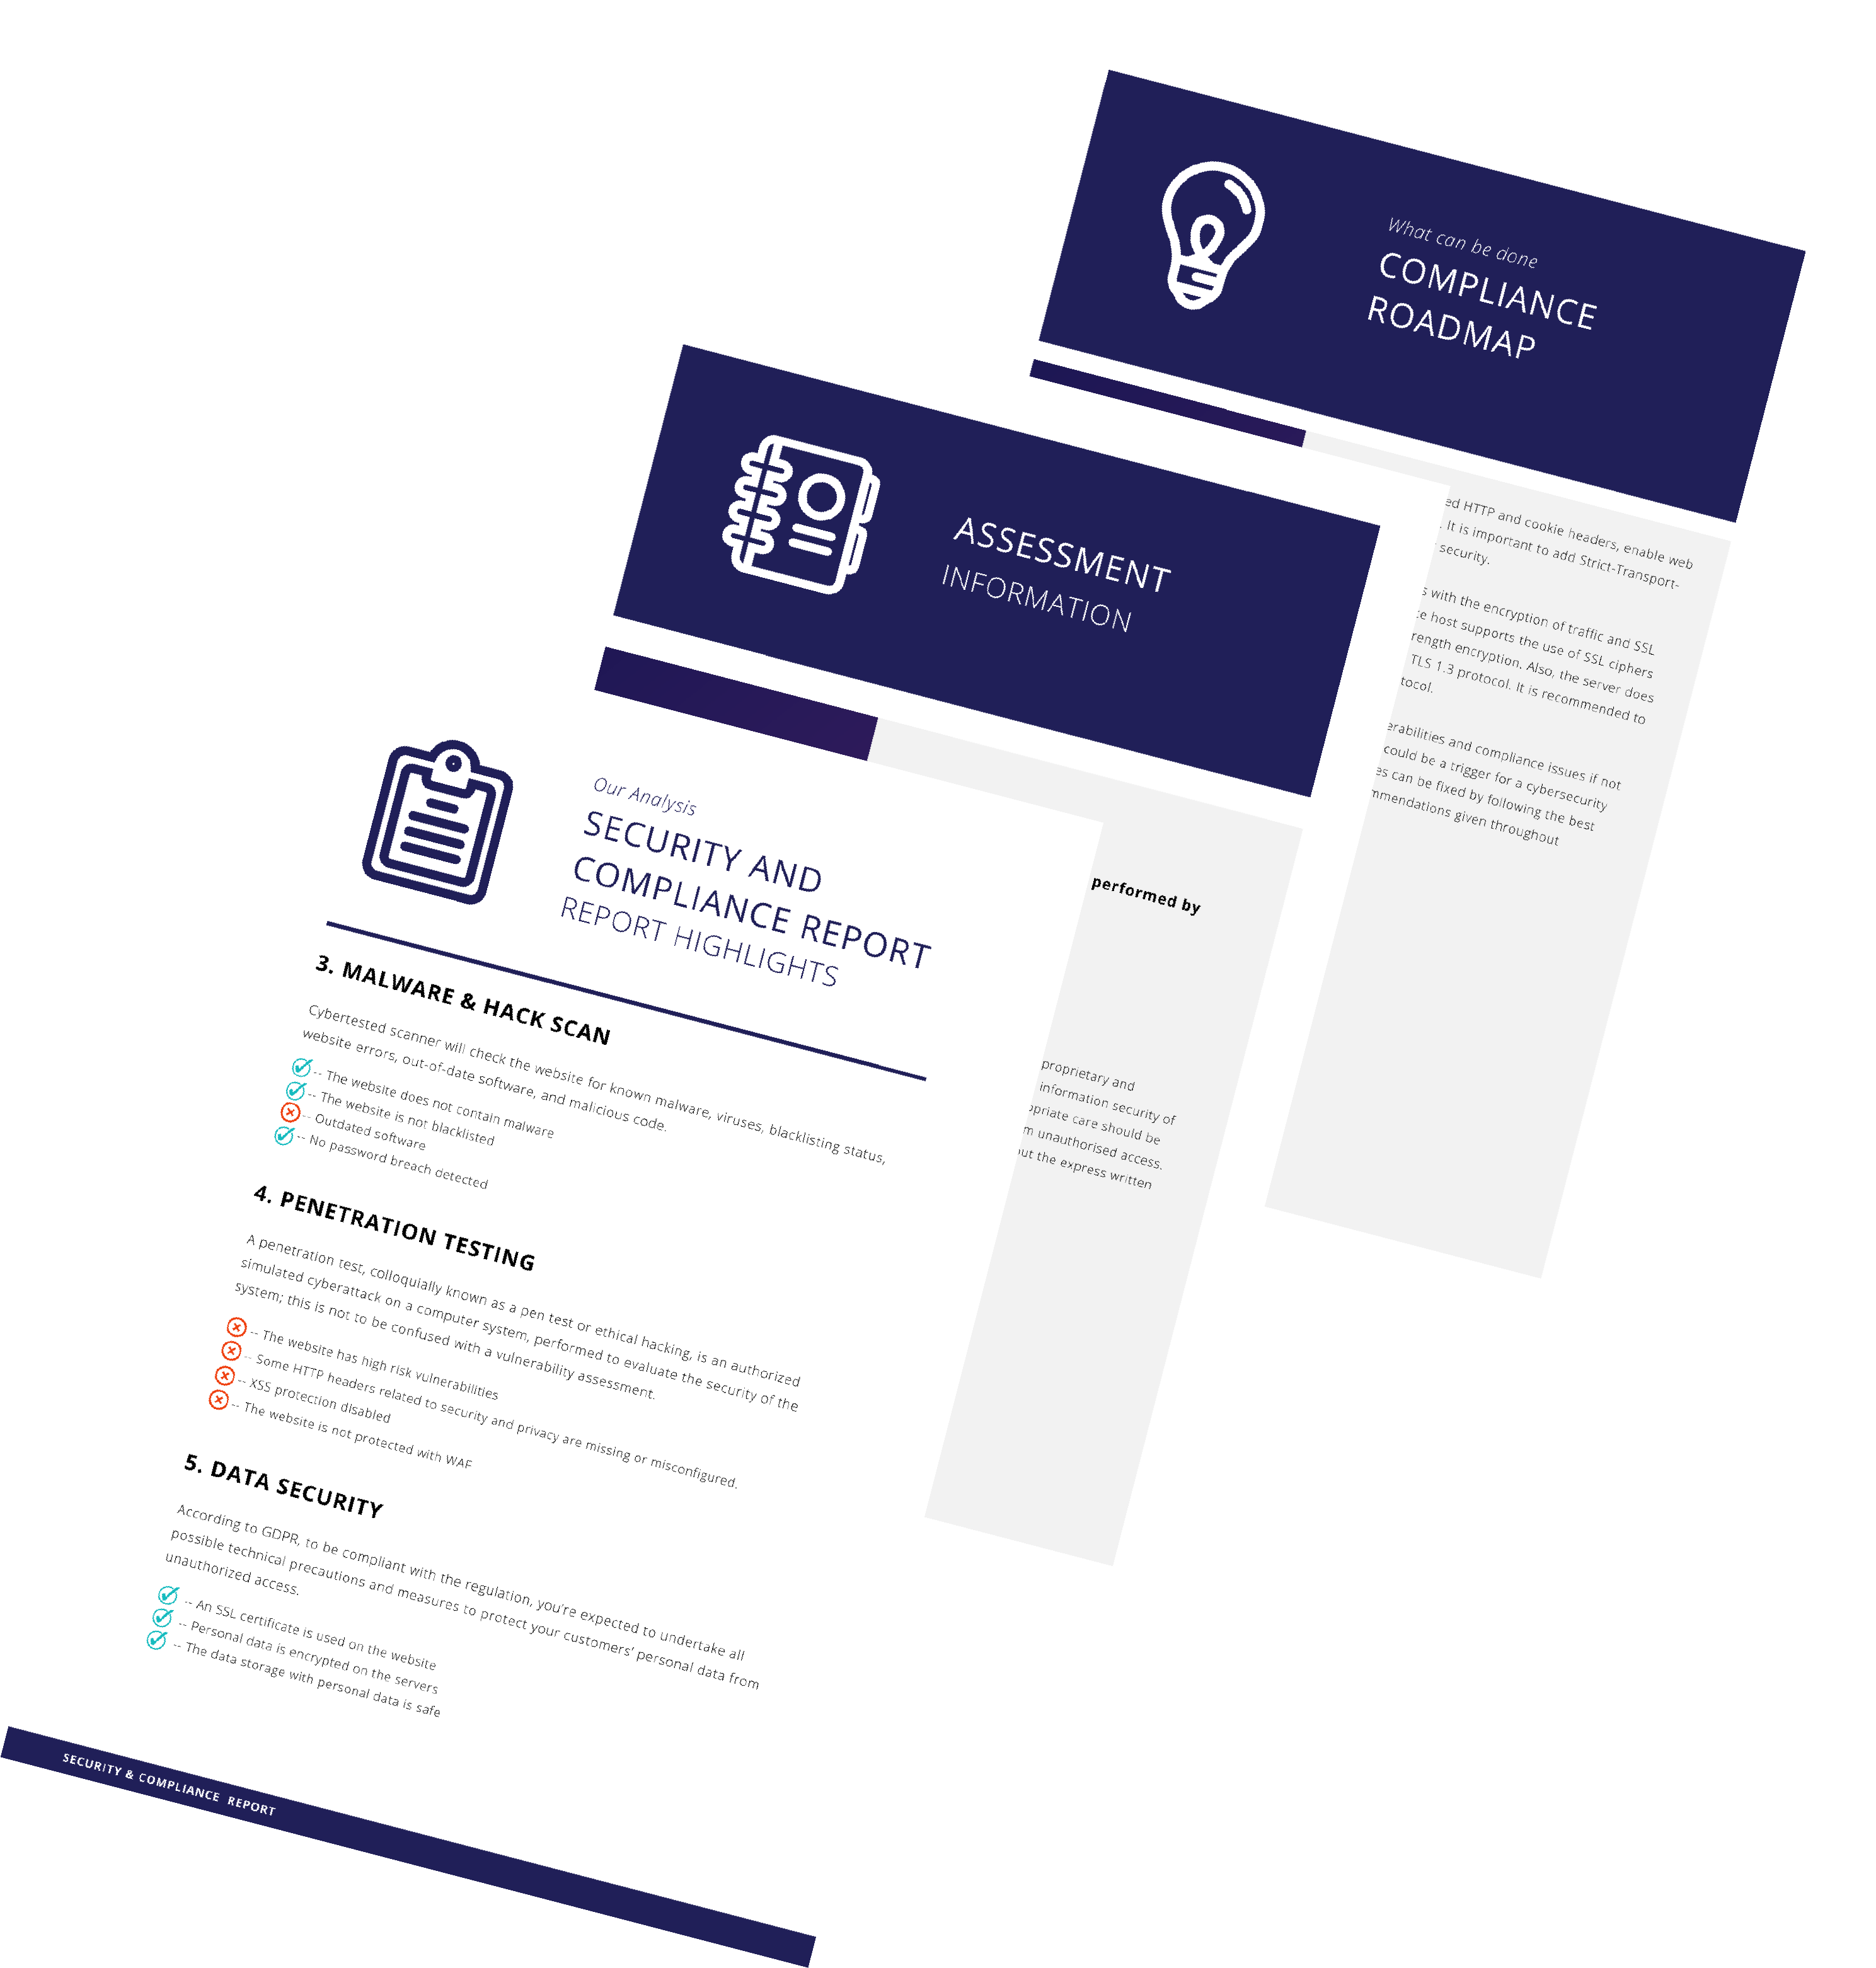
Leidke oma kõige haavatavamate süsteemide nõrgad kohad ja täitke nõuetele vastavuse nõuded. Valige sobiv küberturvalahendus.

Meie lahendus skaneerib teie veebisaiti ööpäevaringselt ning koostab turvalisuse ja nõuetele vastavuse aruandeid, et tuvastada küberohte.

Meie lahendus skannib teie veebisaiti ööpäevaringselt ning koostab turvalisuse ja nõuetele vastavuse aruandeid, et tuvastada küberohte.

Turvaaukude kõrvaldamise protsess on töövoog, mille käigus parandatakse või neutraliseeritakse avastatud nõrgad kohad.
Juhtiv küberturvalisuse platvorm, mis pakub tehisintellekti abil toimivaid sissetungiteste, dark web’i seiret ja põhjalikke turvalisuse hindamisi, et kaitsta teie ettevõtet ööpäevaringselt.
+44 (203) 808-9317
contact at cybertested.com
24/7 seire

Toetab Euroopa küberturvalisuse kompetentsikeskus ja selle liikmed