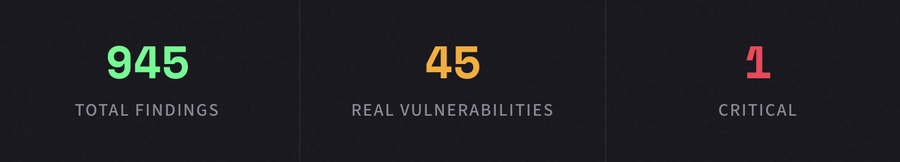
945 resultados. 900 eran ruido. 45 eran reales. 1 era crítico. Así es la seguridad del código nativo de IA.
Las herramientas tradicionales de análisis estático están diseñadas para un mundo en el que son las personas quienes escriben cada línea de código. Comparan el código con firmas de vulnerabilidades conocidas, señalan cientos de posibles problemas y dejan que sea tu equipo el que distinga lo relevante de lo irrelevante.
Ese modelo se está desmoronando. Y muy rápido.
Con el auge del desarrollo asistido por IA —lo que en el sector se ha empezado a denominar «vibe coding»—, el código se genera más rápido de lo que cualquier equipo humano puede revisarlo manualmente. Los copilotos, los generadores de código y los agentes de IA están lanzando funcionalidades en cuestión de minutos que antes tardaban días en completarse. La velocidad es extraordinaria. Pero también lo es el riesgo.
Porque el código que se escribe solo sigue necesitando que alguien le eche un ojo.
El escáner OpenClaw
Aplicamos CyberTested Code a OpenClaw, una base de código de código abierto disponible públicamente, para someter a nuestro motor a pruebas de estrés con un proyecto real. Sin pruebas sintéticas. Sin repositorios seleccionados a dedo. Solo código sin procesar, analizado de principio a fin.
Los resultados lo dejaban claro: nuestro motor detectó 945 incidencias en toda la base de código. De ellas, unas 900 eran «ruido »: ese tipo de alertas de baja fiabilidad y sin contexto que los escáneres tradicionales generan por miles. Esos resultados son los que abruman a los equipos de seguridad con tareas de clasificación y minan la confianza en las propias herramientas.
Sin embargo, 45 de esos hallazgos eran vulnerabilidades reales. Y una de ellas era crítica.
Hallazgo crítico: Nuestro motor de IA identificó una vulnerabilidad crítica que los escáneres tradicionales habrían clasificado como código limpio. A simple vista, parecía sintácticamente correcto, superaba las comprobaciones de linting y seguía los patrones habituales, pero su lógica era vulnerable a un ataque.
Lo que se les escapa a los escáneres tradicionales
Esta es la incómoda realidad de las herramientas de seguridad convencionales: están diseñadas para detectar lo que ya conocen. Patrones de expresiones regulares, firmas CVE conocidas, comprobaciones de versiones de dependencias. Son elementos necesarios, pero no suficientes, sobre todo cuando el código generado por IA introduce patrones novedosos que no se ajustan a ningún conjunto de reglas existente.
Nuestro motor ha detectado categorías de vulnerabilidades que los escáneres tradicionales suelen pasar por alto:
Elusión de la autenticación
Rutas lógicas en las que existían comprobaciones de autenticación, pero que resultaban ineficaces desde el punto de vista estructural: middleware válido, orden de ejecución incorrecto, condiciones de carrera explotables.
⚡
Deficiencias en la lógica de negocio
Código que supera todas las pruebas de los linters y escáneres, pero que contiene contradicciones lógicas que un atacante podría aprovechar para escalar privilegios o manipular el estado.
🔗
Patrones de secuestro de sesión
Pequeñas vulnerabilidades en la gestión de sesiones —tokens predecibles, invalidación insuficiente, enlace incorrecto— que dan lugar a oportunidades para la apropiación de la sesión.
Este es el tipo de errores que parecen código limpio hasta que deja de serlo. Superan la revisión de código. Superan la integración continua. Se implementan en producción. Y ahí esperan.
Tres escaneos. Un informe. Visibilidad total.
CyberTested Code no es un escáner más añadido a tu flujo de trabajo. Es un motor de seguridad basado en inteligencia artificial, diseñado desde cero para comprender el código tal y como lo haría un atacante: de forma contextual, holística y creativa.
Cada análisis genera un informe unificado que abarca tres tipos distintos de análisis, diseñado para ofrecer a tu equipo una visibilidad completa de lo que realmente está ocurriendo en tu código fuente. No es un aluvión de alertas. No es una hoja de cálculo con CVE. Es una evaluación priorizada y contextualizada del riesgo real.
La relación señal-ruido es importante. Cuando 900 de los 945 resultados son ruido, no hace falta una manguera más grande, sino un filtro que funcione de verdad. Eso es lo que hemos creado.
Diseñado para la era de la programación «Vibe»
Si estás desarrollando con IA, lanzas tus productos más rápido que nunca. Tus procesos de revisión de código se diseñaron para un desarrollo a ritmo humano. Tus herramientas de seguridad se diseñaron para bases de código que crecen de forma incremental, no exponencial.
CyberTested Code se ha diseñado para esta nueva realidad. Para equipos que trabajan a un ritmo acelerado y necesitan saber —con seguridad, sin tener que recurrir a conjeturas— qué es lo que realmente se esconde en el código que están lanzando.
No te pedimos que reduzcas la velocidad. Te pedimos que veas con claridad mientras te desplazas a gran velocidad.

