
Simulación de phishing
Identificar a los usuarios vulnerables, evaluar su susceptibilidad ante los ataques de ingeniería social e impartir formación específica para reducir los riesgos de seguridad derivados de las amenazas por correo electrónico.
Ofrecemos un servicio continuo de seguridad basado en inteligencia artificial y supervisión de la dark web, con informes certificados de pruebas de penetración, listos para cumplir con las normas de conformidad: SOC 2 Tipo II, ISO 27001, NIS2, etc.
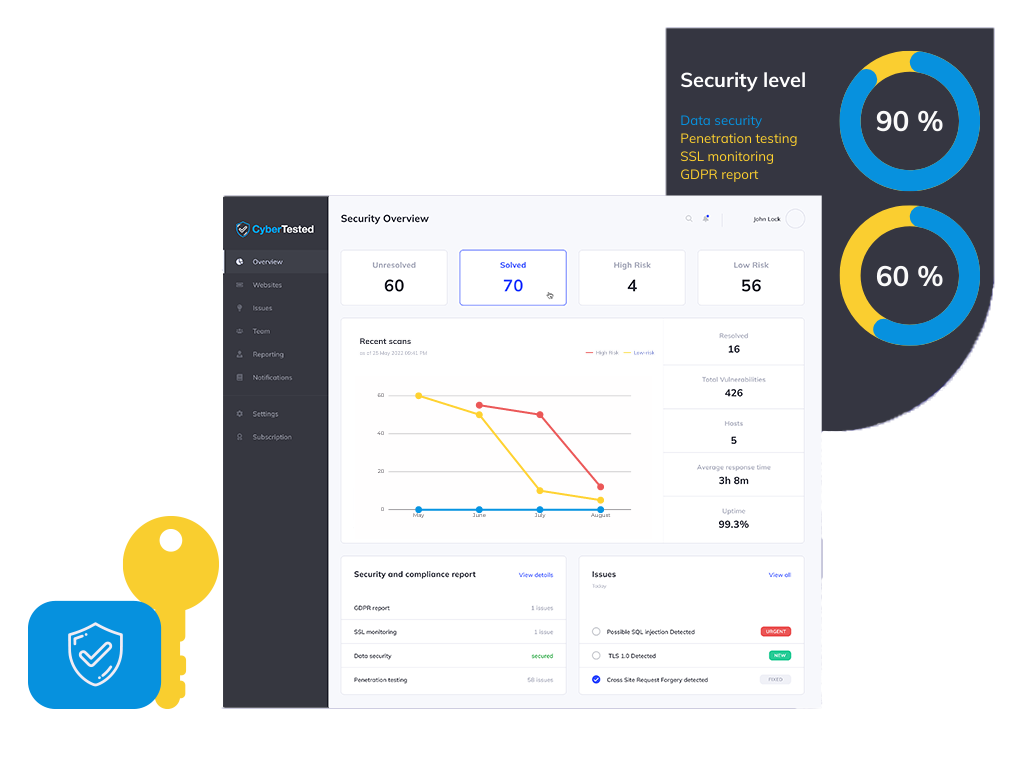
Mira nuestro vídeo de demostración para descubrir cómo la plataforma basada en inteligencia artificial de CyberTested protege tu empresa frente a las amenazas cibernéticas las 24 horas del día, los 7 días de la semana.
Nuestro software automatizado analiza continuamente sus sitios web, correos electrónicos y servidores en busca de vulnerabilidades, malware y riesgos de incumplimiento normativo, lo que le ayuda a mantenerse seguro, cumplir con la normativa y estar tranquilo.

Solución de pruebas de penetración automatizadas basada en IA para tus aplicaciones. Detecta todos los problemas con antelación, antes de que los usuarios se quejen de ellos.

Realiza un seguimiento de las credenciales filtradas, las fugas de datos, las conversaciones entre los autores de amenazas y los mercados de exploits para adelantarte a posibles incidentes de seguridad.

Análisis de vulnerabilidades 24 horas al día, 7 días a la semana, para sitios web, aplicaciones móviles e infraestructura en la nube. OWASP Top 10, inyección SQL, XSS, cumplimiento del RGPD.

Imparte formación exhaustiva sobre concienciación ante las amenazas, prácticas seguras y respuesta ante incidentes para fomentar una cultura de seguridad en toda tu organización.
Identificar a los usuarios vulnerables, evaluar su susceptibilidad ante los ataques de ingeniería social e impartir formación específica para reducir los riesgos de seguridad derivados de las amenazas por correo electrónico.
Defensas proactivas las 24 horas del día, los 7 días de la semana, que detienen los ataques antes de que se propaguen. La inteligencia artificial ayuda a filtrar el ruido; admite un número ilimitado de dispositivos y ofrece planes para empresas.
El mismo alcance, las mismas tres semanas. Esto es lo que ofrece realmente cada opción.
Desliza el dedo para comparar
| Lo que obtienes |  Equipo y plataforma certificados, miembro de la ECCC, socio de Mastercard | Empresa de pruebas de penetración estándar Basado en proyectos, con un PDF al final | Escáner automático Herramienta de autoservicio, sin intervención humana |
|---|---|---|---|
| Informe certificado que tu auditor acepte | Sí — firmado y certificado | Por lo general — depende de cada empresa | No — salida sin procesar de la herramienta |
| Resultados comunicados por proyecto (media, mismo alcance) | 50+ verificado | 20 verificado | 15 + falsos positivos |
| Supervisión de la dark web y de las credenciales filtradas | Incluido, 24 horas al día, 7 días a la semana | No disponible | Complemento de pago, si lo hubiera |
| Seguridad del correo electrónico: SPF, DKIM, DMARC y pruebas de phishing | Incluido | Compromiso independiente | Solo comprobación de la configuración |
| Supervisión continua de la seguridad entre pruebas | 24 horas al día, 7 días a la semana; alertas en cuestión de minutos | No — momento concreto | Escaneos programados |
| Certificado de seguridad y sello de confianza pública | Sí — página verificable | Carta de solicitud | No |
| Tiempo hasta tu primer resultado real | 60 segundos análisis gratuito | Entre 3 y 6 semanas después de la fase de análisis preliminar | Acta, sin verificar |
| Fácil de comprar: precios en línea, sin solicitud de presupuesto | Suscríbete en 2 minutos | Presupuesto, pliego de condiciones, semanas | Tarjeta, autoservicio |
| Acreditación europea y residencia de datos en la UE | Miembro de la ECCC · Con sede en la UE | Varía | A menudo alojados en EE. UU. |
Socios, clientes y resultados
Como miembros, trabajamos según el marco de competencias de la ECCC y podemos orientar a los clientes que cumplan los requisitos hacia los programas de financiación de la UE en materia de ciberseguridad.
Seleccionada para ofrecer servicios de pruebas de seguridad y asistencia en la definición del alcance de la norma PCI DSS a comerciantes y empresas de tecnología financiera del ecosistema de Mastercard.
Normas que seguimos

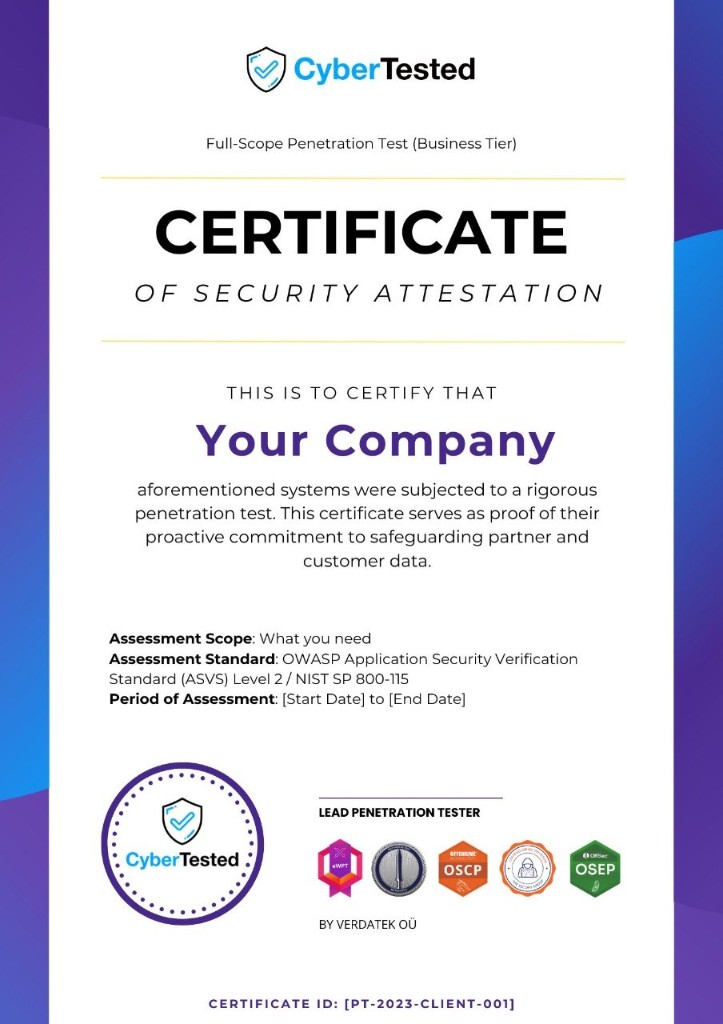
Se emite únicamente una vez que cada fallo crítico se haya solucionado y el evaluador que lo detectó lo haya vuelto a comprobar.
Una página activa con su número de referencia: los clientes y el departamento de compras la consultan sin necesidad de enviarte un correo electrónico.
NIS2, PCI DSS, ISO 27001 o SOC 2, citados artículo por artículo: el trabajo del auditor ya está hecho.
Evaluadores certificados. Las mismas credenciales que tu auditor ya reconoce.
Profesional Certificado en Seguridad Ofensiva: certificación avanzada en pruebas de penetración
Profesional Certificado en Seguridad de Sistemas de Información: el referente del sector
Certificación como experto en pruebas de penetración de aplicaciones web. XSS, SQLi, RCE, etc.
Gestor Certificado en Seguridad de la Información - Gestión de la seguridad de la información
Auditor principal - Sistemas de gestión de la seguridad de la información
Centro de Operaciones de Seguridad · CompTIA · Información sobre seguridad
Profesional certificado en inteligencia artificial y aprendizaje automático por SecOps Group
Tácticas avanzadas de OPSEC y estrategias para eludir las medidas de defensa
El coste medio de las filtraciones de datos para las empresas en 2022 es de 150 millones de dólares. En el 88 % de las empresas con más de un millón de carpetas, hay más de 100 000 carpetas accesibles para todo el mundo.
Según las previsiones de los expertos, el coste global de la ciberdelincuencia ascenderá a 10,5 billones de dólares en 2025. Hasta 2019 se habían perdido o sustraído unos 14 000 millones de registros de datos.
Presentamos un programa que analiza las vulnerabilidades de sitios web, aplicaciones móviles y equipos de servidores en la nube. Con la ayuda de este programa, comprobaremos la presencia de inyecciones SQL, XSS, el cumplimiento del RGPD, configuraciones incorrectas y otros problemas de seguridad.
Se llevará a cabo una prueba de penetración automática, con el apoyo de la inteligencia artificial (IA), las 24 horas del día, los 7 días de la semana, a partir de la cual se generarán informes periódicos que incluirán, en cada uno de ellos, instrucciones para la corrección de errores.
El informe y la prueba de penetración se llevarán a cabo de acuerdo con las directrices de penetración de OWASP, bajo la supervisión de nuestros expertos. Gracias a estas técnicas, ofrecemos una visión única de los riesgos de seguridad que a menudo se pasan por alto.
Tenemos en cuenta las buenas prácticas de las normas internacionales PCI DSS 3.2, ISO/IEC 27001:2013, ISO/IEC 27002:2013 e ISO/IEC TR 27008:2011.
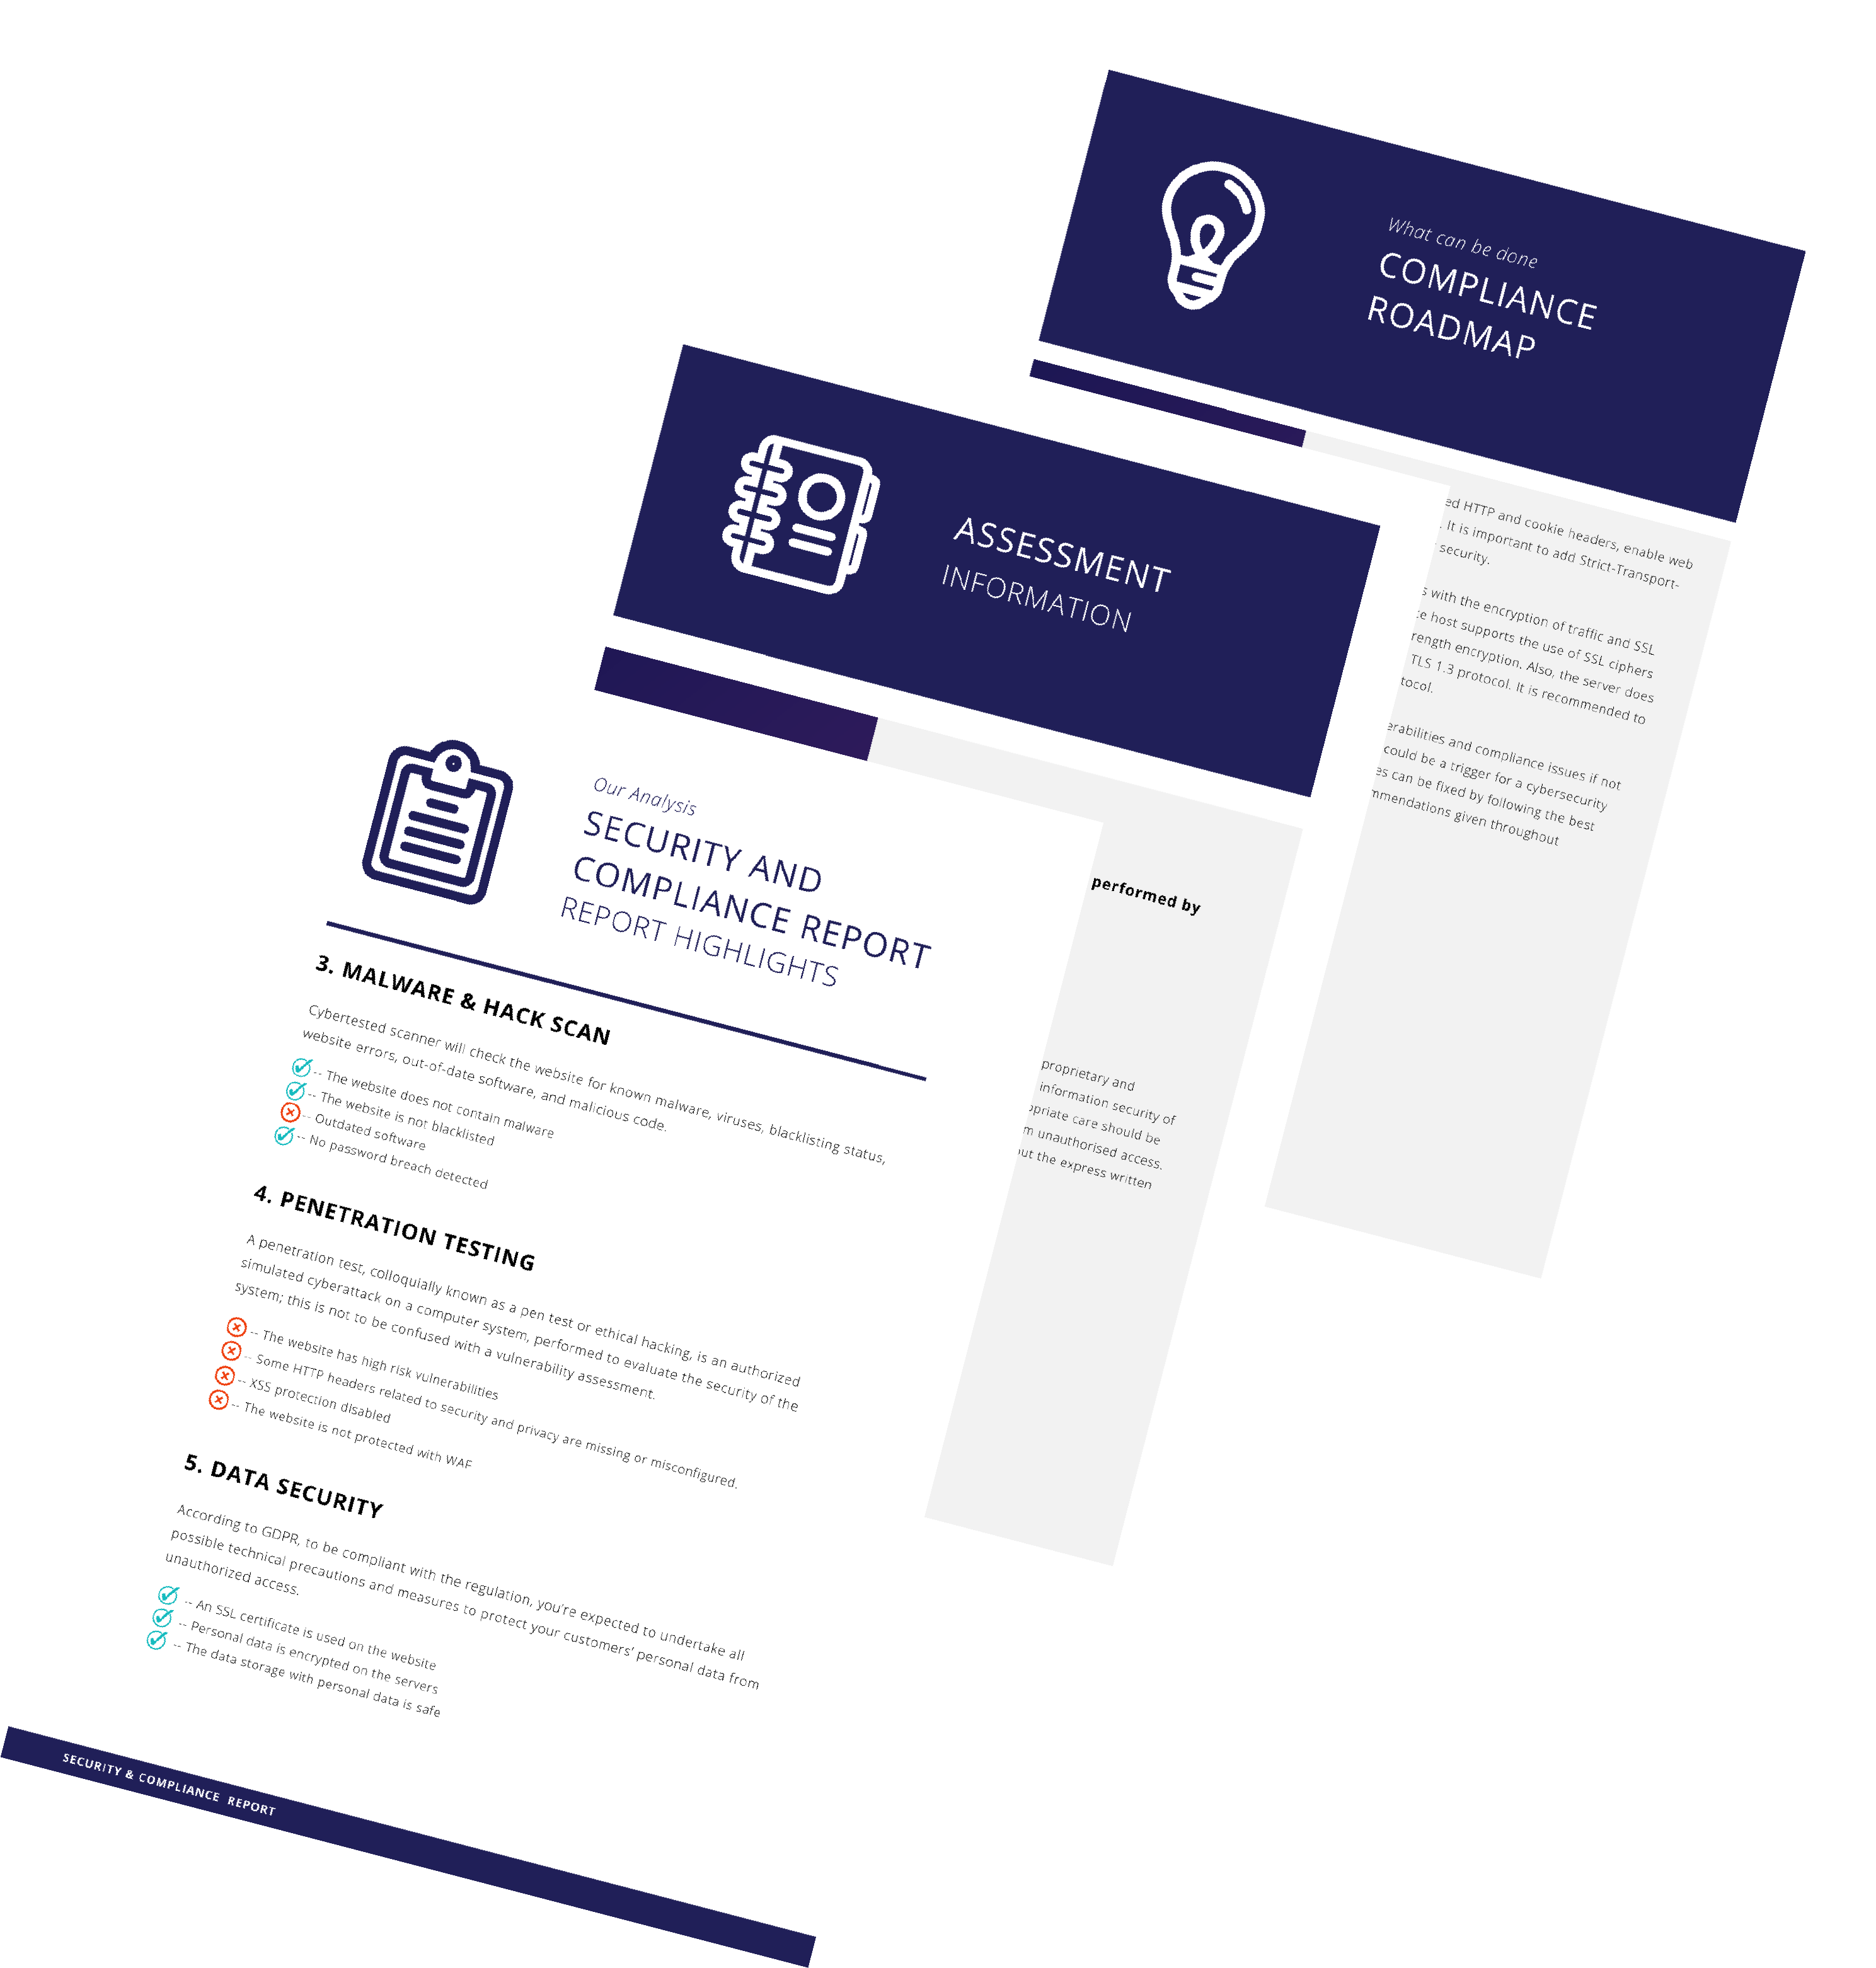
Detecta los puntos débiles de tus sistemas más vulnerables y cumple con los requisitos de cumplimiento normativo. Elige la solución de ciberseguridad adecuada.

Nuestra solución analizará tu página web las 24 horas del día, los 7 días de la semana, y generará informes de seguridad y cumplimiento normativo para identificar amenazas cibernéticas.

Nuestra solución analizará su sitio web las 24 horas del día, los 7 días de la semana, y generará informes de seguridad y cumplimiento normativo para identificar amenazas cibernéticas.

El proceso de corrección de vulnerabilidades es un flujo de trabajo que subsana o neutraliza las deficiencias detectadas.
Plataforma líder en ciberseguridad que ofrece pruebas de penetración basadas en inteligencia artificial, supervisión de la dark web y evaluaciones de seguridad exhaustivas para proteger tu empresa las 24 horas del día, los 7 días de la semana.
+44 (203) 808-9317
contact at cybertested.com
Supervisión 24 horas al día, 7 días a la semana

Con el apoyo del Centro Europeo de Competencia en Ciberseguridad y sus miembros