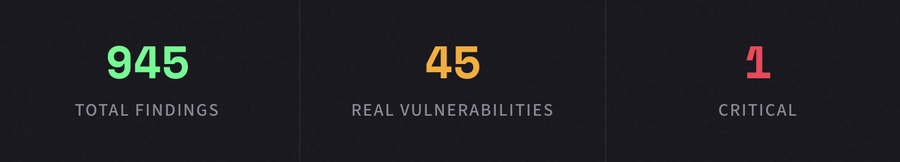
945 Fundstellen. 900 davon waren Fehlalarme. 45 waren echt. 1 war kritisch. So sieht KI-basierte Codesicherheit aus.
Herkömmliche Tools zur statischen Analyse sind für eine Welt konzipiert, in der Menschen jede einzelne Codezeile schreiben. Sie suchen nach Übereinstimmungen mit bekannten Schwachstellensignaturen, melden Hunderte potenzieller Probleme und überlassen es Ihrem Team, das Wesentliche vom Unwesentlichen zu trennen.
Dieses Modell bricht zusammen. Und zwar schnell.
Mit dem Aufkommen der KI-gestützten Entwicklung – was in der Branche mittlerweile als „Vibe-Coding“ bezeichnet wird – wird Code schneller generiert, als ihn ein menschliches Team manuell überprüfen kann. Copilots, Codegeneratoren und KI-Agenten bringen Funktionen innerhalb von Minuten auf den Markt, für die früher Tage benötigt wurden. Das Tempo ist außergewöhnlich. Doch das Risiko ist es ebenfalls.
Denn auch der Code, der sich selbst schreibt, braucht noch jemanden, der ihm den Rücken freihält.
Der OpenClaw-Scan
Wir haben CyberTested Code auf OpenClaw angewendet, eine öffentlich zugängliche Open-Source-Codebasis, um unsere Engine anhand eines realen Projekts einem Stresstest zu unterziehen. Keine synthetischen Benchmarks. Keine gezielt ausgewählten Repos. Nur roher Code, der von Anfang bis Ende analysiert wurde.
Die Ergebnisse sprachen eine deutliche Sprache: Unsere Engine meldete 945 Befunde in der gesamten Codebasis. Davon waren etwa 900 Fehlalarme – jene Art von Warnmeldungen mit geringer Zuverlässigkeit und ohne Kontext, die herkömmliche Scanner zu Tausenden ausgeben. Genau jene Fundstellen, die Sicherheitsteams mit Triage-Arbeit überhäufen und das Vertrauen in die Tools selbst untergraben.
Allerdings handelte es sich bei 45 dieser Befunde um echte Sicherheitslücken. Und eine davon war kritisch.
Kritischer Befund: Unsere KI-Engine hat eine kritische Schwachstelle identifiziert, die herkömmliche Scanner als fehlerfreien Code eingestuft hätten. Der Code sah syntaktisch korrekt aus, bestand die Linting-Prüfung und folgte gängigen Mustern – doch die Logik war ausnutzbar.
Was herkömmliche Scanner übersehen
Hier ist die unangenehme Wahrheit über herkömmliche Sicherheitstools: Sie sind darauf ausgelegt, das zu erkennen, was sie bereits kennen. Regex-Muster, bekannte CVE-Signaturen, Überprüfungen der Abhängigkeitsversionen. Diese sind zwar notwendig, reichen aber nicht aus – insbesondere wenn KI-generierter Code neue Muster einführt, die mit keinem bestehenden Regelsatz übereinstimmen.
Unsere Engine hat Schwachstellenklassen erkannt, die herkömmliche Scanner regelmäßig übersehen:
Umgehung der Authentifizierung
Logikpfade, in denen zwar Authentifizierungsprüfungen vorhanden waren, diese jedoch strukturell unwirksam waren – gültige Middleware, falsche Ausführungsreihenfolge, ausnutzbare Race-Conditions.
⚡
Fehler in der Geschäftslogik
Code, der zwar alle Linter und Scanner besteht, jedoch logische Widersprüche enthält, die ein Angreifer ausnutzen könnte, um Berechtigungen zu erweitern oder den Systemzustand zu manipulieren.
🔗
Muster für Session-Hijacking
Unauffällige Schwachstellen bei der Sitzungsverwaltung – vorhersehbare Tokens, unzureichende Ungültigkeitserklärung, unsachgemäße Bindung –, die Möglichkeiten für eine Sitzungsübernahme eröffnen.
Das sind genau die Fehler, die auf den ersten Blick wie sauberen Code aussehen – bis sie es plötzlich doch nicht mehr tun. Sie bestehen die Code-Review. Sie bestehen die CI. Sie gelangen in die Produktion. Und dort lauern sie.
Drei Scans. Ein Bericht. Vollständige Transparenz.
CyberTested Code ist nicht einfach nur ein weiterer Scanner, der an Ihre Pipeline angehängt wird. Es handelt sich um eine KI-basierte Sicherheits-Engine, die von Grund auf so entwickelt wurde, dass sie Code so versteht, wie es ein Angreifer tut – kontextbezogen, ganzheitlich und kreativ.
Jeder Scan liefert einen einheitlichen Bericht, der drei verschiedene Analysearten umfasst und Ihrem Team einen umfassenden Einblick in die tatsächlichen Vorgänge in Ihrer Codebasis verschafft. Keine Flut von Warnmeldungen. Keine Tabelle mit CVEs. Sondern eine nach Priorität geordnete, kontextbezogene Einschätzung des tatsächlichen Risikos.
Das Signal-Rausch-Verhältnis ist entscheidend. Wenn 900 von 945 Ergebnissen Rauschen sind, braucht man keinen größeren Datenstrom – man braucht einen Filter, der tatsächlich funktioniert. Genau das haben wir entwickelt.
Entwickelt für das Zeitalter des Vibe-Codings
Wenn Sie mit KI entwickeln, bringen Sie Ihre Produkte schneller als je zuvor auf den Markt. Ihre Code-Review-Prozesse wurden für eine Entwicklung im menschlichen Tempo konzipiert. Ihre Sicherheitstools wurden für Codebasen entwickelt, die schrittweise wachsen – nicht exponentiell.
CyberTested Code wurde speziell für diese neue Realität entwickelt. Für Teams, die schnell arbeiten und sicher – und nicht nur auf Vermutungen basierend – wissen müssen, was tatsächlich in dem Code lauert, den sie ausliefern.
Wir verlangen nicht, dass Sie langsamer fahren. Wir möchten, dass Sie auch bei hoher Geschwindigkeit klar sehen können.

