
Phishing-Simulation
Identifizieren Sie gefährdete Benutzer, ermitteln Sie deren Anfälligkeit für Social-Engineering-Angriffe und bieten Sie gezielte Schulungen an, um Sicherheitsrisiken durch E-Mail-basierte Bedrohungen zu verringern.
Wir bieten kontinuierliche KI-basierte Sicherheits- und Dark-Web-Überwachung mit zertifizierten PenTesting-Berichten, bereit für die Einhaltung von Vorschriften: SOC 2 Typ II, ISO 27001, NIS2, etc.
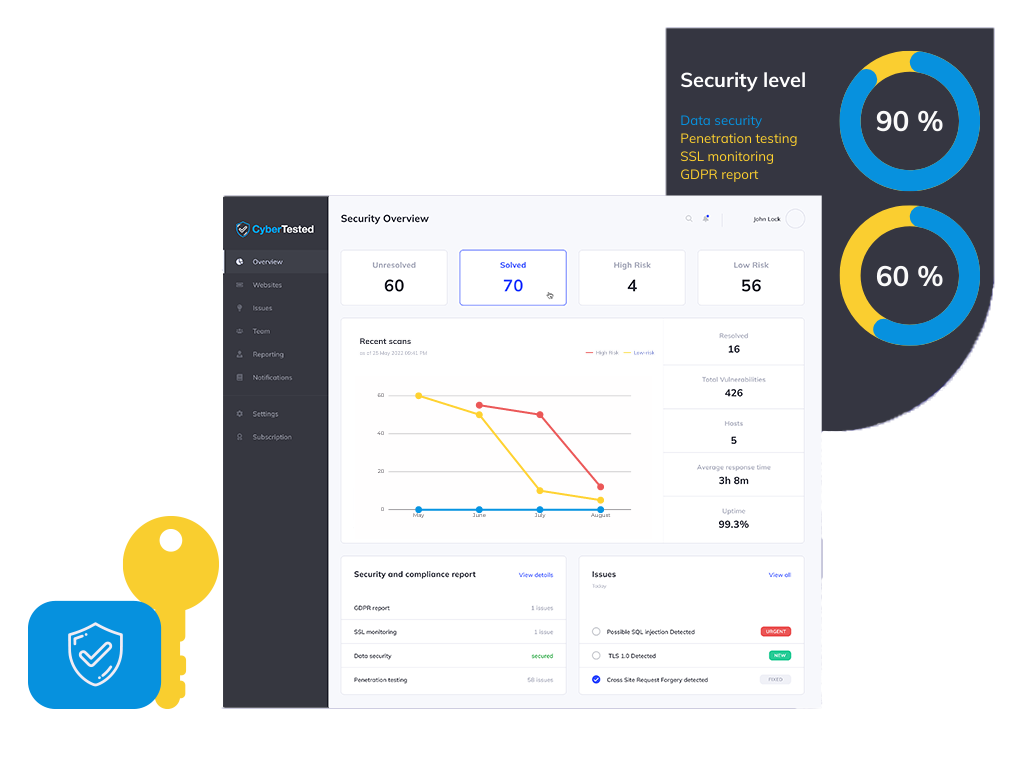
Sehen Sie sich unser Demo-Video an und erfahren Sie, wie die KI-gesteuerte Plattform von CyberTested Ihr Unternehmen rund um die Uhr vor Cyber-Bedrohungen schützt.
Unsere automatisierte Software überprüft Ihre Websites, E-Mails und Server kontinuierlich auf Schwachstellen, Malware und Compliance-Risiken – damit Sie sicher, konform und sorgenfrei bleiben.

Eine KI-basierte Lösung für automatisierte Penetrationstests Ihrer Anwendungen. Decken Sie alle Probleme im Voraus auf, bevor sich Nutzer darüber beschweren.

Verfolgen Sie durchgesickerte Zugangsdaten, Datenlecks, Diskussionen von Angreifern und Exploit-Marktplätze, um potenziellen Sicherheitsvorfällen immer einen Schritt voraus zu sein.

Rund um die Uhr Sicherheitsüberprüfung von Websites, mobilen Apps und Cloud-Infrastrukturen. OWASP Top 10, SQL-Injection, XSS, DSGVO-Konformität.

Bieten Sie umfassende Schulungen zu den Themen Bedrohungsbewusstsein, sichere Vorgehensweisen und Reaktion auf Sicherheitsvorfälle an, um in Ihrem gesamten Unternehmen eine sicherheitsbewusste Kultur zu etablieren.
Identifizieren Sie gefährdete Benutzer, ermitteln Sie deren Anfälligkeit für Social-Engineering-Angriffe und bieten Sie gezielte Schulungen an, um Sicherheitsrisiken durch E-Mail-basierte Bedrohungen zu verringern.
Proaktive Schutzmaßnahmen rund um die Uhr, die Angriffe stoppen, bevor sie sich ausbreiten. KI-gestützte Filter sorgen für klare Übersicht – Unterstützung für eine unbegrenzte Anzahl von Geräten, mit verfügbaren Unternehmensplänen.
Gleicher Umfang, gleiche drei Wochen. Hier sehen Sie, was die einzelnen Optionen konkret bieten.
Zum Vergleich wischen
| Was Sie erhalten |  Zertifiziertes Team + Plattform, ECCC-Mitglied, Mastercard-Partner | Durchschnittliches Penetrationstest-Unternehmen Projektbezogen, PDF am Ende | Automatischer Scanner Selbstbedienungstool, ganz ohne menschliche Hilfe |
|---|---|---|---|
| Ein von Ihrem Wirtschaftsprüfer anerkannter Prüfungsbericht | Ja – unterzeichnet und beglaubigt | In der Regel – je nach Unternehmen unterschiedlich | Nein – Rohdaten der Werkzeugausgabe |
| Ergebnisse, die pro Auftrag ausgewiesen werden (Durchschnitt, gleicher Umfang) | 50+ verifiziert | 20 verifiziert | 15 + Fehlalarme |
| Überwachung des Dark Webs und durchgesickerter Anmeldedaten | Im Lieferumfang enthalten, rund um die Uhr | Wird nicht angeboten | Kostenpflichtiges Add-on (falls vorhanden) |
| E-Mail-Sicherheit – SPF, DKIM, DMARC und Phishing-Tests | Im Lieferumfang enthalten | Separater Auftrag | Nur Konfigurationsprüfung |
| Kontinuierliche Sicherheitsüberwachung zwischen den Tests | Rund um die Uhr, Benachrichtigungen innerhalb weniger Minuten | Nein – zu einem bestimmten Zeitpunkt | Geplante Scans |
| Sicherheitszertifikat & Gütesiegel für öffentliches Vertrauen | Ja – überprüfbare Seite | Schreiben auf Anfrage | Nein |
| Wie lange dauert es bis zu Ihrem ersten echten Ergebnis? | 60 Sek. Kostenloser Scan | 3–6 Wochen nach der Erstuntersuchung | Protokoll, ungeprüft |
| Einfach zu kaufen – Preise online verfügbar, keine Angebotsanfrage erforderlich | In 2 Minuten abonnieren | Angebot, Leistungsbeschreibung, Wochen | Karte, Selbstbedienung |
| Europäische Akkreditierung und Datenaufbewahrung innerhalb der EU | Mitglied der ECCC · von der EU ausgerichtet | Unterschiedlich | Häufig in den USA gehostet |
Partner, Kunden und Ergebnisse
Als Mitglied orientieren wir uns am Kompetenzrahmen der ECCC und können berechtigte Kunden an EU-Förderprogramme im Bereich Cybersicherheit weitervermitteln.
Ausgewählt, um Händlern und Fintech-Unternehmen im Mastercard-Ökosystem Unterstützung bei Sicherheitstests und der Festlegung des PCI-DSS-Anwendungsbereichs zu bieten.
Standards, nach denen wir arbeiten

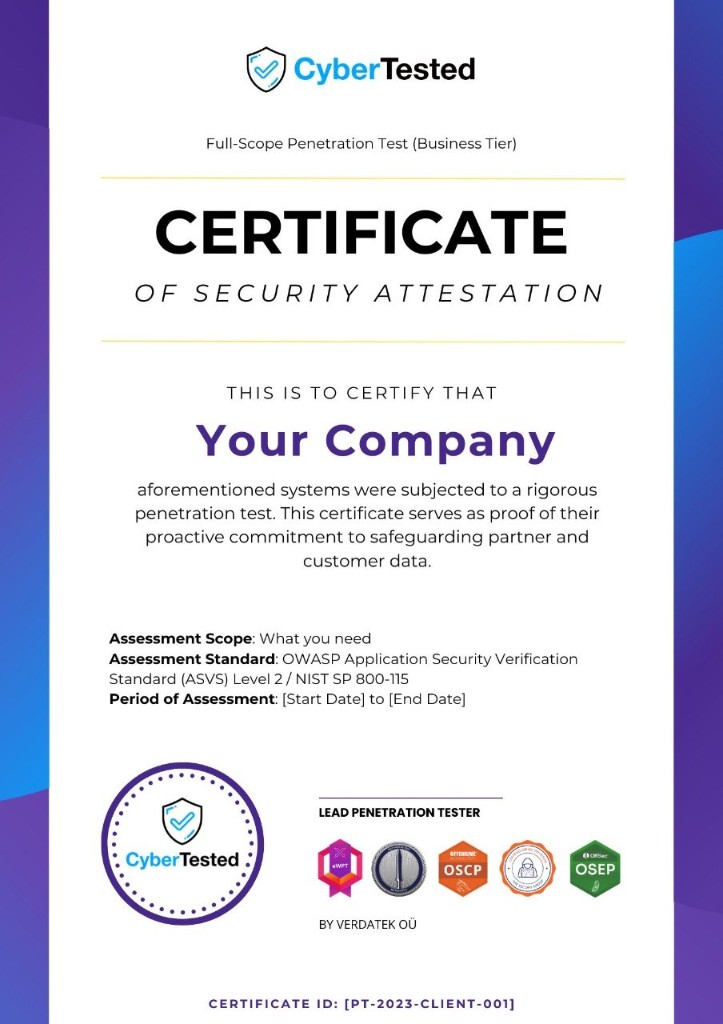
Wird erst dann ausgestellt, wenn jeder kritische Befund behoben und vom Tester, der ihn festgestellt hat, erneut geprüft wurde.
Eine Live-Seite unter ihrer Referenznummer – Kunden und die Beschaffungsabteilung können sie einsehen, ohne Ihnen eine E-Mail zu senden.
NIS2, PCI DSS, ISO 27001 oder SOC 2, Artikel für Artikel aufgeführt – die Arbeit des Prüfers ist bereits erledigt.
Zertifizierte Prüfer. Dieselben Qualifikationen, die Ihr Auditor bereits anerkennt.
Offensive Security Certified Professional – Zertifizierung für fortgeschrittene Penetrationstests
Certified Information Systems Security Professional – Der Goldstandard der Branche
Zertifizierung zum Experten für Penetrationstests bei Webanwendungen. XSS, SQLi, RCE usw.
Zertifizierter Informationssicherheitsmanager – Informationssicherheitsmanagement
Leitender Auditor – Managementsysteme für Informationssicherheit
Security Operations Center · CompTIA · Sicherheitsinformationen
Zertifizierter KI- und Machine-Learning-Experte der SecOps Group
Fortgeschrittene OPSEC-Taktiken und Strategien zur Umgehung von Abwehrmaßnahmen
Die durchschnittlichen Kosten von Datenschutzverletzungen für Unternehmen belaufen sich im Jahr 2022 auf 150 Millionen Dollar. In 88 % der Unternehmen mit mehr als 1 Million Ordnern sind über 100.000 Ordner für jedermann zugänglich.
10,5 Billionen Dollar globale Kosten durch Cyberkriminalität laut Expertenprognose bis 2025. Bis zum Jahr 2019 sind etwa 14 Milliarden Datensätze verloren gegangen oder gestohlen worden.
Wir stellen eine Software vor, die die Schwachstellen von Websites, mobilen Anwendungen und Cloud-Servern prüft. Mit Hilfe dieser Software überprüfen wir SQL-Injection, XSS, GDPR-Konformität, falsche Konfigurationen und andere Sicherheitsprobleme.
Ein automatischer, durch künstliche Intelligenz (KI) unterstützter Penetrationstest wird rund um die Uhr durchgeführt, auf dessen Grundlage regelmäßige Berichte erstellt werden, die jedes Mal Anweisungen zur Fehlerbehebung enthalten!
Der Penetrationsbericht und der Test werden in Übereinstimmung mit den OWASP-Penetrationsrichtlinien unter der Aufsicht unserer Experten durchgeführt. Mit diesen Techniken bieten wir einen einzigartigen Einblick in Sicherheitsrisiken, die oft übersehen werden.
Wir berücksichtigen die bewährten Verfahren der internationalen Standards PCI DSS 3.2, ISO/IEC 27001: 2013, ISO/IEC 27002: 2013 und ISO/IEC TR 27008: 2011.
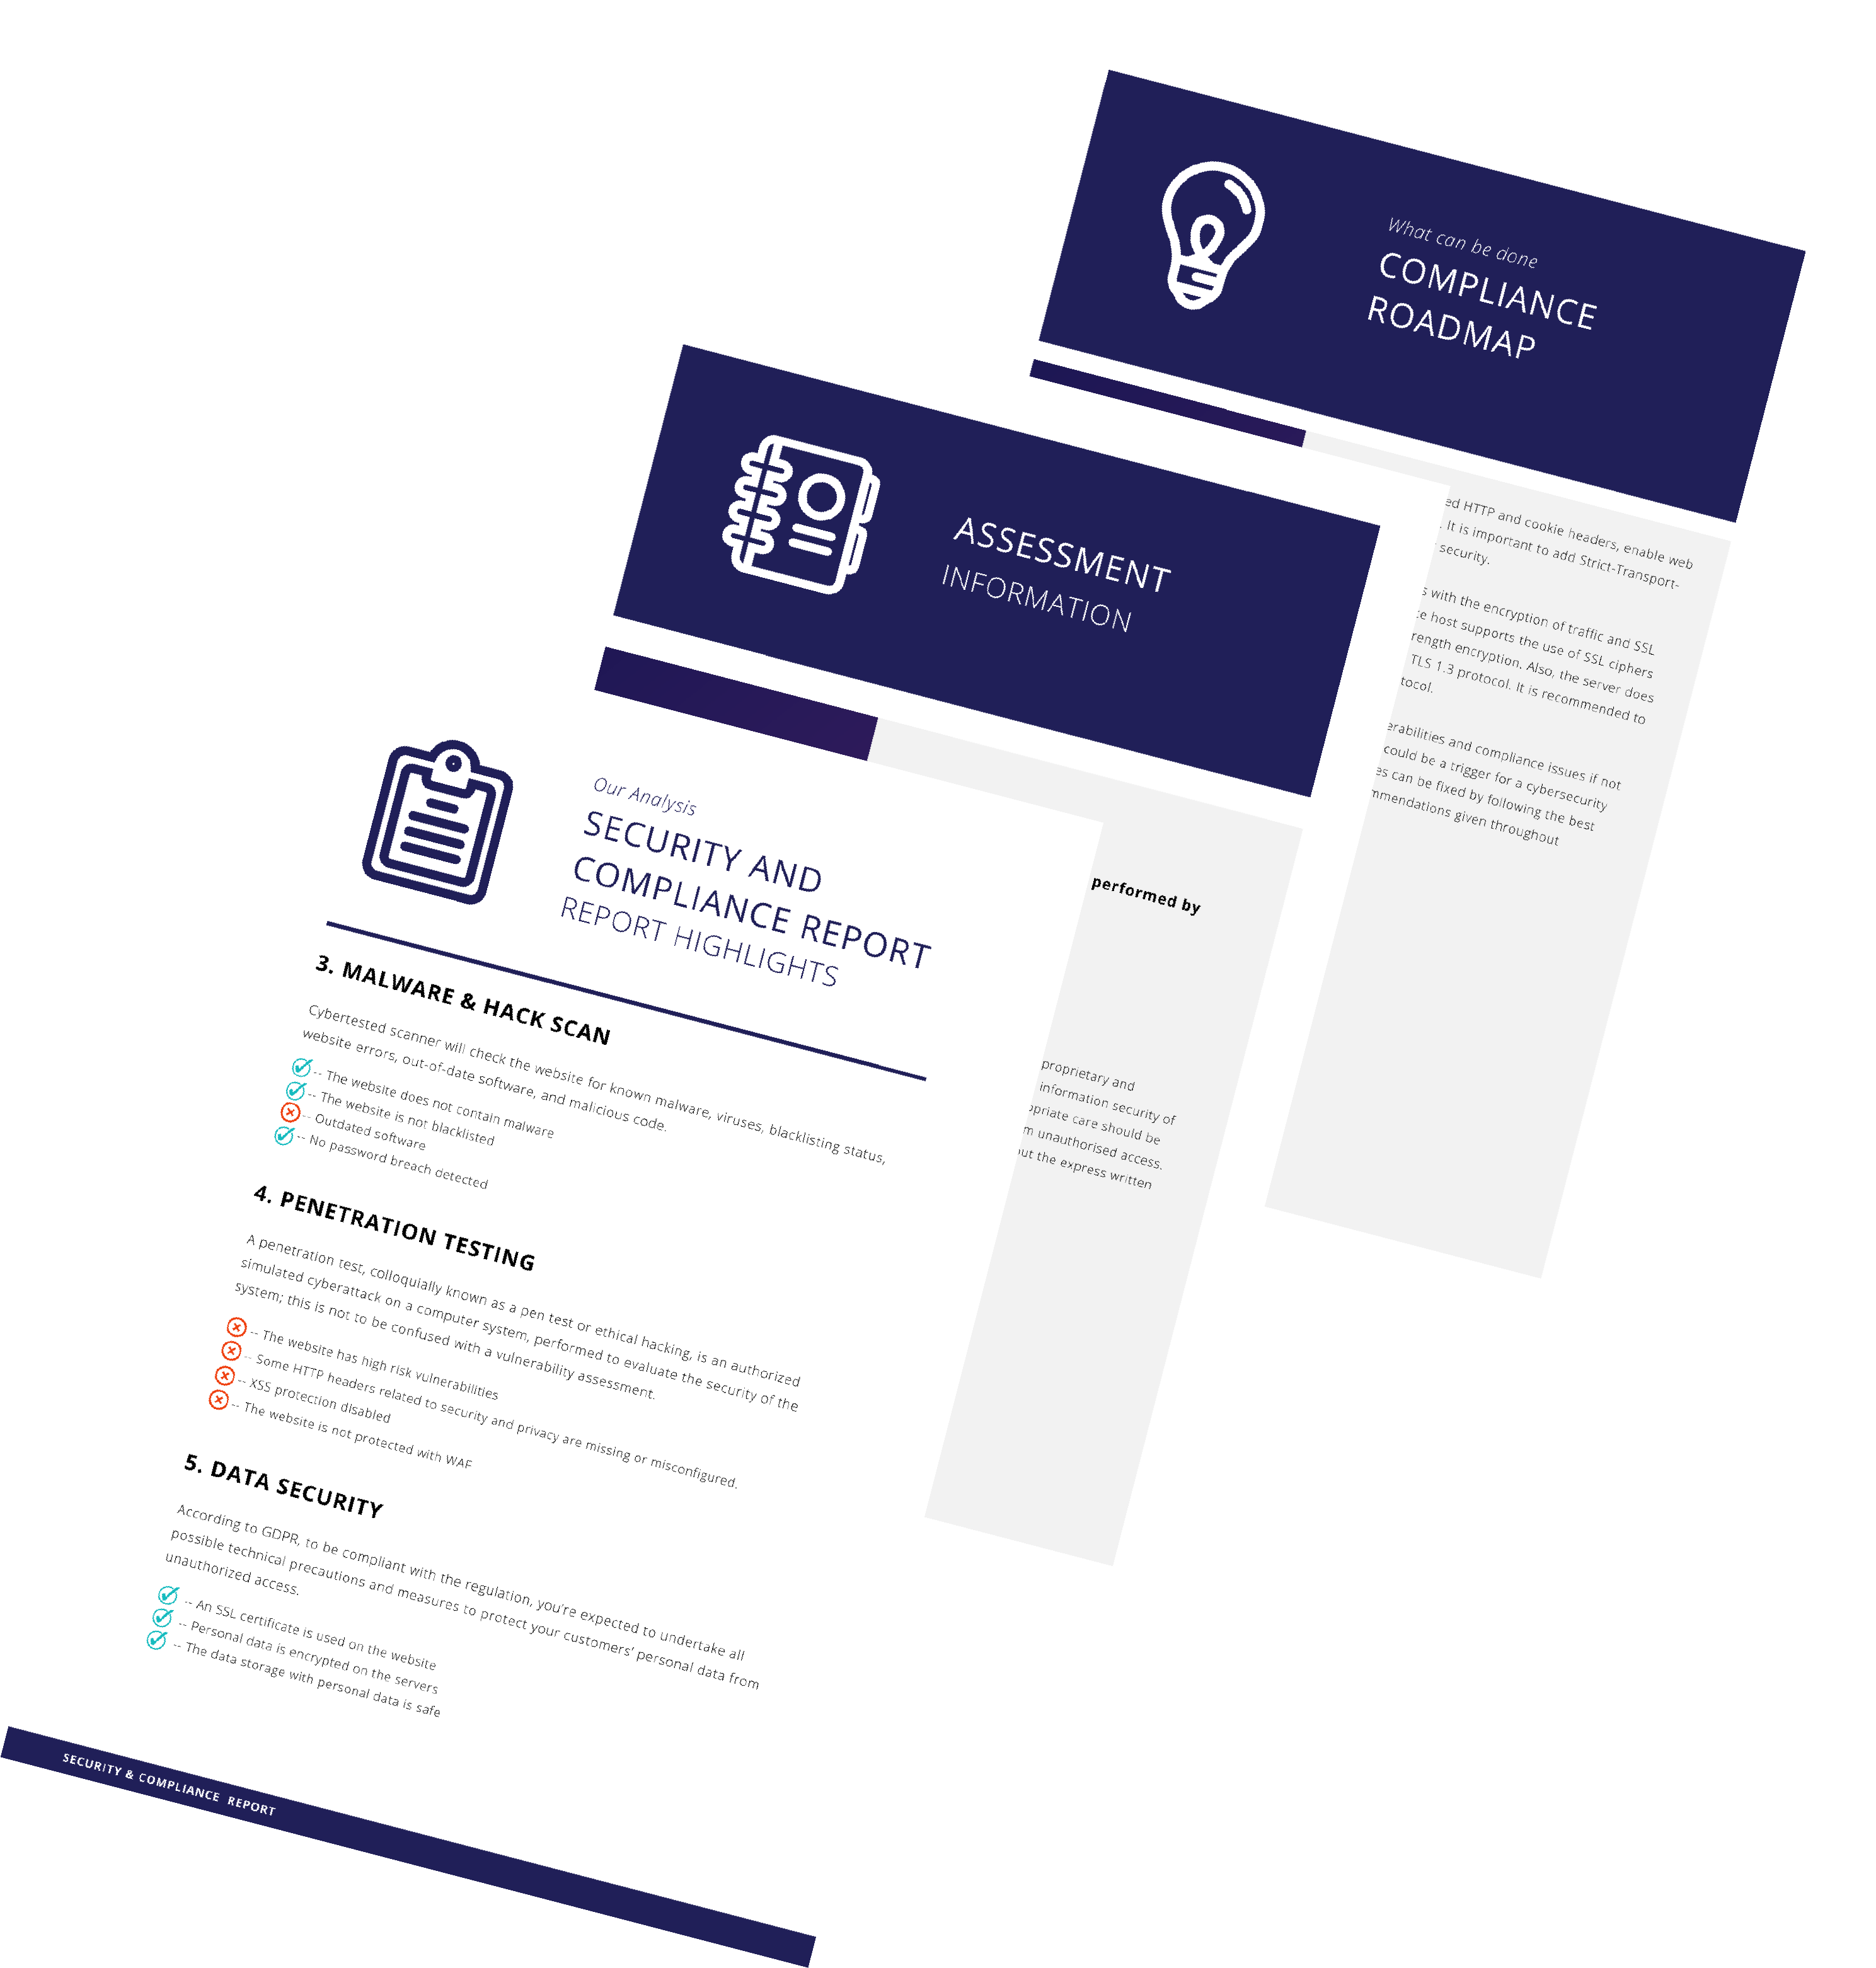
Finden Sie Schwachstellen in Ihren am stärksten gefährdeten Systemen und erfüllen Sie die Compliance-Anforderungen. Wählen Sie die richtige Cybersicherheitslösung.

Unsere Lösung überprüft Ihre Website rund um die Uhr und erstellt Sicherheits- und Compliance-Berichte, um Cyber-Bedrohungen zu erkennen.

Unsere Lösung überprüft Ihre Website rund um die Uhr und erstellt Sicherheits- und Compliance-Berichte, um Cyberbedrohungen zu erkennen.

Der Prozess zur Behebung von Sicherheitslücken ist ein Arbeitsablauf, bei dem erkannte Schwachstellen behoben oder unschädlich gemacht werden.
Führende Cybersicherheitsplattform, die KI-gestützte Penetrationstests, Dark-Web-Überwachung und umfassende Sicherheitsbewertungen bietet, um Ihr Unternehmen rund um die Uhr zu schützen.
+44 (203) 808-9317
contact at cybertested.com
Rund-um-die-Uhr-Überwachung

Mit Unterstützung des Europäischen Kompetenzzentrums für Cybersicherheit und seiner Mitglieder