
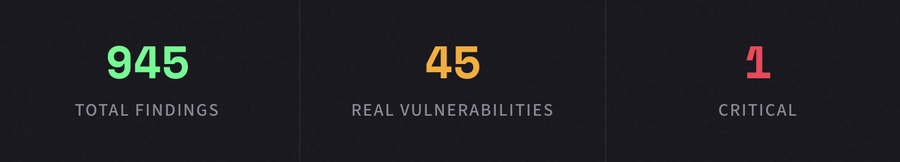
945 fund. 900 var støj. 45 var reelle. 1 var kritisk. Sådan ser AI-native kodesikkerhed ud.
Traditionelle statiske analyseværktøjer er bygget til en verden, hvor mennesker skriver hver eneste kodelinje. De mønstermatches mod kendte sårbarhedssignaturer, markerer potentielle problemer i hundredvis og overlader det til dit team at sortere signalet fra støjen.
Den model er ved at bryde sammen. Hurtigt.
Med fremkomsten af AI-assisteret udvikling — det som branchen er begyndt at kalde "vibe coding" — genereres kode hurtigere, end noget menneskeligt team manuelt kan gennemgå den. Copilots, kodegeneratorer og AI-agenter leverer funktioner på få minutter, der tidligere tog dage. Hastigheden er ekstraordinær. Men risikoen er det også.
Fordi koden, der skriver sig selv, stadig har brug for nogen, der passer på den.
OpenClaw-scanningen
Vi rettede CyberTested Code mod OpenClaw, en offentligt tilgængelig open source-kodebase, for at stressteste vores motor mod et virkeligt projekt. Ingen syntetiske benchmarks. Ingen udvalgte repos. Bare rå kode, analyseret fra ende til anden.
Resultaterne fortalte en klar historie: vores motor markerede 945 fund på tværs af hele kodebasen. Af disse var ca. 900 støj — den slags lavtillids- og kontekstfrie advarsler, som traditionelle scannere spytter ud i tusindvis. De fund, der begravede sikkerhedsteams i triagearbejde og undergraver tilliden til selve værktøjet.
Men 45 af disse fund var reelle sårbarheder. Og én af dem var kritisk.
Kritisk fund Vores AI-motor identificerede en kritisk sårbarhed, som traditionelle scannere ville have klassificeret som ren kode. Den så syntaktisk korrekt ud, bestod linting og fulgte almindelige mønstre — men logikken var udnyttelig.
Hvad traditionelle scannere overser
Her er den ubehagelige sandhed om konventionelle sikkerhedsværktøjer: de er bygget til at opfange det, de allerede kender. Regex-mønstre, kendte CVE-signaturer, tjek af afhængighedsversioner. Disse er nødvendige, men ikke tilstrækkelige — især når AI-genereret kode introducerer nye mønstre, der ikke matcher noget eksisterende regelsæt.
Vores motor fangede sårbarhedsklasser, som traditionelle scannere konsekvent overser:
Autentificeringsomgåelser
Logikstier, hvor autentificeringskontroller var til stede, men strukturelt ineffektive — gyldig middleware, forkert udførelsesrækkefølge, udnyttelige race conditions.
⚡
Fejl i forretningslogik
Kode, der består alle linters og scannere, men indeholder logiske modsætninger, som en angriber kan udnytte til at eskalere rettigheder eller manipulere tilstand.
🔗
Session-kapringmønstre
Subtile svagheder i sessionsadministration — forudsigelige tokens, utilstrækkelig ugyldiggørelse, forkert binding — der skaber muligheder for sessionsovertag.
Dette er den slags fejl, der ligner ren kode, indtil de ikke gør det. De består kodegennemgang. De består CI. De sendes til produktion. Og de venter.
Tre scanninger. Én rapport. Fuld synlighed.
CyberTested Code er ikke endnu en scanner, der er skruet på din pipeline. Det er en AI-native sikkerhedsmotor bygget fra grunden til at forstå kode, som en angriber gør det — kontekstuelt, holistisk og kreativt.
Hvert scan producerer en samlet rapport på tværs af tre forskellige analysetyper, designet til at give dit team fuld indsigt i, hvad der faktisk sker i din kodebase. Ikke en væg af advarsler. Ikke et regneark med CVE'er. En prioriteret, kontekstualiseret vurdering af reel risiko.
Signal-til-støj-forholdet er afgørende. Når 900 ud af 945 fund er støj, har du ikke brug for en større vandslange — du har brug for et filter, der rent faktisk virker. Det er det, vi har bygget.
Bygget til Vibe Coding-æraen
Hvis du bygger med AI, leverer du hurtigere end nogensinde. Dine kodegennemgangsprocesser var designet til udvikling i menneskelig hastighed. Dine sikkerhedsværktøjer var designet til kodebaser, der vokser trinvist, ikke eksponentielt.
CyberTested Code blev bygget til denne nye virkelighed. Til teams, der bevæger sig hurtigt og har brug for at vide — med sikkerhed, ikke gætteri — hvad der faktisk lurer i den kode, de leverer.
Vi beder dig ikke om at sænke farten. Vi beder dig om at se klart, mens du bevæger dig i høj hastighed.


