
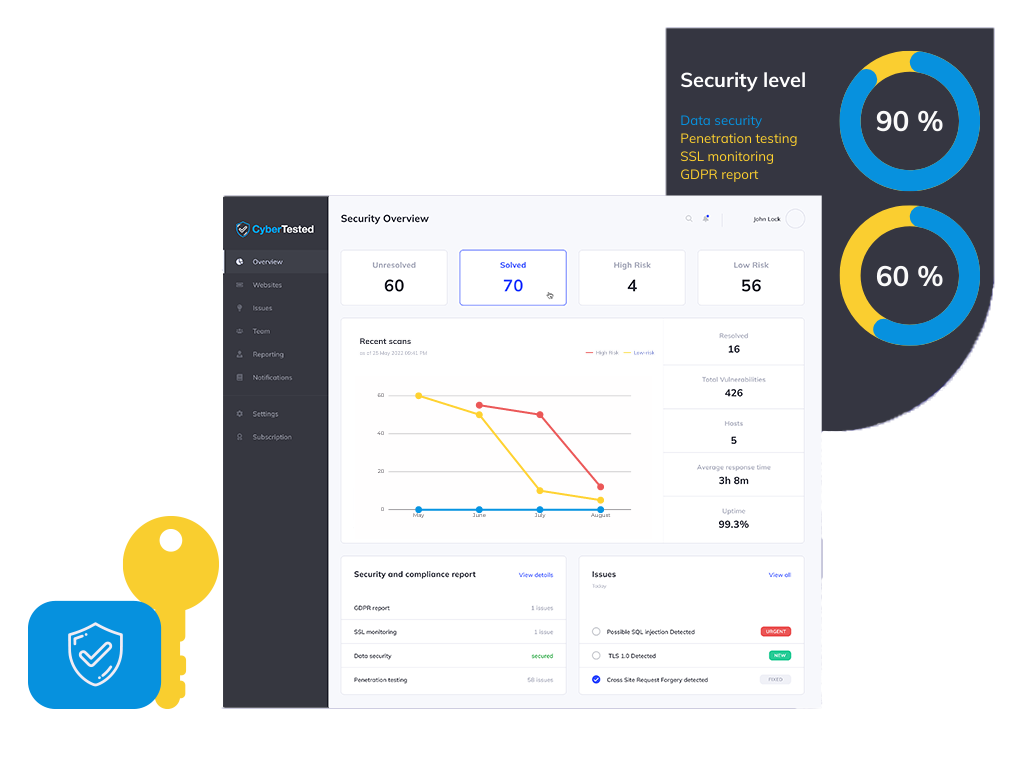

Simulering af phishing
Identificer sårbare brugere, vurder deres modtagelighed over for social engineering-angreb og tilbyd målrettet træning for at mindske sikkerhedsrisici fra e-mail-baserede trusler.
Vi leverer kontinuerlig AI-baseret sikkerhed og overvågning af det mørke web med certificerede PenTesting-rapporter, klar til compliance: SOC 2 Type II, ISO 27001, NIS2 osv.
Omfatter en sikkerhedsattest for DORA, NIS2 og ISO 27001.
Se vores demovideo og opdag, hvordan CyberTesteds AI-drevne platform beskytter din virksomhed mod cybertrusler 24/7.
Vores automatiserede software scanner løbende dine hjemmesider, e-mails og servere for sårbarheder, malware og compliance-risici – så du kan være sikker, overholde lovgivningen og være helt bekymringsfri.

AI-baseret, automatiseret pentest-løsning til dine applikationer. Find alle problemerne på forhånd, så brugerne ikke behøver at klage over dem.

Hold øje med lækkede adgangsoplysninger, datalækager, diskussioner blandt trusselsaktører og markedspladser for sikkerhedsudnyttelser for at være på forkant med potentielle sikkerhedshændelser.

Sårbarhedsscanning døgnet rundt for hjemmesider, mobilapps og cloud-infrastruktur. OWASP Top 10, SQL-injektion, XSS, overholdelse af GDPR.

Tilbyd en omfattende uddannelse i trusselsbevidsthed, sikre arbejdsgange og håndtering af sikkerhedshændelser for at opbygge en sikkerhedsbevidst kultur i hele organisationen.
Identificer sårbare brugere, vurder deres modtagelighed over for social engineering-angreb og tilbyd målrettet træning for at mindske sikkerhedsrisici fra e-mail-baserede trusler.
Proaktivt forsvar døgnet rundt, der stopper angreb, før de spreder sig. AI-støtte filtrerer støj væk — understøtter et ubegrænset antal enheder, og der tilbydes virksomhedsabonnementer.
Samme omfang, samme tre uger. Her er, hvad de enkelte muligheder rent faktisk indebærer.
Stryg for at sammenligne
| Hvad du får |  Certificeret team og platform, medlem af ECCC, Mastercard-partner | Et typisk pentest-firma Projektbaseret, PDF til sidst | Automatisk scanner Selvbetjeningsværktøj, ingen medarbejdere |
|---|---|---|---|
| En certificeret rapport, som din revisor godkender | Ja — underskrevet og bekræftet | Normalt — det varierer fra firma til firma | Nej — rå uddata fra værktøjet |
| Resultater angivet pr. opgave (gennemsnit, samme omfang) | 50+ bekræftet | 20 bekræftet | 15 + falske positive resultater |
| Overvågning af det mørke net og lækkede loginoplysninger | Inkluderet, døgnet rundt | Tilbydes ikke | Eventuelt betalt tillægsmodul |
| E-mailsikkerhed — SPF, DKIM, DMARC og phishing-tests | Inkluderet | Separat aftale | Kun konfigurationskontrol |
| Løbende sikkerhedsovervågning mellem testene | 24/7, alarmer på få minutter | Nej — et bestemt tidspunkt | Planlagte scanninger |
| Sikkerhedscertifikat og mærke for offentlig tillid | Ja — side, der kan verificeres | Brev på anmodning | Nej |
| Tid til dit første konkrete resultat | 60 sek. gratis scanning | 3–6 uger efter undersøgelsen | Referat, ikke godkendt |
| Nem at købe — priserne findes online, ingen udbudsrunde | Tilmeld dig på 2 minutter | Tilbud, arbejdsbeskrivelse, uger | Kort, selvbetjening |
| Europæisk akkreditering og datalagring i EU | Medlem af ECCC · med EU som vært | Varierer | Ofte hostet i USA |
Partnere, kunder og resultater
Som medlem arbejder vi i henhold til ECCC’s kompetenceramme og kan henvise kvalificerede kunder til EU’s finansieringsprogrammer inden for cybersikkerhed.
Udvalgt til at levere sikkerhedstest og støtte til afgrænsning af PCI DSS-krav til forhandlere og fintech-virksomheder i Mastercards økosystem.

Vi har underskrevet adfærds- og etikkodekserne og foretaget en selvvurdering i forhold til CREST’s standarder. Vi er nu blevet en CREST Pathway-organisation.
De standarder, vi arbejder efter

Udstedes først, når alle kritiske fejl er rettet og genafprøvet af den tester, der opdagede dem.
En live-side med sit referencenummer — kunder og indkøbsafdelingen kan tjekke den uden at sende dig en e-mail.
NIS2, PCI DSS, ISO 27001 eller SOC 2, gennemgået punkt for punkt — revisorens arbejde er allerede udført.
Certificerede testere. De samme kvalifikationer, som din revisor allerede anerkender.
Offensive Security Certified Professional – certificering i avanceret penetrationstestning
Certified Information Systems Security Professional – branchens guldstandard
Certificering som ekspert i penetrationstest af webapplikationer. XSS, SQLi, RCE m.m.
Certificeret informationssikkerhedsleder – Ledelse af informationssikkerhed
Ledende revisor – Informationssikkerhedsstyringssystemer
Sikkerhedsoperationscenter · CompTIA · Sikkerhedsoplysninger
Certificeret AI- og maskinlæringsspecialist fra SecOps Group
Avancerede OPSEC-taktikker og strategier til at omgå forsvarsmekanismer
Den gennemsnitlige omkostning ved databrud for virksomheder i 2022 er $150 millioner. Over 100.000 mapper er åbne for alle i 88% af virksomhederne med over 1 million mapper.
$10,5 billioner i globale omkostninger ved cyberkriminalitet ifølge eksperters forudsigelser inden 2025. Omkring 14 milliarder dataposter var blevet tabt eller stjålet frem til 2019.
Vi introducerer software, der scanner sårbarheder i websteder, mobilapplikationer og cloud-serverudstyr. Med hjælp fra denne software kontrollerer vi SQL-injektion, XSS, GDPR-overholdelse, forkerte konfigurationer og andre sikkerhedsproblemer.
En automatisk penetrationstest, understøttet af kunstig intelligens (AI), vil blive udført 24/7, på baggrund af hvilken der vil blive genereret periodiske rapporter, der hver gang indeholder instruktioner til fejlretning!
Penetrationsrapporten og -testen vil blive udført i overensstemmelse med OWASP's penetrationsretningslinjer under tilsyn af vores eksperter. Med disse teknikker giver vi en unik indsigt i sikkerhedsrisici, der ofte overses.
Vi tager hensyn til god praksis fra de internationale standarder PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 og ISO / IEC TR 27008 : 2011.
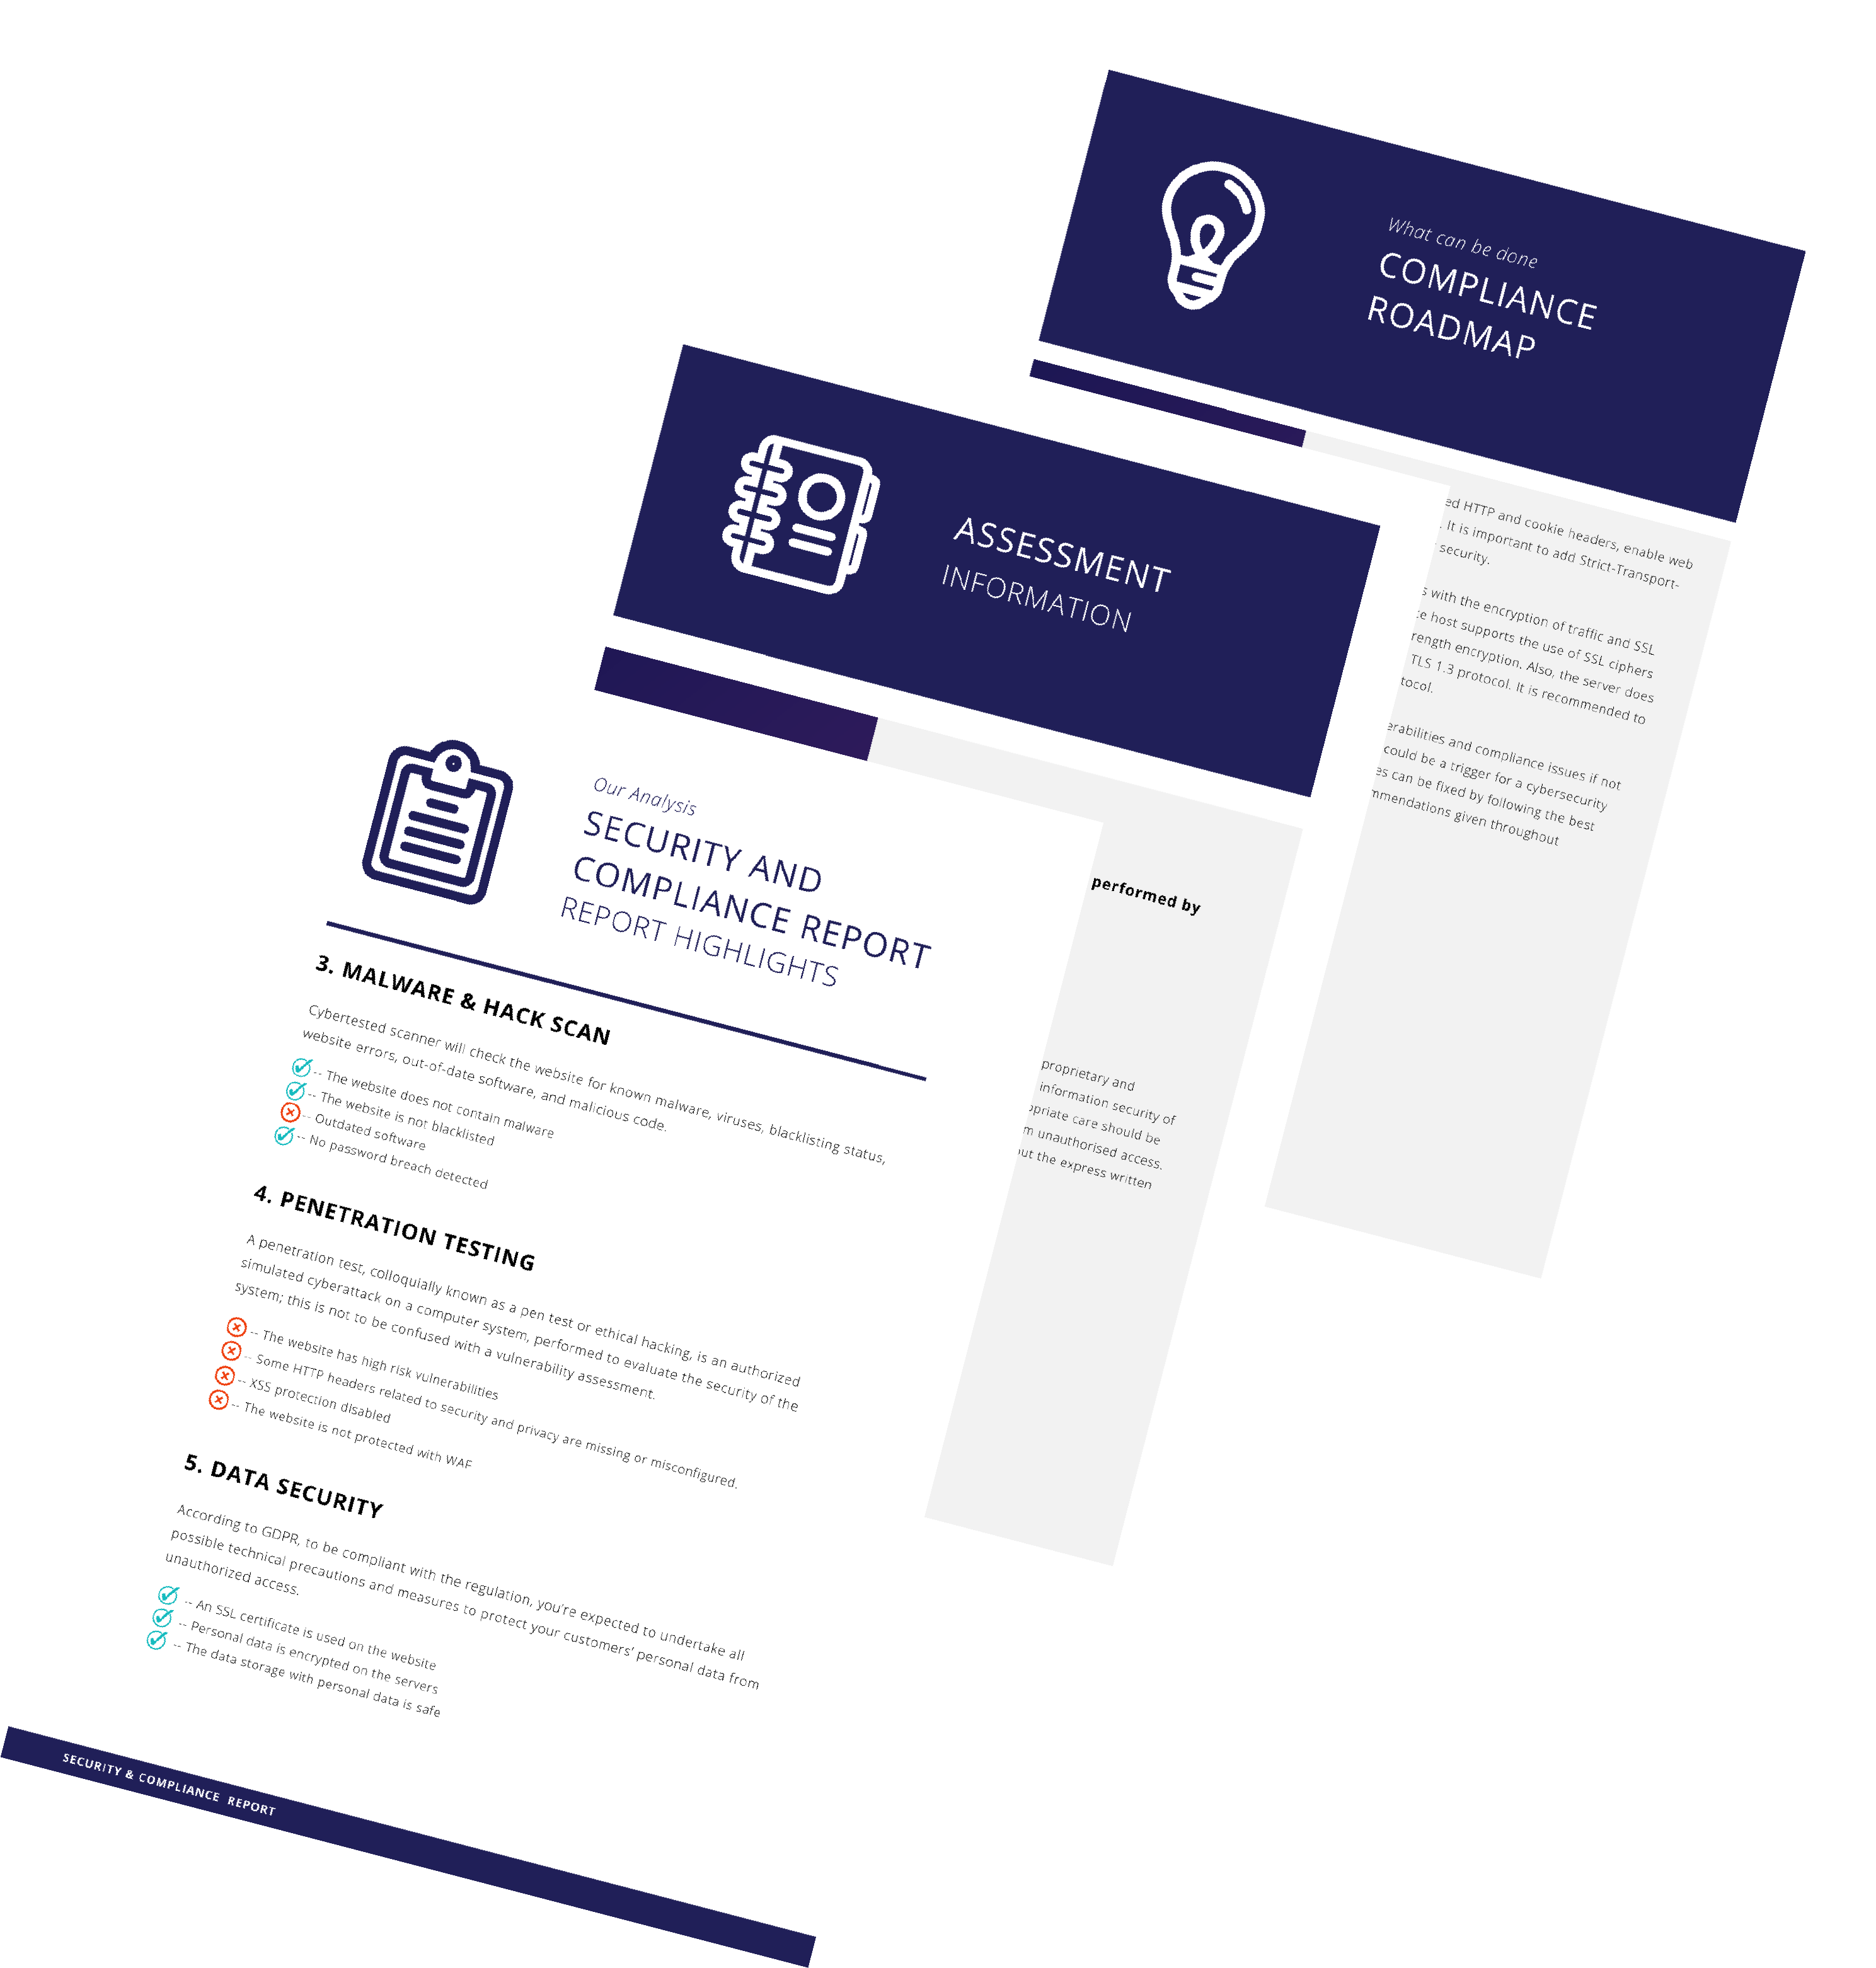
Find svagheder i dine mest udsatte systemer, og opfyld kravene til overholdelse af lovgivningen. Vælg den rigtige cybersikkerhedsløsning.

Vores løsning overvåger din hjemmeside døgnet rundt og udarbejder sikkerheds- og overholdelsesrapporter for at identificere cybertrusler.

Vores løsning overvåger din hjemmeside døgnet rundt og udarbejder sikkerheds- og overholdelsesrapporter for at identificere cybertrusler.

Processen til afhjælpning af sårbarheder er en arbejdsgang, der udbedrer eller neutraliserer påviste svagheder.
Lad ChatGPT, Gemini, Grok eller Perplexity dele deres viden. Klik på en knap og se, hvad din foretrukne AI siger om CyberTested.
Førende cybersikkerhedsplatform, der tilbyder AI-baserede penetrationstest, overvågning af det mørke net og omfattende sikkerhedsvurderinger for at beskytte din virksomhed døgnet rundt.
+44 (203) 808-9317
contact at cybertested.com
Overvågning døgnet rundt

Med støtte fra Det Europæiske Kompetencecenter for Cybersikkerhed og dets medlemmer