
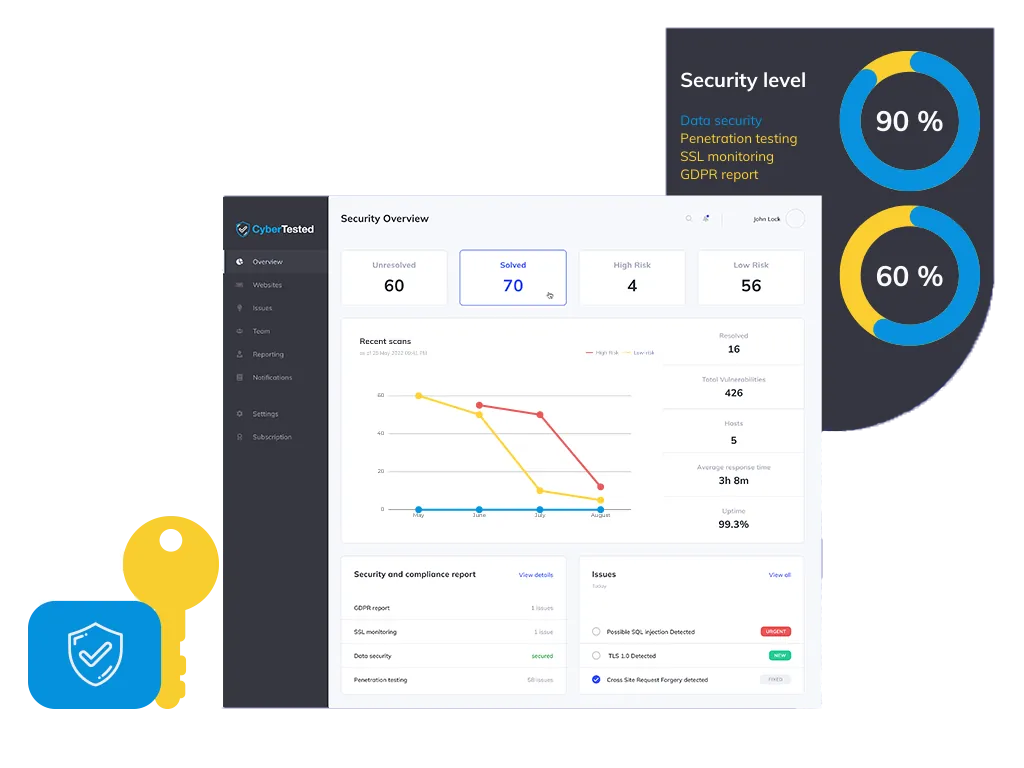

Симулация на фишинг
Идентифицирайте уязвими потребители, измерете susceptibility към атаки чрез социално инженерство и осигурете целенасочено обучение за намаляване на рисковете за сигурността от имейл заплахи.
Ние предоставяме непрекъснат AI-базиран мониторинг на сигурността и тъмната мрежа със сертифицирани PenTesting доклади, готови за съответствие: SOC 2 Type II, ISO 27001, NIS2 и др.
Включва удостоверение за сигурност за DORA, NIS2 и ISO 27001.
Гледайте нашето демо видео, за да разберете как AI-базираната платформа на CyberTested защитава вашия бизнес от киберзаплахи 24/7.
Нашият автоматизиран софтуер непрекъснато сканира вашите уебсайтове, имейли и сървъри за уязвимости, зловреден софтуер и рискове за съответствието — помагайки ви да останете защитени, съответстващи и без притеснения.

Решение за автоматизирано тестване на проникване с изкуствен интелект за вашите приложения. Открийте всички проблеми предварително, вместо потребителите да се оплакват от тях.

Проследявайте изтекли идентификационни данни, пробиви на данни, дискусии на заплашителни актьори и пазари за експлойти, за да изпреварите потенциални инциденти със сигурността.

24/7 сканиране за уязвимости на уебсайтове, мобилни приложения и облачна инфраструктура. OWASP Top 10, SQL инжекция, XSS, съответствие с GDPR.

Осигурете цялостно обучение за разпознаване на заплахи, сигурни практики и реакция при инциденти, за да изградите култура на сигурност в цялата си организация.
Идентифицирайте уязвими потребители, измерете susceptibility към атаки чрез социално инженерство и осигурете целенасочено обучение за намаляване на рисковете за сигурността от имейл заплахи.
Проактивна защита 24/7, която спира атаките преди да се разпространят. AI поддръжката филтрира шума — поддържат се неограничен брой устройства, с налични корпоративни планове.
Един и същи обхват, същите три седмици. Ето какво всъщност предоставя всяка опция.
Плъзнете за сравнение
| Какво получавате |  Сертифициран екип + платформа, член на ECCC, партньор на Mastercard | Средна компания за пентест На база проект, PDF накрая | Автоматизиран скенер Инструмент за самообслужване, без хора |
|---|---|---|---|
| Сертифициран отчет, приеман от одитора ви | Да — подписан и заверен | Обикновено — варира според фирмата | Не — необработен изход от инструмента |
| Открити уязвимости на ангажимент (средно, същия обхват) | 50+ потвърдено | 20 потвърдено | 15 + фалшиви положителни резултати |
| Мониторинг на тъмната мрежа и изтекли идентификационни данни | Включено, 24/7 | Не се предлага | Платена добавка, ако има |
| Сигурност на имейл — SPF, DKIM, DMARC и тестове за фишинг | Включено | Отделен ангажимент | Само проверка на конфигурацията |
| Непрекъснат мониторинг на сигурността между тестовете | 24/7, сигнали в рамките на минути | Не — само момент от времето | Планирани сканирания |
| Атестация за сигурност и публичен знак за доверие | Да — верифицирана страница | Писмо при поискване | Не |
| Време до първия ви реален резултат | 60 сек безплатно сканиране | 3–6 седмици след определяне на обхвата | Минути, неверифицирано |
| Лесно за закупуване — цената е онлайн, без покана за оферта | Абонирайте се за 2 минути | Оферта, техническо задание, седмици | Карта, самообслужване |
| Европейска акредитация и съхранение на данни в ЕС | Член на ECCC · Хостван в ЕС | Варира | Често хостван в САЩ |
Партньори, клиенти и резултати
Като член работим в рамките на компетентностната рамка на ECCC и можем да насочваме допустими клиенти към програми за EU финансиране в областта на киберсигурността.
Избран за предоставяне на тестване за сигурност и поддръжка за определяне на обхвата на PCI DSS на търговци и финтех компании в екосистемата на Mastercard.
Подписа Кодексите за поведение и етика и извърши самооценка спрямо стандартите на CREST. Станахме организация по пътя на CREST.
Стандарти, по които работим

Издава се само след като всяка критична находка е отстранена и повторно тествана от тестера, който я е открил.
Активна страница с референтен номер — клиенти и отдели по обществени поръчки я проверяват без да ви изпращат имейл.
NIS2, PCI DSS, ISO 27001 или SOC 2, цитирани член по член — работата на одитора е вече свършена.
Сертифицирани тестери. Същите идентификационни данни, които вашият одитор вече признава.
Offensive Security Certified Professional - Разширена сертификация за тестване за проникване
Сертифициран специалист по сигурността на информационните системи - златен стандарт в индустрията
Сертификация за експертно тестване за проникване в уеб приложения. XSS, SQLi, RCE и др.
Сертифициран мениджър по информационна сигурност - Управление на информационната сигурност
Водещ одитор - Системи за управление на информационната сигурност
Център за операции по сигурността · CompTIA · Информация за сигурността
Сертифициран професионалист по AI машинно обучение от SecOps Group
Усъвършенствани тактики за OPSEC и стратегии за заобикаляне на защитата
Средната цена на нарушенията на данните за компания през 2022 г. е $150 милиона. Над 100 000 папки са достъпни за всички в 88% от компаниите с над 1 милион папки.
$10.5 трилиона глобални разходи за киберпрестъпност според прогнозите на експертите до 2025 г. Около 14 милиарда записи с данни са били изгубени или откраднати до 2019 г.
Представяме софтуер, който сканира уязвимостите на уебсайтове, мобилни приложения и облачно сървърно оборудване. С помощта на този софтуер ще проверим SQL инжекция, XSS, съответствие с GDPR, неправилни конфигурации и други проблеми със сигурността.
Автоматичен тест за проникване, подкрепен от изкуствен интелект (AI), ще се извършва 24/7, въз основа на което ще се генерират периодични доклади, всеки път включващи инструкции за отстраняване на грешки!
Докладът за проникване и тестът ще бъдат извършени в съответствие с насоките за проникване на OWASP под наблюдението на нашите експерти. С тези техники предоставяме уникален поглед върху рисковете за сигурността, които често се пренебрегват.
Вземаме предвид добрите практики на международните стандарти PCI DSS 3.2, ISO / IEC 27001: 2013, ISO / IEC 27002: 2013 и ISO / IEC TR 27008 : 2011.
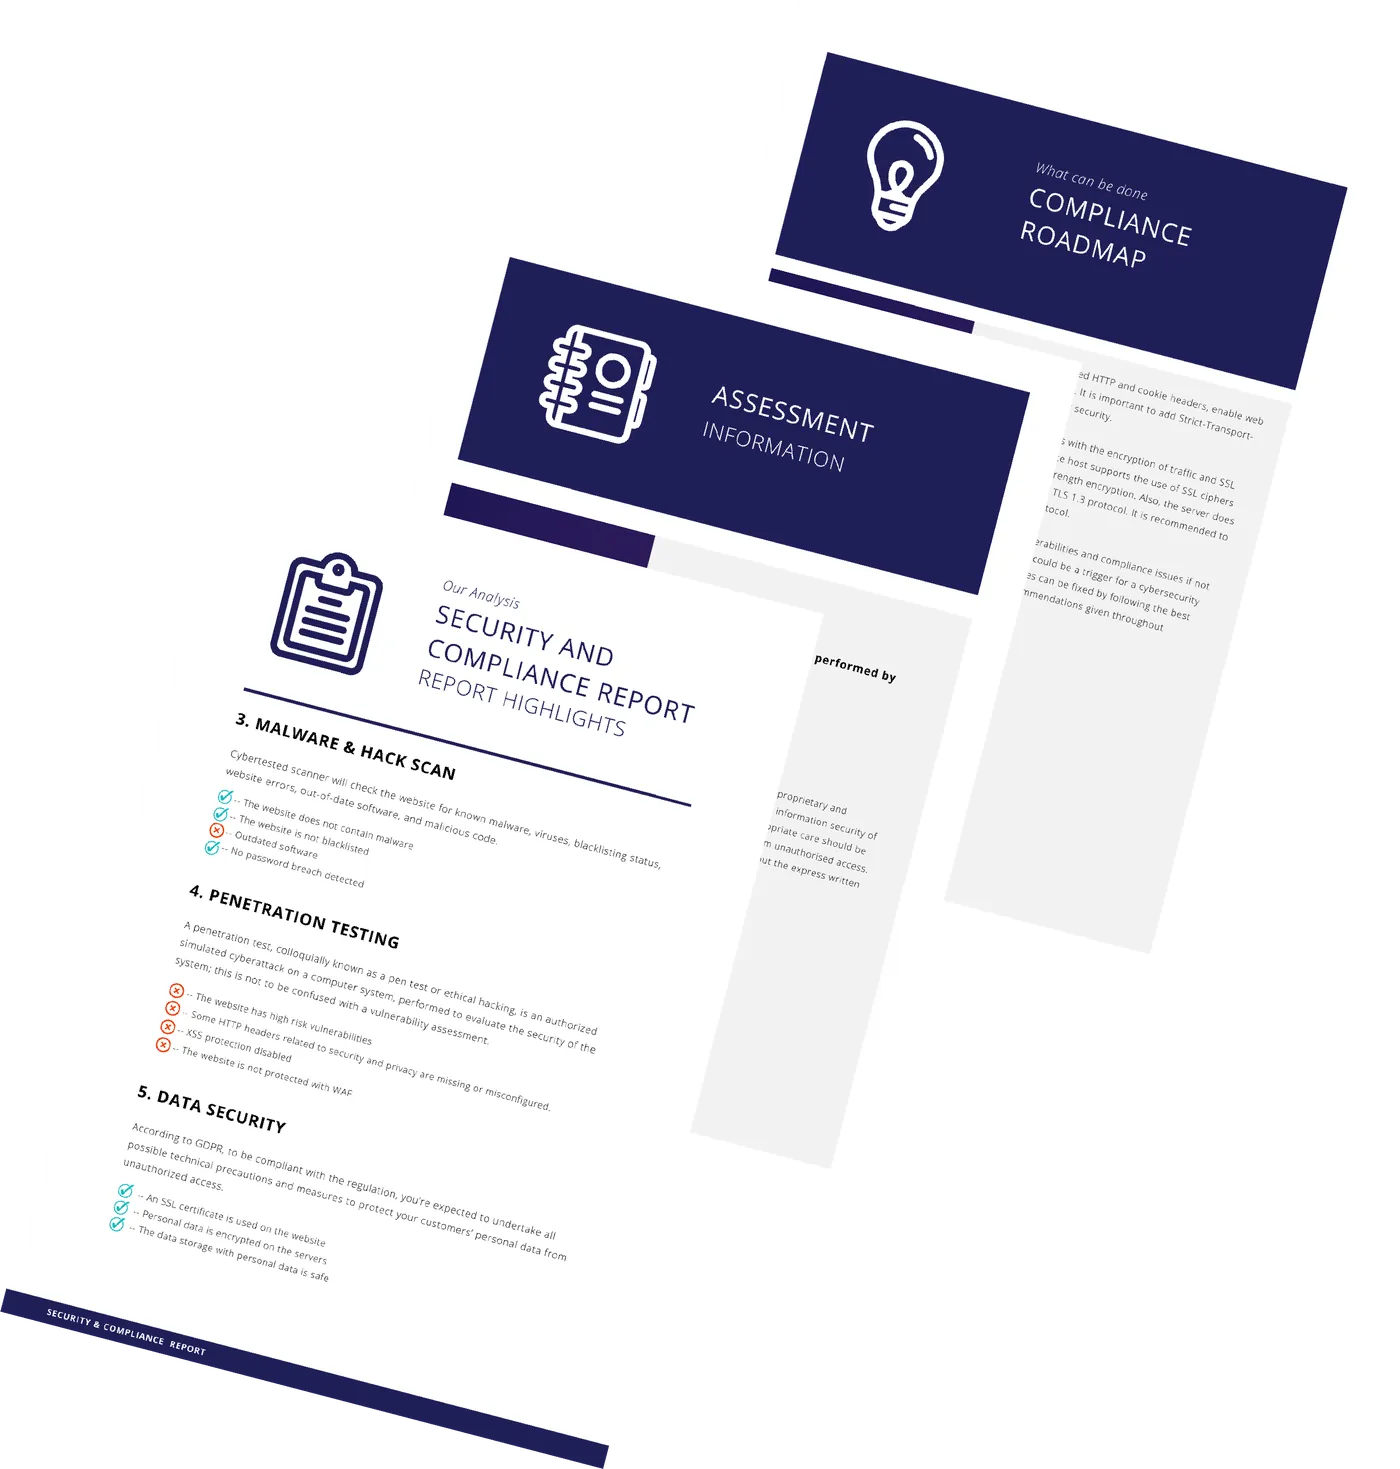
Открийте слабости в най-изложените ви системи и изпълнете изискванията за съответствие. Изберете правилното решение за киберсигурност.

Нашето решение ще сканира вашия уебсайт 24/7 и ще генерира отчети за сигурност и съответствие за идентифициране на киберзаплахи.

Нашето решение ще сканира вашия уебсайт 24/7 и ще генерира отчети за сигурност и съответствие за идентифициране на киберзаплахи.

Процесът на отстраняване на уязвимости е работен процес, който поправя или неутрализира откритите слабости.
Нека ChatGPT, Gemini, Grok или Perplexity споделят какво знаят. Натиснете бутон и вижте какво казва любимият ви AI за CyberTested.
Водеща платформа за киберсигурност, предоставяща тестване за проникване с изкуствен интелект, наблюдение на тъмната мрежа и цялостни оценки на сигурността за защита на вашия бизнес 24/7.
+44 (203) 808-9317
contact at cybertested.com
Наблюдение 24/7
Подкрепено от Европейския център за компетентност в областта на киберсигурността и неговите членове