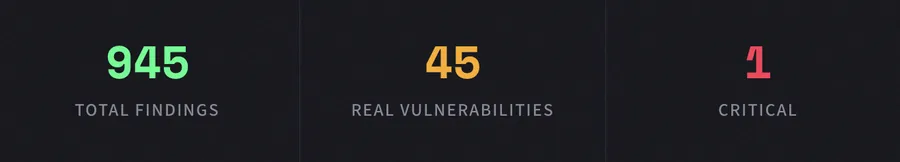
945 находки. 900 бяха шум. 45 бяха реални. 1 беше критична. Така изглежда AI-базираната сигурност на кода.
Традиционните инструменти за статичен анализ са създадени за свят, в който хората пишат всеки ред код. Те съпоставят шаблони с известни сигнатури за уязвимости, маркират стотици потенциални проблеми и оставят екипа ви да разграничава сигнала от шума.
Този модел се разпада. Бързо.
С възхода на AI-асистираната разработка — което индустрията започна да нарича "vibe coding" — кодът се генерира по-бързо, отколкото всеки човешки екип може да го прегледа ръчно. Copilot инструменти, генератори на код и AI агенти пускат функции за минути, което преди отнемаше дни. Скоростта е невероятна. Но рискът също.
Защото кодът, който се пише сам, все още се нуждае от някой, който го пази.
Сканирането на OpenClaw
Насочихме CyberTested Code към OpenClaw, публично достъпна база с отворен код, за да тестваме нашия двигател върху реален проект. Без синтетични бенчмаркове. Без предварително подбрани хранилища. Само суров код, анализиран от край до край.
Резултатите разказаха ясна история: нашият двигател откри 945 находки в цялата кодова база. От тях приблизително 900 бяха шум — видът нискодостоверни, лишени от контекст предупреждения, които традиционните скенери изплюват на хиляди. Находките, които затрупват екипите по сигурността с работа по триаж и подкопават доверието в самите инструменти.
Но 45 от тези находки бяха реални уязвимости. И една от тях беше критична.
Критична находка Нашият AI двигател идентифицира критична уязвимост, която традиционните скенери биха класифицирали като чист код. Изглеждаше синтактично правилна, преминаваше линтинг и следваше общи шаблони — но логиката беше експлоатируема.
Какво пропускат традиционните скенери
Ето неудобната истина за конвенционалните инструменти за сигурност: те са създадени да улавят това, което вече познават. Regex шаблони, известни CVE сигнатури, проверки на версии на зависимости. Те са необходими, но не са достатъчни — особено когато AI-генерираният код въвежда нови шаблони, които не съответстват на никой съществуващ набор от правила.
Нашият двигател улови класове уязвимости, които традиционните скенери постоянно пропускат:
Заобикаляния на удостоверяването
Логически пътища, при които проверките за удостоверяване са налице, но структурно неефективни — валиден middleware, грешен ред на изпълнение, експлоатируеми race conditions.
⚡
Грешки в бизнес логиката
Код, който преминава всеки линтер и скенер, но съдържа логически противоречия, които атакуващ може да използва за ескалиране на привилегии или манипулиране на състоянието.
🔗
Шаблони за отвличане на сесии
Фини слабости в управлението на сесии — предсказуеми токени, недостатъчно анулиране, неправилно обвързване — които създават прозорци за поемане на контрол над сесии.
Това са видовете грешки, които изглеждат като чист код, докато не се окаже друго. Те преминават прегледа на кода. Преминават CI. Стигат до производство. И чакат.
Три сканирания. Един доклад. Пълна видимост.
CyberTested Code не е поредният скенер, закачен към вашия pipeline. Това е AI-базиран двигател за сигурност, изграден от нулата, за да разбира кода така, както го разбира атакуващ — контекстуално, холистично и творчески.
Всяко сканиране създава унифициран отчет, обхващащ три различни вида анализ, предназначен да даде на вашия екип пълна видимост върху това, което реално се случва в кодовата ви база. Не стена от предупреждения. Не таблица с CVE-та. Приоритизирана, контекстуализирана оценка на реалния риск.
Съотношението сигнал-шум има значение. Когато 900 от 945 открити проблема са шум, не ви трябва по-голям маркуч — нужен ви е филтър, който наистина работи. Точно това изградихме.
Създаден за ерата на Vibe Coding
Ако разработвате с помощта на ИИ, доставяте по-бързо от всякога. Процесите ви за преглед на код са проектирани за разработка с човешка скорост. Инструментите ви за сигурност са проектирани за кодови бази, които растат постепенно, а не експоненциално.
CyberTested Code е създаден за тази нова реалност. За екипи, които се движат бързо и трябва да знаят — с увереност, а не с догадки — какво реално се крие в кода, който доставят.
Не ви молим да забавите темпото. Молим ви да виждате ясно, докато се движите с висока скорост.